
 #1
कस्टम पेलोड क्राफ्टिंग, ऑब्फस्केशन, AV इवेजन और डिलीवरी मैकेनिज्म उपकरण।
Kitploit अनुशंसित

 shaheeryasirofficial/smugglemypayload
क्लाइंट-साइड पर JavaScript के माध्यम से फ़ाइलों को एम्बेड और पुनर्निर्मित करने वाले HTML स्मगलिंग पेज जनरेट करता है, जिसमें पेलोड एन्कोडिंग, चंकिंग,…
 hamzamalik3461/cve-2026-20841
🛠 Windows Notepad में मार्कडाउन लिंक्स के माध्यम से असुरक्षित URL प्रोटोकॉल का फायदा उठाकर रिमोट कोड निष्पादन प्रदर्शित करें।
 tc4dy/cve-2026-41940-poc-exploit
CVE-2026-41940 के लिए PoC एक्सप्लॉइट जो CRLF इंजेक्शन के माध्यम से cPanel/WHM प्रमाणीकरण बायपास को लक्षित करता है। अधिकृत पेनेट्रेशन टेस्टिंग के लिए…
 fl0ydsec/cve-2026-63030
WordPress Core प्री-ऑथ RCE चेन CVE-2026-63030 और CVE-2026-60137 के लिए Python मास एक्सप्लॉइट और डिटेक्टर, जो SQL इंजेक्शन को रिमोट कोड एक्ज़ीक्यूशन…
 bmax121/apatch
एंड्रॉइड कर्नेल और एंड्रॉइड सिस्टम का पैचिंग
 ghxstsec/cve-2025-8110
CVE-2025-8110 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो सिम्बोलिक लिंक्स के माध्यम से पाथ ट्रैवर्सल और sshCommand इंजेक्शन का शोषण करके रिवर्स शेल…
 snailsploit/claude-red
78 आक्रामक सुरक्षा SKILL.md मॉड्यूल की क्यूरेटेड लाइब्रेरी जो Claude को वेब, AD, वायरलेस, क्लाउड और एक्सप्लॉइट डेवलपमेंट में विशेषज्ञ रेड टीम…
 b23r0/heroinn
A cross platform C2/post-exploitation framework.
 lyravoid/kernelpatch
Linux kernel को केवल एक stripped kernel image का उपयोग करके patch और hook करता है, जो arm64 पर inline और syscall hooking के लिए symbols निकालता है और…
 lyravoid/folkpatch
Boot partition को reflashing के लिए patch करके kernel तक root access आसानी से प्राप्त किया जा सकता है। यह समाधान APatch की non-parallel extended…
 dullpurple-sloop726/cve-2026-31431-linux-copy-fail
Linux पर Rust इम्प्लीमेंटेशन का उपयोग करके CVE-2026-31431 का एक्सप्लॉइट करें, ताकि एक मनमाने पेज कैश राइट प्रिमिटिव के माध्यम से स्थानीय विशेषाधिकार…
 zain3311/cve-2025-49844
CVE-2025-49844 Redis Lua UAF भेद्यता का शोषण करके कमजोर Redis इंस्टेंस पर मनमाना शेलकोड निष्पादित करें और स्थायी बैकडोर एक्सेस स्थापित करें।
 mythicagents/thanatos
Mythic C2 एजेंट जो Linux और Windows होस्ट को लक्षित करता है, Rust में लिखा गया है।
 its-a-feature/mythic
एक सहयोगात्मक, बहु-प्लेटफ़ॉर्म, रेड टीमिंग फ्रेमवर्क
 adityatelange/evil-winrm-py
WinRM प्रोटोकॉल का उपयोग करके दूरस्थ Windows मशीनों पर इंटरैक्टिव रूप से कमांड निष्पादित करें (बस तेज़)

 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
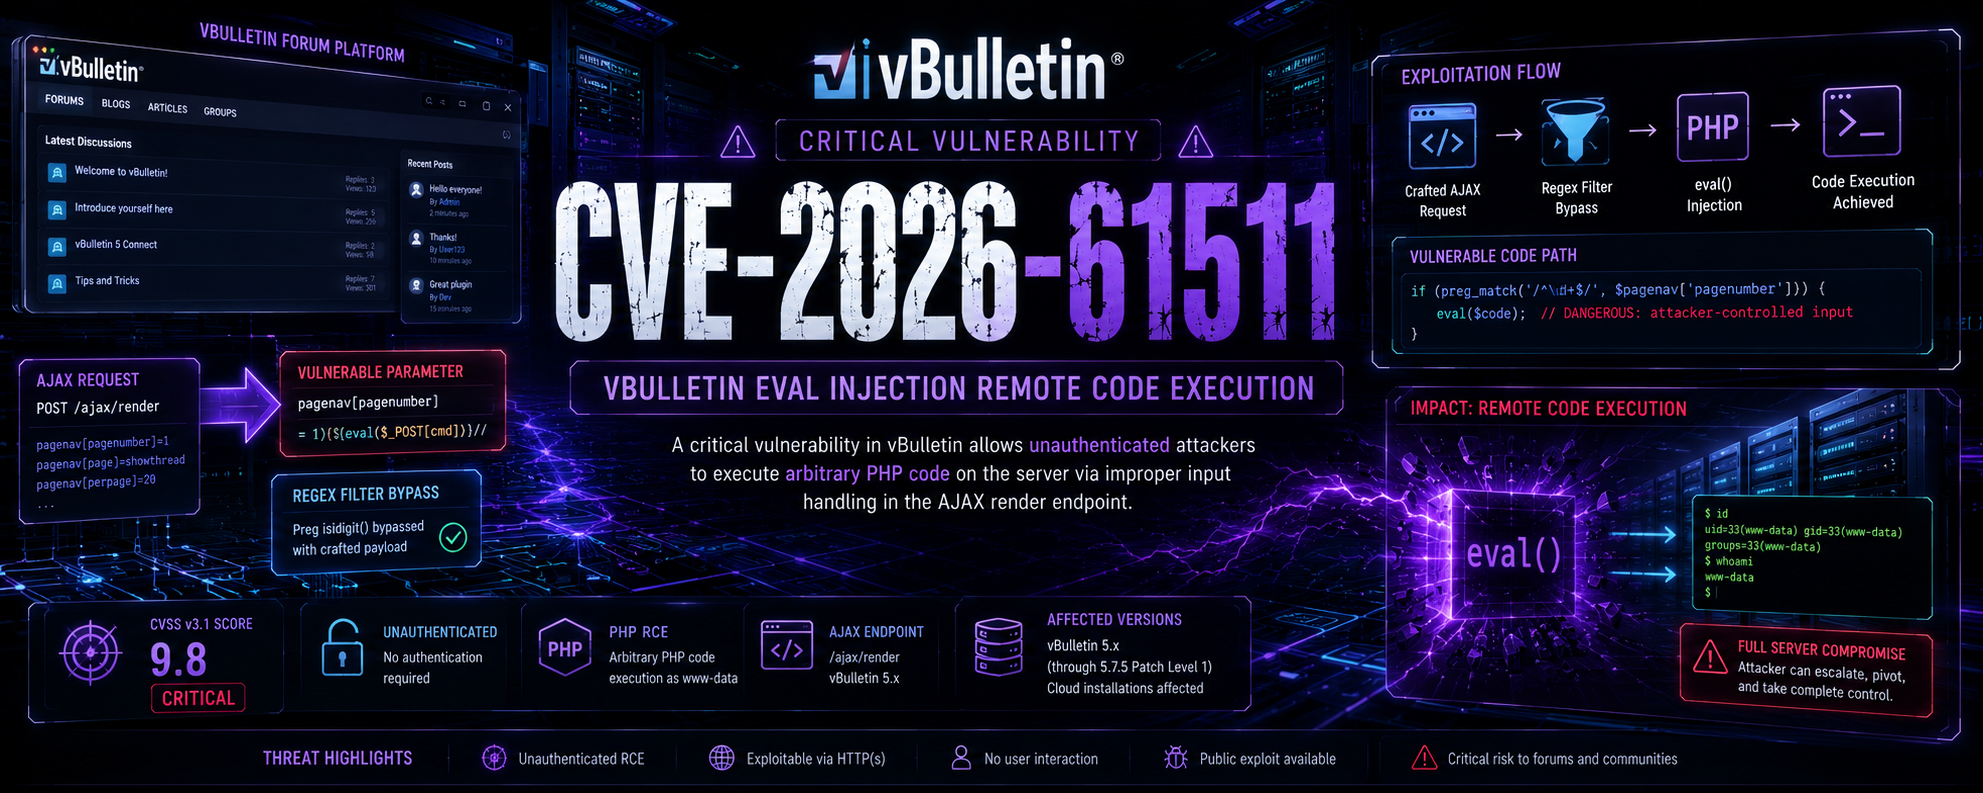 tc4dy/cve-2026-61511-poc-exploit
CVE-2026-61511 – vBulletin प्री-ऑथ RCE (CVSS 9.8)। Vuln 5.x/6.x (अनपैच्ड)। एंडपॉइंट पूल, AJAX, PHPFuck WAF बाईपास के माध्यम से मल्टी-एक्सप्लॉइट।…
 aniketlab/poco-m7-plus-jailbreak
Temporary Root Research on Poco M7 Plus (SM6375) via Qualcomm GBL Exploit (CVE-2026-24088) + GhostLock Kernel Analysis (CVE-2026-43499)








