
 #1
कस्टम पेलोड क्राफ्टिंग, ऑब्फस्केशन, AV इवेजन और डिलीवरी मैकेनिज्म उपकरण।
Kitploit अनुशंसित

 code-zm/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
 silentisvox/syscallrevenant
सिस्टम कॉल टैम्परिंग के साथ स्वच्छ इनडायरेक्ट सिस्टम कॉल।
 hexbytee/freepbx-sqli-rce
Python प्रूफ-ऑफ-कॉन्सेप्ट जो CVE-2025-57819 का शोषण करता है, जो FreePBX में एक अनधिप्रमाणित SQL इंजेक्शन है जो एडमिन निर्माण, cron webshell…
 kamalx06/tornadoc2
पुल-आधारित C2 फ्रेमवर्क जिसमें दस नेटिव ट्रांसपोर्ट, समवर्ती मल्टी-प्रोफ़ाइल हैंडलर, ECDSA-हस्ताक्षरित टास्किंग, और RBAC तथा Qt/CLI कंसोल के साथ एक…
 abraxas/pfsense-timezone-phpini
pfSense CE 2.9.0-DEVELOPMENT - उच्च - रिमोट - RCE - timezone php.ini prepend
 horizon3ai/ahsaycbs-auth-bypass-rce
AhsayCBS को प्रभावित करने वाले CVE-2026-105133 और CVE-2026-105134 के लिए एक proof of concept exploit
 gmh5225/memory-relocalloc
एक C प्रूफ-ऑफ-कॉन्सेप्ट जो मैप किए गए DLLs के .reloc सेक्शन में कोड केव्स का पता लगाता है ताकि छोटे शेलकोड को आवंटित और निष्पादित किया जा सके,…
 ripits-sec/couchpotato
Windows privilege escalation tool जो ETW और AMSI को patch करता है और SeImpersonatePrivilege का दुरुपयोग करने के लिए indirect syscalls का उपयोग करता…
 bittersecurity/decepticon
स्वायत्त LLM रेड टीम एजेंट जो एक पृथक Kali सैंडबॉक्स के भीतर पूर्ण आक्रमण श्रृंखलाओं—recon, exploitation, privilege escalation, lateral movement और…
 abraxas/pfsense-ipsec-login-banner
pfSense CE 2.9.0-DEVELOPMENT - उच्च - रिमोट - RCE - IPsec login_banner start-scripts
 abraxas/spark-python-ds-static
Apache Spark 4.2.0 - उच्च - रिमोट - विशेषाधिकार अवशेष - प्रक्रिया-वैश्विक Python डेटा स्रोत मैप
 twosevenonet/injectsetconsole
प्रोसेस कोड इंजेक्शन के लिए WriteProcessMemory का उपयोग किए बिना प्रूफ ऑफ कॉन्सेप्ट
 sk4r4b/ntdll-reconstruction
एक तकनीक जो NTDLL unhooking और hellsgate gate वेरिएंट्स को मिलाती है
 abraxas/vfs-quote-breakout
VFS for Git ab95cf51 - उच्च - रिमोट - RCE - core.virtualfilesystem single-quote wrap
 rianjuniorsf/exploit-js2py
CVE-2024-28397 भेद्यता js2py के v0.74 तक के संस्करणों को प्रभावित करती है, जो एक Python लाइब्रेरी है जो Python इंटरप्रेटर के भीतर JavaScript कोड को…
 karmanya03/overthrone
All-Rust Active Directory शोषण फ्रेमवर्क: LDAP/SMB/Kerberos प्रगणना, attack-graph पथ-खोज, Kerberoasting, NTLM relay, ticket forging, DCSync, और…
 google/kernel-research
Linux kernel exploitation toolkit जो exploit-building library, ROP chain और stack pivot generators, kernel image runners, और kernel exploits विकसित…
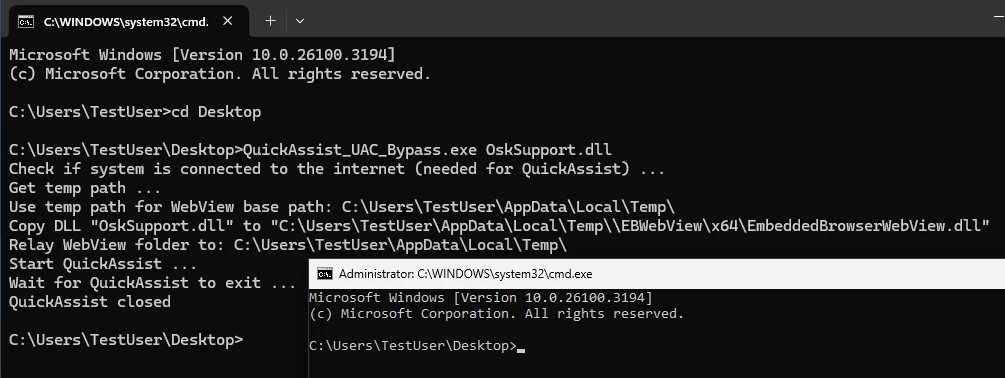 r41n3rzuf477/quickassist_uac_bypass
UIAccess QuickAssist बाइनरी का दुरुपयोग करके WebView2 BrowserExecutableFolder के माध्यम से हमलावर-नियंत्रित DLL लोड करने और फिर Windows 10/11 पर…








