#1
 wattocyber/cantina
OSCP-कानूनी नेटवर्क रिकॉन ऑर्केस्ट्रेटर — पोर्ट डिस्कवरी, सेवा वर्गीकरण, और HTTP, SMB, FTP, SNMP, SSH तथा अन्य में केवल-enum प्लगइन डिस्पैच के लिए।
 k3ystr0k3r/cpanelscanner
cPanel Scanner एक तेज़, मल्टी-थ्रेडेड टूल है जो Go में लिखा गया है और IP रेंज, CIDR ब्लॉक या टारगेट सूचियों में cPanel सेवाओं का पता लगाने के लिए…
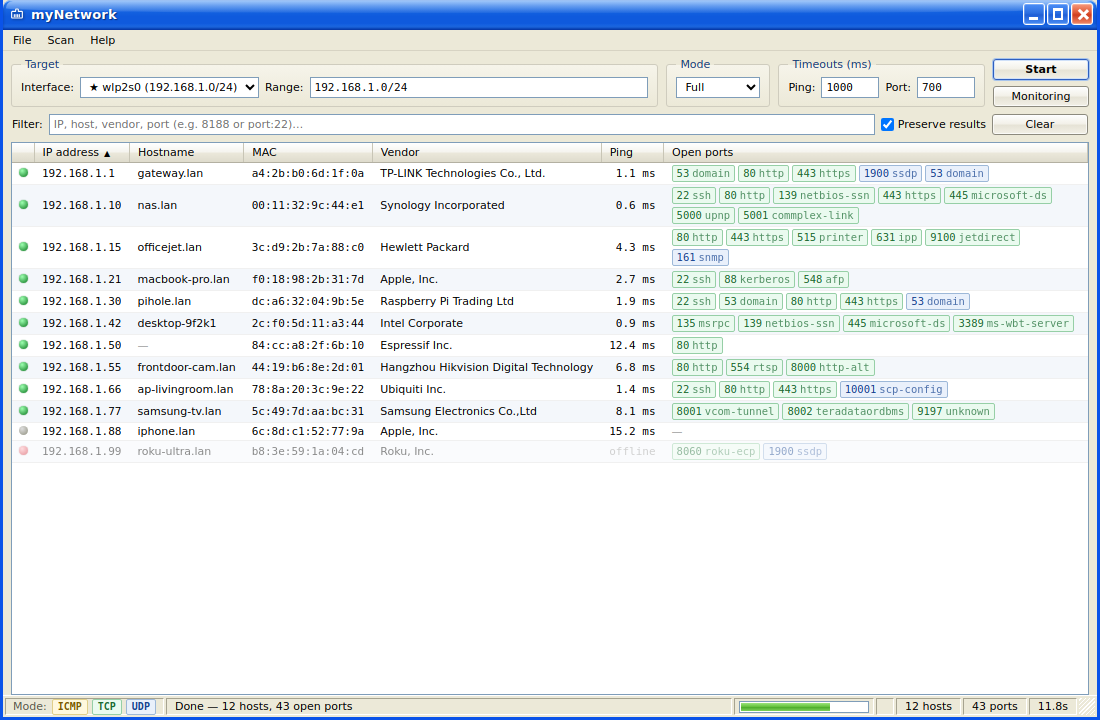 ancaferro/mynetwork
डेस्कटॉप GUI के साथ क्रॉस-प्लेटफ़ॉर्म नेटवर्क और पोर्ट स्कैनर।
 tomnomnom/httprobe
डोमेन की एक सूची लें और कार्यशील HTTP तथा HTTPS सर्वरों की जाँच करें
 jhaddix/awsscrape
AWS रेंज को स्क्रैप करने के लिए एक टूल जो SSL प्रमाणपत्र डेटा में एक कीवर्ड खोजता है।
 0xor0ne/qscan
क्विक नेटवर्क स्कैनर लाइब्रेरी। https://crates.io/crates/qscan
 bojanisc/quicmap
quicmap एक सरल फिर भी तेज़ (!) QUIC प्रोटोकॉल स्कैनर है
 george0papasotiriou/cve-2026-11106-dns-zone-transfer-axfr-information-disclosure
CVE-2026-11106 के लिए प्रूफ-ऑफ-कॉन्सेप्ट जो अप्रतिबंधित DNS AXFR ज़ोन ट्रांसफ़र का शोषण करके डोमेन रिकॉर्ड्स की गणना करता है, आंतरिक होस्ट्स को उजागर…
 b3rito/peeko
peeko – ब्राउज़र-आधारित XSS C2, संक्रमित ब्राउज़र के माध्यम से गुप्त आंतरिक नेटवर्क अन्वेषण के लिए।
 scramblr/rf-chaos
# आरएफ चाओस एक एंड्रॉइड ऐप है जिसे सभी संभावित आरएफ एडेप्टर के माध्यम से अराजकता फैलाने के लिए डिज़ाइन किया गया है - आनंद लें!
 p0dalirius/sharehound
नेटवर्क शेयरों के एक्सेस अधिकारों को आसानी से BloodHound OpenGraphs में मैप करने के लिए एक python टूल
 mubix/netview
Netview WinAPI कॉल्स का उपयोग करके सिस्टम एन्यूमरेट करता है।
 sdnewhop/sdwan-harvester
🌐 इंटरनेट पर SD-WAN नोड्स का स्वचालित रूप से enumeration और fingerprinting करें
 0xbharath/assets-from-spf
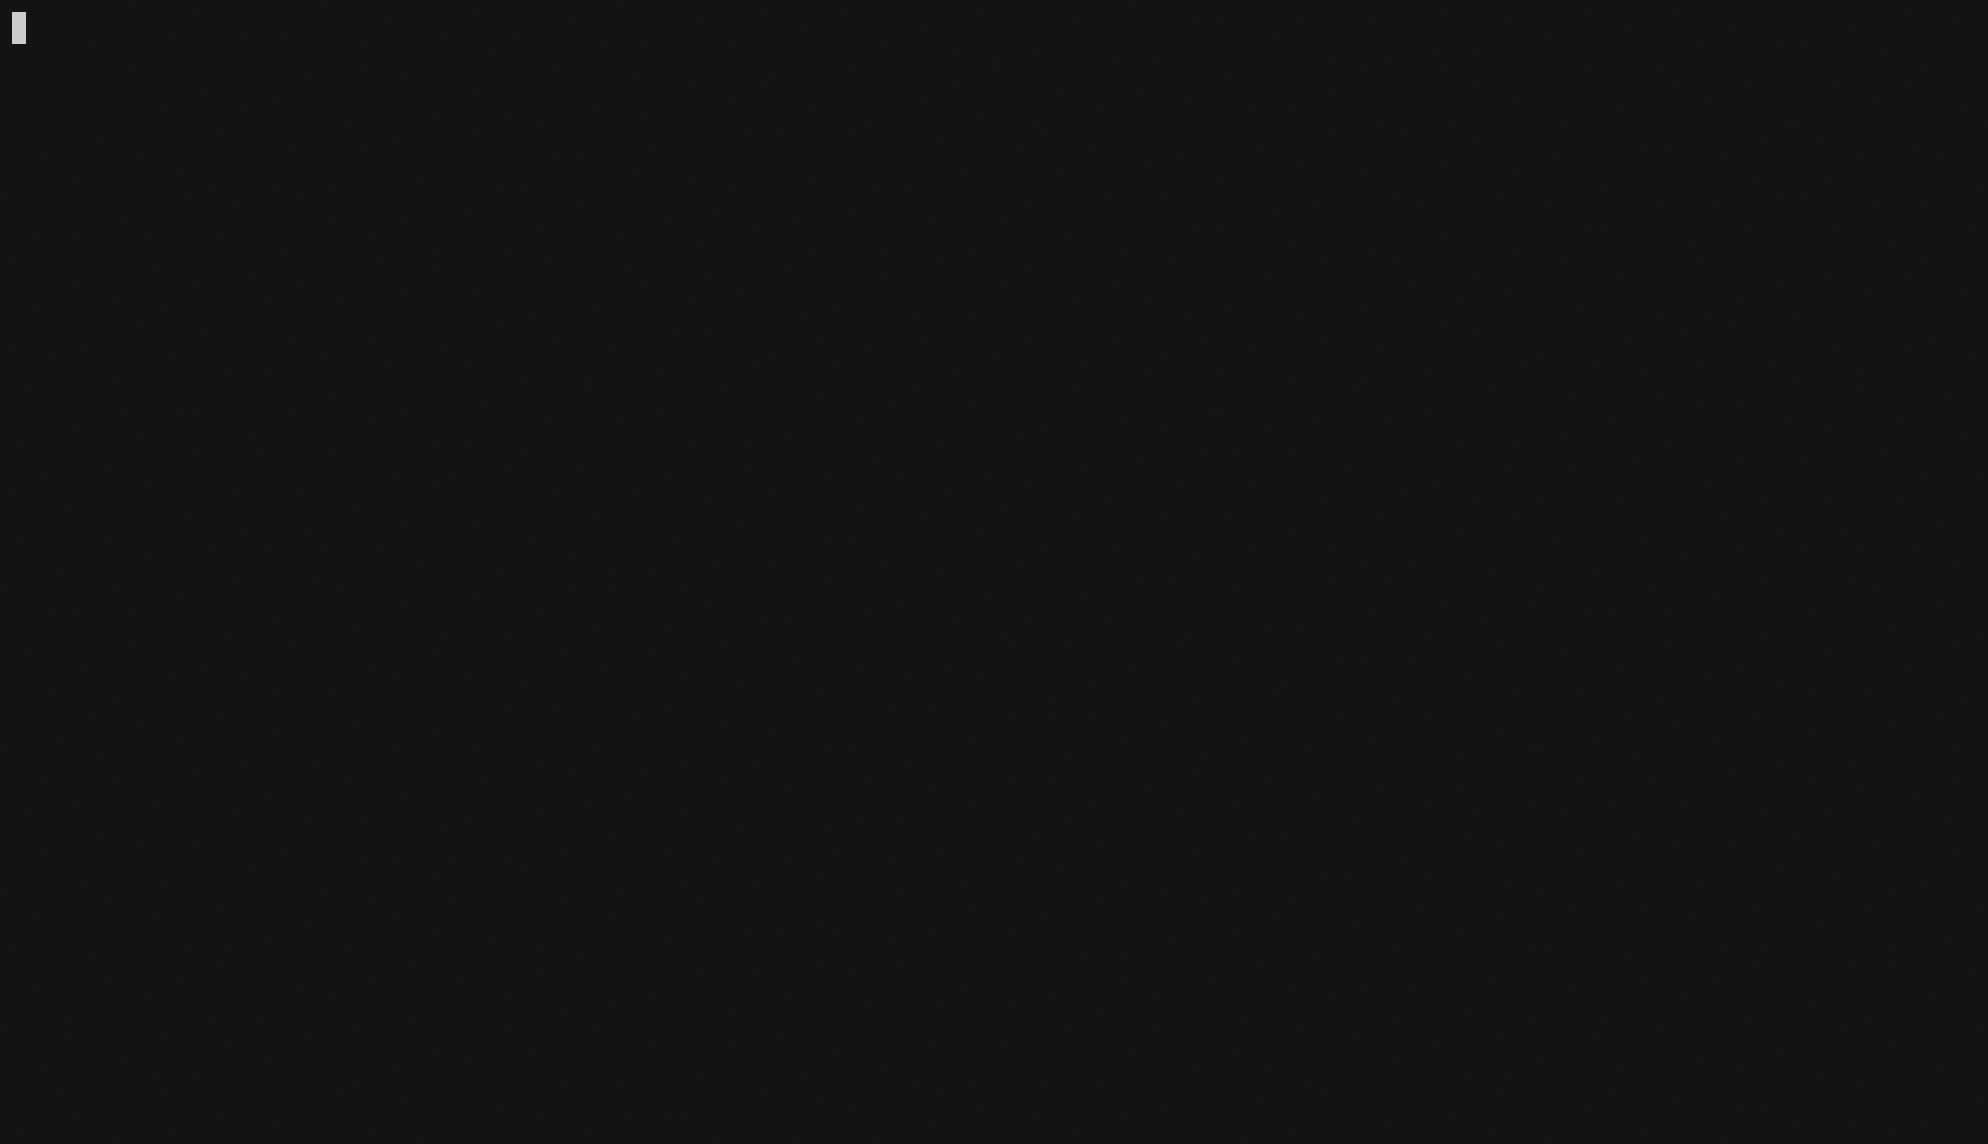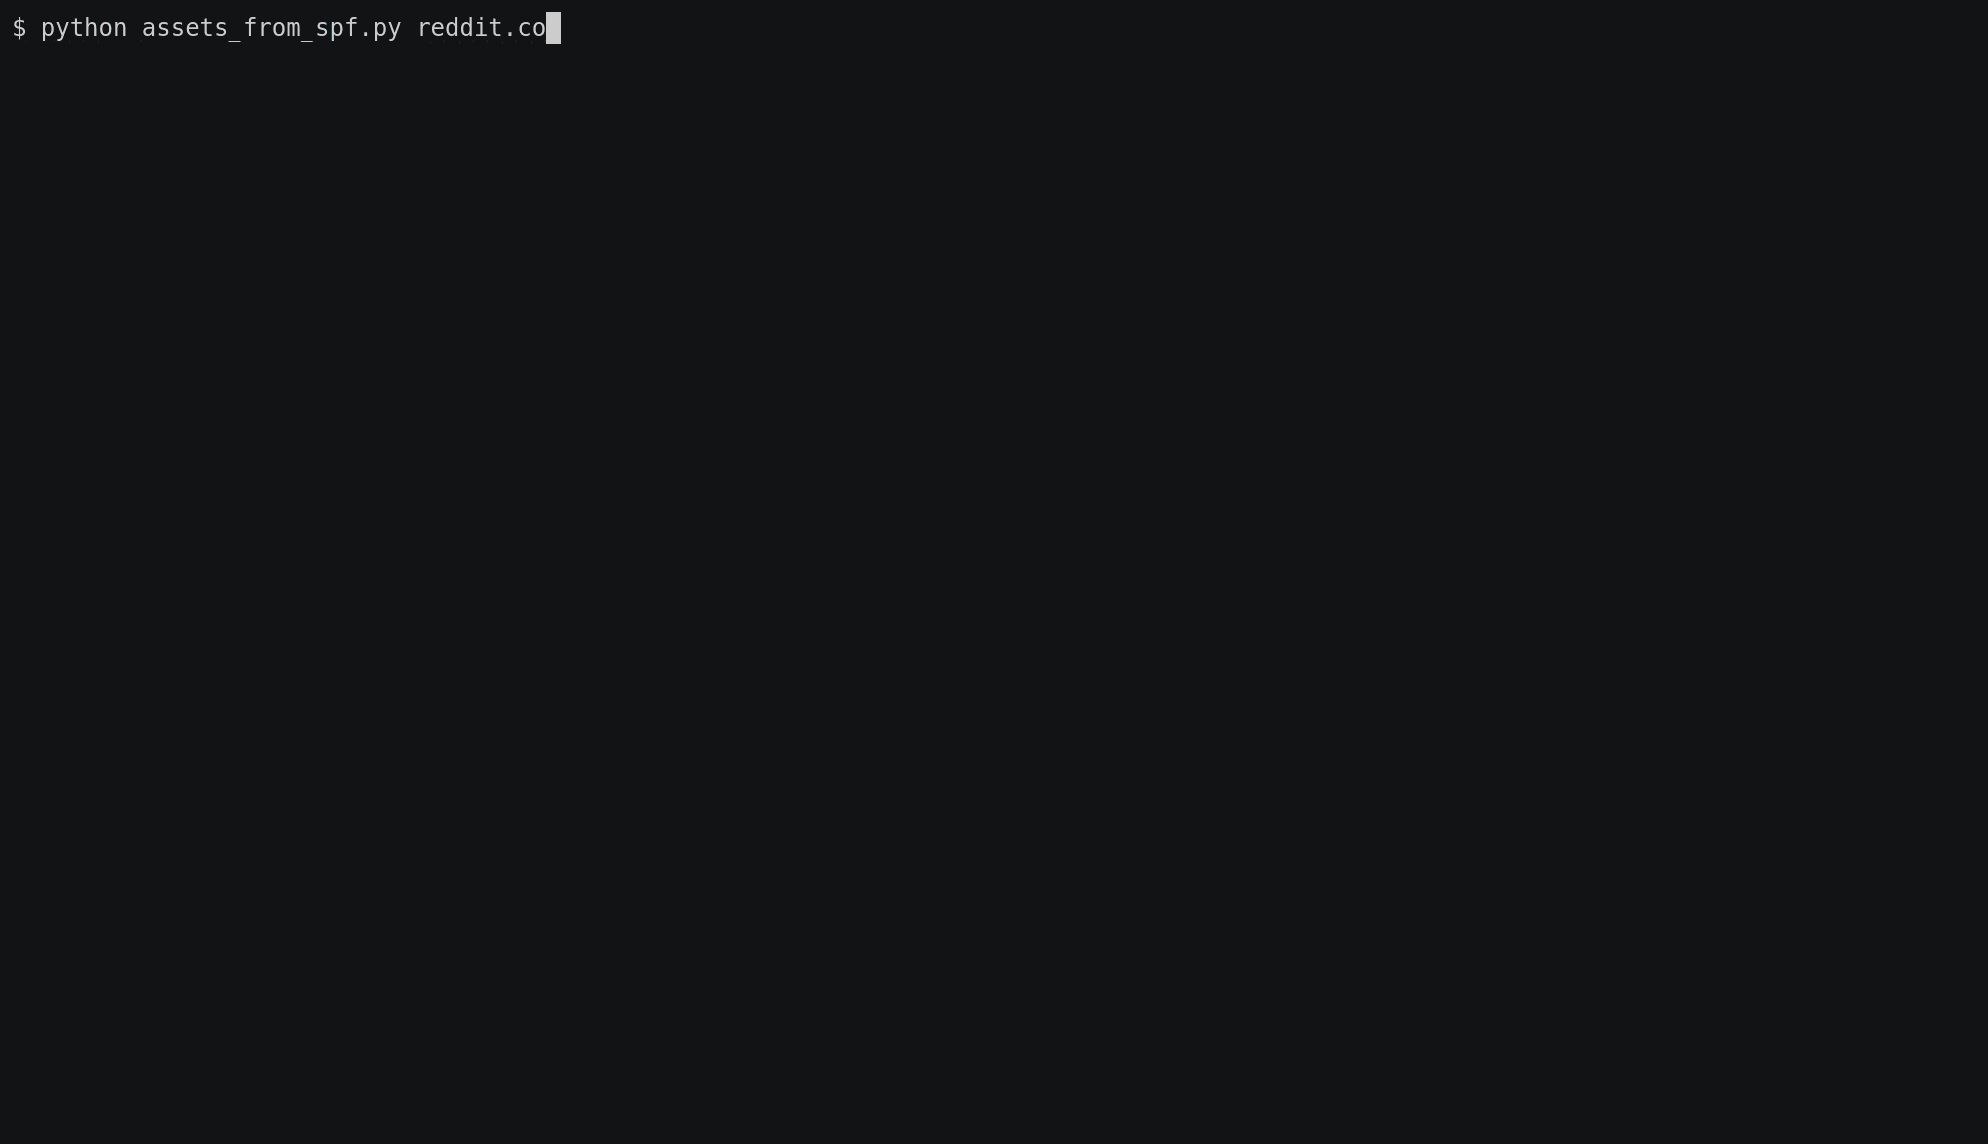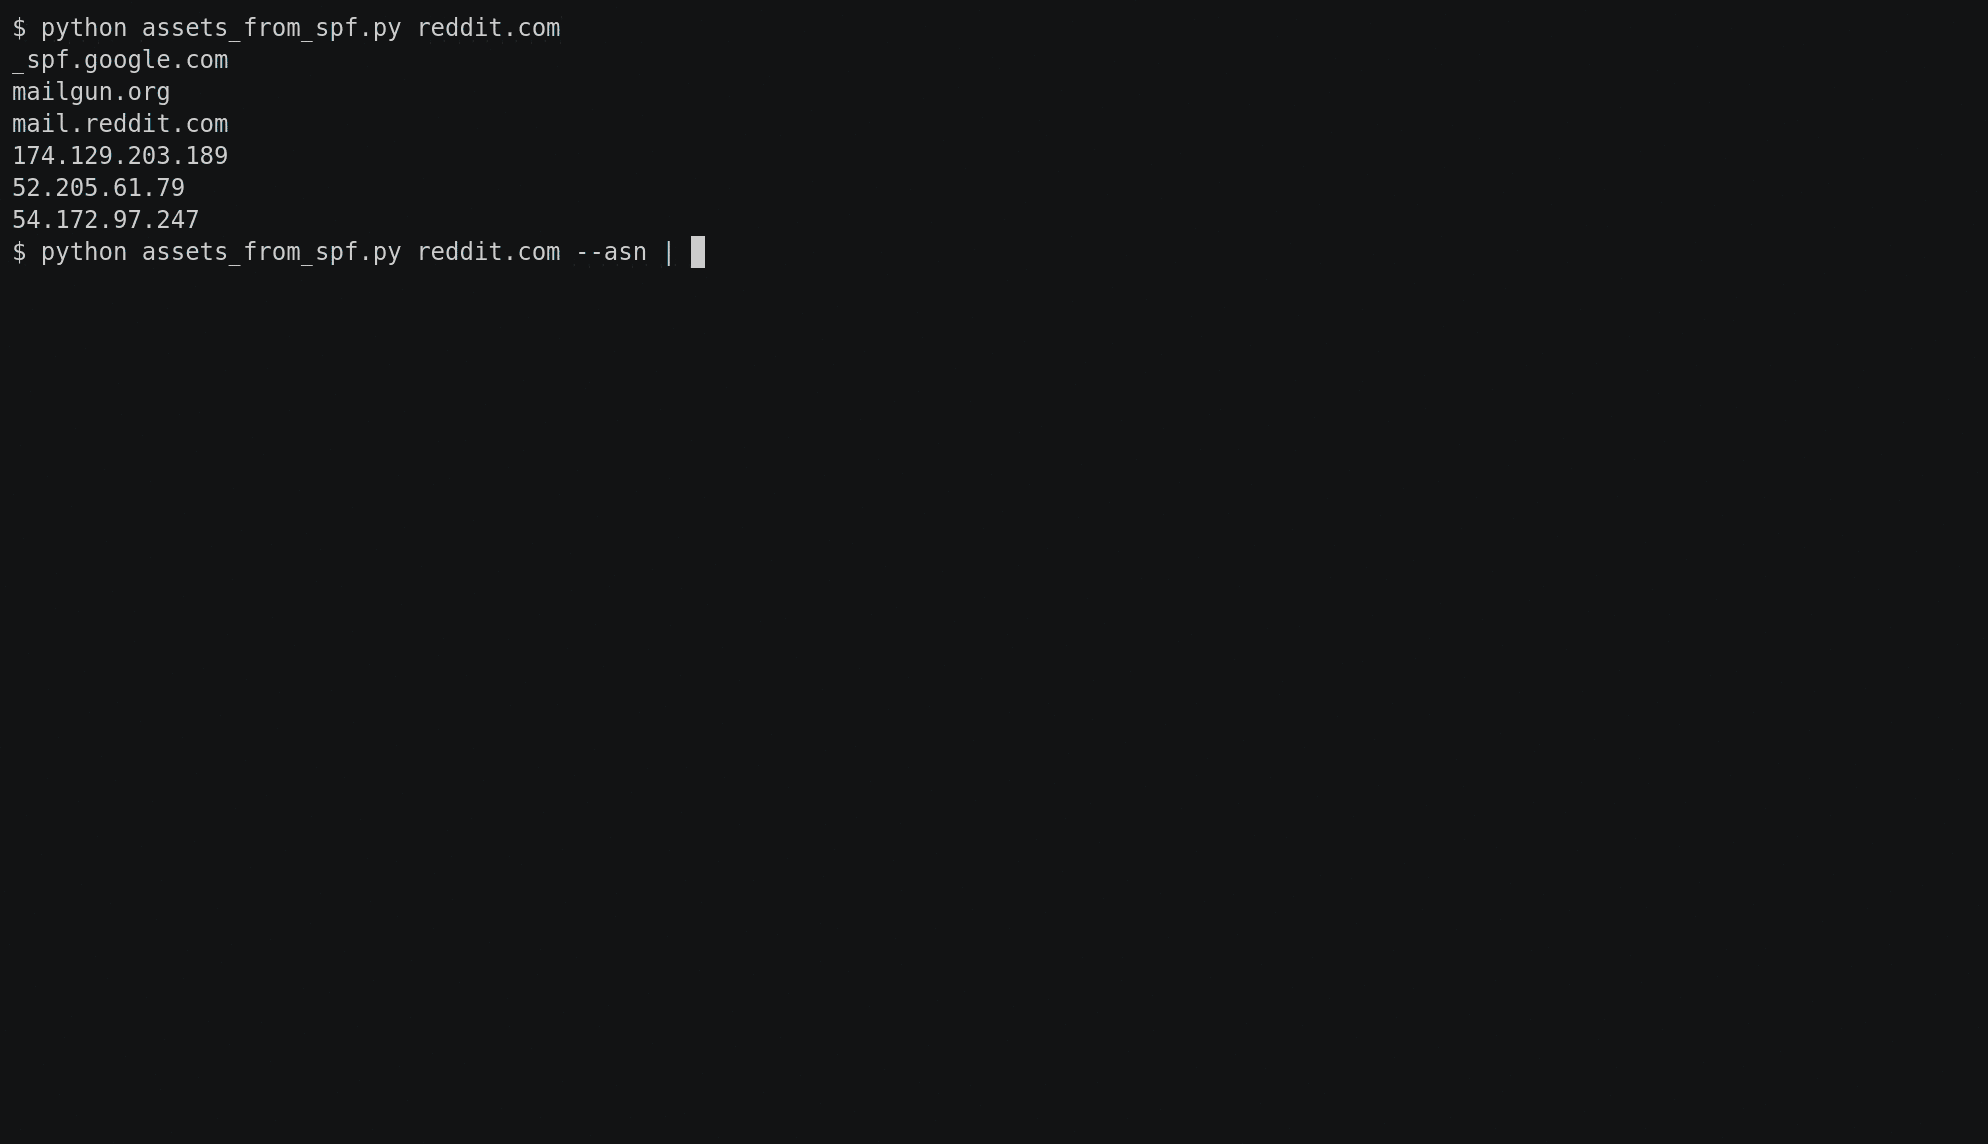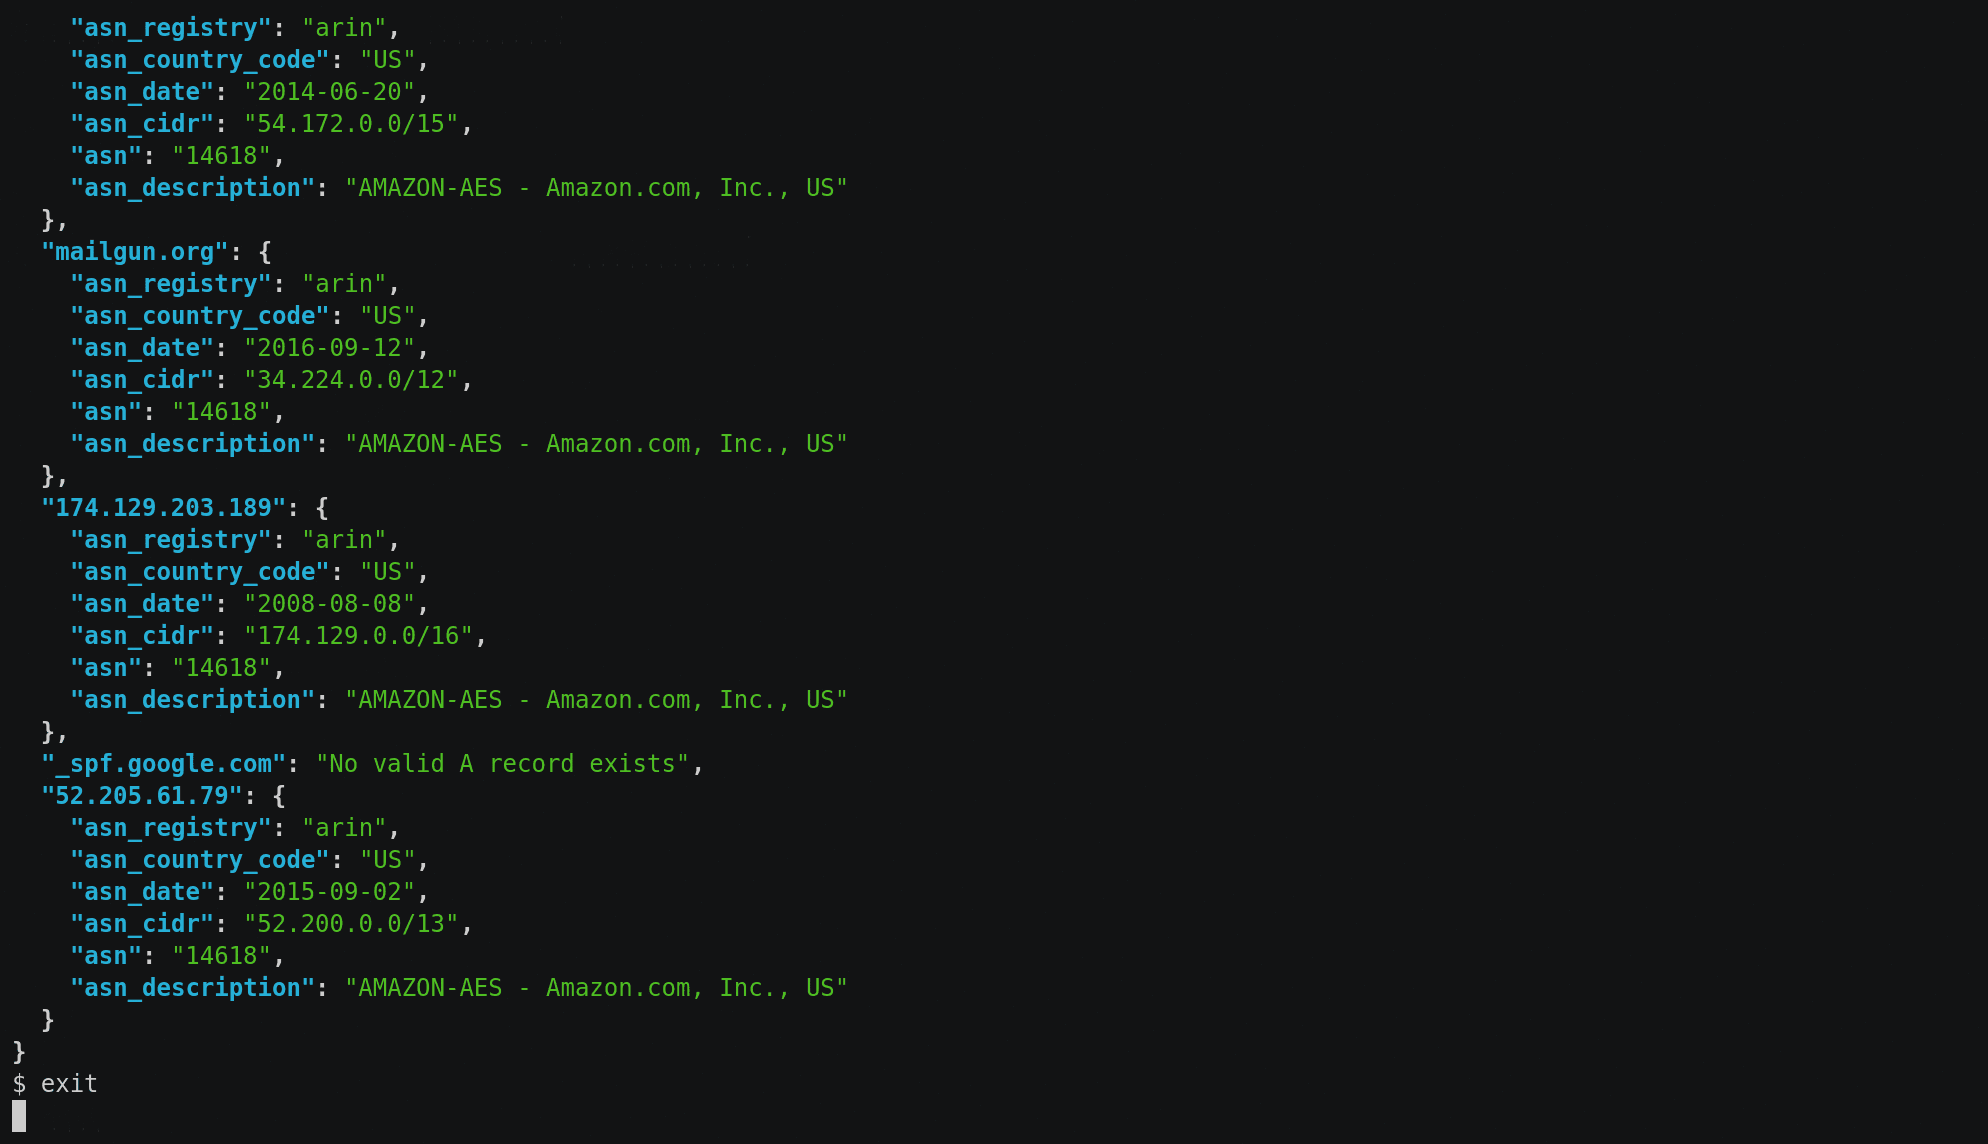
SPF रिकॉर्ड से नेट ब्लॉक और डोमेन नाम पार्स करने के लिए एक Python स्क्रिप्ट
 0xbharath/domains-from-csp
एक स्क्रिप्ट जो Content Security Policy(CSP) हेडर से डोमेन नाम निकालती है
 cheetz/sslscrape
SSLScrape | SSL प्रमाणपत्रों से होस्टनाम स्क्रैप करने के लिए एक स्कैनिंग टूल।
 coldfusion39/vertxploit
HID VertX और EDGE एक्सेस नियंत्रण प्रणालियों का शोषण