
 #1
नेटवर्क टोपोलॉजी, उपकरणों और सेवाओं की खोज के लिए उपकरण।
Kitploit अनुशंसित

 advens-gmbh/scan-insights-for-nessus
Windows और Linux के लिए डेस्कटॉप ऐप, जिससे Nessus स्कैन फ़ाइलें देखी और उनका विश्लेषण किया जा सकता है। नतीजों को फ़िल्टर करें, होस्ट और सेवाएँ देखें,…
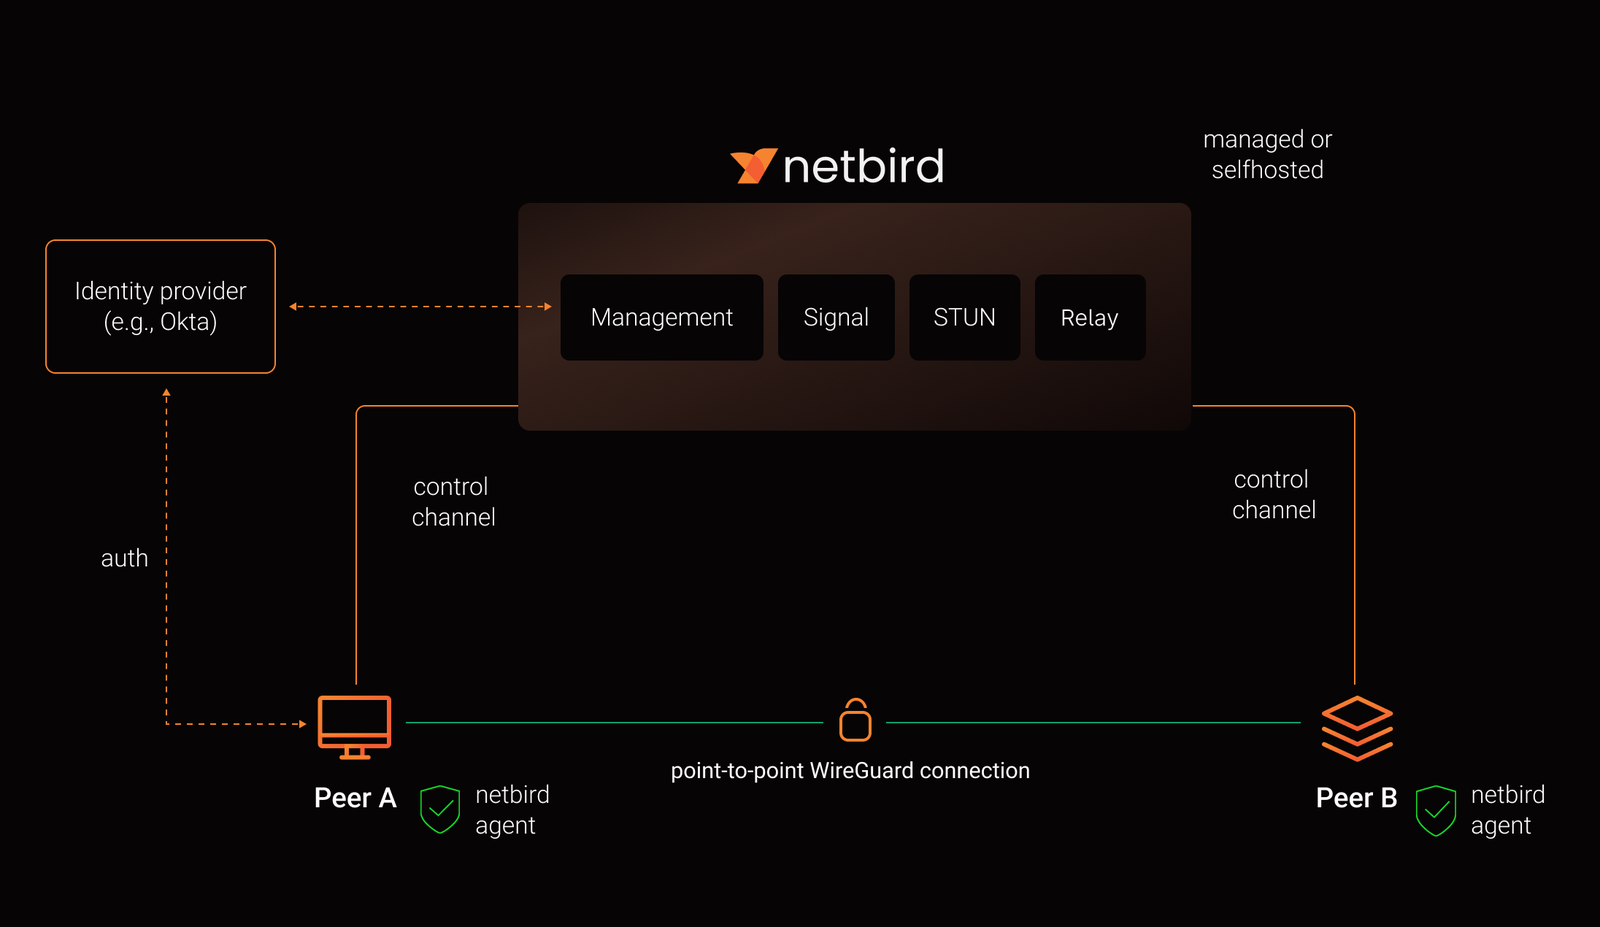 netbirdio/netbird
पहचान-आधारित ज़ीरो ट्रस्ट नेटवर्किंग प्लेटफ़ॉर्म जो सूक्ष्म पहुँच नीतियों, SSO/MFA, और स्व-होस्टेड प्रबंधन के साथ पीयर-टू-पीयर WireGuard ओवरले…
 darkrx1/rx-100
100 साइबर सुरक्षा प्रोजेक्ट — एक बार में एक निर्माण। वर्तमान में 10/100।
 idoka/awesome-automotive-can-id
🚜 विभिन्न कार ब्रांडों/मॉडलों के लिए CAN ID और उनके पेलोड का संग्रह एक ही स्थान पर। यह साइबर सुरक्षा शोधकर्ताओं, रिवर्स इंजीनियरों और ऑटोमोटिव…
 anonghosty/looking-glass
CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी…

 entropq2/prism-platform
सेल्फ-होस्टेड OSINT प्लेटफ़ॉर्म। इसे किसी डोमेन, IP, ईमेल, फ़ोन या उपयोगकर्ता नाम पर इंगित करें और 26 मॉड्यूल समानांतर रूप से चलते हैं: WHOIS, DNS,…
 mounibahmedaggoun/sentinel
रक्षात्मक, साक्ष्य-प्रथम वेब टोही स्कैनर (DNS, HTTP, TCP, TLS) जिसमें SSRF-सुरक्षित नेटवर्किंग और स्कीमा-सत्यापित रिपोर्ट हैं
 novacode1337/prism-platform
सेल्फ-होस्टेड OSINT प्लेटफ़ॉर्म। इसे किसी डोमेन, IP, ईमेल, फ़ोन या उपयोगकर्ता नाम पर इंगित करें और 26 मॉड्यूल समानांतर रूप से चलते हैं: WHOIS, DNS,…
 mihhailsokolov/bloodtrail
BloodHound CE के लिए इन-मेमोरी ग्राफ़ इंजन ड्राइवर जो बड़े Active Directory और Entra फ़ॉरेस्ट पर अटैक-पाथ और Cypher क्वेरीज़ को तेज़ करता है, और…
 entropq2/security-toolkit
हैश क्रैकिंग, मल्टी-थ्रेडेड TCP पोर्ट स्कैनिंग, पासवर्ड स्ट्रेंथ विश्लेषण, और SHA-256 फ़ाइल इंटीग्रिटी मॉनिटरिंग के लिए Python सुरक्षा उपयोगिताएँ, जो…
 novacode1337/security-toolkit
हैश क्रैकिंग, मल्टी-थ्रेडेड TCP पोर्ट स्कैनिंग, पासवर्ड स्ट्रेंथ विश्लेषण और SHA-256 फ़ाइल इंटीग्रिटी मॉनिटरिंग के लिए Python सुरक्षा उपयोगिताओं का…
 onotelli/justniffer
libpcap-आधारित TCP पैकेट स्निफ़र जो HTTP ट्रैफ़िक को डिकोड करता है, स्ट्रीम्स को पुनः संयोजित करता है, और अनुरोध/प्रतिक्रिया समय मेट्रिक्स के साथ…
 letox4/osinthunter
🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की…
 griffonav/griffon
Linux के लिए मॉड्यूलर Rust सुरक्षा टूलबॉक्स और एंटीवायरस, जिसमें YARA-आधारित फ़ाइल स्कैनर, क्वारंटीन, सिस्टम क्लीनर, nmap प्लगइन, और कस्टम टूल्स के…
 chainreactors/gogo
रेड टीम्स के लिए उच्च-प्रदर्शन Go स्कैनिंग इंजन: कॉन्फ़िगर करने योग्य पोर्ट स्कैनिंग, सक्रिय/निष्क्रिय फ़िंगरप्रिंटिंग, जानकारी निष्कर्षण, और DSL…
 benthecyberone/copperhound
Rust attack-path analysis for AD, ADCS and Entra ID
 0xthearchitect/beatbox
🧊Disposable environments on your own computer
 iiilin/asimpleportscanner
मल्टीथ्रेडेड TCP/UDP स्कैनिंग, बैनर ग्रैबिंग, HTTP शीर्षक निष्कर्षण, NBNS होस्टनेम लुकअप, और Redis तथा MS17-010 के लिए बुनियादी जाँच के साथ…








