इसे केवल यहीं से डाउनलोड करें, अन्य स्थानों पर भरोसा न करें।
द्वारा लिखित: [ TeamKurais ]-[ Twitter ] @K0WSHIK, [ GitHub ] @naimkowshik
🔖 परिचय
हमने यह टूल इसलिए बनाया है क्योंकि बहुत से नए लोग पेन टेस्टिंग और एथिकल हैकिंग की दुनिया में आते हैं। उन्हें बुनियादी बातों के बारे में ज़्यादा जानकारी नहीं होती। इसलिए यह टूल उनकी मदद के लिए बनाया गया है। मुझे उम्मीद है कि आप इस टूल को अपने नए दोस्तों के साथ साझा करेंगे।
[ अस्वीकरण ] : यह केवल परीक्षण उद्देश्यों के लिए है और इसका उपयोग केवल वहीं किया जा सकता है जहाँ स्पष्ट सहमति दी गई हो। इसका उपयोग अवैध उद्देश्यों के लिए न करें, बस इतना ही।
📃 विशेषताएँ
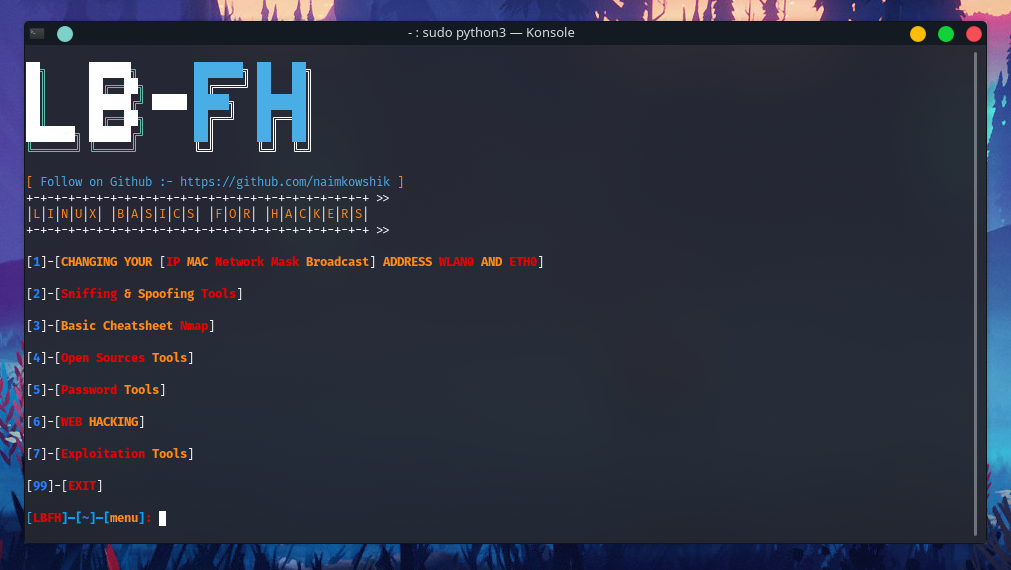
[ मेनू ] :
- अपना [ IP Mac Network Mask Broadcast ] पता Wlan0 और Eth0 बदलना
- स्निफ़िंग और स्पूफ़िंग टूल्स
- बेसिक चीटशीट Nmap
- ओपन सोर्स टूल्स
- पासवर्ड टूल्स
- वेब हैकिंग
- एक्सप्लॉइटेशन टूल्स
अपना [ Ip,Mac,Mask,Broadcast ] Wlan0 और Eth0 बदलना :
- अपना Ip पता Wlan0 और Eth0 बदलना
- अपना Mac पता Wlan0 और Eth0 स्पूफ़ करना
- अपना नेटवर्क मास्क और ब्रॉडकास्ट पता Wlan0 और Eth0 बदलना
स्निफ़िंग और स्पूफ़िंग टूल्स :
बेसिक चीटशीट Nmap :
- Nmap टारगेट चयन
- Nmap पोर्ट चयन
- Nmap पोर्ट स्कैन प्रकार
- सर्विस और OS डिटेक्शन
- सबसे उपयोगी Nmap कमांड
[ Nmap टारगेट चयन ] :
- एकल IP स्कैन करें
- एक होस्ट या वेबसाइट स्कैन करें
- IP की रेंज स्कैन करें
- एक सबनेट स्कैन करें
- IP सूची स्कैन करें
[ Nmap पोर्ट चयन ] :
- एकल पोर्ट स्कैन करें
- 100 सबसे सामान्य पोर्ट स्कैन करें (तेज़)
- सभी (65535) पोर्ट स्कैन करें
[ Nmap पोर्ट स्कैन प्रकार ] :
- TCP Connect का उपयोग करके स्कैन करें
- TCP Syn स्कैन का उपयोग करके स्कैन करें (डिफ़ॉल्ट)
- UDP पोर्ट स्कैन करें
- चयनित स्कैन करें - डिस्कवरी अनदेखा करें
[ सर्विस और OS डिटेक्शन ] :
- OS और सर्विसेज़ का पता लगाएँ
- मानक सर्विस डिटेक्शन
- वेबसाइट और IP OS डिस्कवरी
[ सबसे उपयोगी Nmap कमांड ] :
- वेबसाइट होस्ट डिस्कवरी
- वेबसाइट OS डिस्कवरी
- वेबसाइट पोर्ट डिस्कवरी
- वेबसाइट पोर्ट रेंज डिस्कवरी
- नेटवर्क में मशीनों की सूची बनाने के लिए पिंग स्कैन
पासवर्ड टूल्स :
- हैश आइडेंटिफ़ायर
- Rockyou.txt डाउनलोड करें
ओपन सोर्स टूल्स :
- कीवर्ड से वेबसाइट खोजें
- सोशल मीडिया पर एकल मेल स्कैन
- सोशल मीडिया पर एकाधिक मेल स्कैन
- निक नेम से मेल खोजें
- एकाधिक निक नेम से मेल खोजें
- एकल फ़ोन नंबर खोजें
- टारगेट नाम से अकाउंट खोजें
वेब हैकिंग :
-
[ ! ]----- ऑटो -------[ ! ]
-
वेबसाइट ट्रेसरूट स्कैन करें
-
Whatweb लुकअप
-
Whois लुकअप
-
ऑफ़लाइन ब्राउज़र पर वेबसाइट कॉपियर
-
J00mscan से वेबसाइट स्कैन करें
-
Robots.txt स्कैनर
-
Dns लुकअप
-
Etherape = ग्राफ़िकल नेटवर्क मॉनिटर (रूट)
-
X Frame Options हेडर के साथ क्लिकजैकिंग टेस्ट
-
लिंक ग्रैबर
-
Ip लोकेशन फ़ाइंडर
-
Blue Eye पर वेबसाइट स्कैन
-
Shodan लुकअप
-
Cmseek पर वेबसाइट स्कैन
-
वेबसाइट Xss टूलकिट
-
Netcraft और Dmitry का उपयोग करके वेबसाइट की गहन जानकारी एकत्र करना
-
Red_hawk पर वेबसाइट स्कैन
-
Finalrecon वेबसाइट टेस्ट
-
एडमिन स्कैन वेबसाइट
-
[ ! ]----- मैनुअल -------[ ! ]
-
droopescan
[ वेबसाइट Xss टूलकिट ] :
- Xsstrike के साथ Xss टेस्ट
- Xspear के साथ Xss अटैक
- BruteXSS
एक्सप्लॉइटेशन टूल्स :
- ATSCAN
- sqlmap
- fsociety
- Commix
- Bettercap
📝 बग और संवर्द्धन
बग रिपोर्ट या संवर्द्धन के लिए, कृपया यहाँ issue खोलें।
🎨 परीक्षण किया गया
⏳ इंस्टॉलेशन
यह सुनिश्चित करें कि इससे पहले कि आप इसे चलाएँ, आपका apt-get टूटा हुआ न हो
इसे रूट के रूप में चलाएँ
$ git clone https://github.com/naimkowshik/LBFH.git
$ cd LBFH
$ chmod +x setup.py
$ python3 setup.py
$ python3 LBFH.py
📸 स्क्रीनशॉट