
 #1
कॉन्फ़िगरेशन ऑडिटिंग, अनुपालन स्कैनिंग, हार्डनिंग बेंचमार्क और ड्रिफ्ट डिटेक्शन उपकरण।
Kitploit अनुशंसित

 nccgroup/scoutsuite
मल्टी-क्लाउड सुरक्षा ऑडिटिंग टूल जो क्लाउड प्रदाता APIs का उपयोग करके कॉन्फ़िगरेशन डेटा एकत्र करता है, सुरक्षा स्थिति का आकलन करता है, और जोखिम…
 corazawaf/coraza
Go-आधारित वेब एप्लीकेशन फ़ायरवॉल लाइब्रेरी जो ModSecurity SecLang नियमों और OWASP कोर रूल सेट v4 के साथ संगत है, वेब एप्लीकेशन और API के लिए…
 coreruleset/coreruleset
वेब एप्लिकेशन फ़ायरवॉल के लिए सामान्य हमले का पता लगाने वाला नियम सेट, जो OWASP Top Ten और सामान्य कमजोरियों से न्यूनतम गलत सकारात्मकता के साथ…
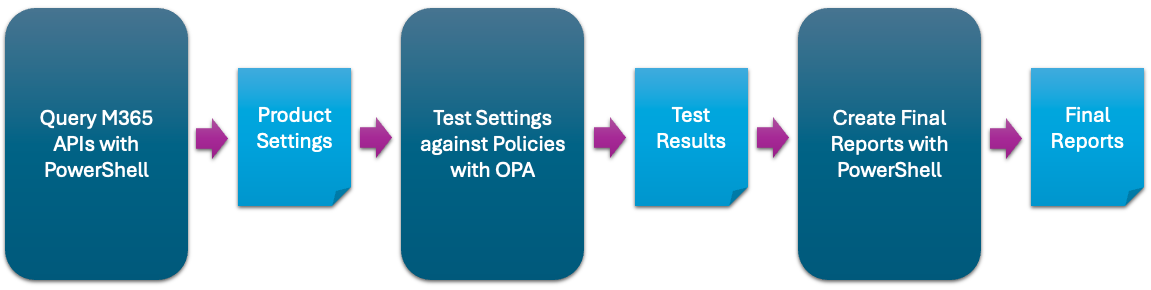 cisagov/scubagear
CISA के बेसलाइन्स के मुकाबले आपके M365 टेनेंट की स्थिति का आकलन करने के लिए स्वचालन।
 stackrox/kube-linter
KubeLinter एक स्थैतिक विश्लेषण उपकरण है जो Kubernetes YAML फ़ाइलों और Helm चार्ट्स की जाँच करता है ताकि यह सुनिश्चित किया जा सके कि उनमें दर्शाए गए…
 yandex/gixy
Nginx कॉन्फ़िगरेशन स्थैतिक विश्लेषक
 duo-labs/cloudmapper
CloudMapper आपको अपने Amazon Web Services (AWS) वातावरण का विश्लेषण करने में मदद करता है।
 checkmarx/kics
इन्फ्रास्ट्रक्चर-एज़-कोड के लिए एक स्थैतिक विश्लेषण स्कैनर जो Terraform, Kubernetes, CloudFormation और 20+ IaC प्लेटफॉर्म में सुरक्षा कमजोरियों,…
 fairwindsops/polaris
आपके Kubernetes क्लस्टर्स में सर्वोत्तम प्रथाओं का सत्यापन
 open-policy-agent/conftest
Open Policy Agent Rego क्वेरी भाषा का उपयोग करके संरचित कॉन्फ़िगरेशन डेटा के लिए परीक्षण लिखें
 0x6d69636b/windows_hardening
HardeningKitty और Windows Hardening Settings
 aquasecurity/tfsec
Tfsec अब Trivy का हिस्सा है
 m0rtem/cloudfail
गलत कॉन्फ़िगर किए गए DNS और पुराने डेटाबेस रिकॉर्ड का उपयोग करके CloudFlare नेटवर्क के पीछे छिपे IP का पता लगाएं।
 voorivex/pentest-guide
OWASP पर आधारित पैठ परीक्षण मार्गदर्शिका जिसमें परीक्षण मामले, संसाधन और उदाहरण शामिल हैं।
 ine-labs/awsgoat
AWSGoat : एक दम संवेदनशील AWS इंफ्रास्ट्रक्चर
 aquasecurity/kube-hunter
Kubernetes क्लस्टर में सुरक्षा कमजोरियों की तलाश करें
 proviesec/google-dorks
Useful Google Dorks for WebSecurity and Bug Bounty
 christophetd/cloudflair
🔎 CloudFlare के पीछे वेबसाइटों के मूल सर्वरों को Censys से इंटरनेट-व्यापी स्कैन डेटा का उपयोग करके खोजें।






