
 aquasecurity/tfsec
Tfsec अब Trivy का हिस्सा है



सभी के लिए एक व्यापक ओपन सोर्स सुरक्षा समाधान प्रदान करने के हमारे लक्ष्य के भाग के रूप में, हम अपने सभी स्कैनिंग-संबंधी प्रयासों को एक स्थान पर समेकित कर रहे हैं, और वह है Trivy।
पिछले वर्ष में, tfsec ने Trivy की IaC और गलत कॉन्फ़िगरेशन स्कैनिंग क्षमताओं की नींव रखी है, जिसमें Terraform स्कैनिंग भी शामिल है, जो अब लंबे समय से Trivy में मूल रूप से समर्थित है।
आगे बढ़ते हुए हम tfsec समुदाय को Trivy पर स्थानांतरित होने के लिए प्रोत्साहित करना चाहते हैं। Trivy पर जाने से आपको वही उत्कृष्ट Terraform स्कैनिंग इंजन मिलता है, कुछ अतिरिक्त लाभों के साथ:
Trivy की तुलना tfsec से कैसे की जाती है और tfsec से Trivy में स्थानांतरित होने के बारे में अधिक जानकारी के लिए, स्थानांतरण गाइड पर एक नज़र डालें।
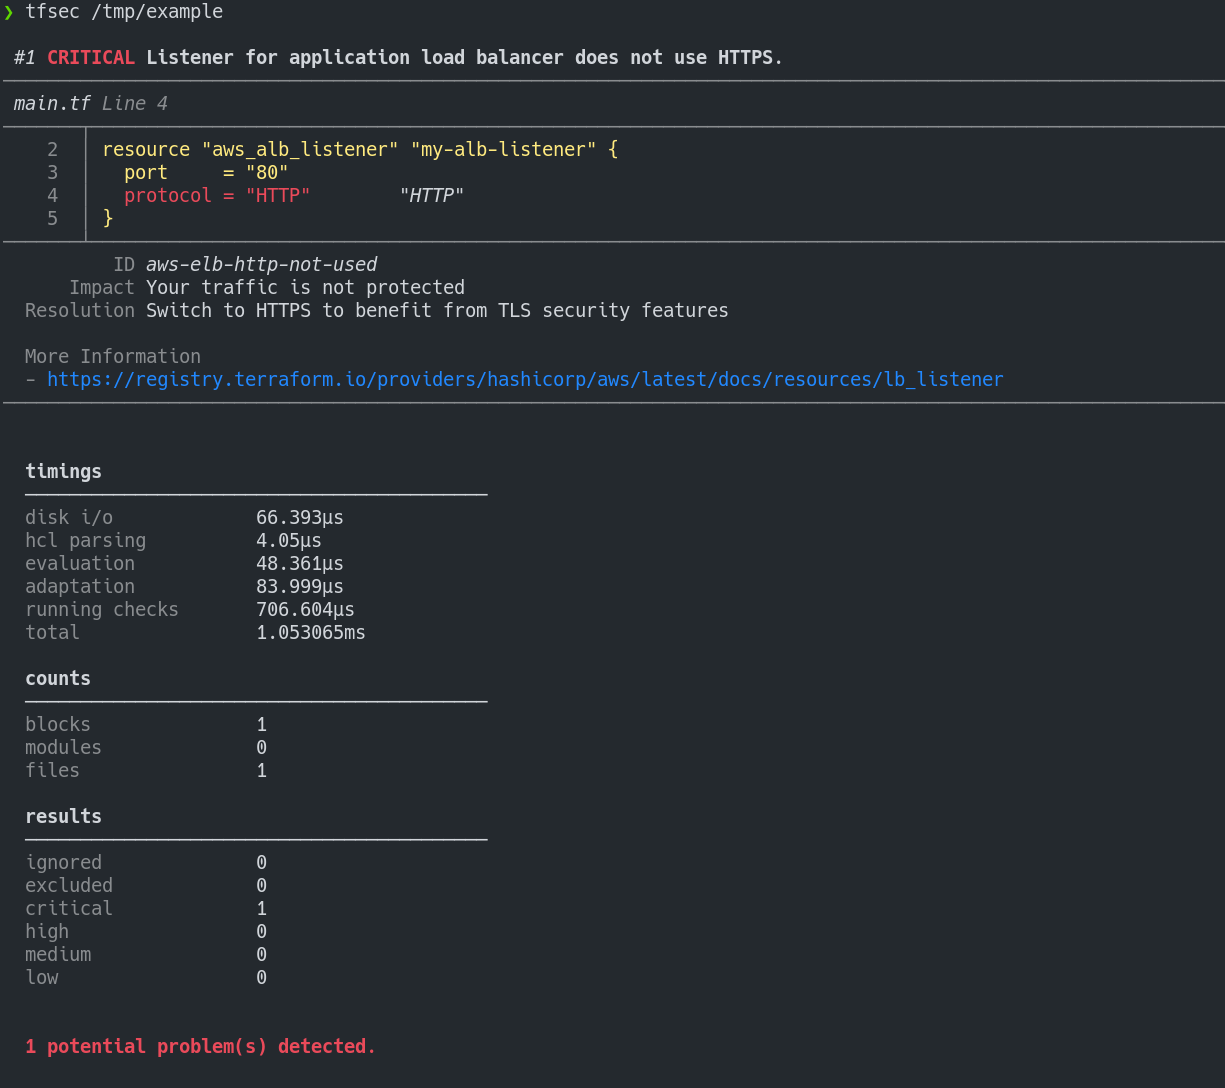
tfsec संभावित गलत कॉन्फ़िगरेशन का पता लगाने के लिए आपके terraform कोड का स्थैतिक विश्लेषण उपयोग करता है।
concat()Thoughtworks Tech Radar द्वारा Adopt रेटेड:
Terraform का उपयोग करने वाली हमारी परियोजनाओं के लिए, tfsec तेज़ी से संभावित सुरक्षा जोखिमों का पता लगाने के लिए एक डिफ़ॉल्ट स्थैतिक विश्लेषण उपकरण बन गया है। इसे CI पाइपलाइन में एकीकृत करना आसान है और सभी प्रमुख क्लाउड प्रदाताओं और Kubernetes जैसे प्लेटफार्मों के विरुद्ध जाँचों की एक बढ़ती हुई लाइब्रेरी है। इसके उपयोग में आसानी को देखते हुए, हमारा मानना है कि tfsec किसी भी Terraform परियोजना के लिए एक अच्छा अतिरिक्त हो सकता है।
brew/linuxbrew से स्थापित करें
brew install tfsec
Chocolatey से स्थापित करें
choco install tfsec
Scoop से स्थापित करें
scoop install tfsec
Bash स्क्रिप्ट (Linux):
curl -s https://raw.githubusercontent.com/aquasecurity/tfsec/master/scripts/install_linux.sh | bash
आप अपने सिस्टम के लिए बाइनरी releases पृष्ठ से भी प्राप्त कर सकते हैं।
वैकल्पिक रूप से, Go से स्थापित करें:
go install github.com/aquasecurity/tfsec/cmd/tfsec@latest
कृपया ध्यान दें कि go install का उपयोग करने पर सीधे master शाखा से स्थापना होगी और tfsec --version के माध्यम से संस्करण संख्याएँ रिपोर्ट नहीं की जाएंगी।
releases पृष्ठ पर मौजूद बाइनरी tfsec हस्ताक्षर कुंजी D66B222A3EA4C25D5D1A097FC34ACEFB46EC39CE के साथ हस्ताक्षरित हैं
अधिक जानकारी के लिए सत्यापन निर्देश हेतु हस्ताक्षर पृष्ठ देखें।
tfsec निर्दिष्ट निर्देशिका को स्कैन करेगा। यदि कोई निर्देशिका निर्दिष्ट नहीं है, तो वर्तमान कार्यशील निर्देशिका का उपयोग किया जाएगा।
यदि tfsec समस्याएँ पाता है तो निकास स्थिति (exit status) गैर-शून्य होगी, अन्यथा निकास स्थिति शून्य होगी।
tfsec .
tfsec को अपने सिस्टम पर स्थापित करने और चलाने के विकल्प के रूप में, आप tfsec को Docker कंटेनर में चला सकते हैं।
कई Docker विकल्प उपलब्ध हैं
| Image Name | Base | Comment |
|---|---|---|
| aquasec/tfsec | alpine | सामान्य tfsec इमेज |
| aquasec/tfsec-alpine | alpine | बिल्कुल aquasec/tfsec के समान, लेकिन उन लोगों के लिए जो स्पष्ट होना पसंद करते हैं |
| aquasec/tfsec-ci | alpine | बिना entrypoint वाला tfsec - CI बिल्ड के लिए उपयोगी जहाँ आप कमांड को ओवरराइड करना चाहते हैं |
| aquasec/tfsec-scratch | scratch | scratch पर निर्मित एक इमेज - कोई अतिरिक्त विशेषता नहीं, केवल tfsec चलाती है |
चलाने के लिए:
docker run --rm -it -v "$(pwd):/src" aquasec/tfsec /src
tfsec परिणामों के साथ एकीकृत करने के लिए एक Visual Studio Code एक्सटेंशन विकसित किया जा रहा है। अधिक जानकारी tfsec Marketplace पृष्ठ पर पाई जा सकती है
यदि आप अपने रिपॉजिटरी पर tfsec को GitHub Action के रूप में चलाना चाहते हैं, तो आप https://github.com/aquasecurity/tfsec-pr-commenter-action का उपयोग कर सकते हैं।
अब आप आधिकारिक tfsec कार्य स्थापित कर सकते हैं। कृपया किसी भी समस्या/फ़ीचर अनुरोध को कार्य रिपॉजिटरी पर दर्ज करें।
आप कुछ चेतावनियों को अनदेखा करना चाह सकते हैं। यदि आप ऐसा करना चाहते हैं, तो आप अपने टेम्पलेट्स में समस्या वाली पंक्ति पर tfsec:ignore:<rule> युक्त एक टिप्पणी जोड़ सकते हैं। वैकल्पिक रूप से, आप टिप्पणी को समस्या वाले ब्लॉक के ऊपर की पंक्ति में जोड़ सकते हैं, या मॉड्यूल ब्लॉक में जोड़ सकते हैं ताकि मॉड्यूल के अंदर किसी समस्या की सभी घटनाओं को अनदेखा किया जा सके।
उदाहरण के लिए, एक खुले सुरक्षा समूह नियम को अनदेखा करने के लिए:







