
 ine-labs/awsgoat
AWSGoat : एक दम संवेदनशील AWS इंफ्रास्ट्रक्चर


किसी संगठन के क्लाउड इंफ्रास्ट्रक्चर से समझौता करना हमलावरों के लिए सोने की खान पर बैठने जैसा है। और कभी-कभी, एक साधारण गलत कॉन्फ़िगरेशन या वेब एप्लिकेशन में एक भेद्यता ही हमलावर को पूरे इंफ्रास्ट्रक्चर से समझौता करने के लिए पर्याप्त होती है। चूंकि क्लाउड अपेक्षाकृत नया है, कई डेवलपर्स खतरों के परिदृश्य से पूरी तरह अवगत नहीं हैं और वे अंततः एक भेद्य क्लाउड इंफ्रास्ट्रक्चर तैनात कर देते हैं।
AWSGoat, AWS पर डिज़ाइन से भेद्य एक इंफ्रास्ट्रक्चर है जिसमें नवीनतम जारी OWASP टॉप 10 वेब एप्लिकेशन सुरक्षा जोखिम (2021) और IAM, S3, API Gateway, Lambda, EC2, और ECS जैसी सेवाओं पर आधारित अन्य गलत कॉन्फ़िगरेशन शामिल हैं। AWSGoat वास्तविक दुनिया के इंफ्रास्ट्रक्चर की नकल करता है लेकिन अतिरिक्त भेद्यताओं के साथ। इसमें कई एस्केलेशन पथ हैं और यह ब्लैक-बॉक्स दृष्टिकोण पर केंद्रित है।
AWSGoat उपयोगकर्ता के AWS खाते पर भेद्य क्लाउड इंफ्रास्ट्रक्चर तैनात करने के लिए IaC (Terraform) का उपयोग करता है। यह उपयोगकर्ता को कोड, इंफ्रास्ट्रक्चर और वातावरण पर पूर्ण नियंत्रण देता है। AWSGoat का उपयोग करके, उपयोगकर्ता सीख/अभ्यास कर सकता है:
परियोजना को मॉड्यूल में विभाजित किया जाएगा और प्रत्येक मॉड्यूल एक अलग वेब एप्लिकेशन होगा, जो विविध टेक स्टैक और विकास प्रथाओं द्वारा संचालित होगा। यह तैनाती प्रक्रिया को आसान बनाने के लिए terraform और GitHub actions के माध्यम से IaC का लाभ उठाएगा।
प्रस्तुत किया गया

परियोजना को सभी महत्वपूर्ण भेद्यताओं को शामिल करने के लिए निर्धारित किया गया है, जिसमें OWASP TOP 10 2021 और लोकप्रिय क्लाउड गलत कॉन्फ़िगरेशन शामिल हैं। वर्तमान में, परियोजना में निम्नलिखित भेद्यताएँ/गलत कॉन्फ़िगरेशन शामिल हैं।
तैनाती प्रक्रिया को आसान बनाने के लिए उपयोगकर्ता को बस इस रेपो को फोर्क करना है, अपने AWS खाता क्रेडेंशियल्स को GitHub secrets में जोड़ना है, और Terraform Apply Action चलाना है। यह वर्कफ़्लो पूरे इंफ्रास्ट्रक्चर को तैनात करेगा और होस्ट किए गए एप्लिकेशन का URL आउटपुट करेगा।
अनुसरण करने के लिए यहाँ चरण दिए गए हैं:
चरण 1. रेपो को फोर्क करें
चरण 2. GitHub Action Secrets सेट करें:
AWS_ACCESS_KEY
AWS_SECRET_ACCESS_KEY

चरण 3. रिपॉज़िटरी के actions टैब से, डिप्लॉय करने के लिए मॉड्यूल चुनें और Terraform Apply वर्कफ़्लो चलाएँ।

चरण 4. Terraform आउटपुट अनुभाग में एप्लिकेशन URL खोजें।
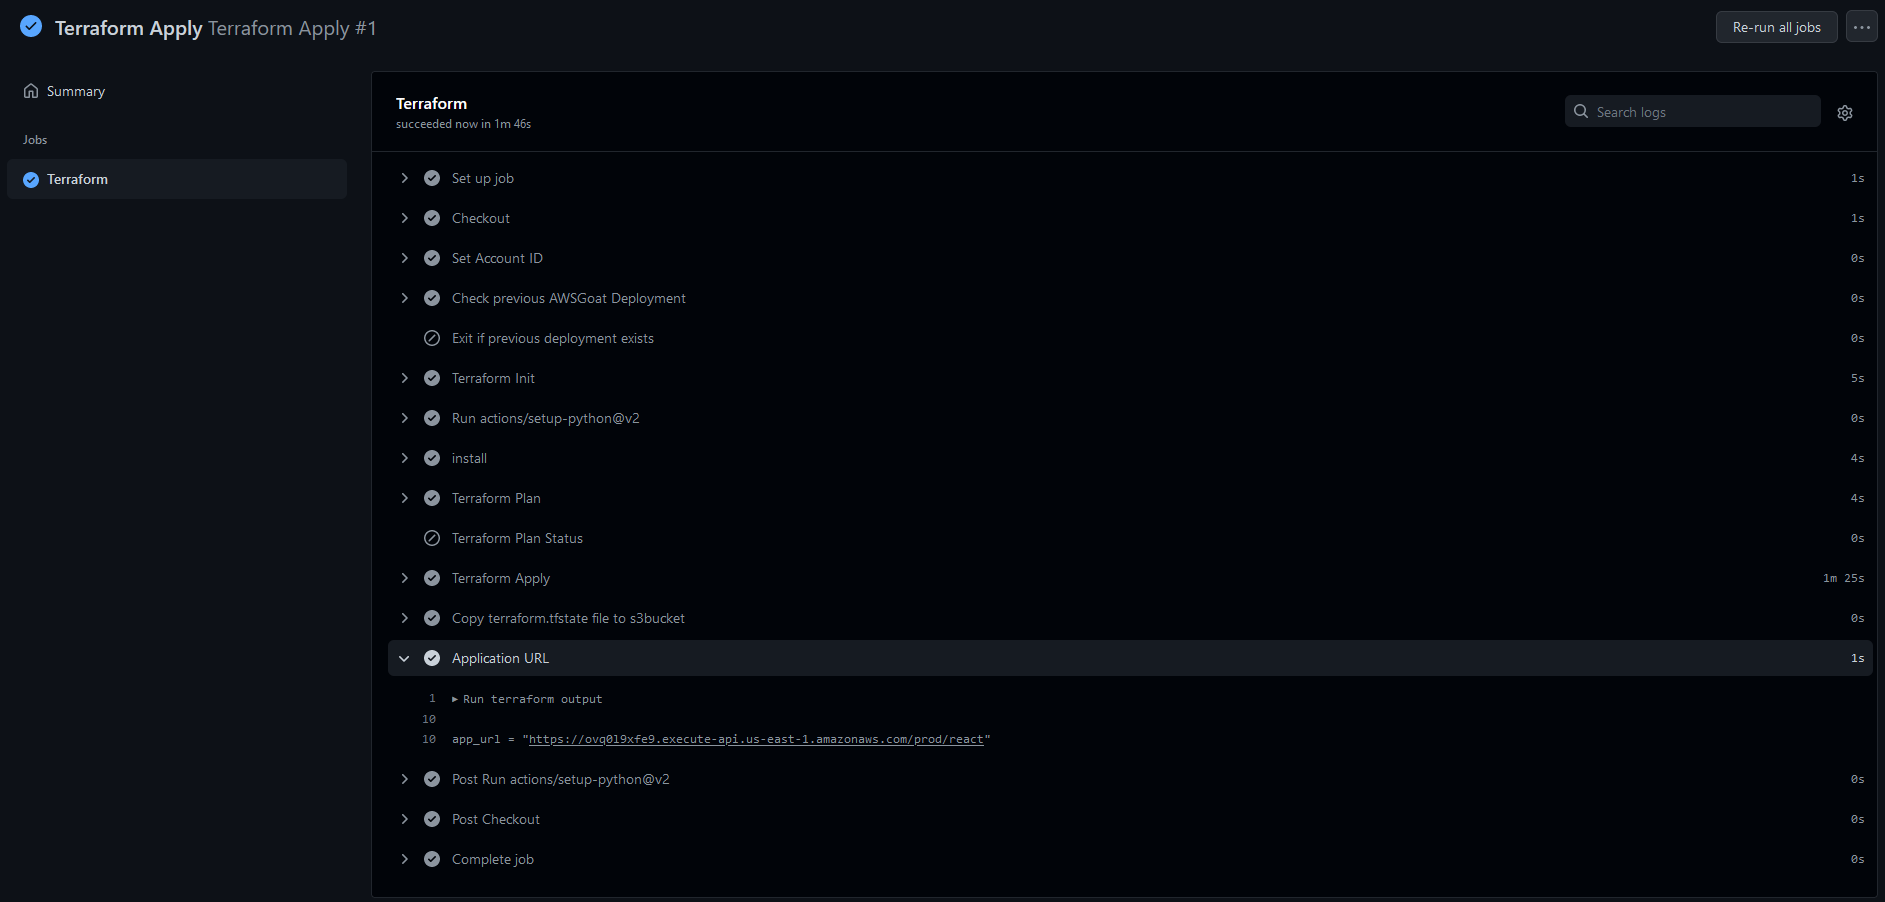
AWSGoat को मैन्युअल रूप से इंस्टॉल करने के लिए आपको इन चरणों का पालन करना होगा:
(नोट: इसके लिए एक Linux मशीन आवश्यक है, जिसमें /bin/bash शेल उपलब्ध हो)
चरण 1. रेपो को क्लोन करें
git clone https://github.com/ine-labs/AWSGoat
चरण 2. AWS उपयोगकर्ता खाता क्रेडेंशियल कॉन्फ़िगर करें
aws configure
चरण 3. संबंधित मॉड्यूल की निर्देशिका में जाएँ और AWSGoat को डिप्लॉय करने के लिए terraform का उपयोग करें
cd modules/module-<Number>
terraform init
terraform apply --auto-approve
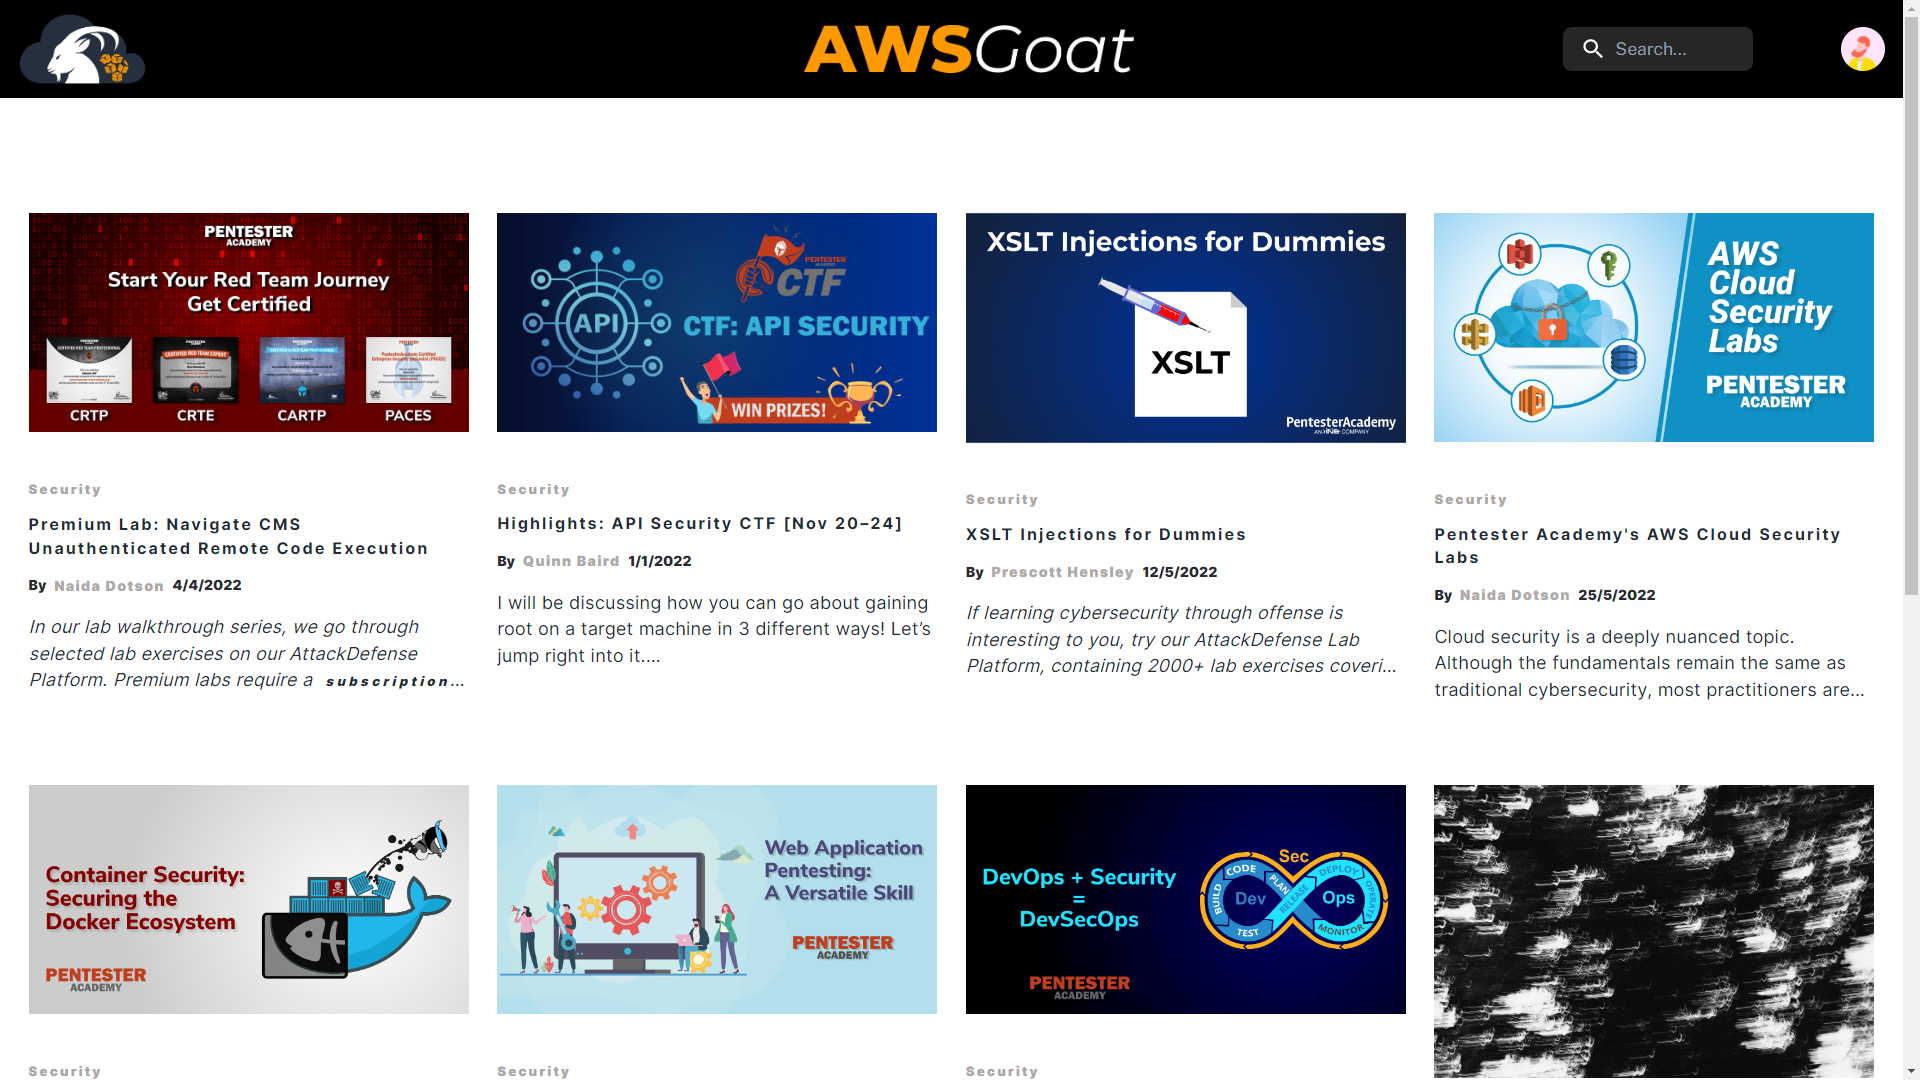
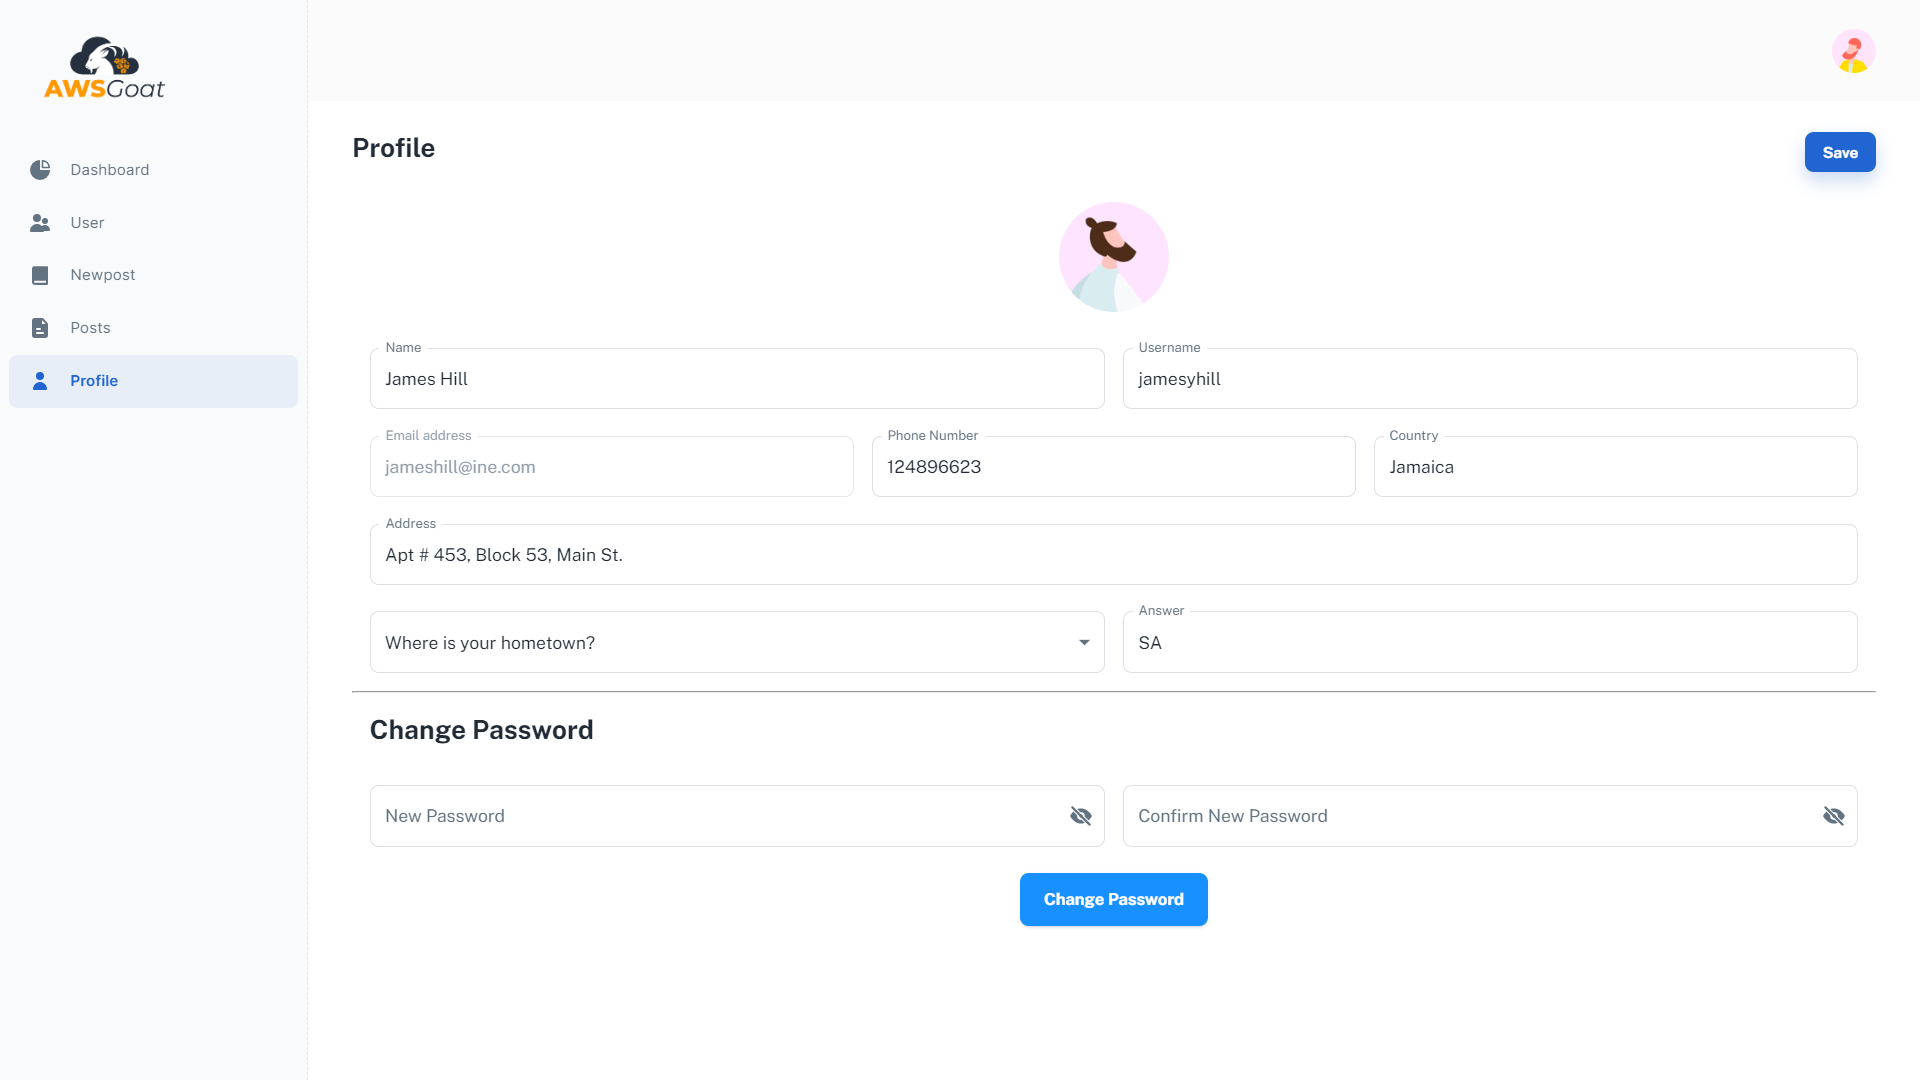
पहले मॉड्यूल में AWS Lambda, S3, API Gateway और DynamoDB का उपयोग करने वाला एक सर्वरलेस ब्लॉग एप्लिकेशन है। इसमें विभिन्न वेब एप्लिकेशन कमज़ोरियाँ हैं और यह गलत कॉन्फ़िगर किए गए AWS संसाधनों के शोषण की सुविधा देता है।
एस्केलेशन पथ:

दूसरे मॉड्यूल में एक आंतरिक HR पेरोल एप्लिकेशन है, जो AWS ECS अवसंरचना का उपयोग करता है। इसमें विभिन्न वेब एप्लिकेशन कमज़ोरियाँ हैं और यह गलत कॉन्फ़िगर किए गए AWS संसाधनों के शोषण की सुविधा देता है।
एस्केलेशन पथ:
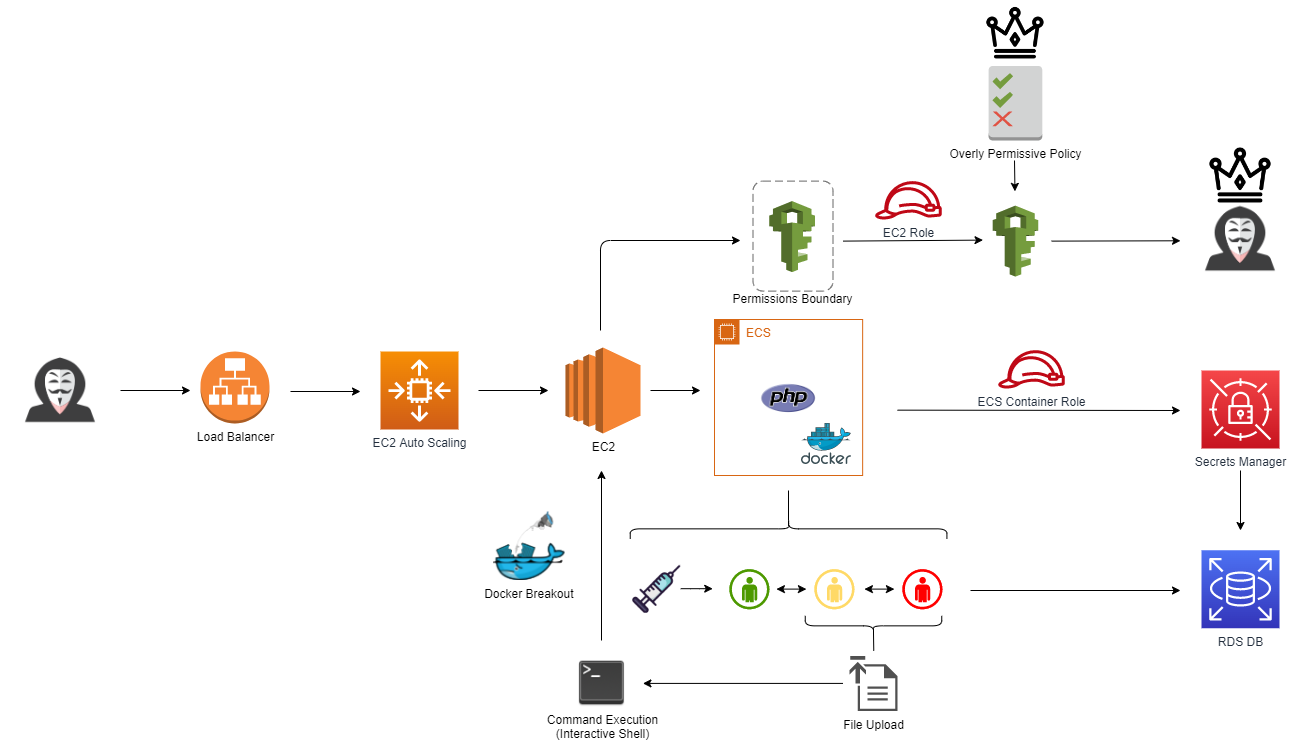
अनुशंसित ब्राउज़र: Google Chrome
AWSGoat की तैनाती के साथ बनाए गए संसाधनों पर कोई शुल्क नहीं लगेगा यदि AWS खाता मुफ़्त टियर/परीक्षण अवधि के अंतर्गत है। हालाँकि, मुफ़्त टियर/परीक्षण के समाप्त होने/अपात्रता पर, US-East क्षेत्र के लिए निम्नलिखित शुल्क लागू होंगे:
मॉड्यूल 1: $0.0125/घंटा
मॉड्यूल 2: $0.0505/घंटा
Jeswin Mathai, Chief Architect, Lab Platform, INE [email protected]
Nishant Sharma, Director, Lab Platform, INE [email protected]
Sanjeev Mahunta, Software Engineer (Cloud), INE [email protected]
Shantanu Kale, Cloud Developer, INE [email protected]
Govind Krishna Lal Balaji, Cloud Developer, INE [email protected]
Litesh Ghute, Senior Engineer, INE [email protected], LinkedIn
आक्रामक मैनुअल attack-manuals निर्देशिका में उपलब्ध हैं, और रक्षात्मक मैनुअल defence-manuals निर्देशिका में उपलब्ध हैं।
मॉड्यूल 1 शोषण वीडियो: https://www.youtube.com/playlist?list=PLcIpBb4raSZEMosUmY8KpxPWtjKRMSmNx

अधिक जानकारी के लिए "AWSGoat.pdf" PDF फ़ाइल देखें। इस फ़ाइल में प्रस्तुतियों के लिए उपयोग की गई स्लाइड डेक शामिल है।
मॉड्यूल 1:

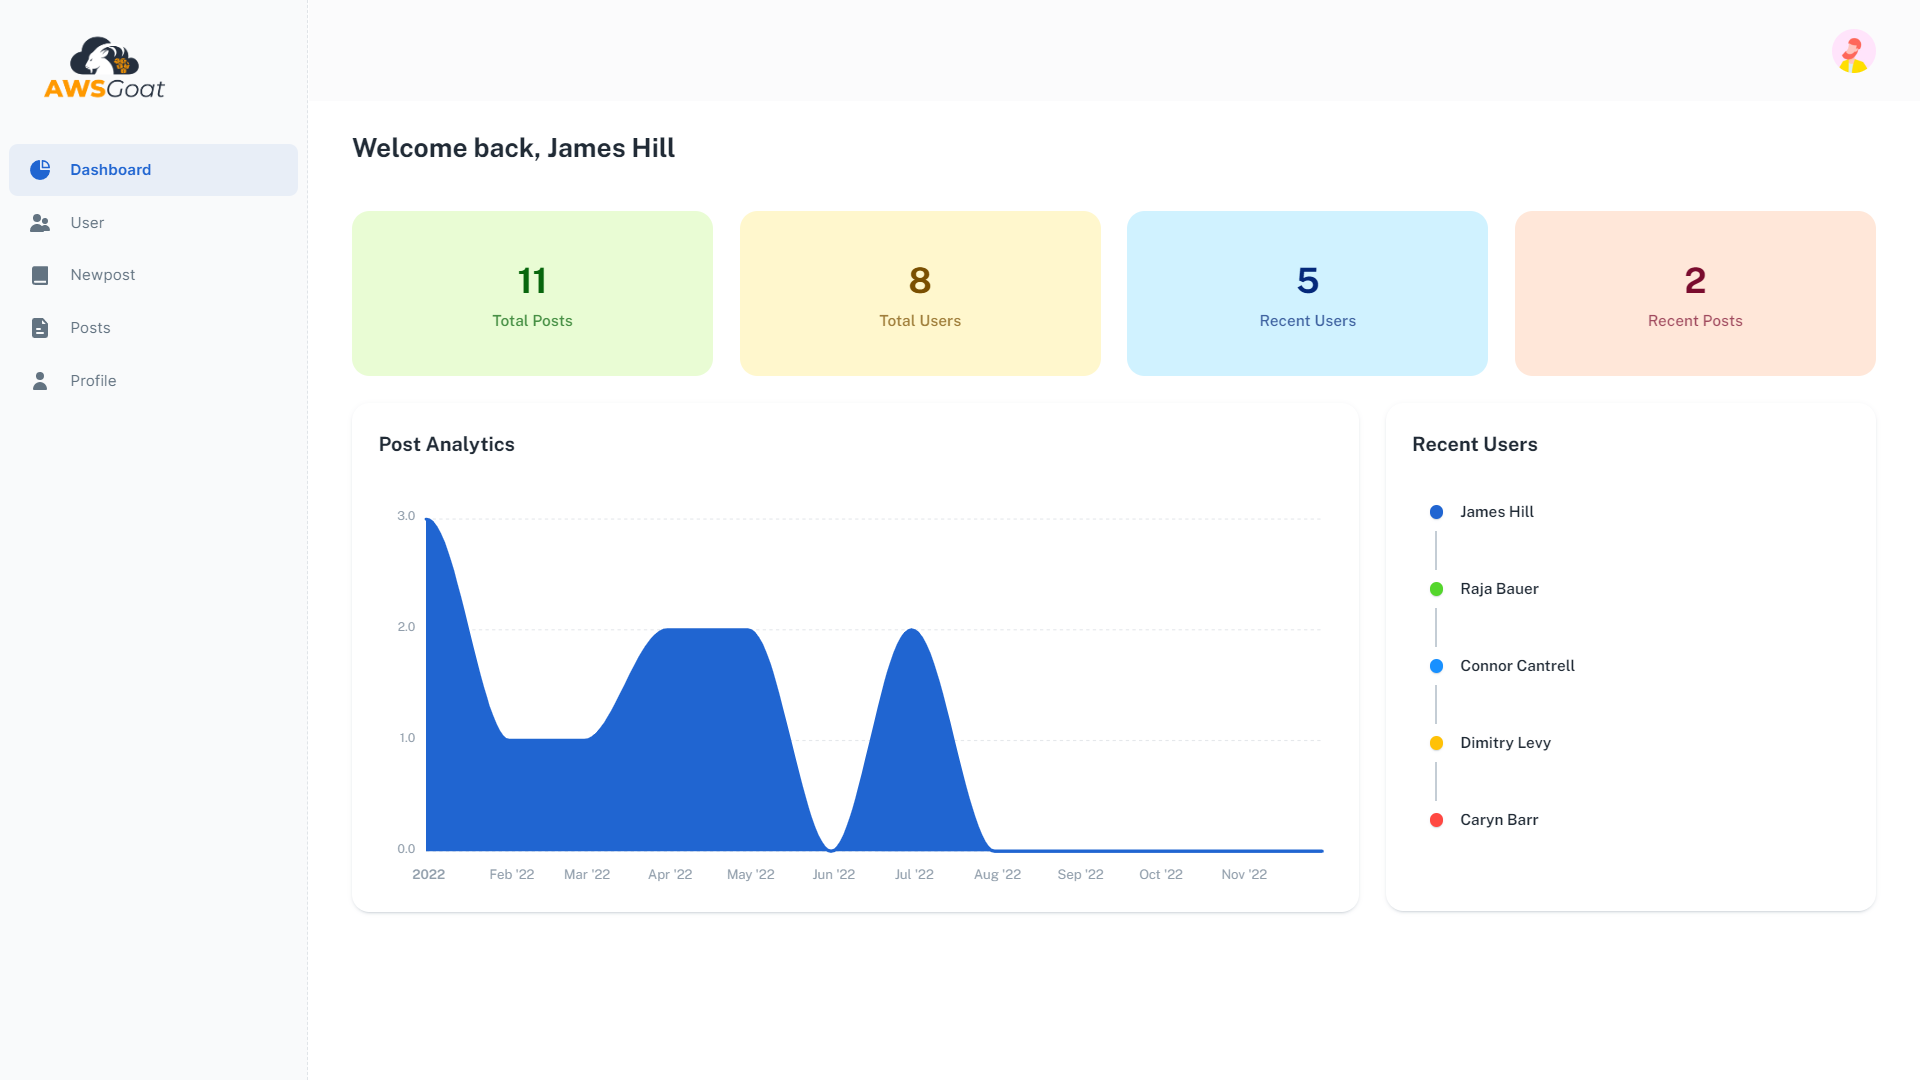
मॉड्यूल 2:

