
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर व्यवहार को समझने, उसका विश्लेषण करने और रिवर्स-इंजीनियरिंग करने के उपकरण।
Kitploit अनुशंसित
 d4rksystem/evasive_malware_book_samples
मेरी पुस्तक, Evasive Malware (No Starch Press) में संदर्भित नमूने
 umpolungfish/byvalver
शेलकोड के खराब बाइट्स लेता है और उन्हें हटा देता है, संरक्षित कार्यक्षमताओं के साथ साफ किया गया शेलकोड लौटाता है।
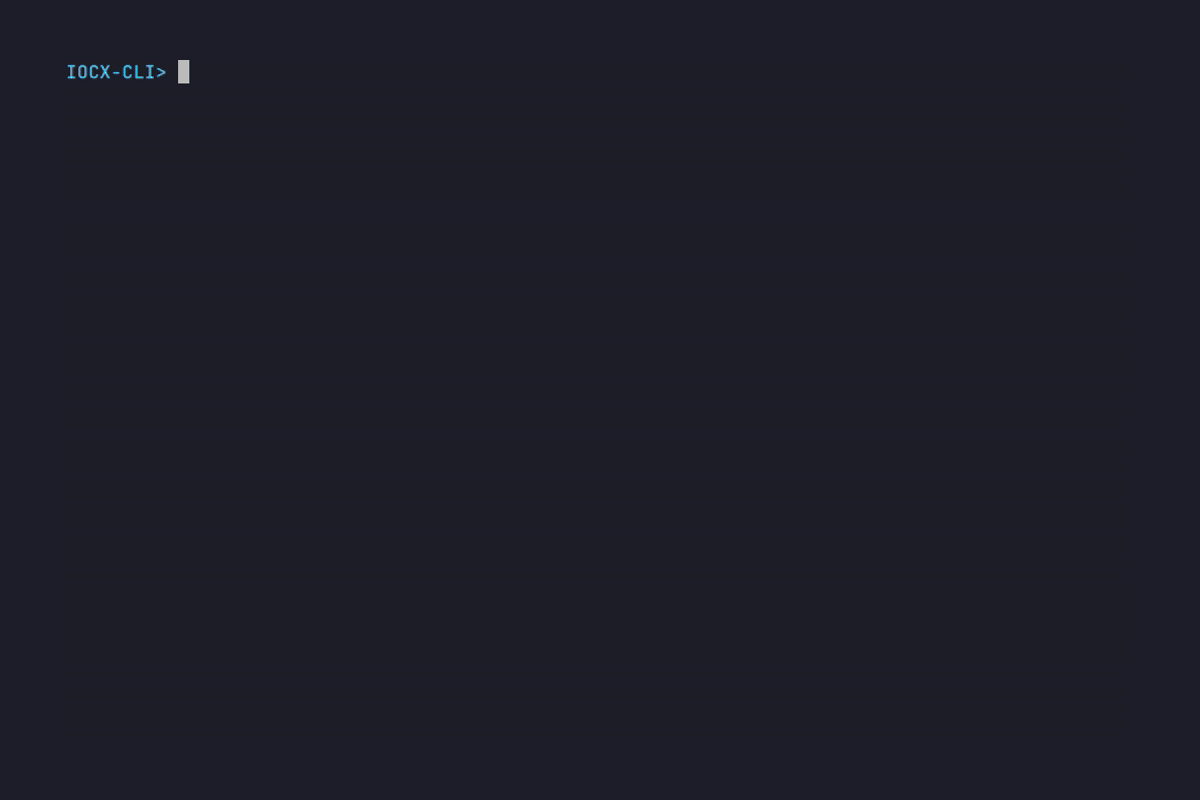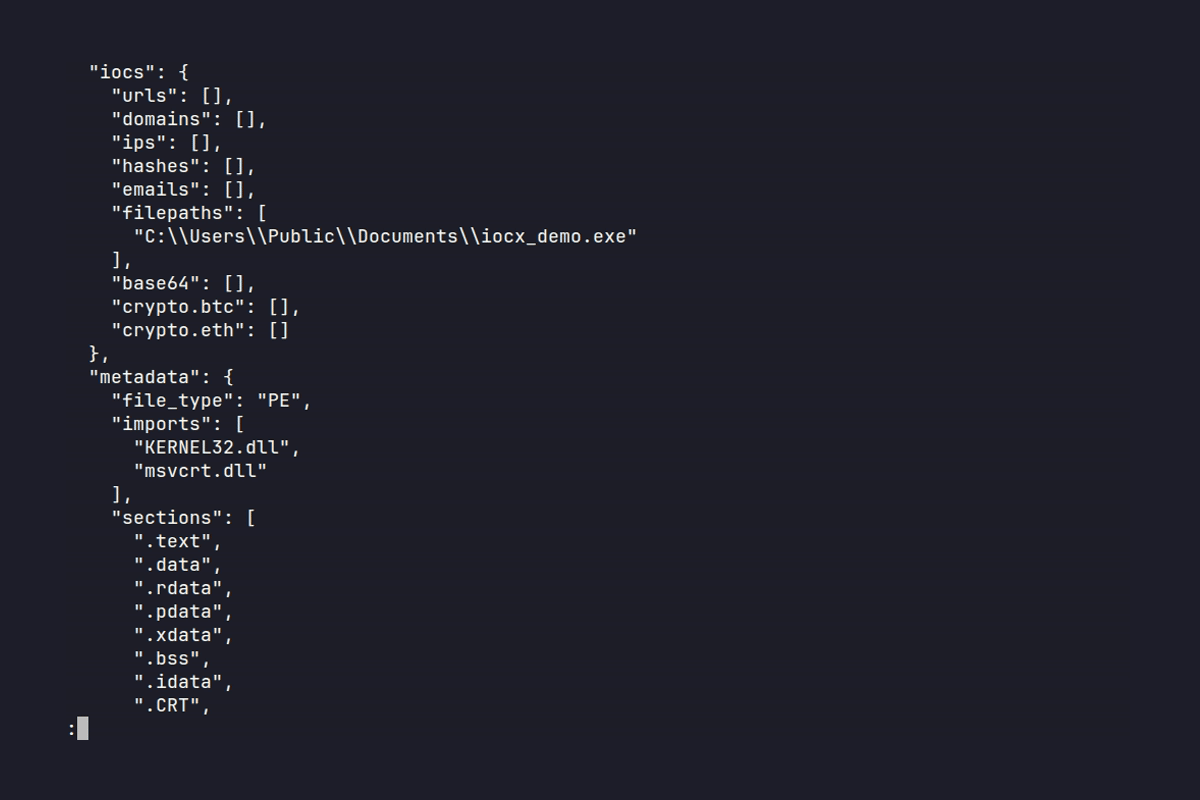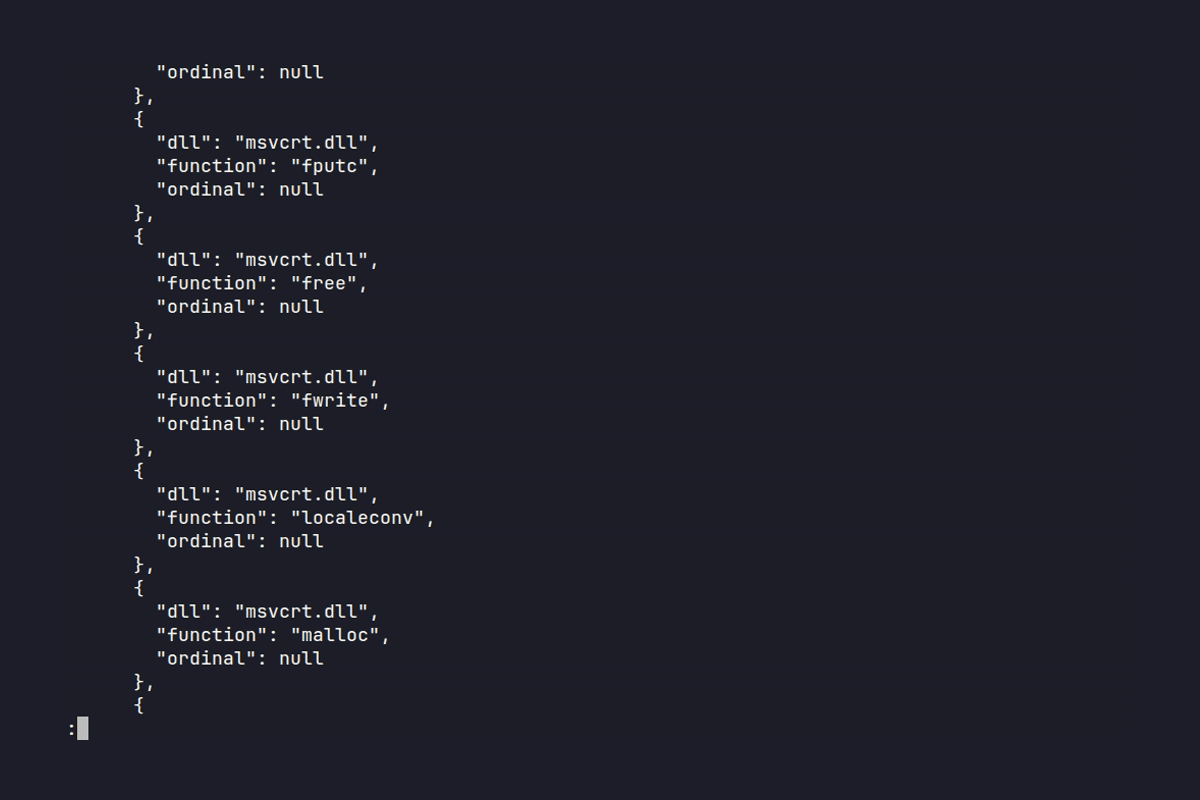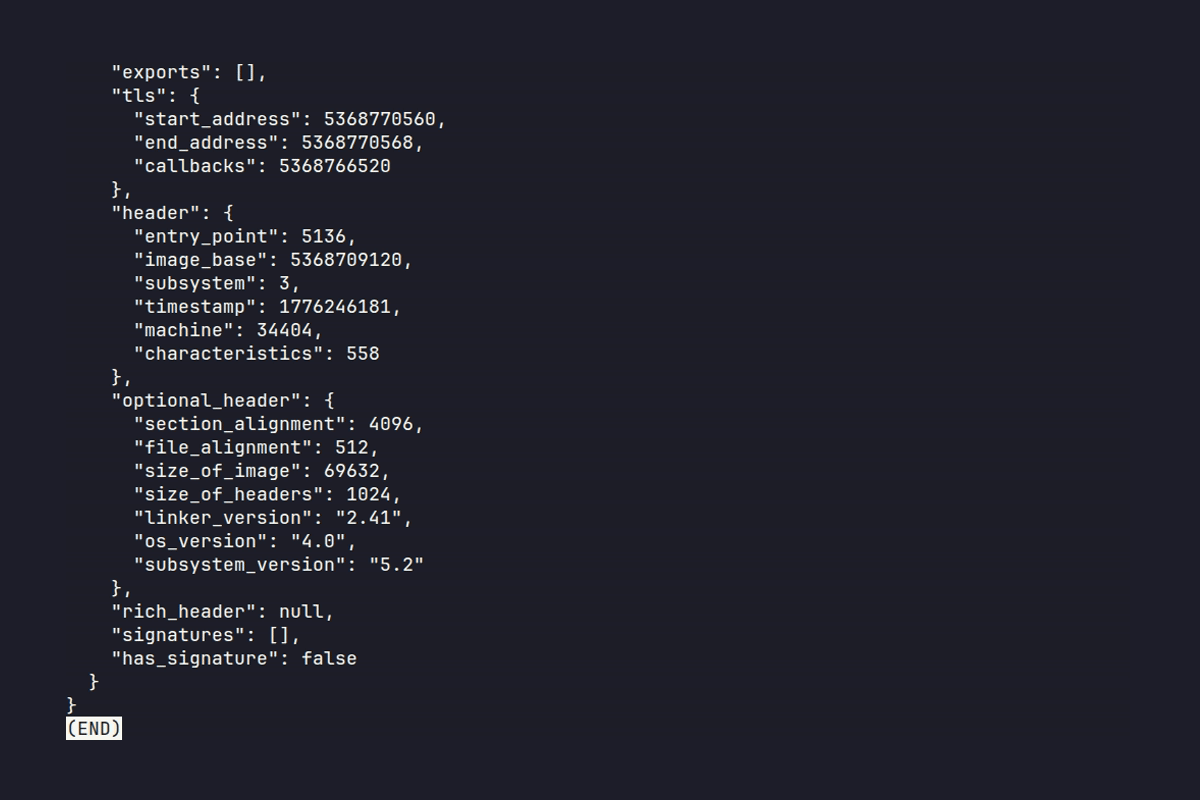 iocx-dev/iocx
एक विस्तार योग्य, निर्धारिती स्थैतिक-विश्लेषण इंजन जो PE बाइनरी और टेक्स्ट से उच्च-संकेत IOC निकालता है, SOC स्वचालन और आधुनिक खतरा-विश्लेषण…
 kc57/awesome-pentest
पेनेट्रेशन टेस्टिंग टूल्स और संसाधनों की एक बेहतरीन सूची।
 elastic/die-python
@horsicq के Detect-It-Easy के लिए नेटिव Python3 बाइंडिंग्स
 svdwi/bluebox
ओपन-सोर्स थ्रेट इंटेलिजेंस प्लेटफ़ॉर्म जो मैलवेयर और ऑब्ज़र्वेबल विश्लेषण के लिए है। IP, डोमेन, URL और हैश को बाहरी स्रोतों से समृद्ध करता है,…
 rvazarkar/antipwny
C# में लिखा एक होस्ट-आधारित IDS जो Metasploit के लिए लक्षित है
 nccgroup/royal_apt
रॉयल एपीटी - एपीटी15 - एनसीसी ग्रुप साइबर डिफेंस ऑपरेशंस रिसर्च से संबंधित जानकारी
 r1b/cve-2017-13089
wget v1.19.1 के लिए PoC
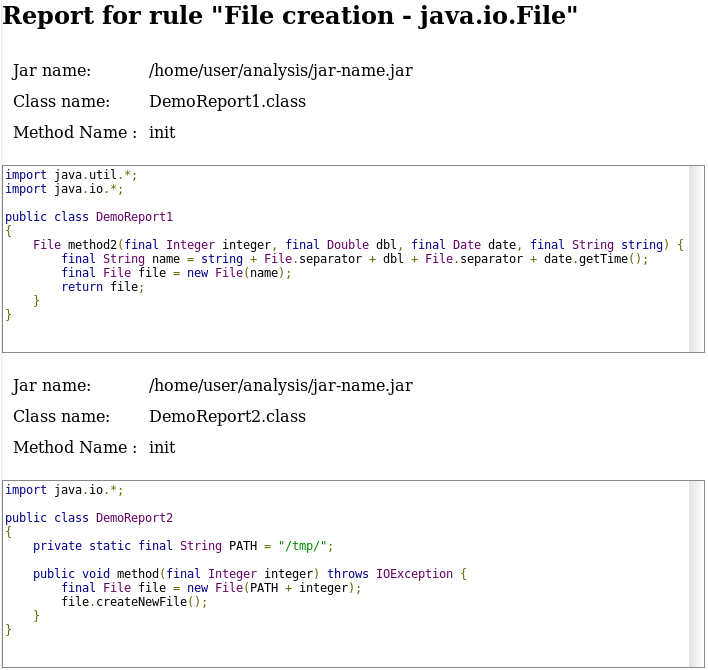 fergarrui/custom-bytecode-analyzer
JSON नियमों के माध्यम से अनुकूलन योग्य Java बाइटकोड विश्लेषक
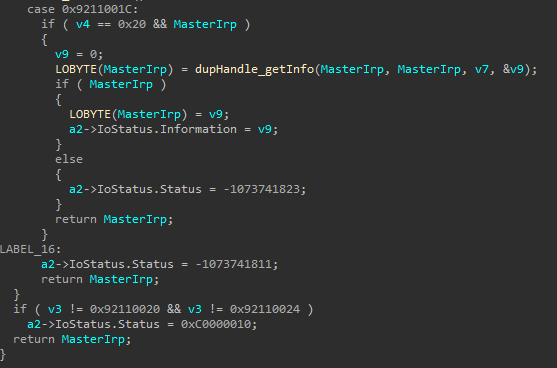 alfarom256/logmeinpochandledup
LogMeIn/GoTo Windows कर्नेल ड्राइवर रेस कंडीशन के लिए एक्सप्लॉइट जो SYSTEM हैंडल्स की नकल करता है, जिससे थ्रेड-टोकन इम्पर्सनेशन और लोकल प्रिविलेज…
 1dayexploit/1day-archive
Technical deep-dives and root cause analyses of recently disclosed CVEs - reverse engineering patches, building proof-of-concepts, and documenting…
 josue87/wp_hunter
वर्डप्रेस प्लगइन्स का स्थैतिक विश्लेषण
 sadopc/machscope
सभी-एक-में macOS बाइनरी विश्लेषण: Mach-O पार्सिंग, ARM64 डिस्सेम्बली, कोड हस्ताक्षर, और डीबगिंग।
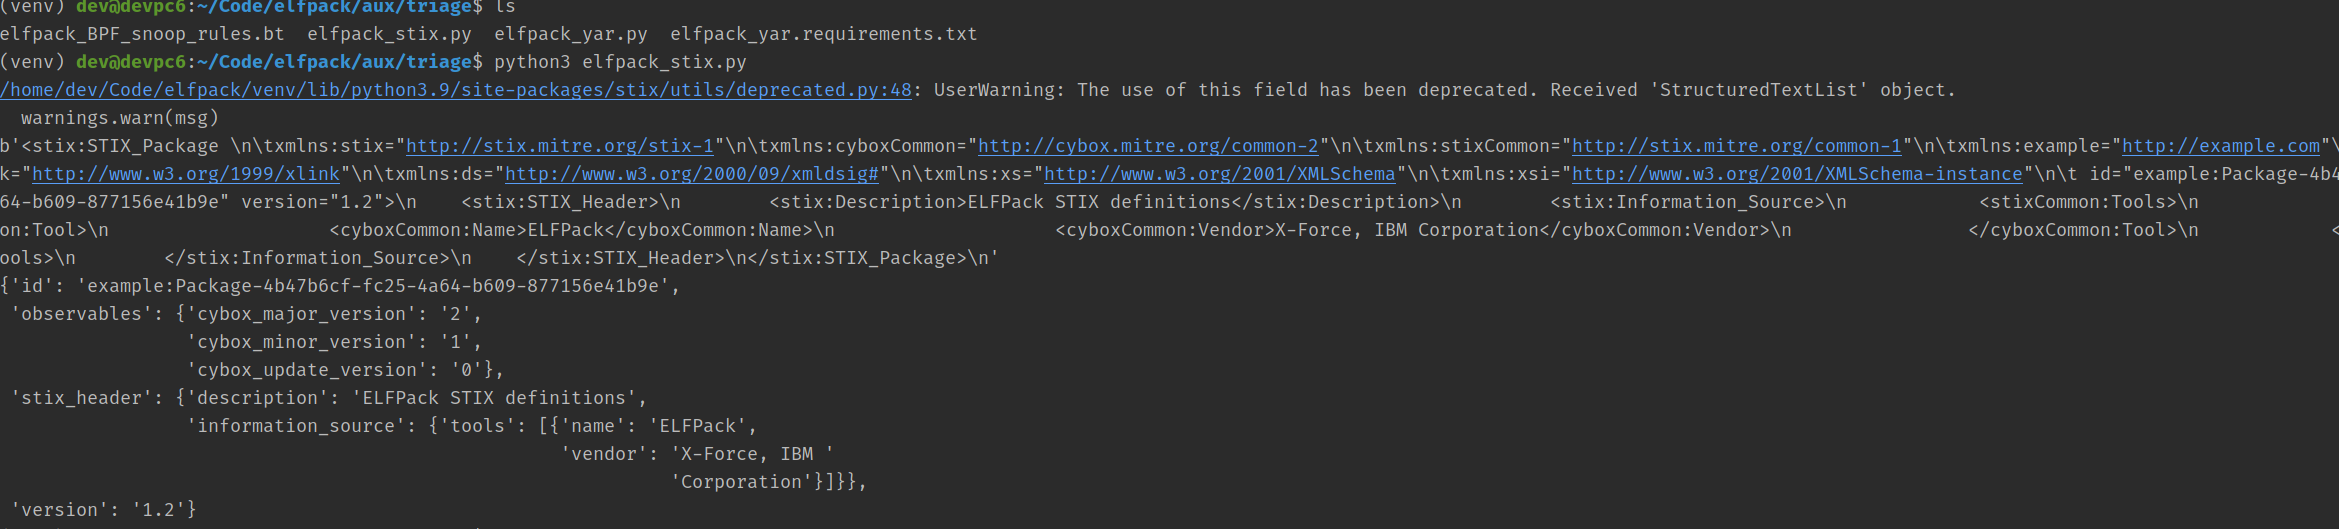 dsnezhkov/elfpack
ELF बाइनरी सेक्शन डॉकिंग टूलकिट स्टेजलेस पेलोड वितरण के लिए, जो कस्टम ELF सेक्शन मैनिपुलेशन के माध्यम से इन-फील्ड पेलोड अटैचमेंट, सिग्नेचर एवेज़न और…
 hasherezade/sig_finder
हस्ताक्षर खोजक (PE-bear से)
 cpkt9762/ida-cli
Headless IDA Pro MCP server for AI-assisted binary analysis, powered by idalib
 synacktiv/shannon-dbg
शैनन बेसबैंड के लिए डिबगर








