
 #1
दुर्भावनापूर्ण सॉफ़्टवेयर व्यवहार को समझने, उसका विश्लेषण करने और रिवर्स-इंजीनियरिंग करने के उपकरण।
Kitploit अनुशंसित
 blacksnufkin/cheshire
Adaptix C2 सेवा प्लगइन जो ऑपरेटर UI से LitterBox पेलोड विश्लेषण को संचालित करता है।
 delivr-to/detections
delivr.to टीम द्वारा विकसित डिटेक्शन सामग्री का घर
 0xsp-srd/aether
विंडोज मेमोरी-फोरेंसिक और खतरे की खोज करने वाला उपकरण जो लाइव प्रोसेस मेमोरी को दुर्भावनापूर्ण पैटर्न, इंजेक्शन तकनीकों और रिफ्लेक्टिवली लोडेड .NET…
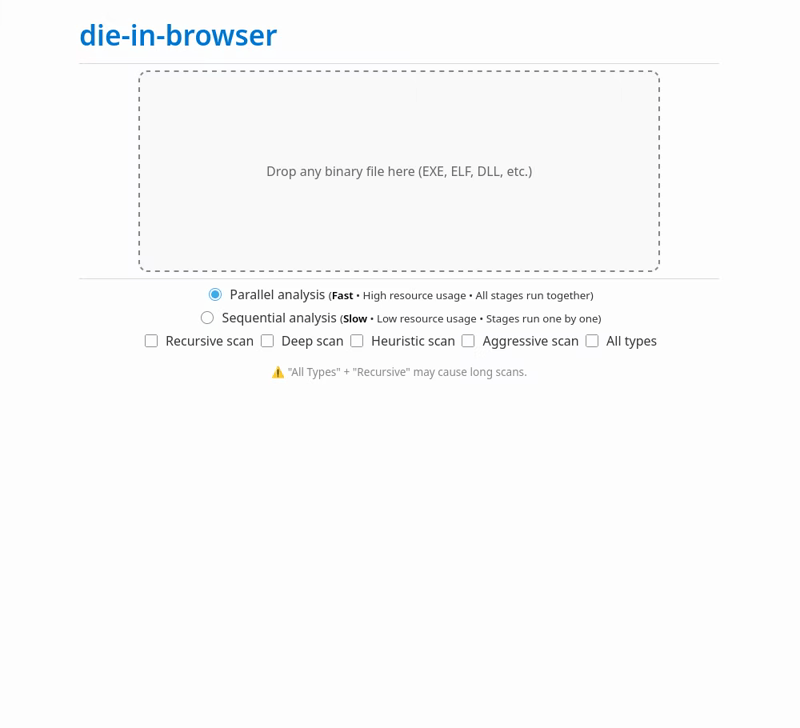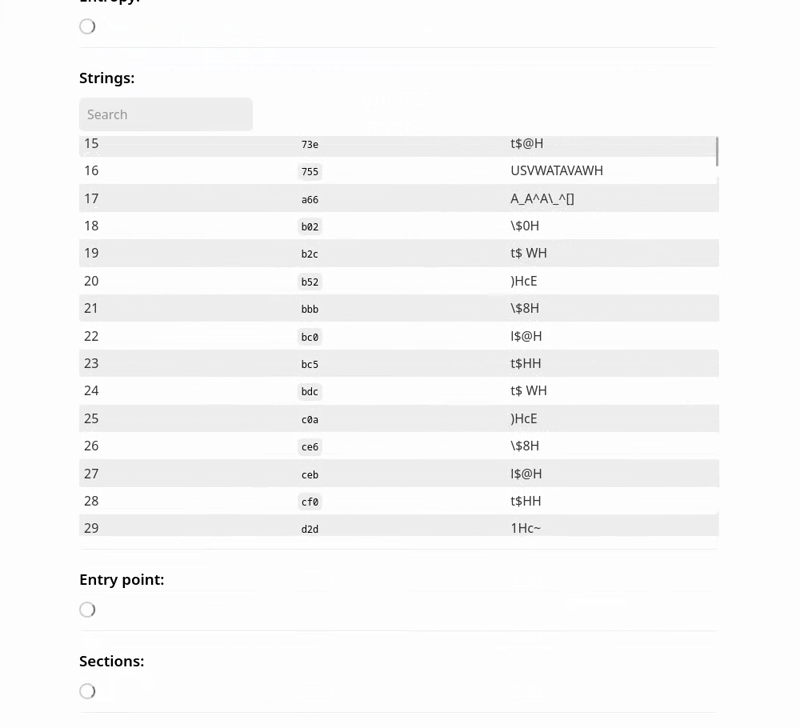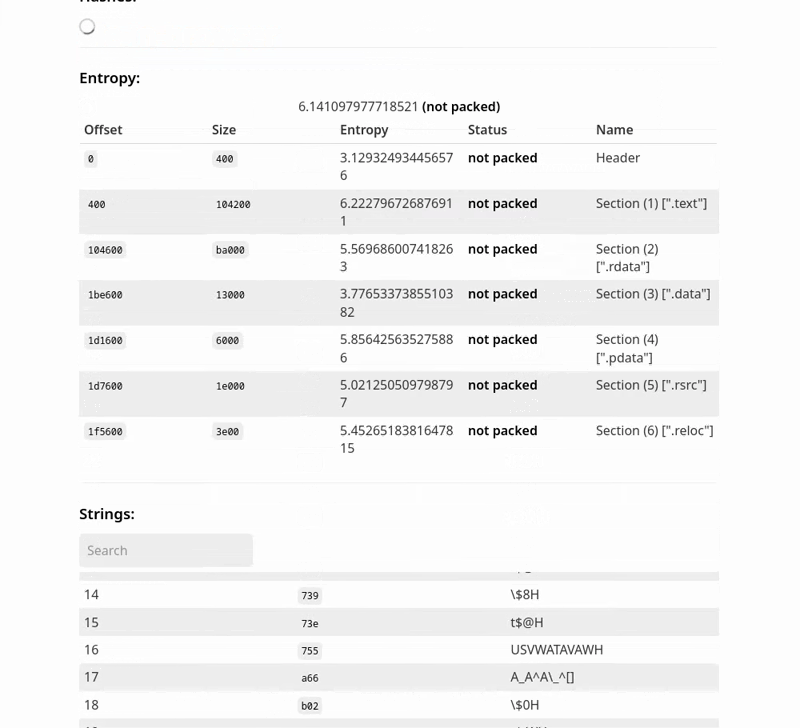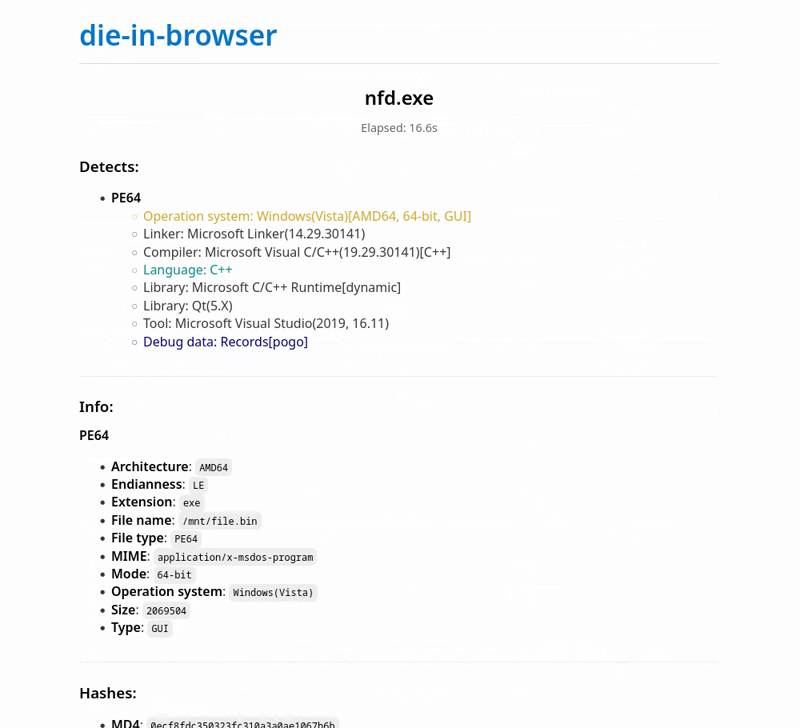 xoreaxlmbdx/die-in-browser
Detect It Easy के साथ स्टैटिक बाइनरी विश्लेषण — 100% आपके ब्राउज़र में, कोई अपलोड नहीं
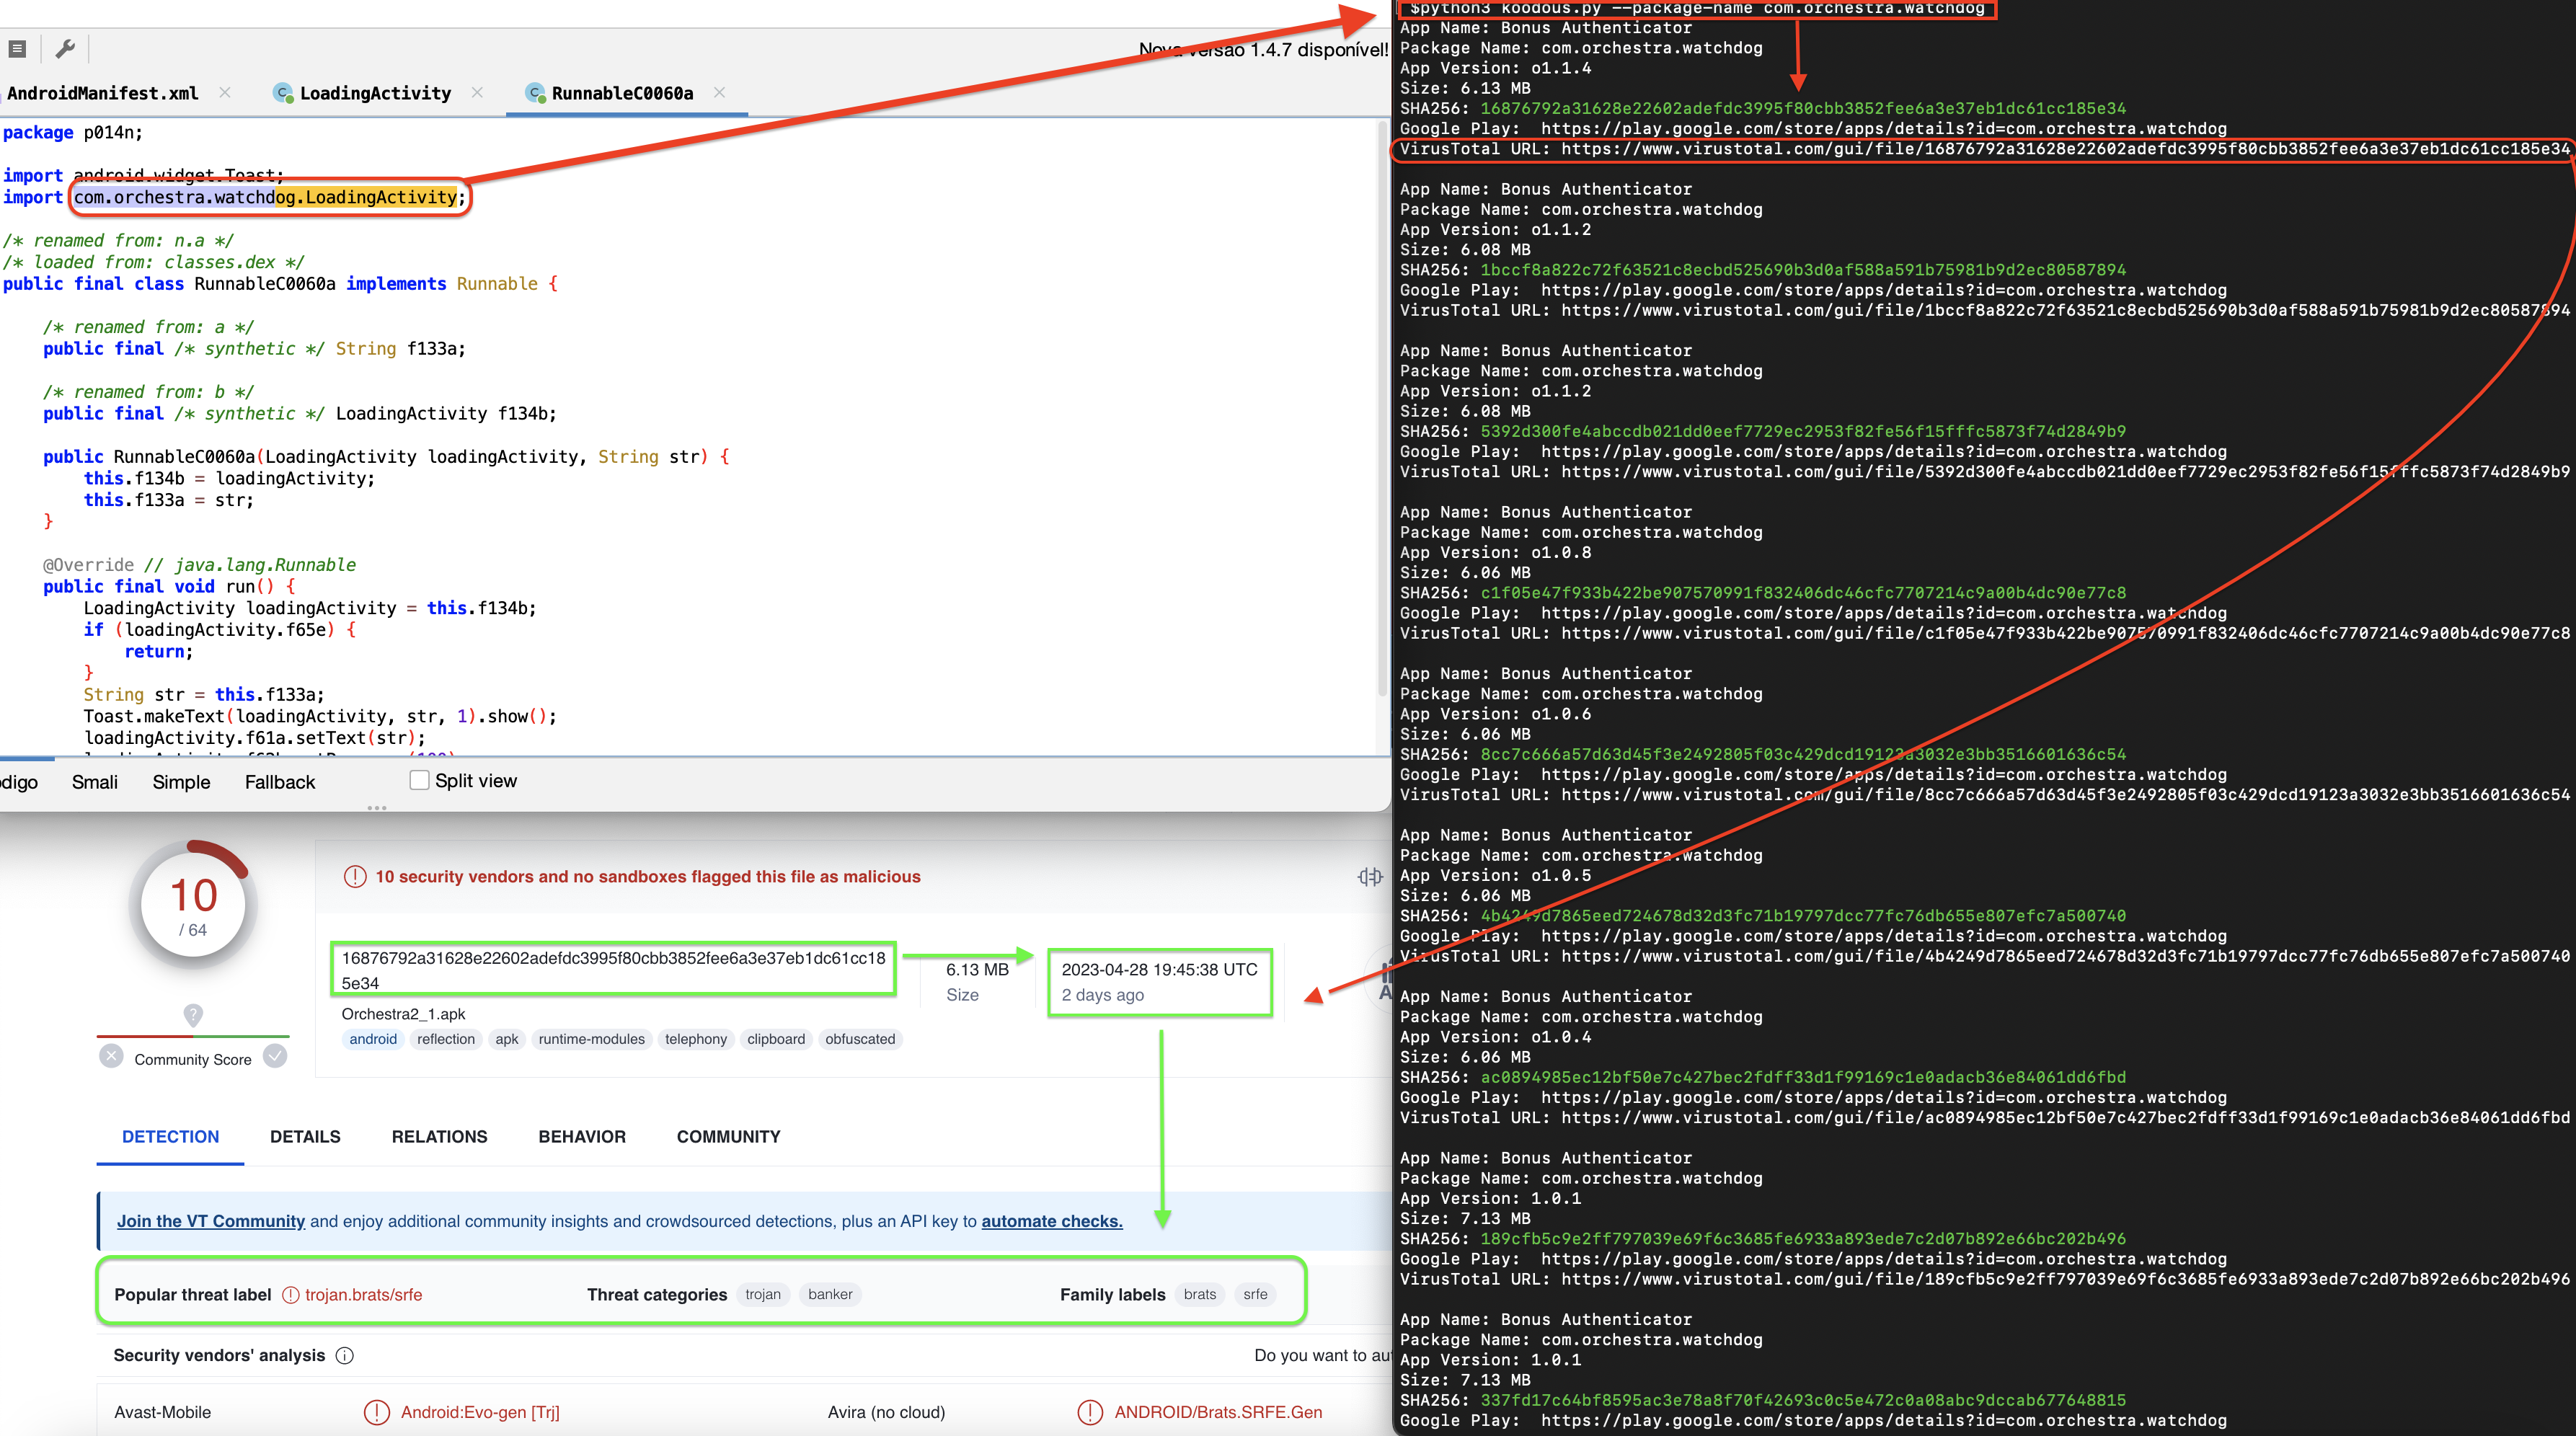 huntdownproject/koodousfinder
एक सरल उपकरण जो उपयोगकर्ताओं को संभावित सुरक्षा खतरों और कमजोरियों के लिए एंड्रॉइड ऐप्स खोजने और विश्लेषण करने की अनुमति देता है
 karim852/kage-dfir-toolkit
Windows होस्ट DFIR ट्राइएज कंसोल जो आर्टिफैक्ट संग्रह, Sigma-सहसंबंधित टाइमलाइन, YARA स्कैन, सॉकेट और अकाउंट निरीक्षण, इंडिकेटर एनरिचमेंट, और एक…
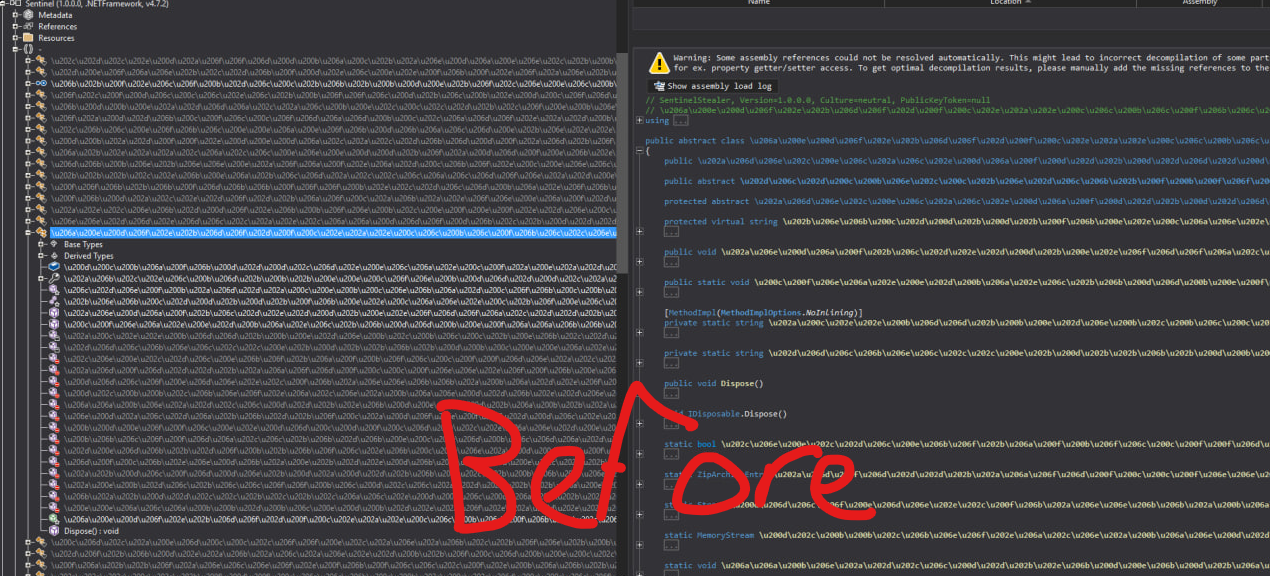 zypherion-technologies/unconfuserex
एक ConfuserEx2 डीओब्फस्केटर जिसमें एंटी-टैम्पर, कंप्रेसर, कॉन्स्टैंट्स, कंट्रोल फ्लो और रिसोर्स रिकवरी के लिए समर्थन है।
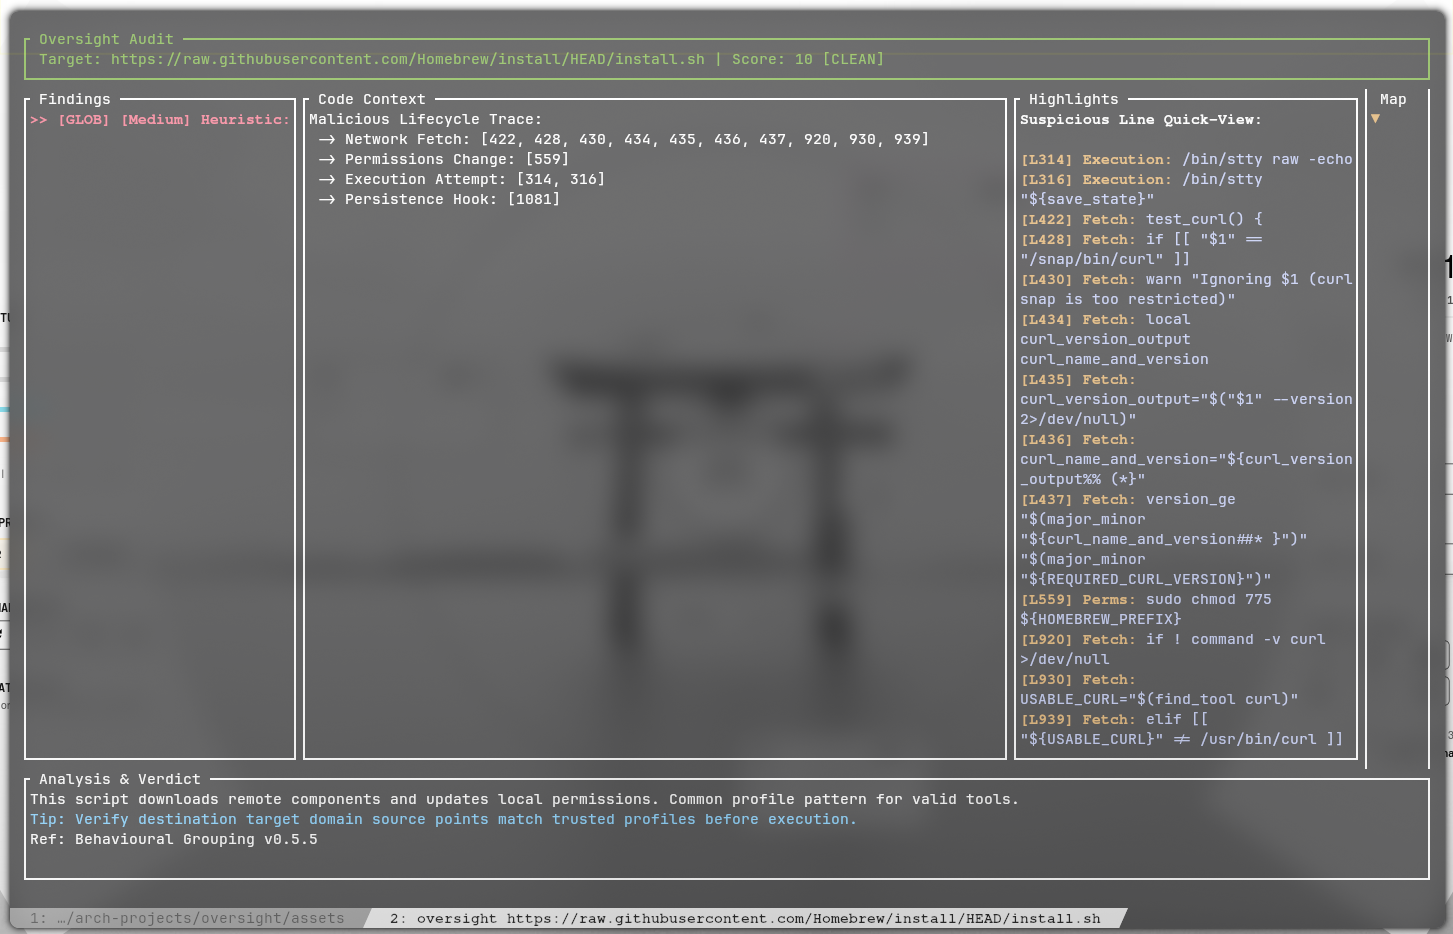 rakosn1cek/oversight
एक हल्का सुरक्षा ऑडिटर और शेल स्क्रिप्ट्स के लिए सैंडबॉक्स। Oversight एक स्टैटिक एनालिसिस इंजन (Rust) को डायनामिक एनफोर्समेंट (Linux Landlock) के साथ…
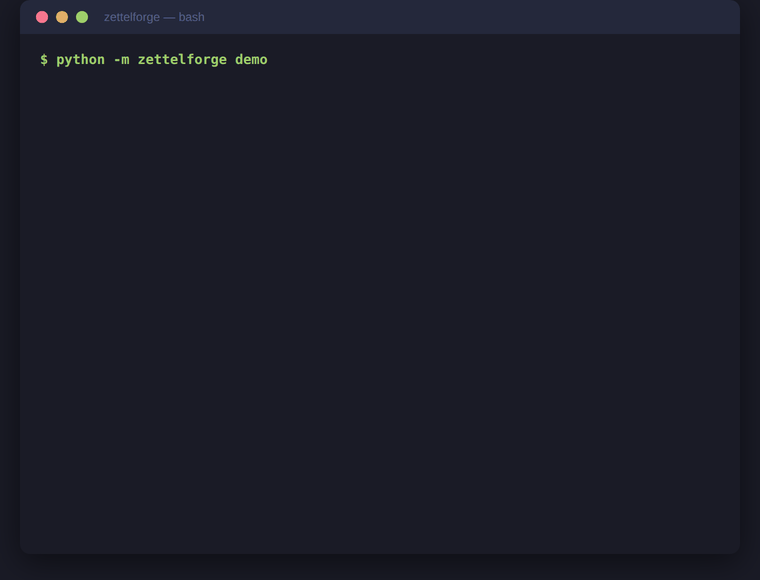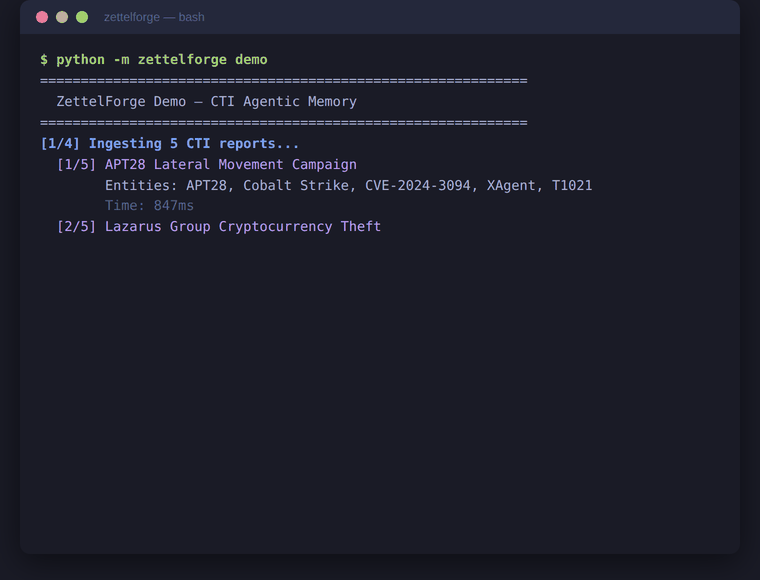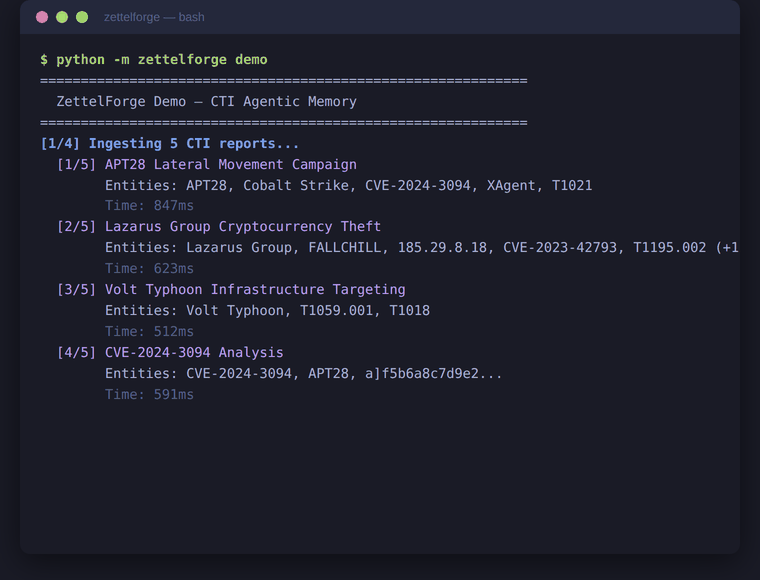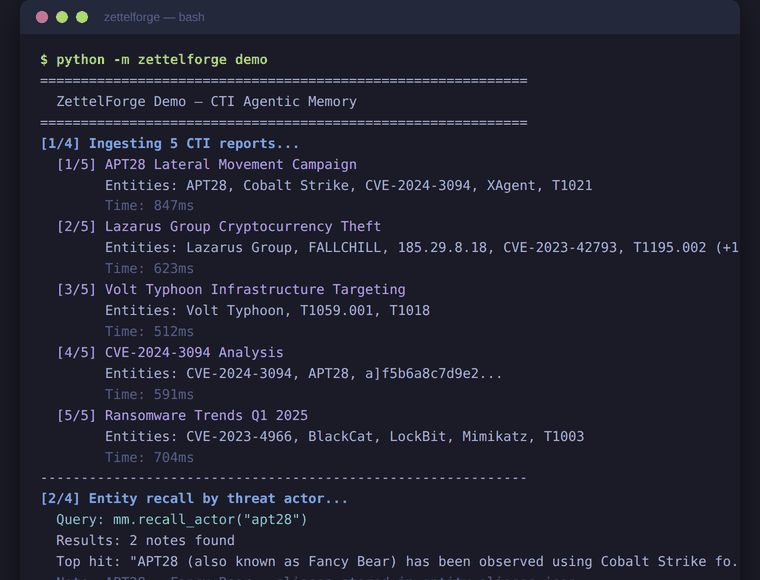 threatrecall/zettelforge
Agentic memory for CTI in Python — STIX ज्ञान ग्राफ, खतरा-अभिनेता उपनाम समाधान, ऑफलाइन-प्रथम RAG, Claude Code और LangChain एजेंटों के लिए MCP सर्वर
 akustikrausch/yamaha-smaf-player
Yamaha SMAF (.mmf) रिंगटोन के लिए एक dependency-free C++ प्लेयर: 2000 के दशक के MA-3 / MA-5 फोन चिप्स का polyphonic-ringtone प्रारूप, अपने स्वयं के…
 seifreed/yaraast
YARA नियमों को Abstract Syntax Tree (AST) प्रतिनिधित्व के माध्यम से पार्स करने, विश्लेषण करने और हेरफेर करने के लिए एक शक्तिशाली Python लाइब्रेरी और…
 l33tdawg/aether
AI स्मार्ट कॉन्ट्रैक्ट सुरक्षा विश्लेषण और PoC जनरेशन फ्रेमवर्क
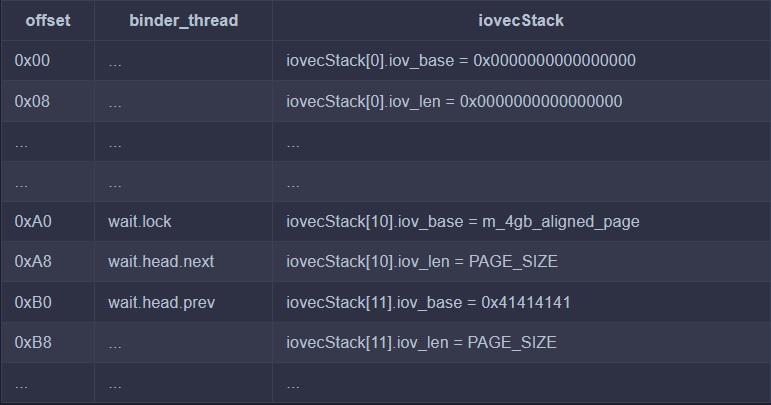 sharif-dev/androidkernelvulnerability
Android कर्नेल भेद्यता CVE-2019-2215 को ट्रिगर करना और विश्लेषण करना
 spoofzu/jvmxray
Java एप्लिकेशन की संरक्षित संसाधनों तक पहुंच को लॉग संदेशों के रूप में बाहरी बनाएं।
 airbus-cert/ditto
PowerShell और JavaScript स्क्रिप्ट्स को tree-sitter-आधारित पार्सिंग का उपयोग करके अस्पष्ट (obfuscate) करता है, जिसमें चुपके (stealth), आकार (size),…
 elastic/die-python
@horsicq के Detect-It-Easy के लिए नेटिव Python3 बाइंडिंग्स








