Hermes Proxy क्यों?
- शुरू करने के लिए एक क्लिक। Chrome, Edge, Brave, Firefox और अन्य को पहले से ही Hermes के माध्यम से रूट किया हुआ और उसके सर्टिफ़िकेट पर भरोसा करते हुए खोलें, बिना सिस्टम प्रॉक्सी सेटिंग्स या सर्टिफ़िकेट स्टोर को छुए।
- सब कुछ एक ही जगह। HTTP/1.1, HTTP/2, HTTPS (एक लोकल CA के माध्यम से) और WebSockets एक ही लाइव सूची में।
- सुई को तेज़ी से खोजें।
status:>=400 host:api.example.com -path:/health जैसे संरचित फ़िल्टर, क्रमबद्ध करने योग्य कॉलम, और इमेज, फ़ॉन्ट और स्क्रिप्ट छिपाने के लिए एक क्लिक।
- ऐप जो देखता है उसे बदलें। नियम रिक्वेस्ट में देरी कर सकते हैं, हेडर रीराइट कर सकते हैं, नकली रिस्पॉन्स लौटा सकते हैं या कनेक्शन ड्रॉप कर सकते हैं, बिना टेस्ट किए जा रहे ऐप में कोई कोड बदले।
- रीप्ले और एडिट करें। कोई भी रिक्वेस्ट दोबारा भेजें, या उसे एडिटर में खोलकर पहले URL, हेडर या बॉडी बदलें।
- जो पाया उसे साझा करें। सब कुछ (या सिर्फ़ एक चयन) HAR के रूप में एक्सपोर्ट करें, cURL / fetch / PowerShell के रूप में कॉपी करें, या किसी और का HAR इम्पोर्ट करें।
- लोकल और निजी। कोई अकाउंट नहीं, कोई क्लाउड नहीं। ट्रैफ़िक कभी आपकी मशीन नहीं छोड़ता।
टूर
| |
|---|
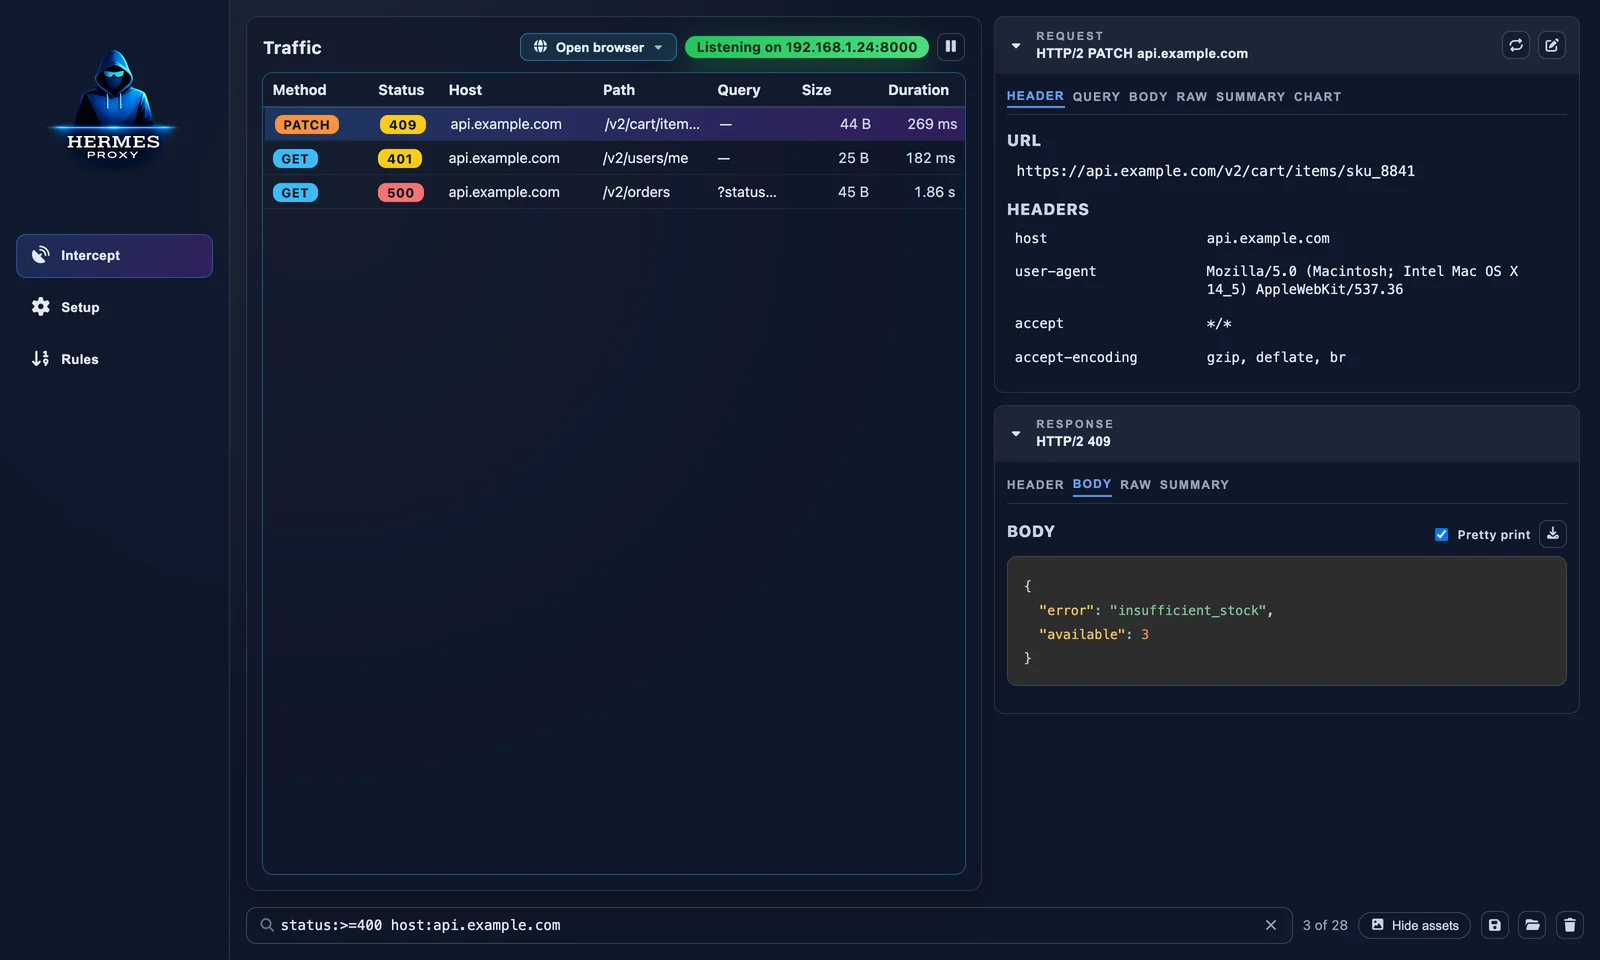 | 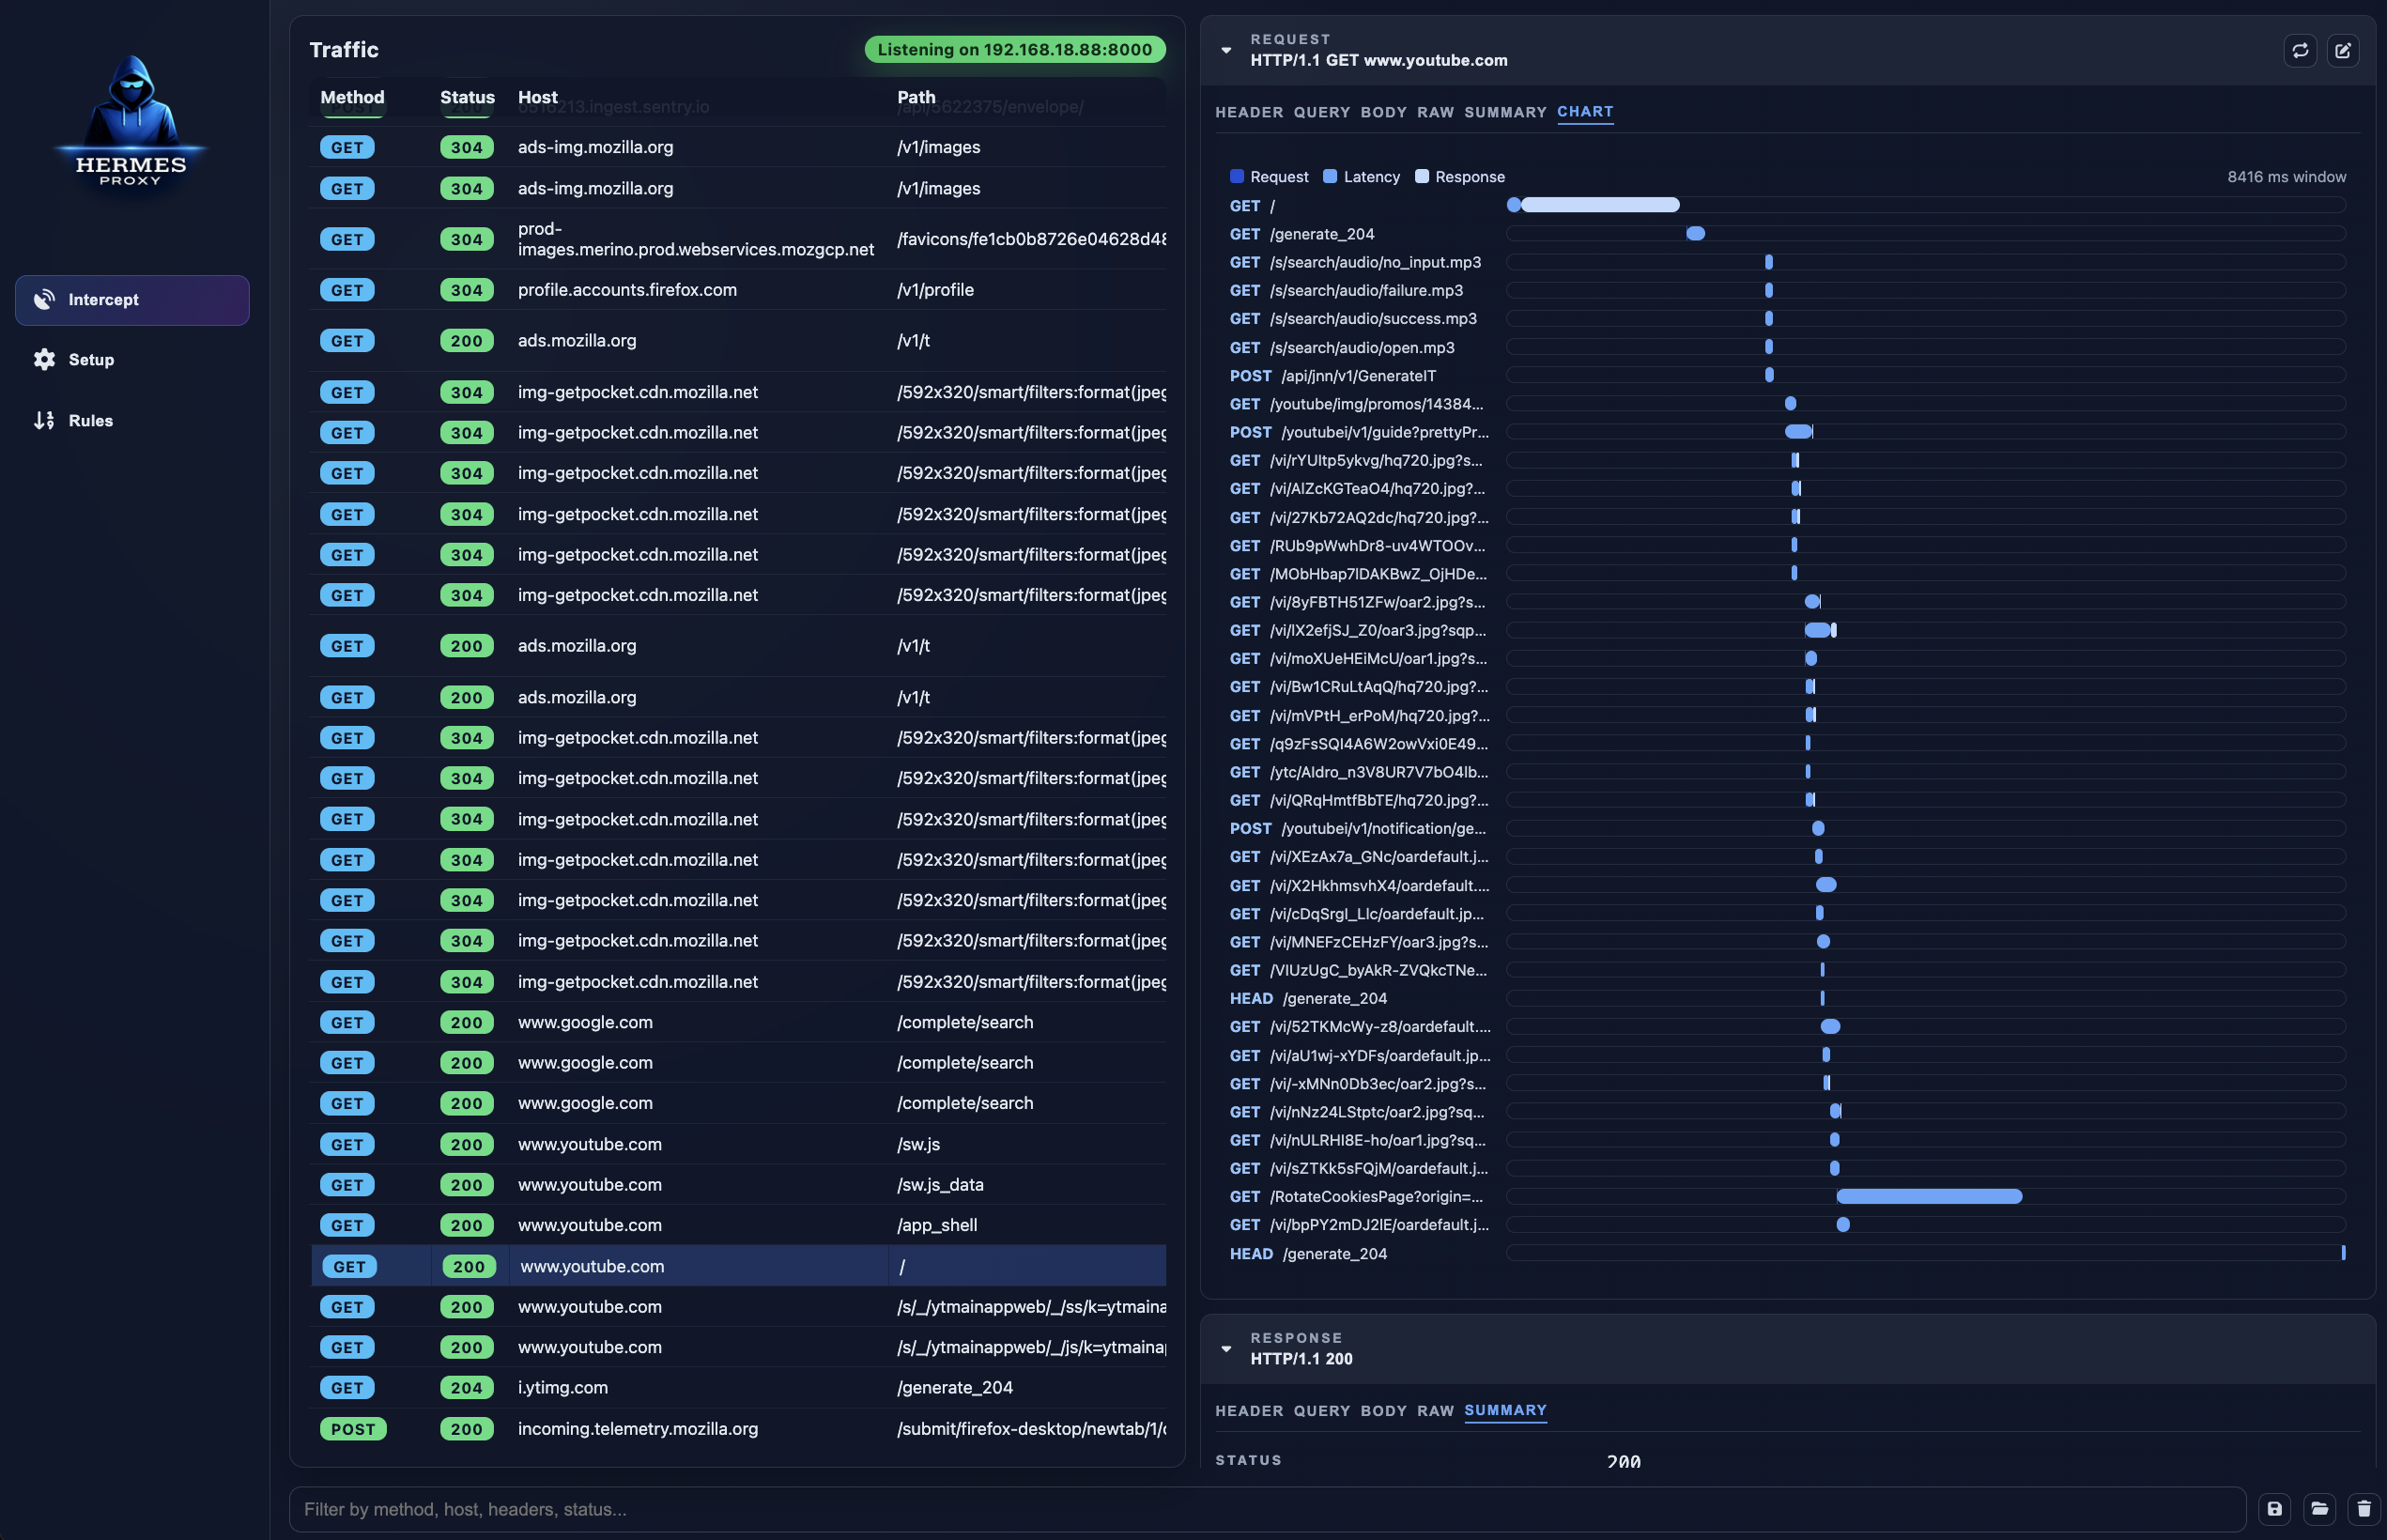 |
| क्वेरी भाषा की तरह फ़िल्टर करें। मेथड, स्टेटस रेंज, होस्ट वाइल्डकार्ड, कंटेंट टाइप और नेगेशन को मिलाएँ। | वॉटरफ़ॉल चार्ट। किसी पेज द्वारा ट्रिगर की गई हर रिक्वेस्ट देखें, send / wait / receive टाइमिंग के साथ। |
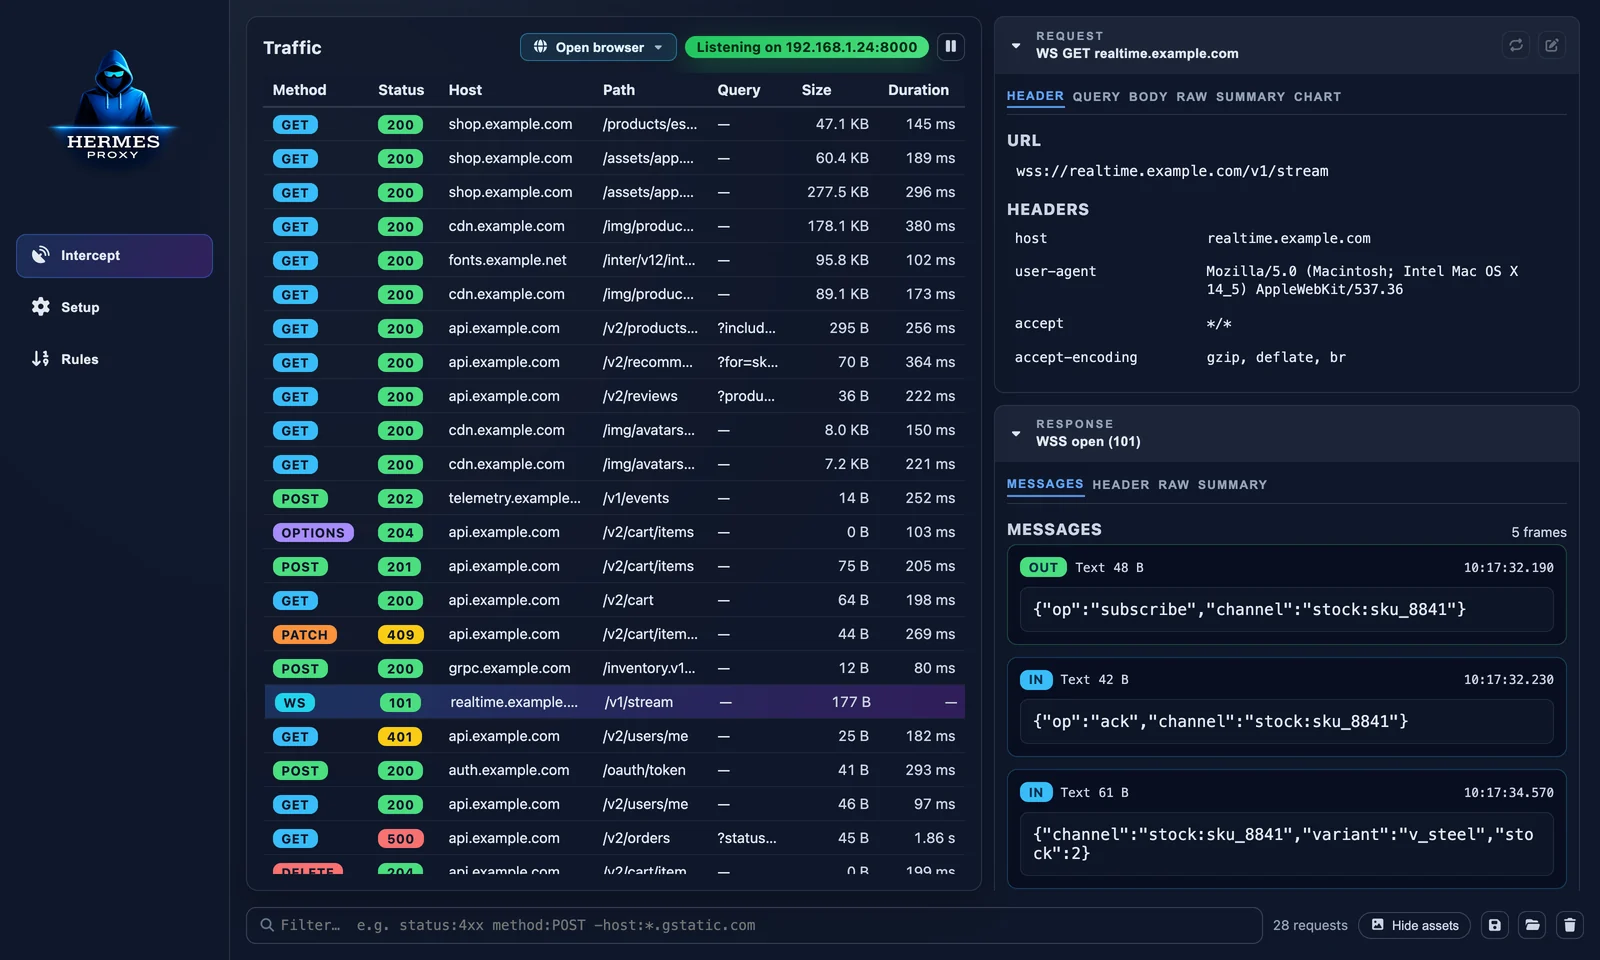 | 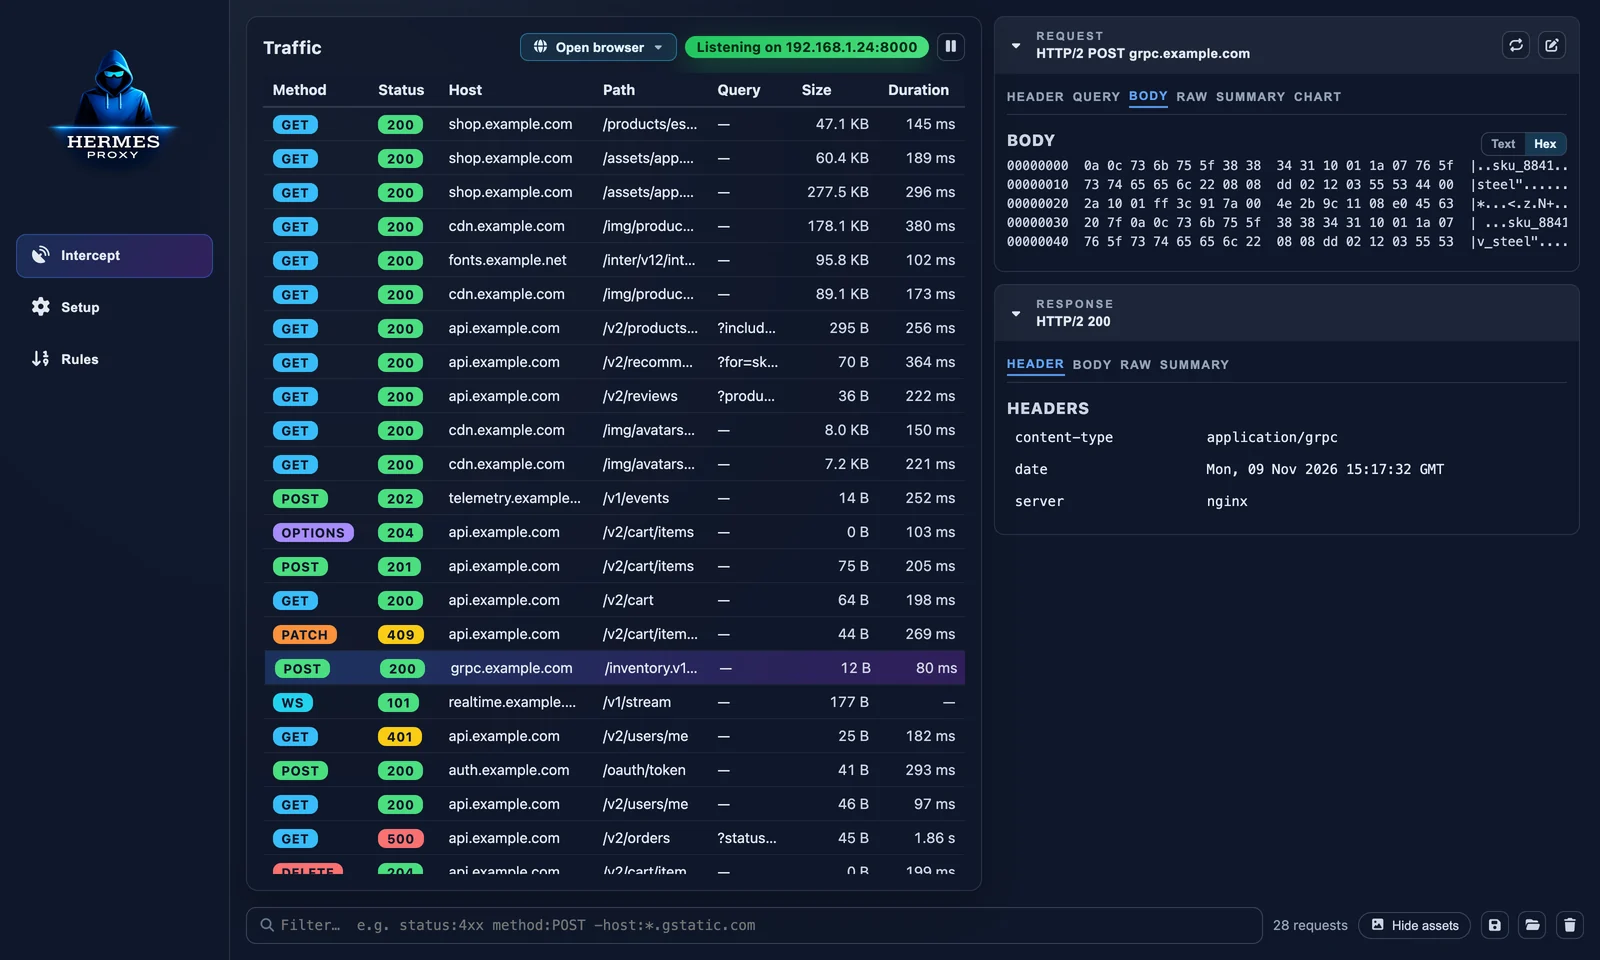 |
| WebSocket फ़्रेम। अंदर और बाहर का हर संदेश, दिशा, आकार और टाइमस्टैम्प के साथ। | बाइनरी बॉडी। gRPC, protobuf, इमेज और अन्य गैर-टेक्स्ट पेलोड हेक्स व्यू में खुलते हैं। |
विशेषताएँ
कैप्चर
- पहले से कॉन्फ़िगर किया गया ब्राउज़र (Chrome, Chrome Canary, Chromium, Edge, Brave, Vivaldi, Opera, Firefox) उसके अपने प्रोफ़ाइल में खोलें, बिना किसी सिस्टम बदलाव के
- mockttp-संचालित प्रॉक्सी के माध्यम से HTTP, HTTPS और WebSocket इंटरसेप्शन
- ऑटो-जनरेटेड लोकल सर्टिफ़िकेट अथॉरिटी, Setup टैब से एक्सपोर्ट करने योग्य
- अपने नेटवर्क पर फ़ोन, टैबलेट, VM और अन्य डिवाइस कैप्चर करने के लिए सभी इंटरफ़ेस पर लिसन करें
- प्रॉक्सी रोके बिना रिकॉर्डिंग पॉज़ / रिज़्यूम करें
- कॉन्फ़िगर करने योग्य अधिकतम कैप्चर की गई बॉडी साइज़
निरीक्षण
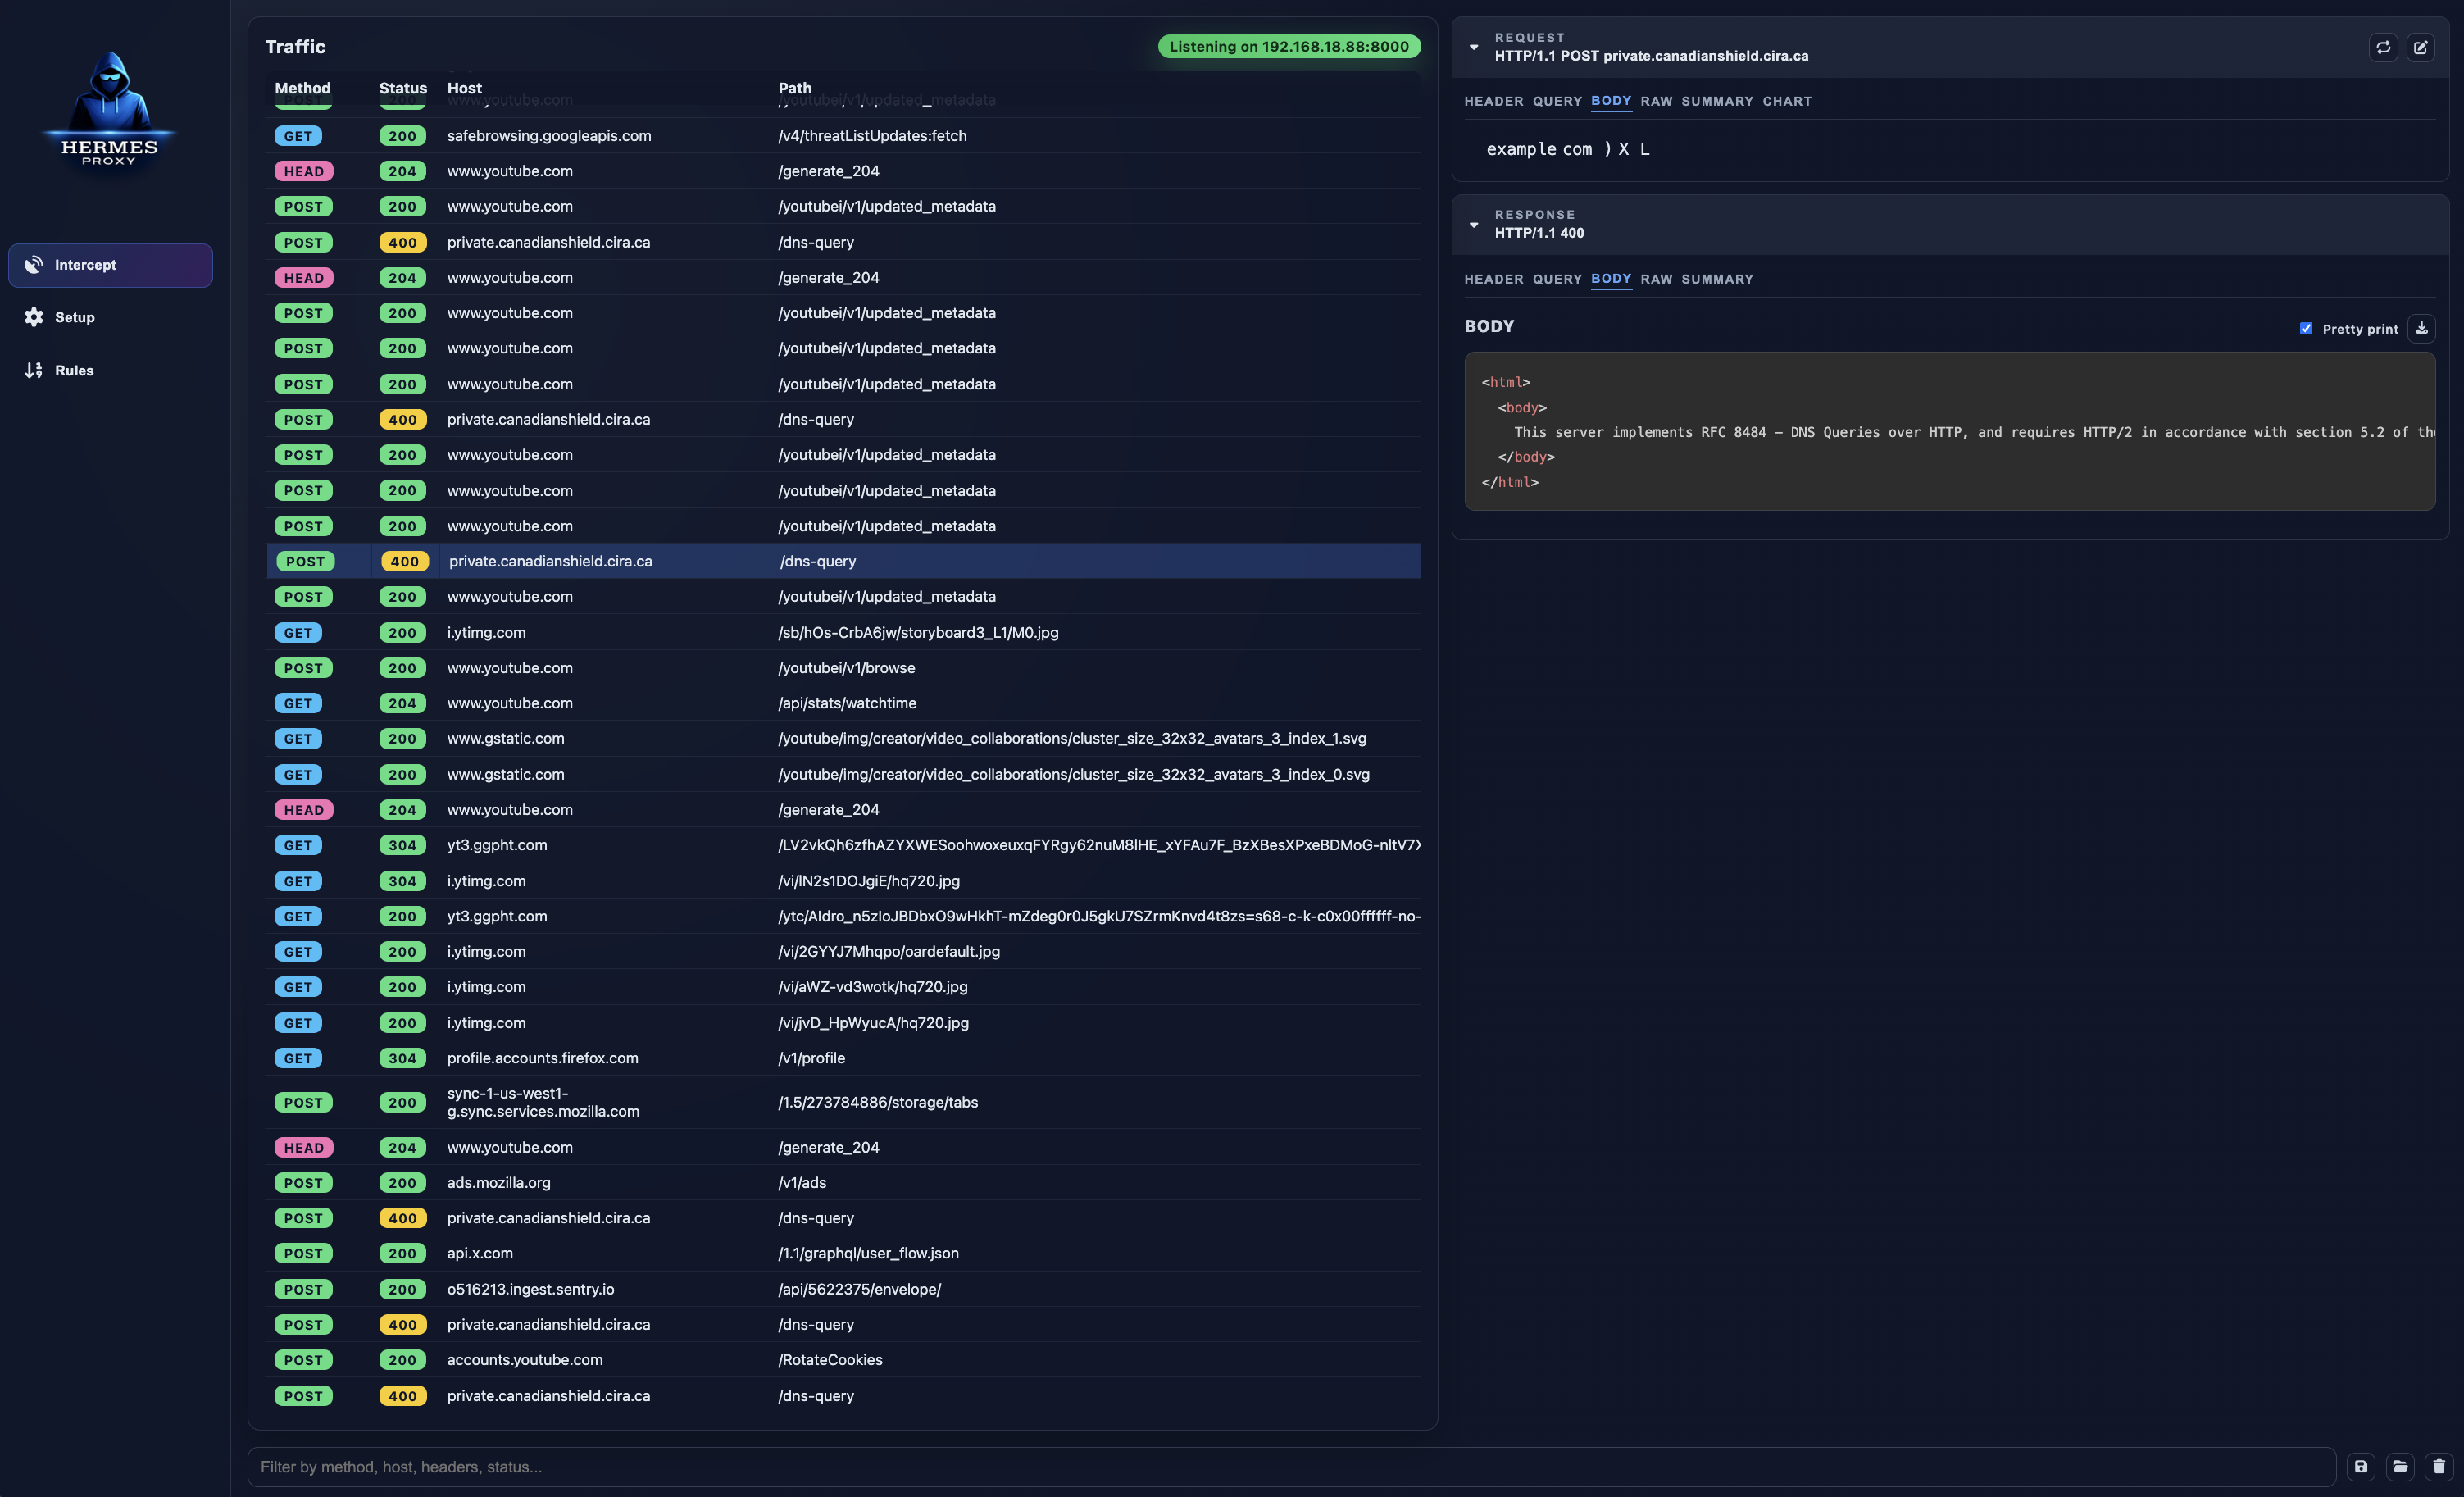
- लाइव, वर्चुअलाइज़्ड ट्रैफ़िक टेबल जो हज़ारों रिक्वेस्ट के साथ भी तेज़ बनी रहती है
- समय, मेथड, स्टेटस, होस्ट, पाथ, क्वेरी, कंटेंट टाइप, साइज़ और अवधि के लिए कॉलम। सॉर्ट करने के लिए क्लिक करें, दिखाने या छिपाने के लिए राइट-क्लिक करें; आपका लेआउट याद रखा जाता है।
- रिक्वेस्ट और रिस्पॉन्स हेडर, क्वेरी पैराम्स, रॉ व्यू, सारांश (कैशिंग, कम्प्रेशन, साइज़)
- Pretty-printed और सिंटैक्स-हाइलाइटेड JSON और HTML, बाइनरी बॉडी के लिए हेक्स डंप
- एक रिक्वेस्ट और उससे ट्रिगर हुई हर चीज़ का वॉटरफ़ॉल चार्ट
क्रिया
- किसी अनुरोध को जैसा है वैसा ही रीप्ले करें, या समर्पित एडिटर विंडो में URL/हेडर/बॉडी संपादित करें
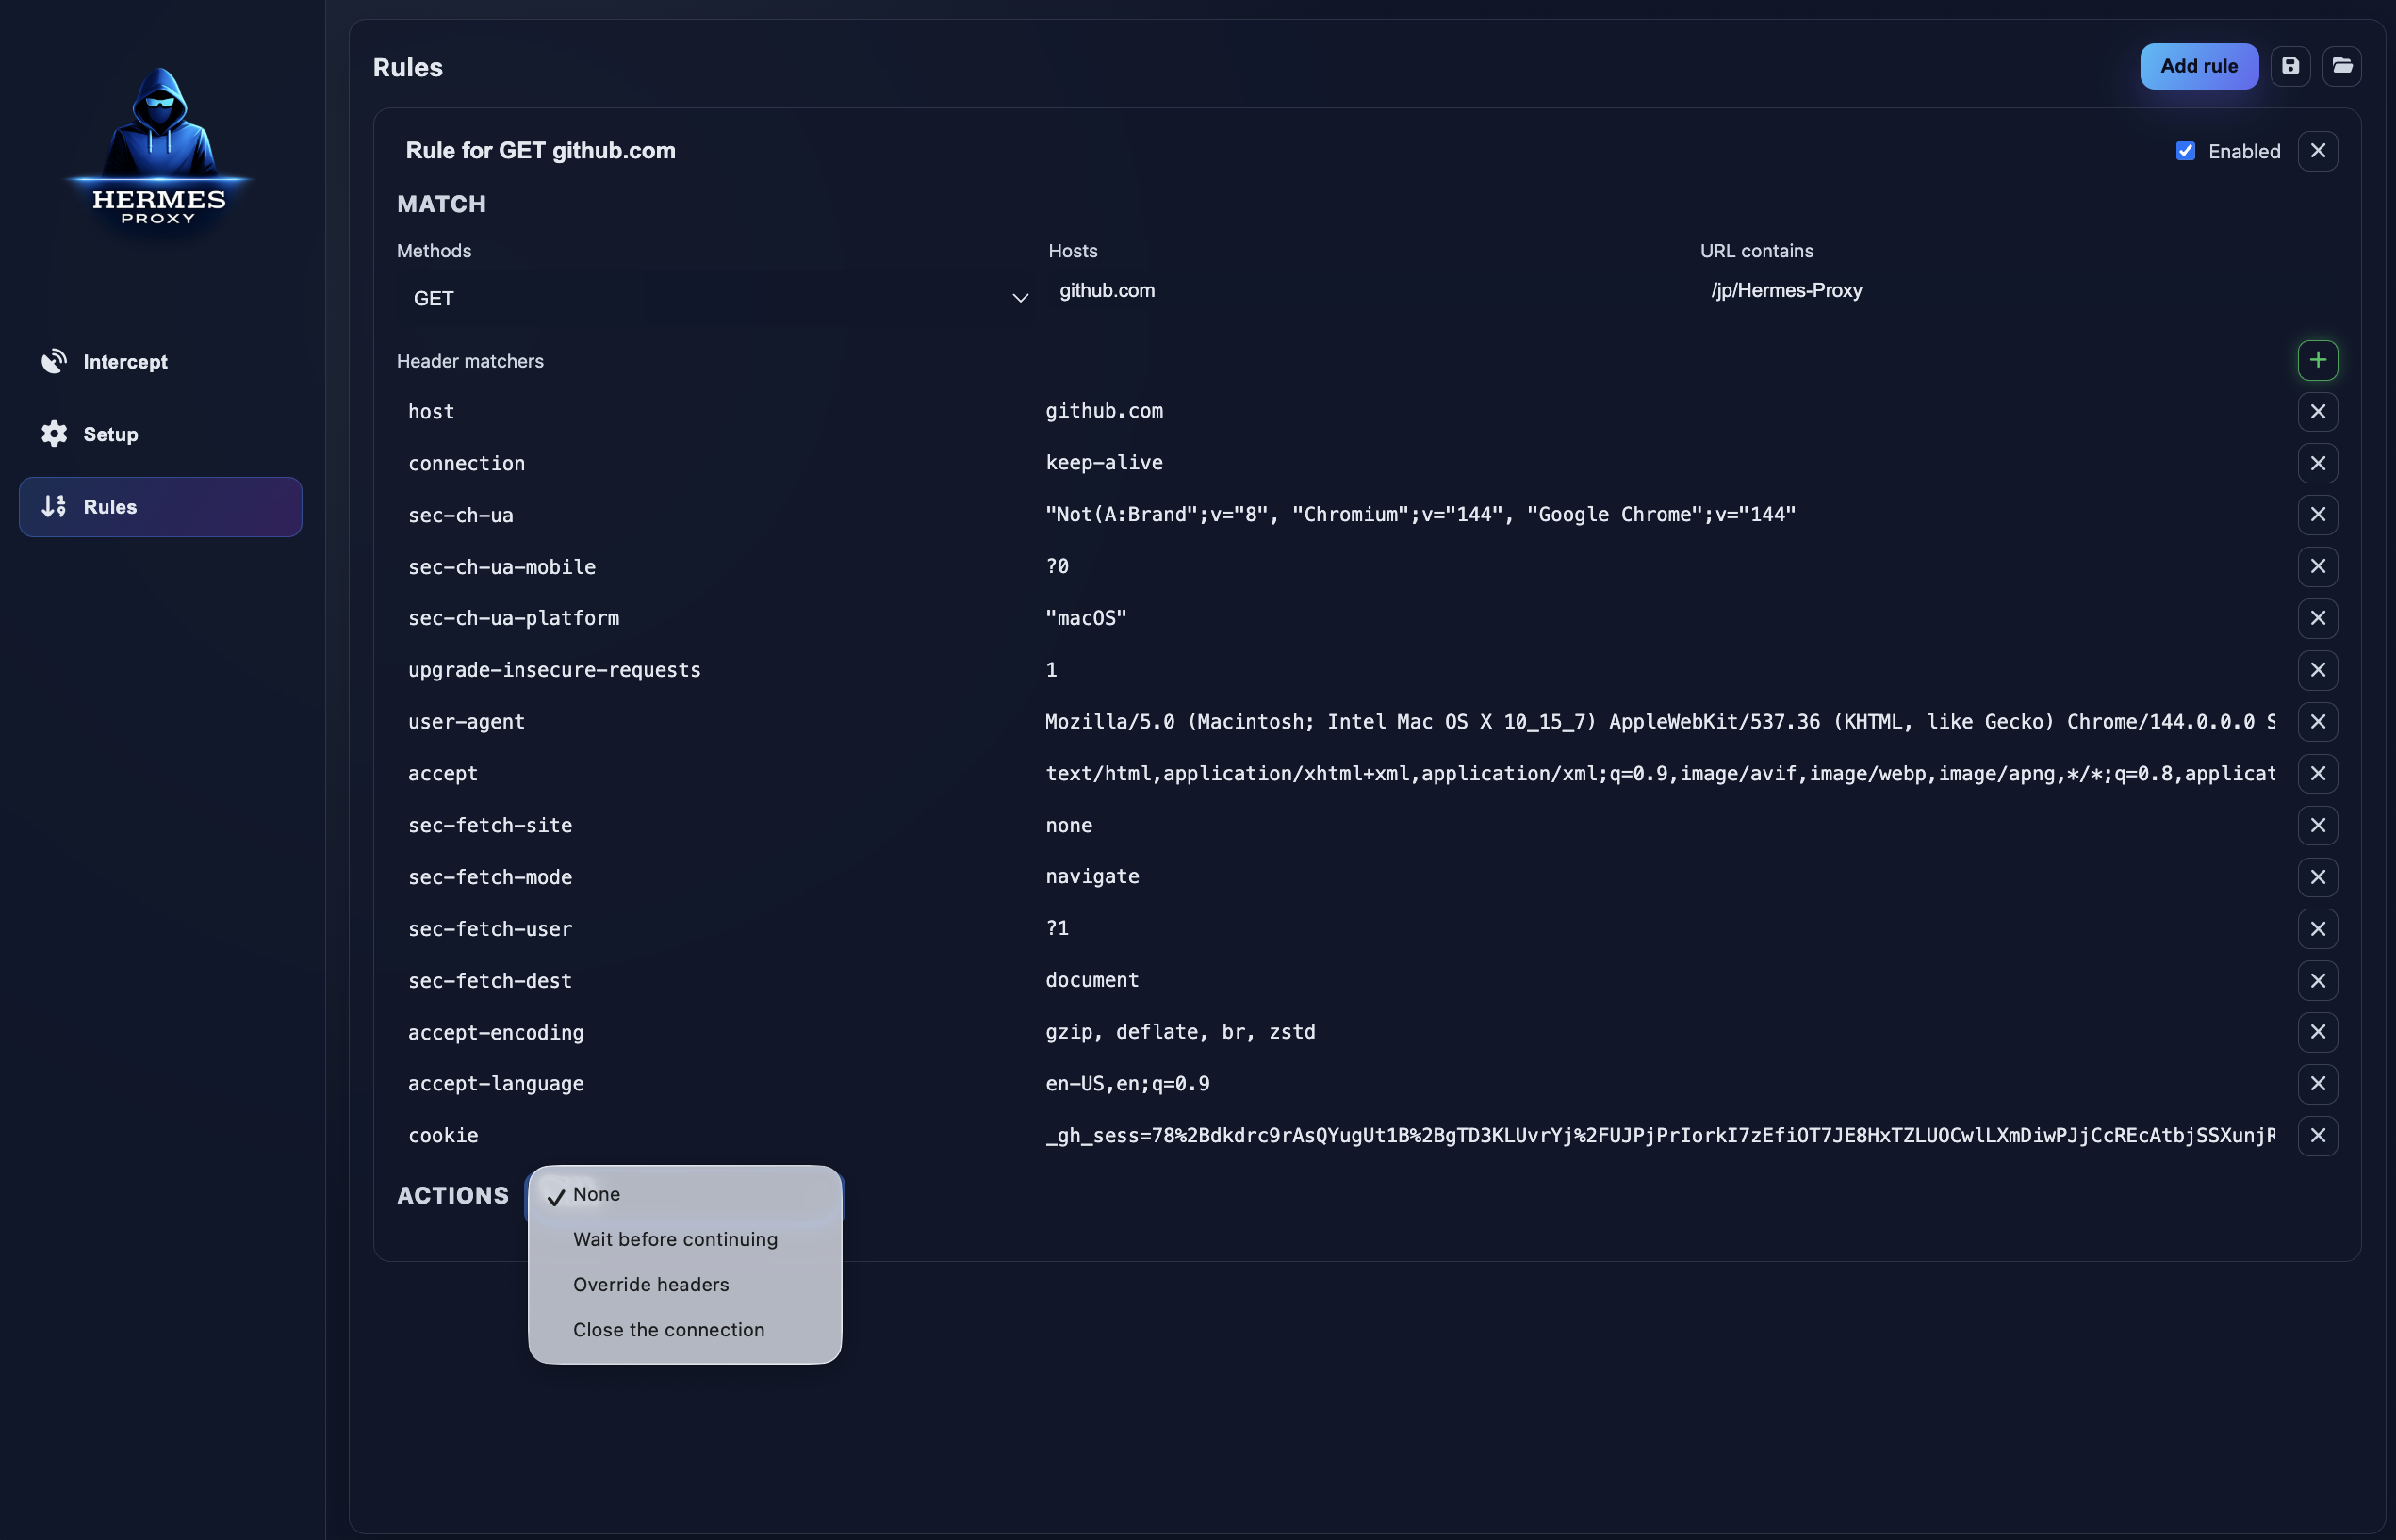
- नियम: मेथड, होस्ट, URL और हेडर से मिलान करें; फिर विलंब करें, हेडर ओवरराइड करें, पूरे रिस्पॉन्स को ओवरराइड करें, या कनेक्शन बंद करें
- कैप्चर किए गए अनुरोध से सीधे एक नियम बनाएं (राइट-क्लिक → Add matching rule)
- URL, cURL, fetch या PowerShell के रूप में कॉपी करें; रिस्पॉन्स बॉडी कॉपी करें; बॉडी को फ़ाइल में सहेजें
- सभी या चयनित अनुरोधों को HAR के रूप में एक्सपोर्ट करें, HAR फ़ाइलें इम्पोर्ट करें
- अलग-अलग अनुरोध हटाएं या पूरा सेशन साफ़ करें
शुरुआत करना
इंस्टॉल करें
macOS, Windows और Linux के लिए प्रीबिल्ट बाइनरीज़ प्रत्येक GitHub release के साथ संलग्न हैं।
[!NOTE]
रिलीज़ बिल्ड अभी कोड-साइन नहीं किए गए हैं, इसलिए macOS Gatekeeper और Windows SmartScreen उन्हें खोलने से मना कर सकते हैं। तब तक, सोर्स से चलाना (नीचे) सबसे विश्वसनीय विकल्प है।
सोर्स से चलाएं
Node.js 20.19+ आवश्यक है (22 LTS अनुशंसित)।
git clone https://github.com/jp/Hermes-Proxy.git
cd Hermes-Proxy
npm install
npm run dev
Hermes के माध्यम से ब्राउज़र खोलें
शुरू करने का सबसे तेज़ तरीका: ट्रैफ़िक सूची के ऊपर Open browser पर क्लिक करें (या Setup टैब का उपयोग करें) और उन ब्राउज़रों में से एक चुनें जिन्हें Hermes ने आपकी मशीन पर पाया है।
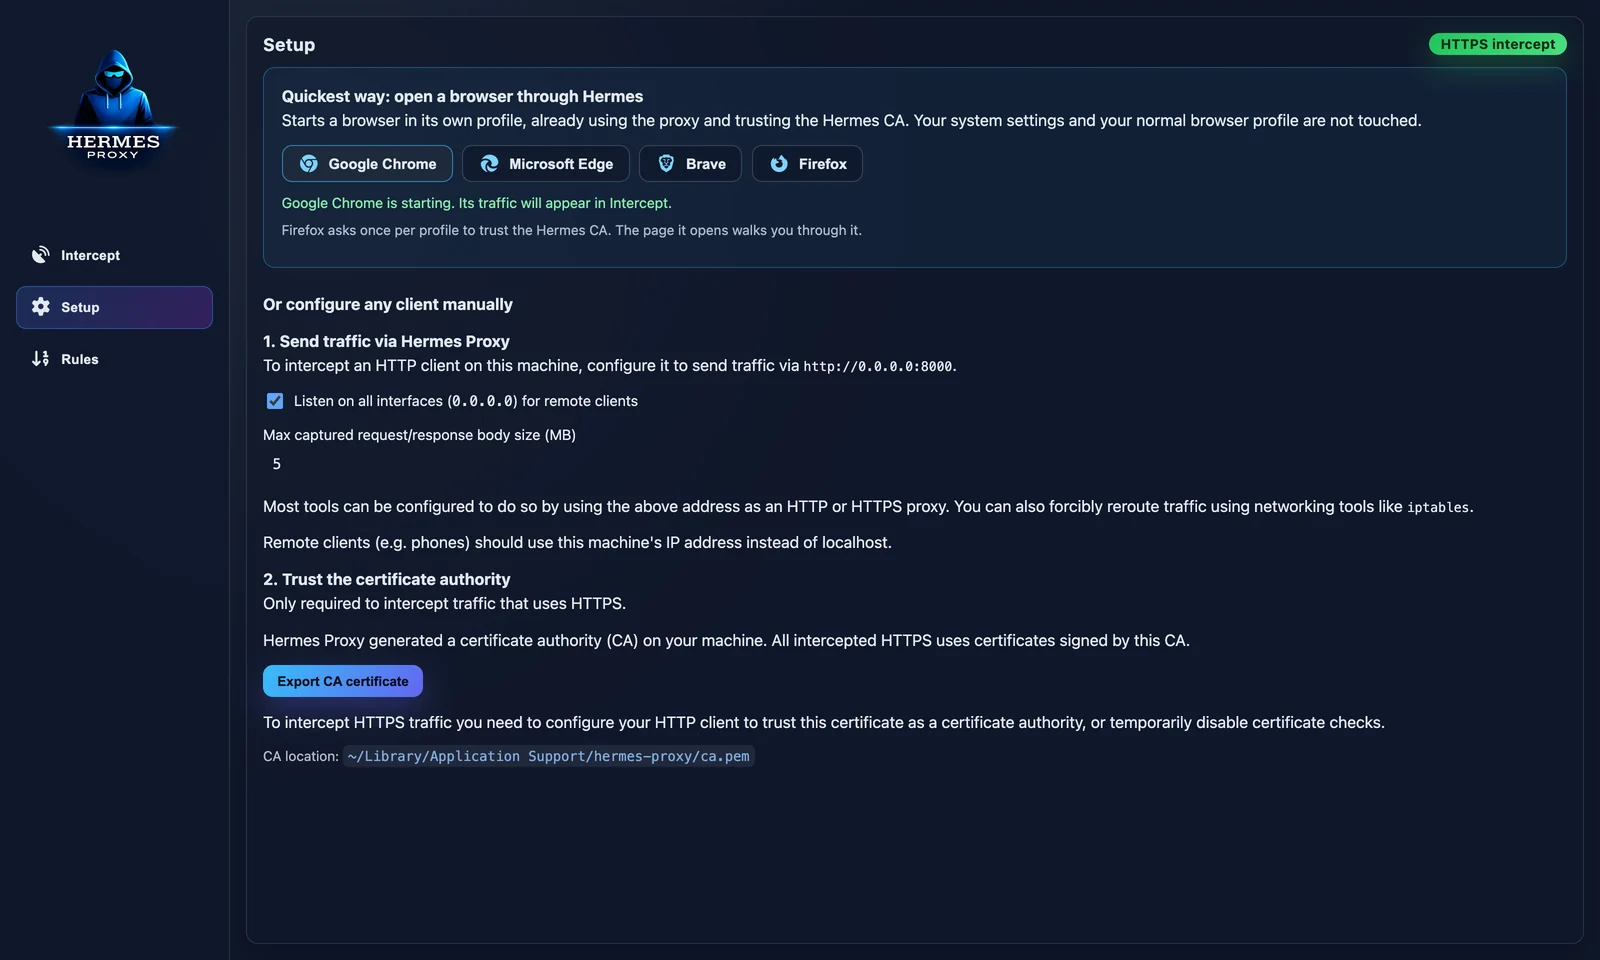
ब्राउज़र एक समर्पित प्रोफ़ाइल में खुलता है जो पहले से ही प्रॉक्सी का उपयोग करती है, इसलिए आपकी रोज़मर्रा की प्रोफ़ाइल और सिस्टम सेटिंग्स अछूती रहती हैं। पहली बार लॉन्च होने पर यह http://hermes.proxy खोलता है, जो Hermes द्वारा सर्व किया गया एक पेज है जो पुष्टि करता है कि HTTP और HTTPS इंटरसेप्शन काम कर रहे हैं।
- Chrome, Edge, Brave, Chromium, Vivaldi, Opera: HTTPS तुरंत काम करता है। Hermes ब्राउज़र को केवल उसी प्रोफ़ाइल के लिए अपने CA पर भरोसा करने के लिए कहता है (
--ignore-certificate-errors-spki-list), इसलिए कुछ भी इंस्टॉल नहीं होता।
- Firefox: लैंडिंग पेज पर एक Trust Hermes CA in this profile बटन है। Firefox प्रत्येक प्रोफ़ाइल के लिए एक बार पूछता है।
प्रोफ़ाइलें लॉन्च के बीच बनी रहती हैं (लॉगिन और कुकीज़ सहित) Hermes के डेटा फ़ोल्डर में browser-profiles/ के अंतर्गत। Hermes द्वारा शुरू किए गए ब्राउज़र तब बंद हो जाते हैं जब Hermes बंद होता है।
इसके माध्यम से मैन्युअल रूप से ट्रैफ़िक भेजें
Hermes डिफ़ॉल्ट रूप से पोर्ट 8000 पर सुनता है। सटीक पता ट्रैफ़िक सूची के शीर्ष पर और Setup टैब में दिखाया गया है।
# A single command
curl -x http://localhost:8000 https://httpbin.org/get

# Most CLI tools and SDKs honor the standard proxy variables
export HTTP_PROXY=http://localhost:8000
export HTTPS_PROXY=http://localhost:8000

# Launch a desktop app with the proxy set (macOS)
HTTPS_PROXY=http://localhost:8000 open -a "Some App"

 jp/hermes-proxy