
 #1
लॉग पार्सिंग, SIEM, केंद्रीकृत लॉगिंग, फोरेंसिक टाइमलाइन और सुरक्षा घटना सहसंबंध उपकरण।
Kitploit अनुशंसित

 aixisstudio/snitch
Real-time network traffic visualizer — see every connection your computer makes. Privacy-first, 100% local. / Visualiseur de trafic réseau en temps…
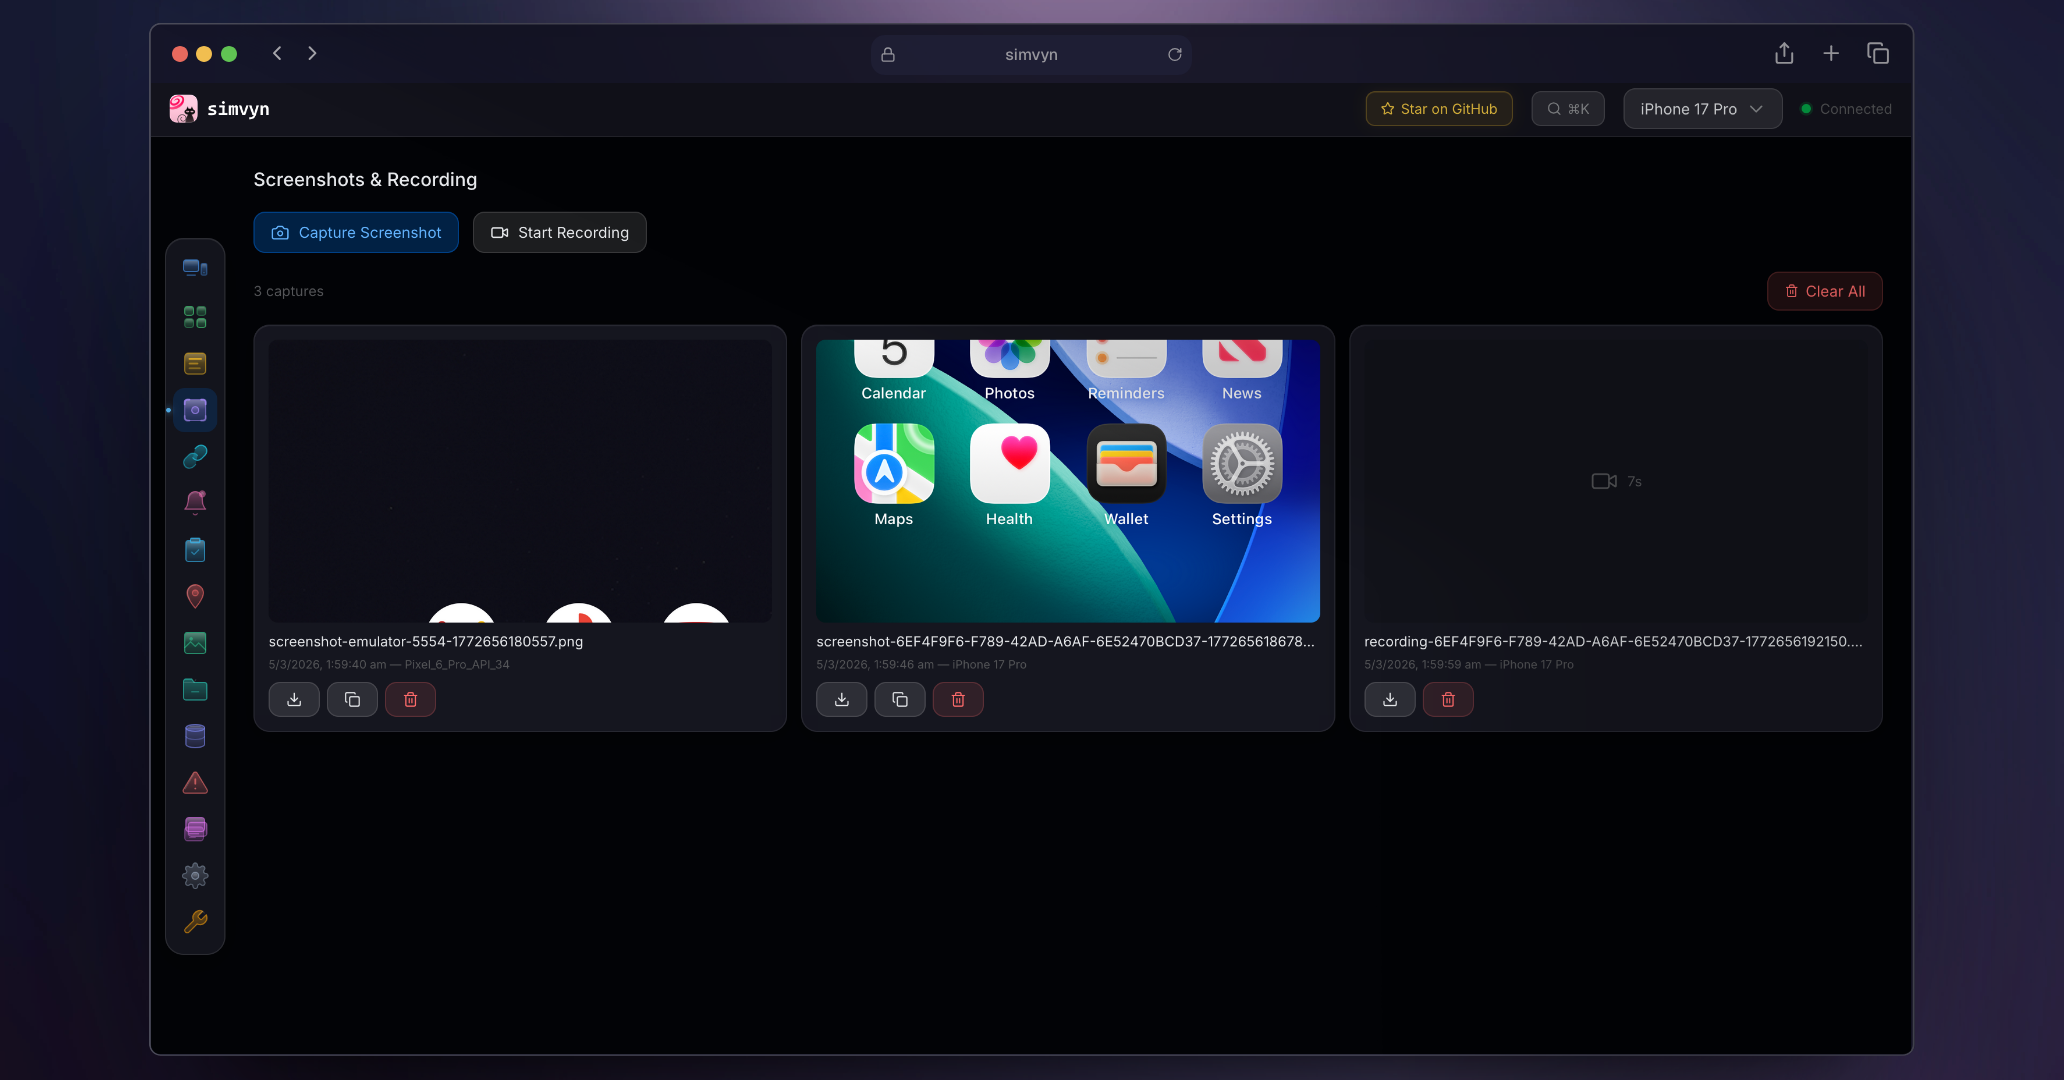 pranshuchittora/simvyn
एजेंटों और मनुष्यों के लिए यूनिवर्सल मोबाइल डेवटूल - एक ही डैशबोर्ड और CLI से iOS सिमुलेटर, Android एमुलेटर और वास्तविक उपकरणों को नियंत्रित करें
 r3nzsec/irflow-timeline
macOS के लिए DFIR टाइमलाइन विश्लेषण — CSV, TSV, XLSX, EVTX, Plaso, $MFT और $J फ़ाइलों के लिए SQLite-आधारित दर्शक, AI Artifacts, AI Secret Hunt,…
 aker-gateway/aker
SSH बास्टियन/जम्प होस्ट/जम्पसर्वर
 securityclaw/securityclaw
एक मॉड्यूलर, कौशल-आधारित स्वायत्त सुरक्षा संचालन केंद्र (SOC) एजेंट जो OpenSearch/Elasticsearch डेटा की निगरानी करता है, RAG-आधारित व्यवहारिक स्मृति…
 sigmahq/sigma-cli
pySigma पर आधारित Sigma कमांड लाइन इंटरफ़ेस
 trustedsec/artillery
ओपन-सोर्स ब्लू टीम टूल जो कई होस्ट और नेटवर्क रक्षा और पहचान विधियों का उपयोग करके Linux और Windows सिस्टम की सुरक्षा करता है।
 fenkohq/dnsmonster
निष्क्रिय DNS कैप्चर और निगरानी टूलकिट
 mthcht/threathunting-keywords
थ्रेट हंटिंग सत्रों के लिए कीवर्ड्स और आर्टिफैक्ट्स की शानदार सूची
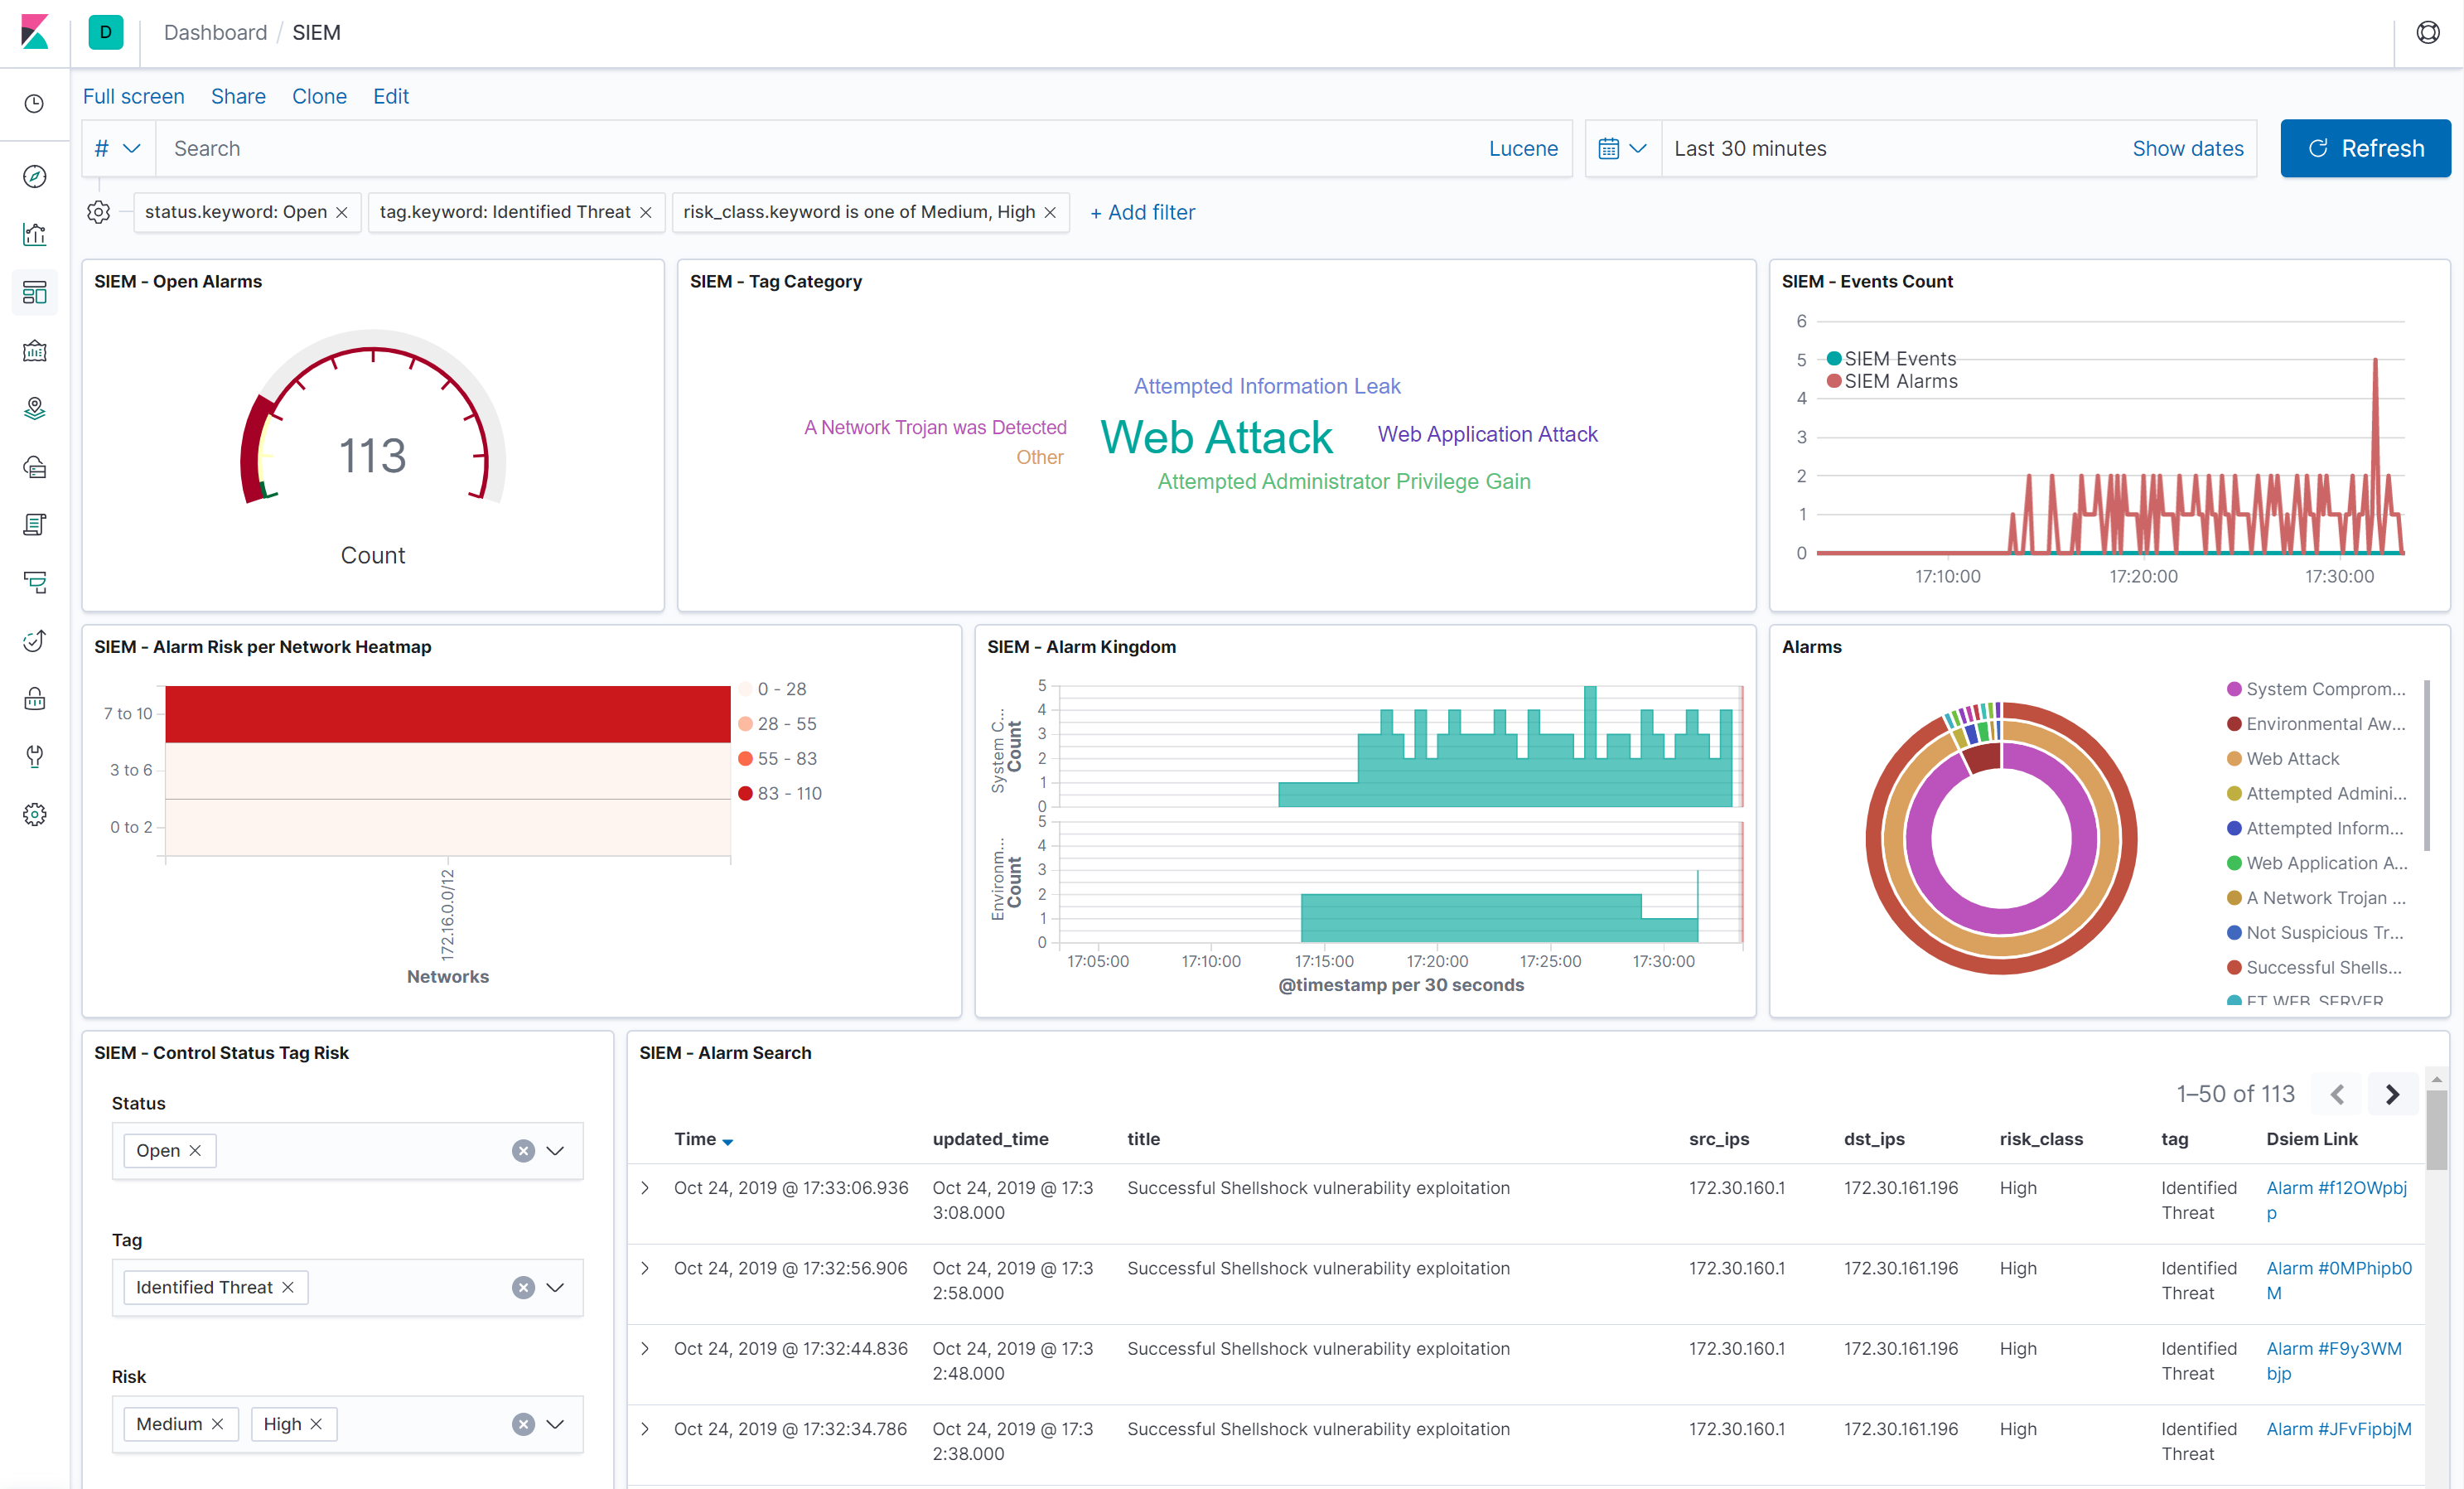 defenxor/dsiem
सुरक्षा घटना सहसंबंध इंजन ELK स्टैक के लिए
 orlikoski/skadi
MacOS, Windows और Linux से होस्ट-आधारित डेटा एकत्र करें, प्रसंस्करण करें और शिकार करें।
 kvasirsecurity/kvasir
Kvasir: पेनिट्रेशन टेस्ट डेटा प्रबंधन
 kerlenton/mcpsnoop
Wireshark for MCP. A transparent proxy between your AI client and MCP server. Watch every call live in your terminal, fail CI on what it finds,…
 jamf/aftermath
Swift-आधारित macOS घटना प्रतिक्रिया ढाँचा जो होस्ट कलाकृतियों, जिनमें फाइलसिस्टम टाइमस्टैम्प, ब्राउज़र डेटा, यूनिफ़ाइड लॉग, स्थायित्व तंत्र और…
 tsale/awesome-dfir-skills
InfoSec पेशेवरों के लिए DFIR कौशल और कार्यप्रवाहों का एक संकलित संग्रह।
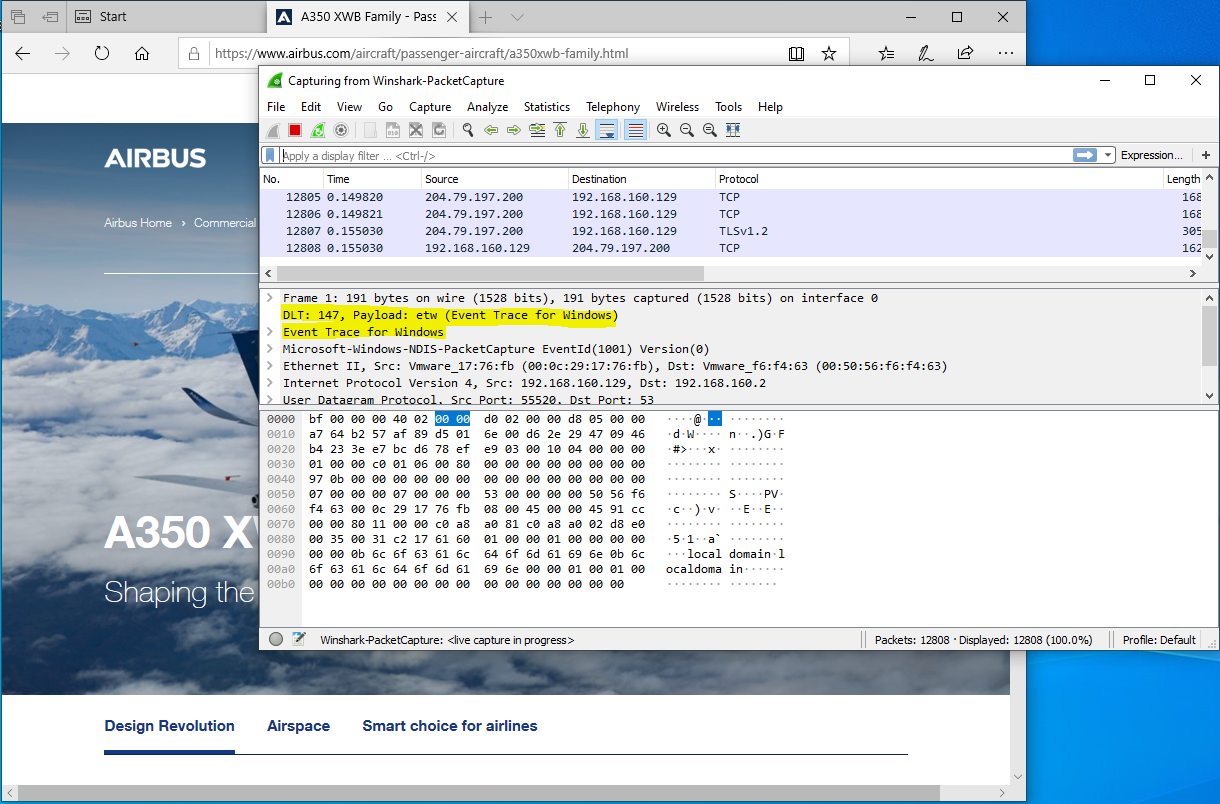 airbus-cert/winshark
ETW को इंस्ट्रूमेंट करने के लिए एक Wireshark प्लगइन
 mrash/psad
psad: iptables के साथ घुसपैठ का पता लगाना और लॉग विश्लेषण
 v1d1an/s1em
यह परियोजना एक SIEM है जिसमें SIRP और Threat Intel शामिल हैं, सभी एक में।








