
 #1
लॉग पार्सिंग, SIEM, केंद्रीकृत लॉगिंग, फोरेंसिक टाइमलाइन और सुरक्षा घटना सहसंबंध उपकरण।
Kitploit अनुशंसित

 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 cloud-gouv/securix
SécurixOS एक NixOS-आधारित सुरक्षित ऑपरेटिंग सिस्टम है जो छोटे से मध्यम आकार की टीमों के लिए तैयार किया गया है। यह मजबूत अलगाव, पुनरुत्पादन क्षमता और…
 kunai-project/kunai
eBPF-आधारित लिनक्स सुरक्षा मॉनिटर और खतरा शिकारी जो घटना प्रतिक्रिया और फोरेंसिक विश्लेषण के लिए कालानुक्रमिक रूप से क्रमबद्ध, कंटेनर-जागरूक घटनाएं…
 omerbenamram/evtx
विंडोज XML इवेंट लॉग (EVTX) प्रारूप के लिए एक तेज़ (और सुरक्षित) पार्सर
 cisagov/untitledgoosetool
अनटाइटल्ड गूज़ टूल एक मजबूत और लचीला हंट और इंसिडेंट रिस्पॉन्स टूल है, जो किसी ग्राहक के Azure Active Directory (AzureAD), Azure, और M365 वातावरणों…
 logpai/logparser
लॉग पार्सिंग के लिए एक मशीन लर्निंग टूलकिट [ICSE'19, DSN'16]
 trustedsec/sysmoncommunityguide
TrustedSec Sysinternals Sysmon सामुदायिक गाइड
 wagga40/zircolite
A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs
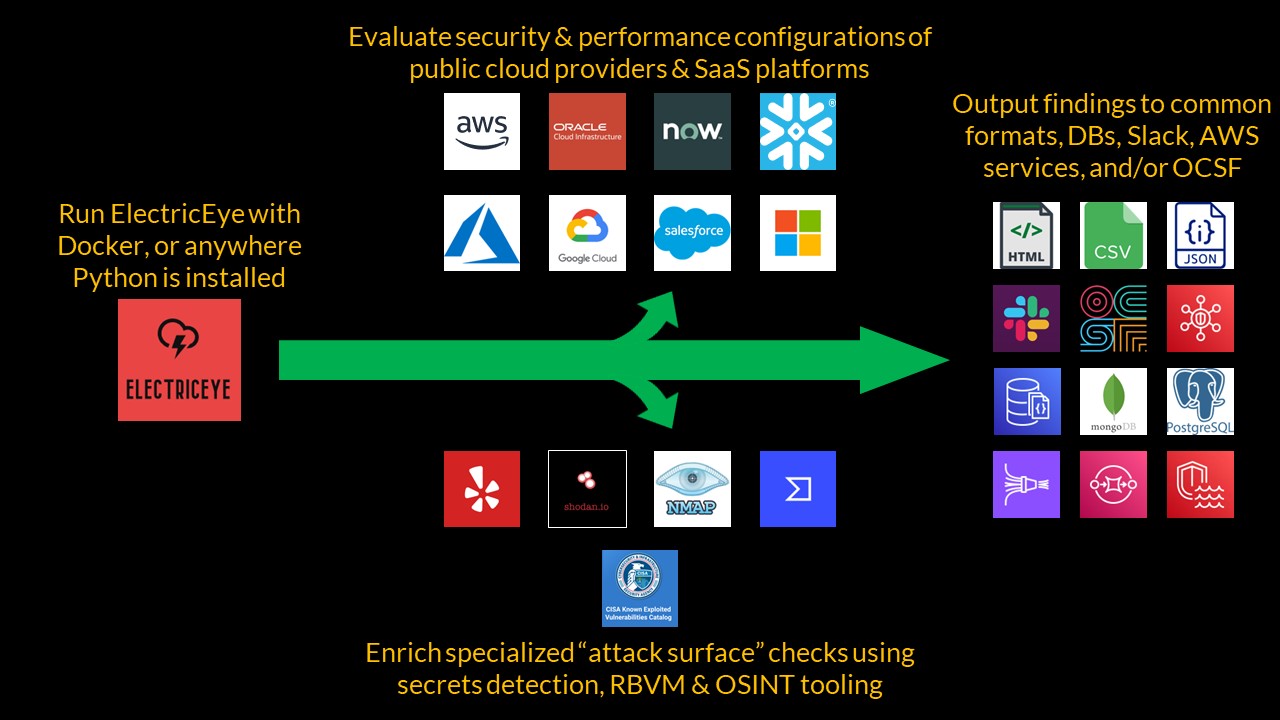 jonrau1/electriceye
ElectricEye एक मल्टी-क्लाउड, मल्टी-सास Python CLI उपकरण है जो एसेट मैनेजमेंट, सुरक्षा आसन प्रबंधन और हमले की सतह की निगरानी के लिए है, जो सैकड़ों…
 t0pcyber/hawk
पावरशेल आधारित उपकरण जो O365 घुसपैठ और संभावित उल्लंघनों से संबंधित जानकारी एकत्र करने के लिए है।
 travisfsmith/sweetsecurity
नेटवर्क सुरक्षा निगरानी रास्पबेरी पाई प्रकार के उपकरणों पर
 letsdefend/awesome-soc-analyst
SOC विश्लेषक और SOC विश्लेषक उम्मीदवारों के लिए उपयोगी संसाधन।
 tenzir/tenzir
सुरक्षा टेलीमेट्री डेटा को बड़े पैमाने पर इकट्ठा करें, पार्स करें, सामान्यीकृत करें, एकत्र करें, संग्रहीत करें, क्वेरी करें और रूट करें,…
 threathunters-io/laurel
लिनक्स ऑडिट लॉग को SIEM उपयोग के लिए रूपांतरित करें
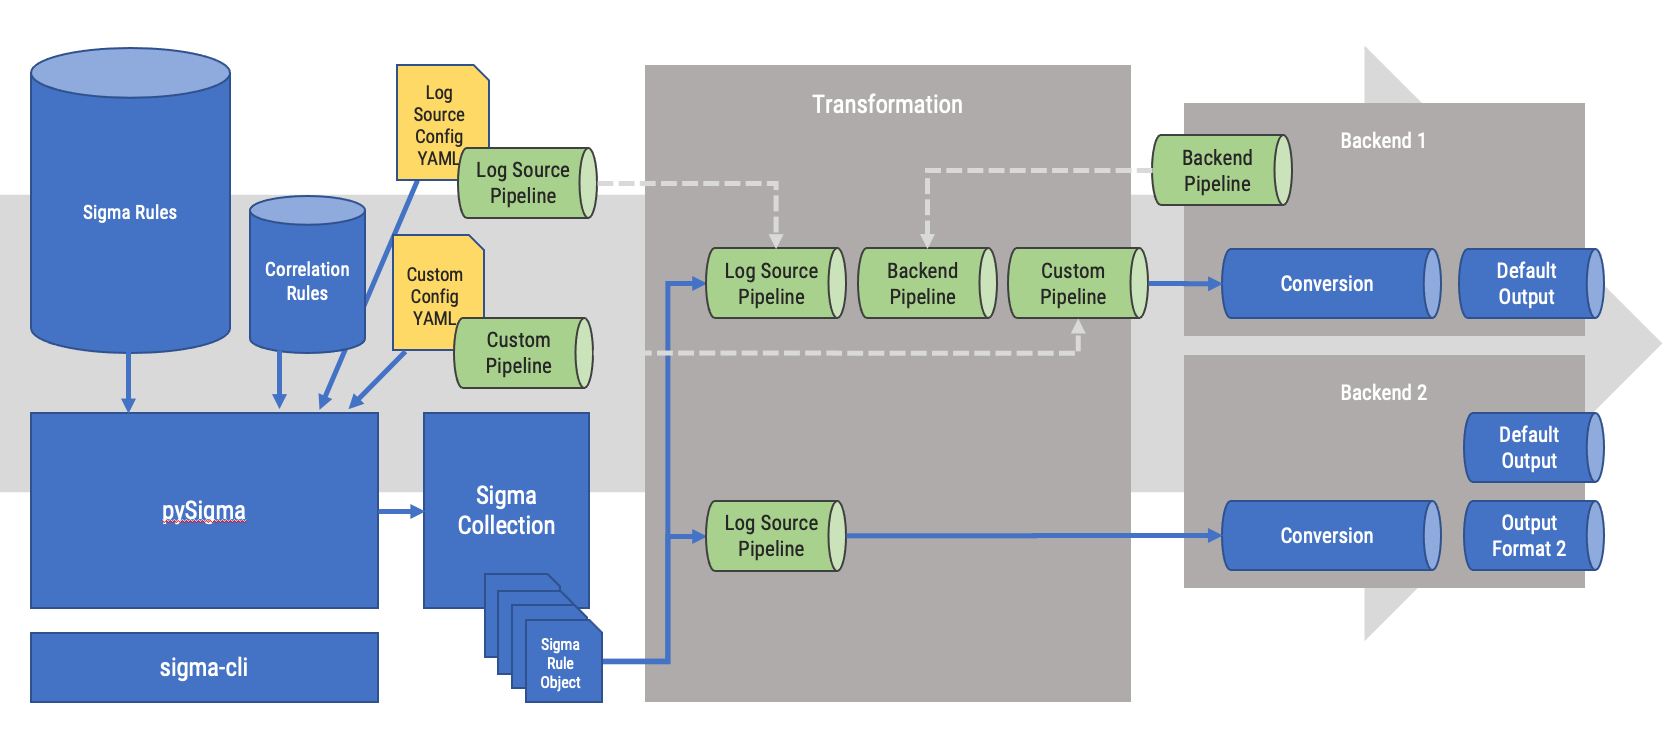 sigmahq/pysigma
Sigma नियमों को क्वेरी में पार्स और परिवर्तित करने के लिए Python लाइब्रेरी (और जो कुछ भी आप कल्पना कर सकते हैं)
 magicsword-io/lolrmm
हमलावरों द्वारा दुरुपयोग किए जाने वाले Remote Monitoring and Management टूल्स की क्यूरेटेड सूची, जिसमें YAML प्रोफ़ाइल, Sigma डिटेक्शन नियम, और थ्रेट…
 ion-storm/sysmon-config
उन्नत Sysmon ATT&CK कॉन्फ़िगरेशन जो MITRE ATT&CK में प्रति डेटा स्रोत सबसे अधिक तकनीकों का पता लगाने पर केंद्रित है, UEBA के लिए फोरेंसिक आर्टिफैक्ट…







