#1
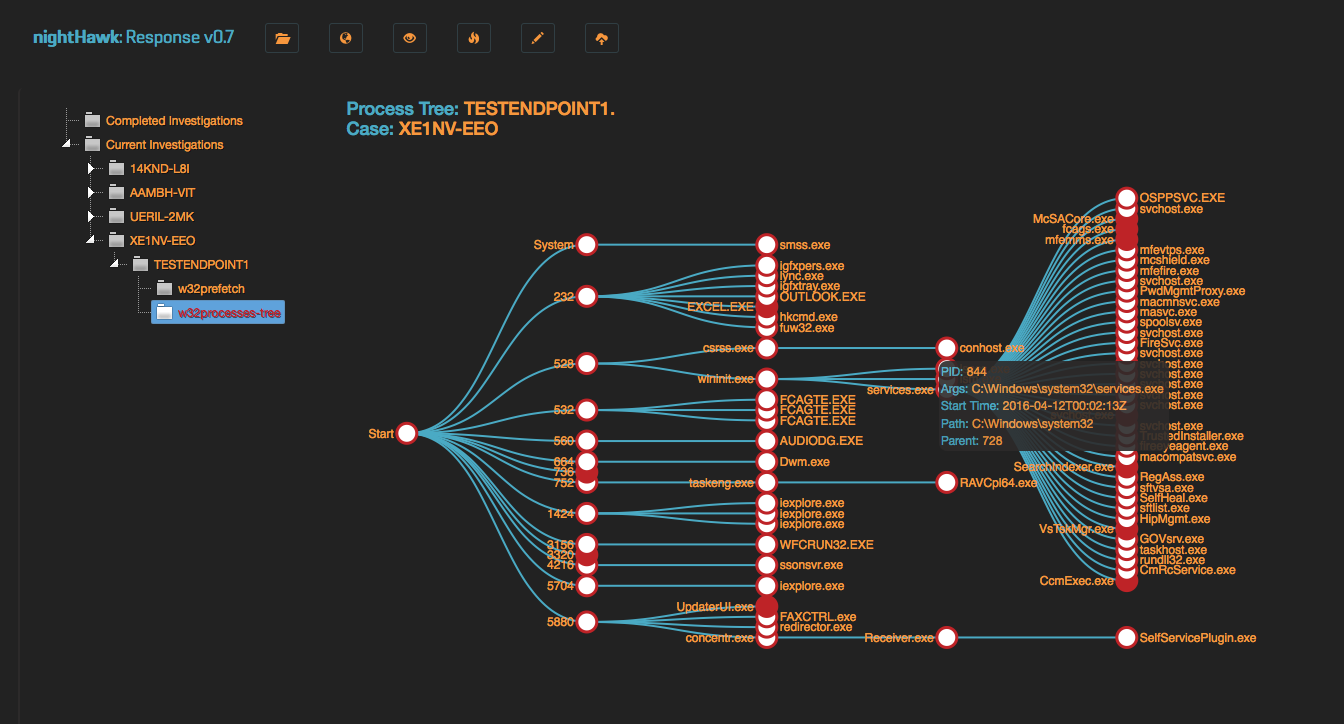
 mozilla/mig
क्लाउड की गति पर वितरित और वास्तविक समय डिजिटल फोरेंसिक्स
 seccubus/seccubus
आसान स्वचालित भेद्यता स्कैनिंग, रिपोर्टिंग और विश्लेषण
 s0/rsyslog-librelp-cve-2018-1000140-fixed
rsyslog की librelp लाइब्रेरी में CVE-2018-1000140 के लिए पैच, विश्वसनीय इवेंट लॉगिंग प्रोटोकॉल कार्यान्वयन में रिमोट कोड निष्पादन भेद्यता को ठीक करता…
 s0/rsyslog-librelp-cve-2018-1000140
CVE-2018-1000140 के प्रति संवेदनशील rsyslov का पिन किया गया संस्करण
 nccgroup/impossibletravelloganalysis
IP पते की भौगोलिक जानकारी के माध्यम से असंभव यात्रा का पता लगाने के लिए बुनियादी लॉग विश्लेषण उपकरण
 treussart/probemanager
सुरिकाता, ब्रो, ओससेक आदि जैसे इंट्रूज़न डिटेक्शन सिस्टम का केंद्रीकृत प्रबंधन ...
 josehelps/cve-2019-6340-bits
CVE-2019-6340 Drupal RESTful RCE के विश्लेषण के दौरान उत्पन्न बिट्स
 t4d/phishingkithunter
ऐसे फ़िशिंग किट खोजें जो आपके ब्रांड/संगठन की फ़ाइलों और इमेज का उपयोग करते हैं।
 mrash/psad
psad: iptables के साथ घुसपैठ का पता लगाना और लॉग विश्लेषण
 dropbox/securitybot
जनता के लिए वितरित अलर्टिंग!
 mitre/brawl-public-game-001
एक BRAWL स्वचालित प्रतिद्वंद्वी अनुकरण अभ्यास से डेटा
 aws-alchemy/squidmagic
वेब-आधारित नेटवर्क ट्रैफ़िक 🕶 का विश्लेषण करके केंद्रीय कमांड और कंट्रोल सर्वर का पता लगाएं
 hestat/drupal-check
Apache लॉग्स में CVE-2018-7600 के शोषण के साक्ष्य खोजने का टूल
 jepaynemsft/weffles
तेज़, मुफ़्त और प्रभावी Threat Hunting/Incident Response Console बनाएं, जिसमें Windows Event Forwarding और PowerBI का उपयोग हो।
 0x4d31/salt-scanner
Salt Open और Vulners ऑडिट API पर आधारित Linux भेद्यता स्कैनर, Slack सूचनाओं और JIRA एकीकरण के साथ
 travisfsmith/sweetsecurity
नेटवर्क सुरक्षा निगरानी रास्पबेरी पाई प्रकार के उपकरणों पर
 kvasirsecurity/kvasir
Kvasir: पेनिट्रेशन टेस्ट डेटा प्रबंधन