
 #1
लॉग पार्सिंग, SIEM, केंद्रीकृत लॉगिंग, फोरेंसिक टाइमलाइन और सुरक्षा घटना सहसंबंध उपकरण।
Kitploit अनुशंसित

 fireeye/pywintrace
Python ctypes रैपर Event Tracing for Windows (ETW) के लिए, जो सुरक्षा निगरानी और फोरेंसिक विश्लेषण हेतु सत्र नियंत्रण, इवेंट कैप्चर और कस्टम कॉलबैक…

 goatmilkkk/tinyprocessor
टिनीट्रेसर के लिए एक पोस्ट-प्रोसेसिंग स्क्रिप्ट
 kacos2000/evtx_log_browser
इवेंट लॉग (xml) ब्राउज़र
 otrf/ossem
सामुदायिक-संचालित परियोजना जो विंडोज, लिनक्स और क्लाउड प्लेटफार्मों पर सुरक्षा घटना लॉग्स का दस्तावेज़ीकरण, मानकीकरण और मॉडलिंग करती है, ताकि…
 embee-research/sigma
जनता के लिए डिटेक्शन नियम जारी करने हेतु एक रिपॉज़िटरी
 sbousseaden/evtx-attack-samples
विंडोज़ EVTX हमले के नमूनों का चयनित संग्रह, जो MITRE ATT&CK तकनीकों से मैप किया गया है, जिसे डिटेक्शन स्क्रिप्ट परीक्षण, DFIR प्रशिक्षण और खतरे की…
 ace-responder/cve-2022-47966_checker
अपने ManageEngine सर्वर पर चलाएं
 withsecurelabs/detectree
ब्लू टीमों के लिए इंटरैक्टिव डेटा विज़ुअलाइज़ेशन टूल, जो डिटेक्शन डेटा का विश्लेषण करने, संबंधों को समझने, अलर्ट थकान को कम करने और घटना प्रतिक्रिया…
 trinitor/cve-vulnerability-information-downloader
CVSS, EPSS और CISA की ज्ञात शोषित कमजोरी डेटा को डाउनलोड करता है और एकीकृत JSON/CSV फ़ाइलों और SQLite डेटाबेस में एकत्रित करता है। प्राथमिकता-आधारित…
 chrisandoryan/nethive-project
पुनर्गठित और सहयोगी SIEM और CVSS बुनियादी ढांचा। ब्लैकहैट एशिया आर्सेनल 2020 में प्रस्तुत किया गया।
 d3sre/intelligentprocesslifecycle
सक्रिय साइबर रक्षकों का बुद्धिमान प्रक्रिया जीवनचक्र
 scriptjunkie/fwallower
Windows फ़ायरवॉल आउटबाउंड ब्लॉक का विश्लेषण करें और चुनिंदा रूप से ट्रैफ़िक की अनुमति दें
 grapl-security/grapl
डिटेक्शन और रिस्पॉन्स के लिए ग्राफ प्लेटफॉर्म
 kolya5544/bearftp
Linux और Windows दोनों के लिए .NET Core (C#) में लिखा गया Honeypot FTP सर्वर।
 danieleperera/onioningestor
tor नेटवर्क पर onion साइटों को एकत्र करने, क्रॉल करने और मॉनिटर करने तथा एकत्रित जानकारी को Elasticsearch पर इंडेक्स करने के लिए एक विस्तारणीय टूल
 0xe7/wonkavision
सत्र और टिकट डेटा डंप करके, विसंगतियों को स्कोर करके, और SIEM-आधारित घटना प्रतिक्रिया के लिए Windows इवेंट-लॉग संकेतक उत्पन्न करके जाली Kerberos…
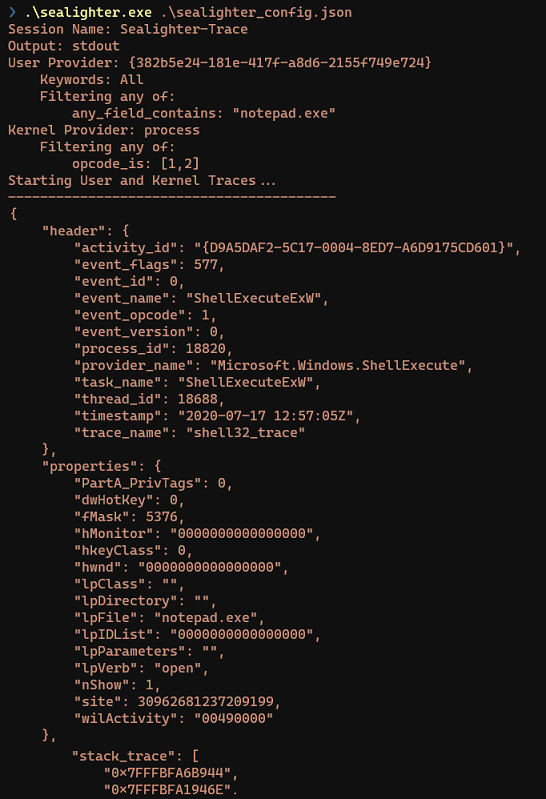 pathtofile/sealighter
ETW और WPP ट्रेसिंग टूल सुरक्षा अनुसंधान के लिए। एकाधिक प्रदाताओं की सदस्यता लेता है, स्वचालित रूप से घटनाओं को JSON में पार्स करता है, और उन्नत…








