
 #1
लॉग पार्सिंग, SIEM, केंद्रीकृत लॉगिंग, फोरेंसिक टाइमलाइन और सुरक्षा घटना सहसंबंध उपकरण।
Kitploit अनुशंसित

 randomuserid/tylium
इंट्रूज़न डिटेक्शन, सुरक्षा विश्लेषण और थ्रेट हंटिंग के लिए प्राथमिक डेटा पाइपलाइनें
 activecm/rita
रियल इंटेलिजेंस थ्रेट एनालिटिक्स (RITA) एक ढांचा है जो नेटवर्क ट्रैफिक विश्लेषण के माध्यम से कमांड और कंट्रोल संचार का पता लगाने के लिए है।
 zeek/zeek
Zeek एक शक्तिशाली नेटवर्क विश्लेषण ढांचा है जो आपके परिचित सामान्य IDS से काफी अलग है।
 hubblestack/hubble
Hubble एक मॉड्यूलर, ओपन-सोर्स सुरक्षा अनुपालन ढांचा है। यह परियोजना ऑन-डिमांड प्रोफाइल-आधारित ऑडिटिंग, रीयल-टाइम सुरक्षा घटना सूचनाएं, अलर्टिंग और…
 fail2ban/fail2ban
डेमॉन जो कई प्रमाणीकरण त्रुटियों का कारण बनने वाले होस्टों पर प्रतिबंध लगाता है
 clong/detectionlab
सुरक्षा उपकरणों और लॉगिंग सर्वोत्तम प्रथाओं के साथ एक प्रयोगशाला वातावरण के निर्माण को स्वचालित करें
 ghostop14/sparrow-wifi
लिनक्स के लिए नेक्स्ट-जनरेशन GUI-आधारित वाईफाई और ब्लूटूथ विश्लेषक
 trinitor/netstat2neo4j
नेटस्टैट फ़ाइलों से Neo4j के लिए साइफर क्रिएट स्टेटमेंट बनाएं (एकाधिक मशीनों से)
 defenxor/dsiem
सुरक्षा घटना सहसंबंध इंजन ELK स्टैक के लिए
 omerbenamram/evtx
विंडोज XML इवेंट लॉग (EVTX) प्रारूप के लिए एक तेज़ (और सुरक्षित) पार्सर
 allinurl/goaccess
GoAccess एक वास्तविक समय वेब लॉग विश्लेषक और इंटरैक्टिव दर्शक है जो *nix प्रणालियों में टर्मिनल में या आपके ब्राउज़र के माध्यम से चलता है।
 la3ar0v/tuxresponse
लाइव ट्रायेज, मेमोरी अधिग्रहण (LiME), डिस्क इमेजिंग, YARA स्कैनिंग, और HTML रिपोर्ट निर्माण के साथ स्वचालित लिनक्स घटना प्रतिक्रिया स्क्रिप्ट।
 agent-hellboy/ltm
ltm Linux के लिए एक मशीन-इतिहास डिबगर है। यह eBPF के माध्यम से प्रक्रिया, फ़ाइल, नेटवर्क, मेमोरी और ब्लॉक-I/O मेटाडेटा रिकॉर्ड करता है, फिर आपको…
 mitre/brawl-public-game-001
एक BRAWL स्वचालित प्रतिद्वंद्वी अनुकरण अभ्यास से डेटा
 randomuserid/adama
थ्रेट हंटिंग और सुरक्षा एनालिटिक्स के लिए खोज
 cyberark/skywrapper
SkyWrapper AWS में अस्थायी टोकन के संदिग्ध निर्माण रूपों और उपयोगों का पता लगाने में मदद करता है
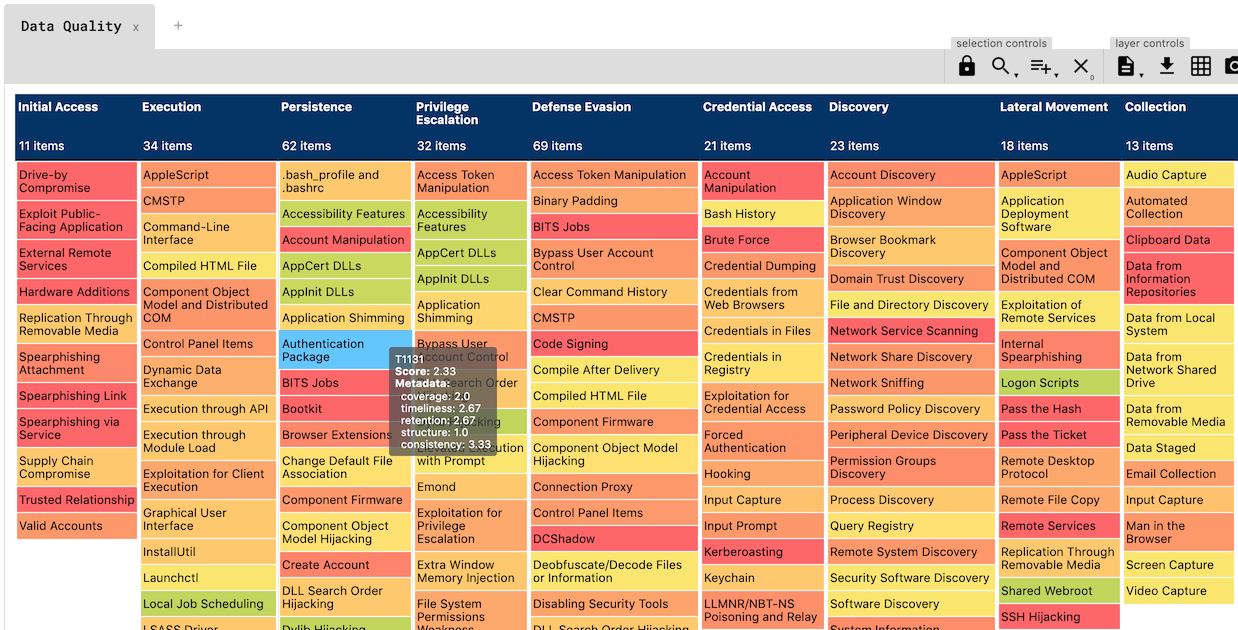 hxnoyd/ossem-power-up
डेटा गुणवत्ता का आकलन करने के लिए एक उपकरण, शानदार OSSEM के शीर्ष पर निर्मित।
 pavel-odintsov/fastnetmon
sFlow/Netflow/IPFIX/SPAN समर्थन के साथ अत्यंत तेज़ DDoS सेंसर







