Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
LogsTotal — इवेंट लॉग के लिए स्व-होस्टेड मल्टी-इंजन Sigma डिटेक्शन | Kitploit
उपकरण/GitHubGitHub/wagga40/logstotal
रक्षात्मक उपकरणसमझौता संकेतक (IOC) प्रबंधनभेद्यता विश्लेषणडिजिटल फोरेंसिकखतरा खुफियाघुसपैठ का पता लगानाघटना प्रतिक्रियालॉग विश्लेषण
GitHubwagga40/logstotal

LogsTotal

इवेंट लॉग के लिए स्व-होस्टेड मल्टी-इंजन Sigma डिटेक्शन
रिपॉजिटरी देखें
91834 दिन पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
वेबसाइट
साझा करें

LogsTotal

LogsTotal logo

LogsTotal एक स्व-होस्टेड लॉग विश्लेषण प्लेटफ़ॉर्म है। एक लॉग फ़ाइल डालें — Windows EVTX या Event XML, Winlogbeat/EVTX JSON, auditd, syslog, एक journald निर्यात, Linux के लिए Sysmon — और कई डिटेक्शन इंजन उस पर Sigma नियम चलाते हैं और बताते हैं कि प्रत्येक ने क्या पाया: गंभीरता के अनुसार समूहीकृत निष्कर्ष, MITRE ATT&CK संदर्भ, शामिल एंटिटीज़, और ऊपर विश्लेषक टूलिंग।

फ़ाइल सबमिट करने या सार्वजनिक परिणाम पढ़ने के लिए किसी खाते की आवश्यकता नहीं है।

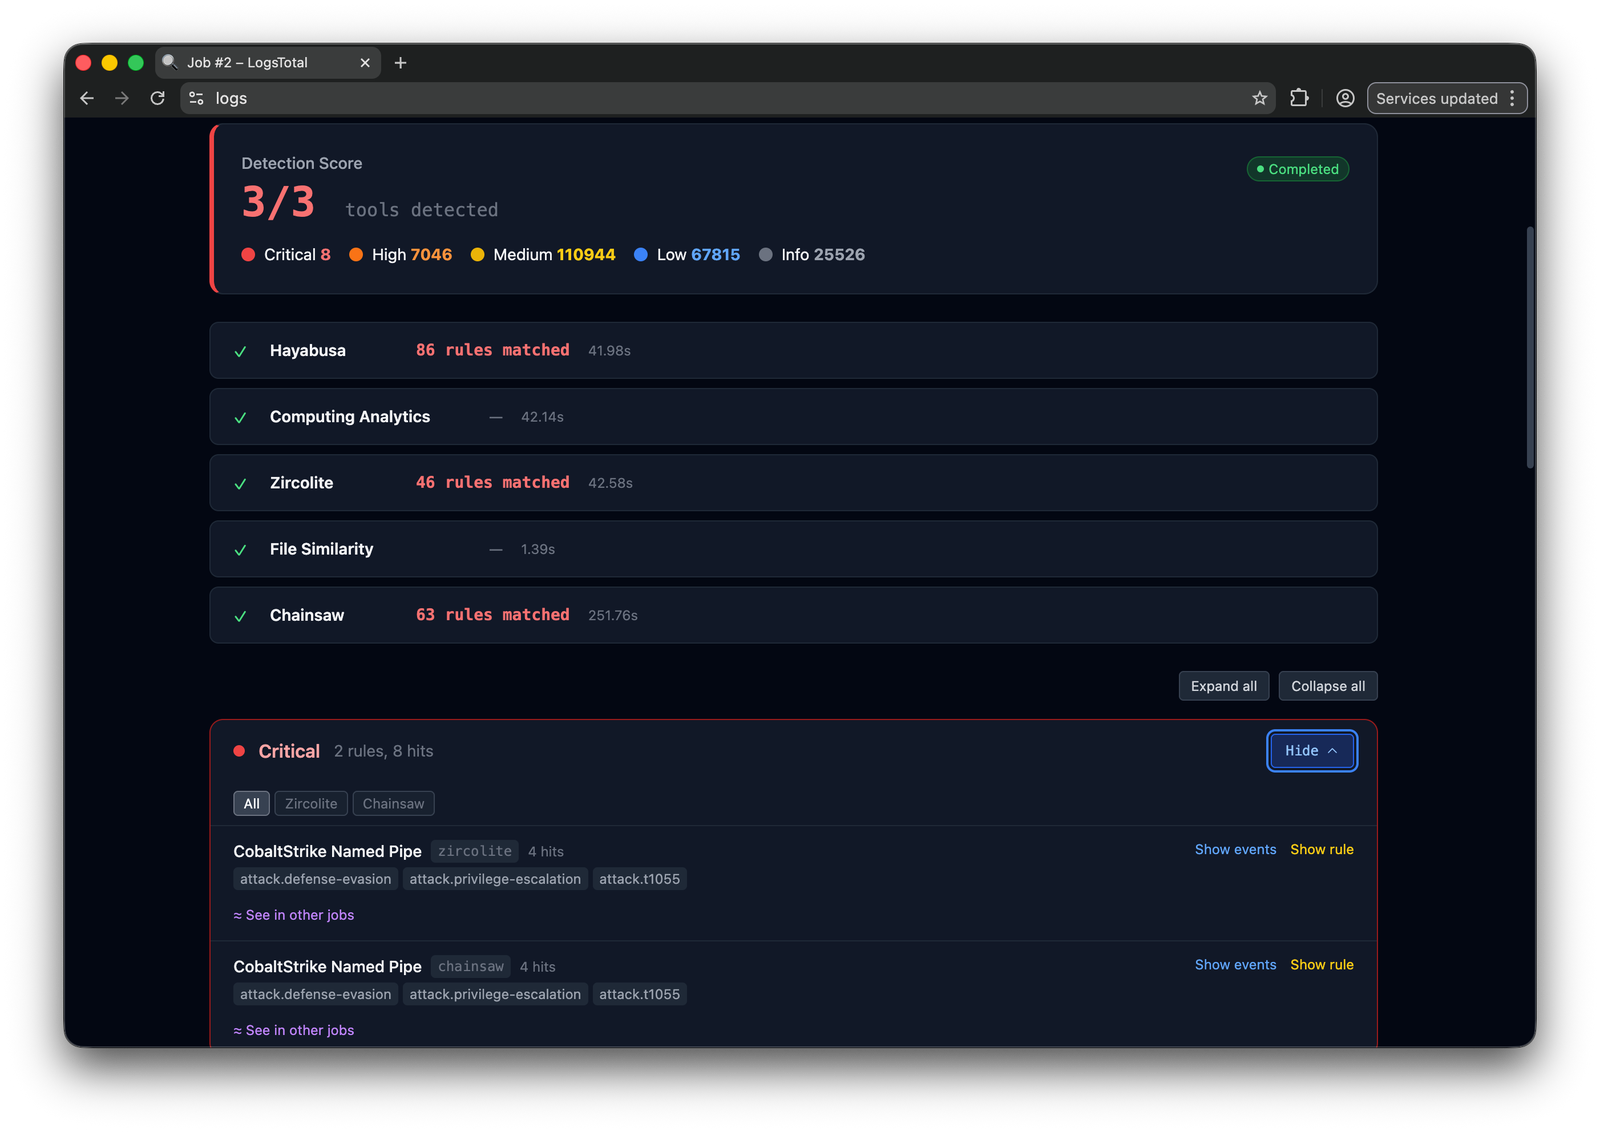
डिटेक्शन इंजन: Zircolite, Chainsaw, Hayabusa, ChopChopGo और RSigma। किसी अन्य को जोड़ने के लिए एक कैटलॉग प्रविष्टि और एक अडैप्टर की आवश्यकता होती है, जिसमें एक टाइप्ड आउटपुट मैपिंग हो, किसी बाइनरी या Docker इमेज के लिए — देखें Adding a tool adapter।

स्क्रीनशॉट

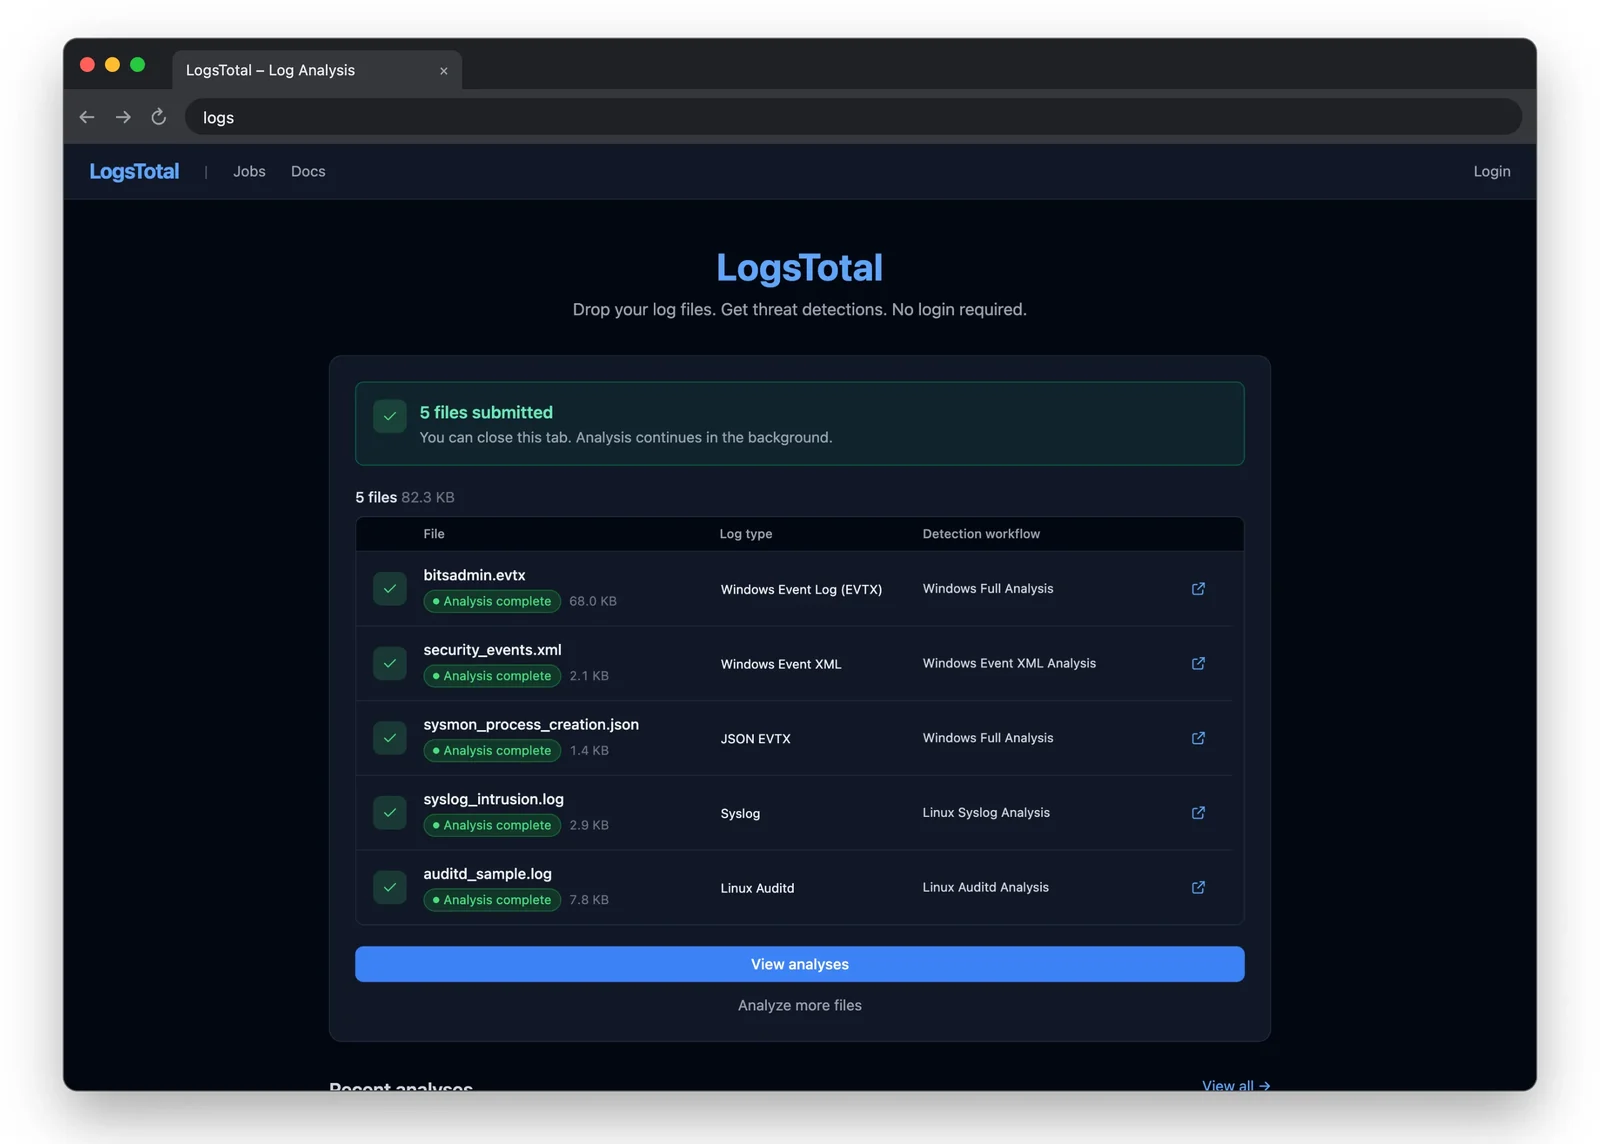
अपलोड और वर्कफ़्लोडिटेक्शनएनालिटिक्स
Main screenFindingsAnalysis
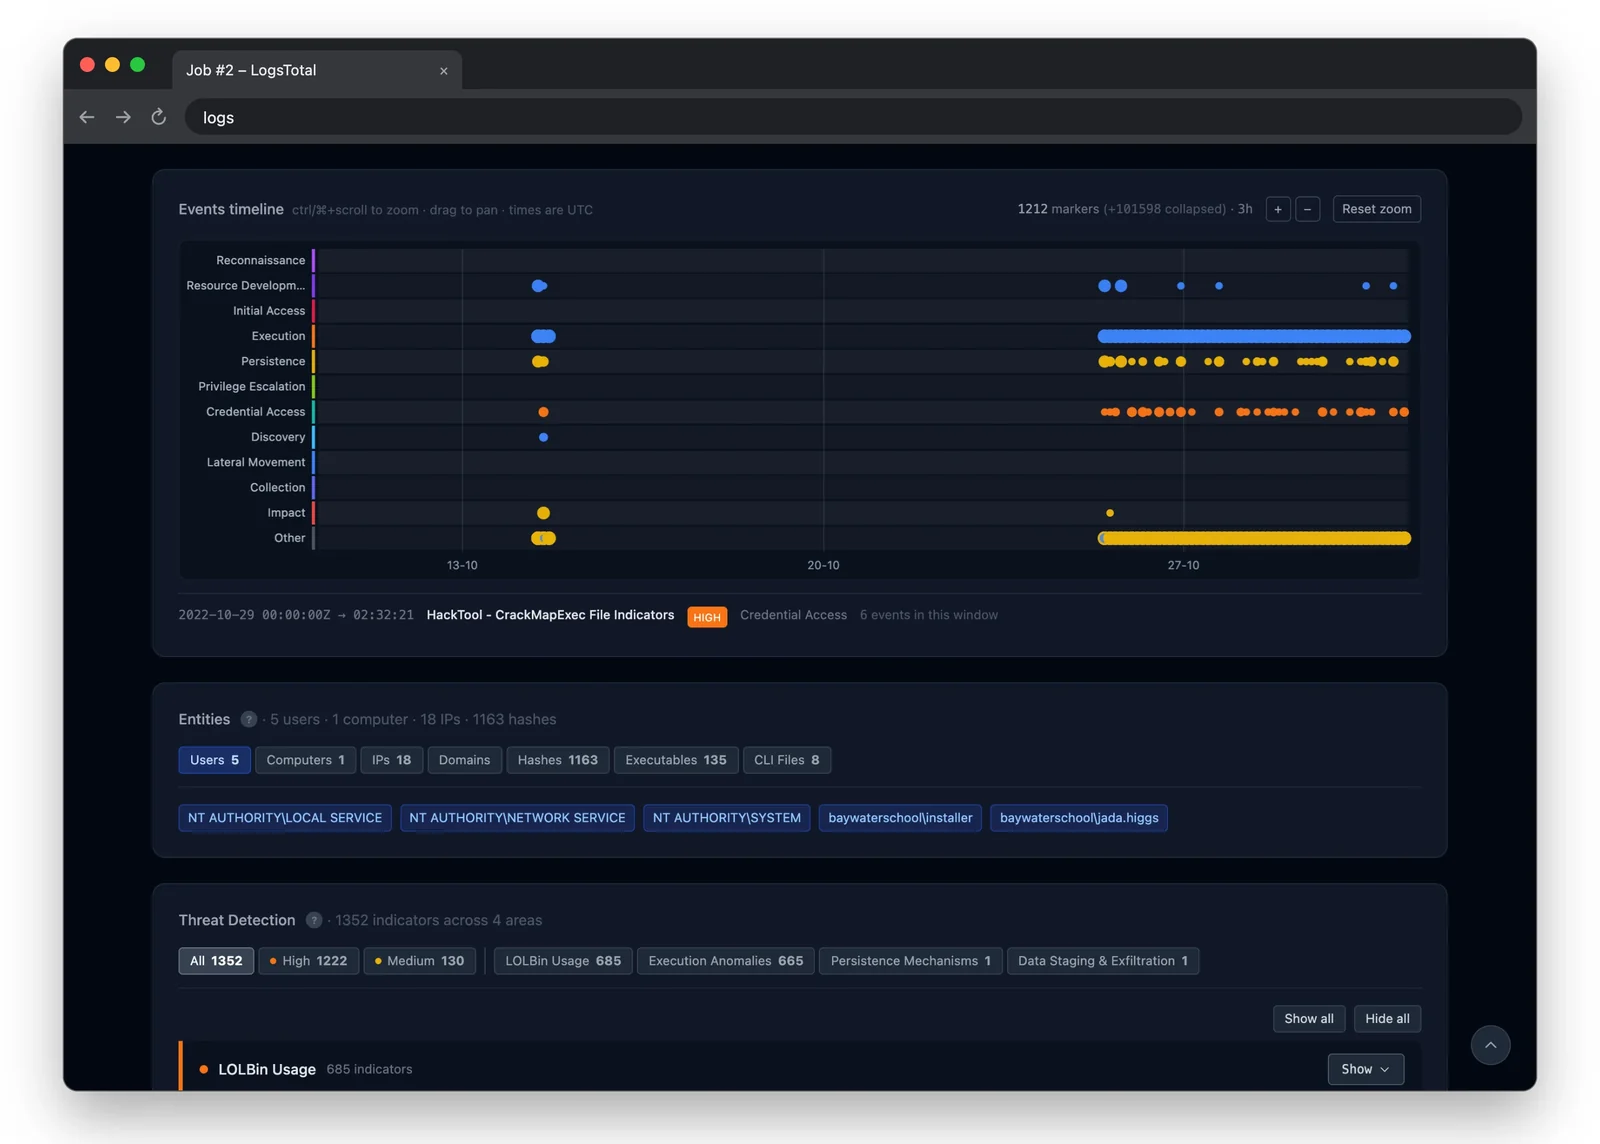
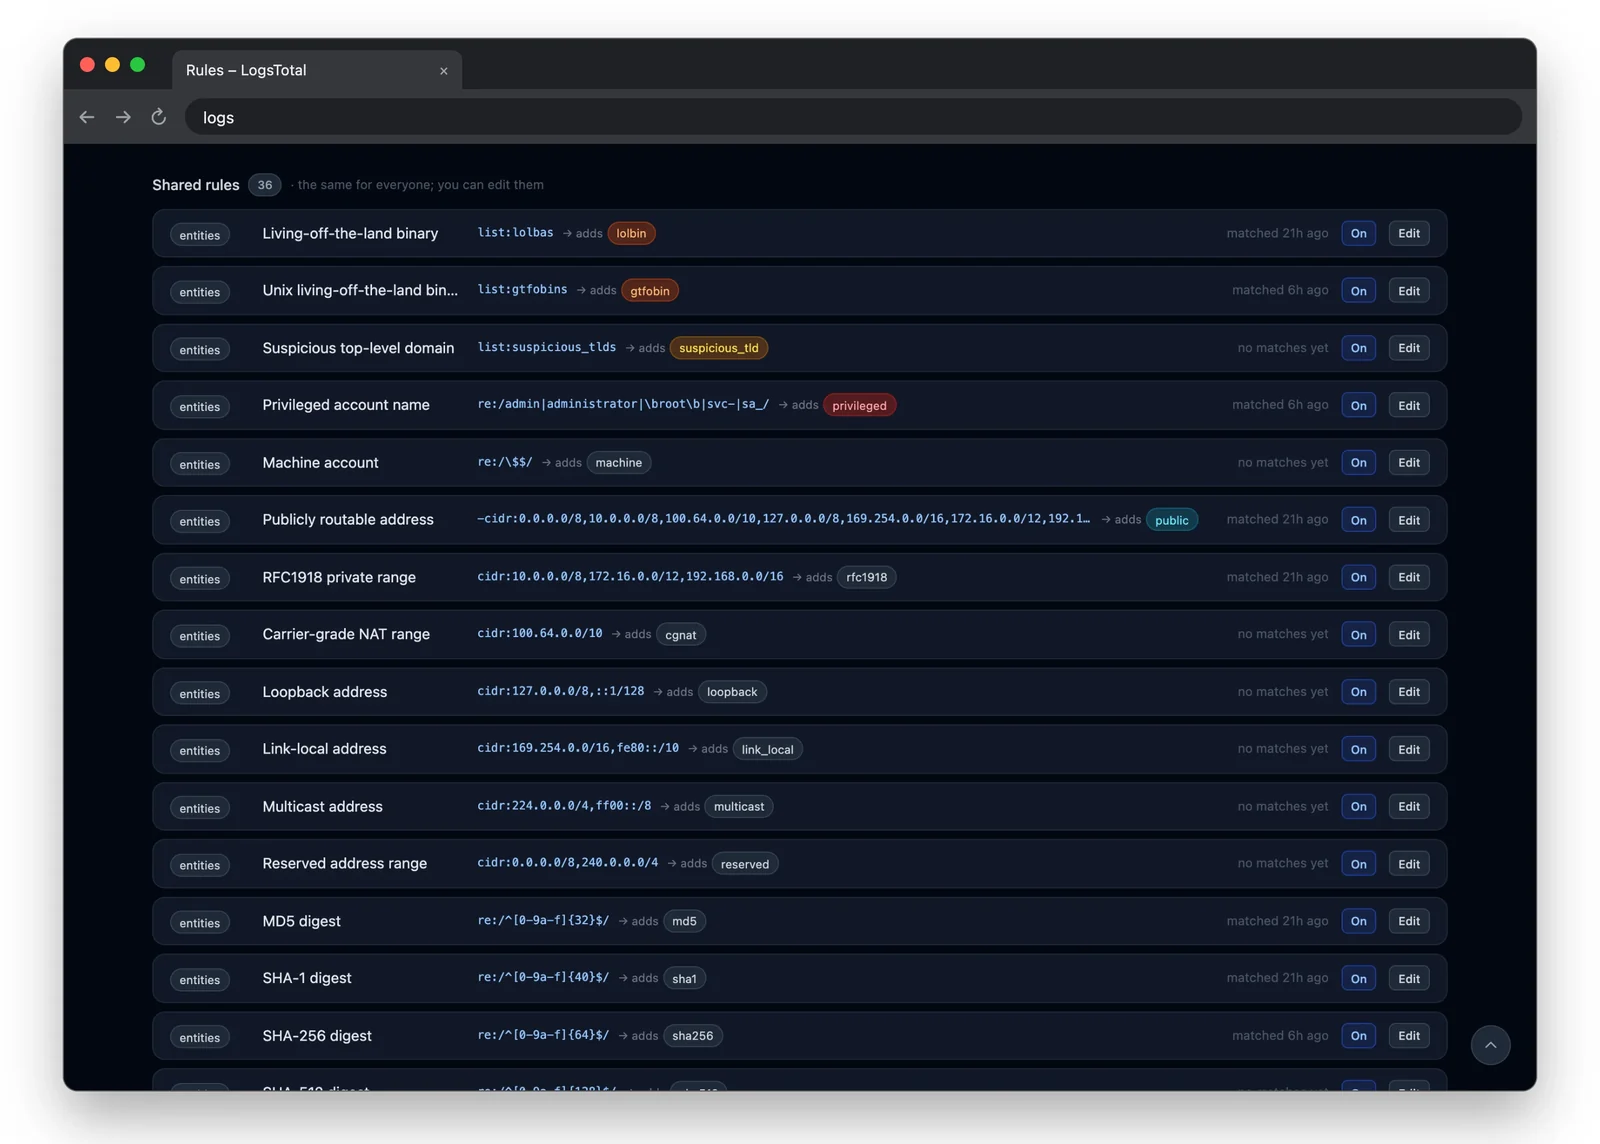
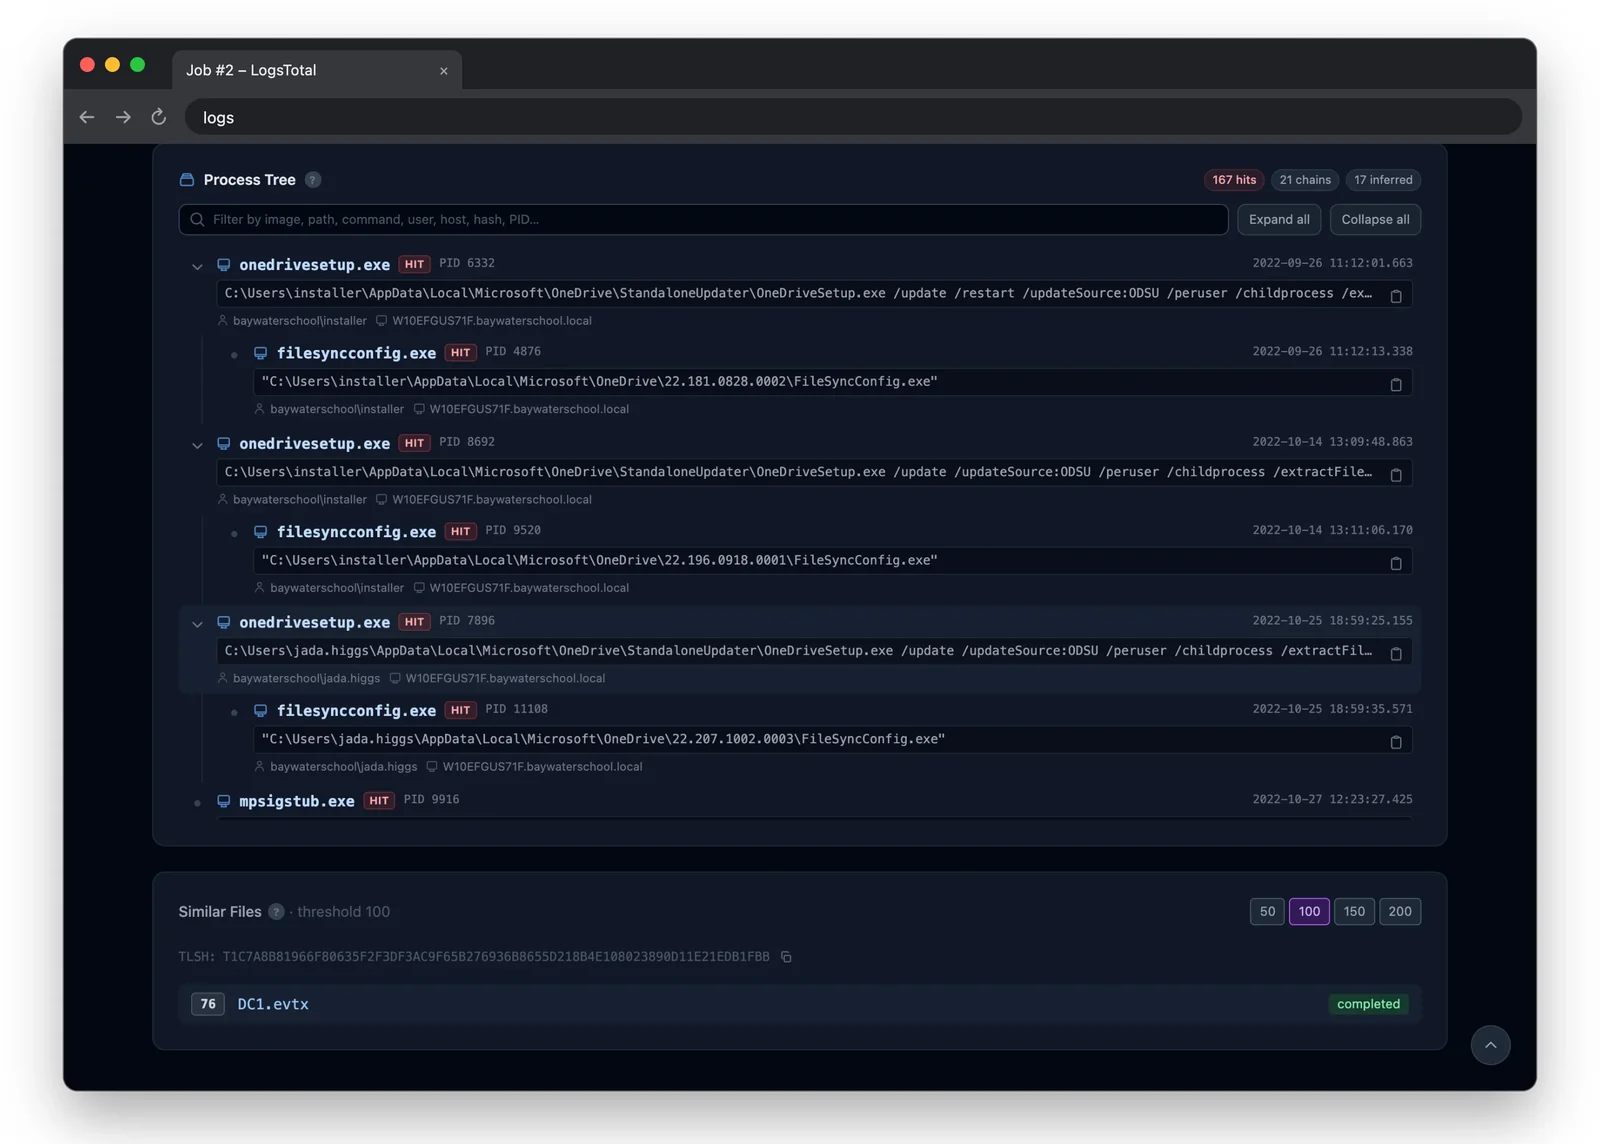
इवेंट टाइमलाइननियमप्रोसेस ट्री
Events timelineRulesProcess tree

आपको क्या मिलता है

  • लॉग डालें, डिटेक्शन रिपोर्ट पाएं। पाँच इंजन उपलब्ध हैं; वर्कफ़्लो और लॉग प्रकार यह निर्धारित करते हैं कि कौन से इंजन चलेंगे। लॉग प्रकार ड्रॉप पर पहचाना जाता है।
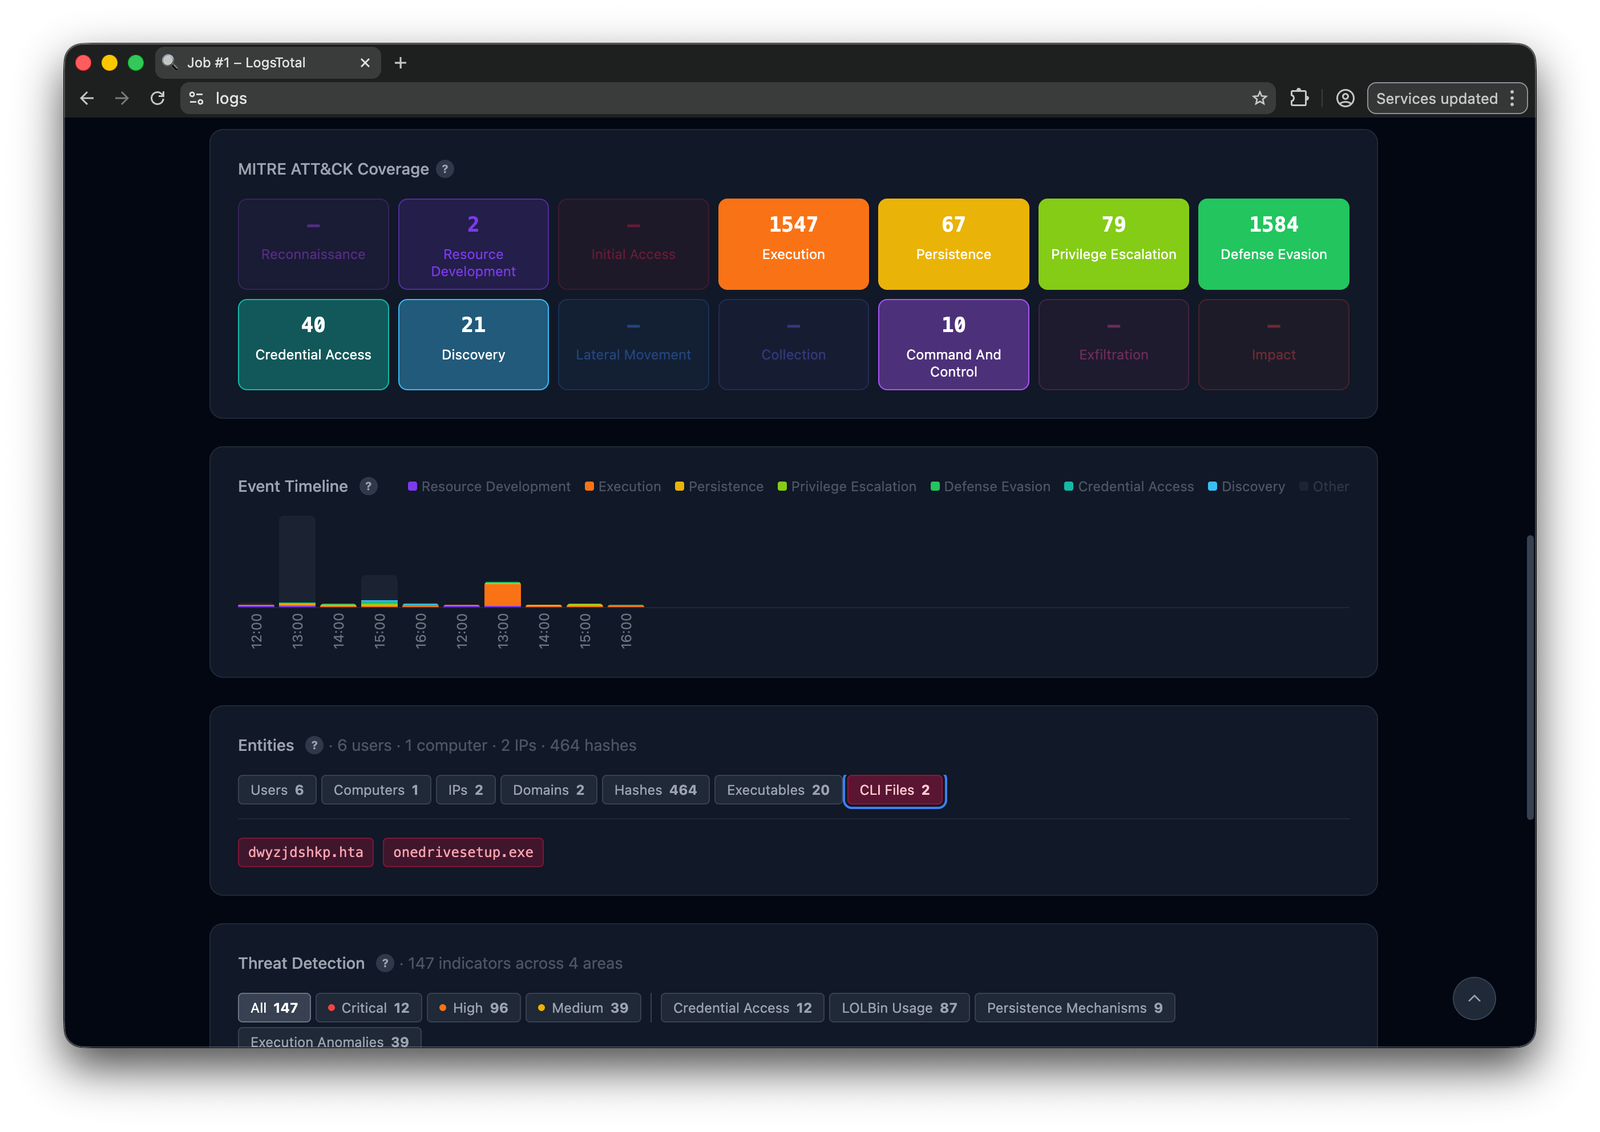
  • MITRE ATT&CK संदर्भ — प्रति जॉब एक टैक्टिक हीट-मैप।
  • दो टाइमलाइन — टैक्टिक के अनुसार एक प्रति-घंटा गतिविधि हिस्टोग्राम, और एक ज़ूम करने योग्य प्रति-अलर्ट टाइमलाइन।
  • हर इवेंट का अन्वेषण करें, केवल मेल खाने वाले इवेंट का नहीं: खोज, एक ज़ूम करने योग्य हिस्टोग्राम, फ़ील्ड मान, स्टैकिंग (सबसे दुर्लभ संयोजन पहले) और CSV/NDJSON निर्यात, एक इंडेक्स पर जिसे LogsTotal प्रत्येक अपलोड से बनाता है।
  • प्रोसेस ट्री लॉग में प्रत्येक प्रोसेस निर्माण से, डिटेक्शन चिह्नित।
  • एंटिटी निष्कर्षण और पिवोटिंग, और जाँच केस।
  • एक रिलेशनशिप ग्राफ़ जिसमें कम्युनिटी डिटेक्शन, पाथफाइंडिंग, खतरे की रंगाई और GraphML निर्यात है।
  • नियम — विश्लेषण जो उत्पन्न करता है उसके ऊपर आपकी अपनी डिटेक्शन परत, ऑटो-टैगिंग, अलर्ट और हस्ताक्षरित वेबहुक के साथ।
  • अपने बाकी स्टैक में निर्यात करें — IOC फ़ीड (CSV/JSON/STIX/MISP), STIX बंडल, MISP इवेंट, क्लिपबोर्ड IOC पैक।
  • फ़ज़ी समानता — अपलोड के बीच TLSH मिलान, साथ ही क्रॉस-जॉब नियम सहसंबंध।

एक्सेस मॉडल

सुविधाएडमिनसदस्यउपयोगकर्ताअनाम
अपलोड और जॉबहाँहाँहाँहाँ
निजी सबमिशनहाँहाँहाँनहीं
किसी जॉब के हर इवेंट का अन्वेषण करेंहाँहाँअपने जॉबनहीं
इंटेल (एंटिटी, केस, नियम)हाँहाँनहींनहीं
एडमिन पेज और वर्कफ़्लोहाँनहींनहींनहीं

एडमिनिस्ट्रेटर /admin/users पर भूमिकाएँ असाइन करते हैं।

पूर्वापेक्षाएँ

  • Ubuntu या Debian (परीक्षित प्लेटफ़ॉर्म), Docker Engine और Compose प्लगइन के साथ।
  • 7z (p7zip-full), rsync और curl।
  • हेल्पर स्क्रिप्ट के लिए होस्ट पर Python 3.11 या बाद का संस्करण, केवल मानक लाइब्रेरी।
  • कमांड के लिए कुछ भी नहीं: ./logstotal अपना पिन किया गया Task स्वयं लाता है।
  • इसका उपयोग करने वाले लोगों के लिए एक डेस्कटॉप ब्राउज़र, 1024px या अधिक चौड़ा।

इंस्टॉल कमांड के साथ पूरी सूची Prerequisites में है।

त्वरित शुरुआत

releases पेज से logstotal-<version>.7z डाउनलोड करें। होस्ट पर:

7z x logstotal-<version>.7z -ologstotal
cd logstotal
./logstotal quickstart

./logstotal quickstart .env बनाता है, हर secret उत्पन्न करता है — जिसमें admin password भी शामिल है, जो एक बार प्रिंट होता है, इसलिए इसे सहेज लें — stack को build और जाँचता है, उसे शुरू करता है, और उसके उत्तर देने की प्रतीक्षा करता है। इसे दोबारा चलाना सुरक्षित है।

फिर http://<host>:8000 खोलें और .env से ADMIN_EMAIL और प्रिंट किए गए password के साथ लॉग इन करें। चरण-दर-चरण संस्करण, PostgreSQL, और आगे क्या करना है, यह Single-host installation में है।

अपग्रेड करने के लिए, उसी directory से ./logstotal upgrade चलाएँ: यह नवीनतम release डाउनलोड करता है और उसे लागू करता है। ./logstotal upgrade:rollback इस host पर या किसी fleet के हर host पर, इससे पहले के release को पुनर्स्थापित करता है। प्रत्येक rollback अपना snapshot उपभोग करता है, इसलिए इसे दो बार चलाने पर दो release पीछे चला जाता है। देखें Upgrade and rollback।

Documentation

व्यवस्थापक documentation https://wagga40.github.io/LogsTotal/ पर प्रकाशित है, और हर release इसे docs/ में शामिल करता है:

  • Prerequisites, फिर single-host installation, HTTPS with Caddy, fleet installation या offline installation
  • Configuration — हर environment variable
  • Health, logs and first-day checks
  • Upgrade and rollback
  • Security और Known limitations
  • Commands — हर ./logstotal command

विश्लेषकों के लिए गाइड (logs सबमिट करना, परिणाम पढ़ना, Intel) एप्लिकेशन में ही /docs पर बनाया गया है। योगदानकर्ता Local development से शुरुआत करें।

Project

टूल डाउनलोड करें