
 #1

 thiscitze/cve-2026-86596-poc
CVE-2026-86596 - s2Member <= 260927 टेम्पलेट इंजेक्शन (thiscitze द्वारा लैब PoC)
 im0xfay/cve-2026-118423
CVE-2026-118423 के लिए डिटेक्शन और एक्सप्लॉइटेशन PoC, जो WP Libre Form <= 1.5.0.1 में अनऑथेंटिकेटेड फ़ाइल अपलोड से RCE तक का मार्ग है, जिसमें वेबशेल…
 criticalwombat/sshole_scanner-cve-2026-123158
SSH होस्ट्स को musl libc crypt() प्रमाणीकरण बायपास (CVE-2026-123158) के लिए स्कैन करता है, जिसमें सिंगल-होस्ट जाँच, CIDR स्वीप और एक Docker परीक्षण…
 laremontada12/cve-2026-39987-marimo-preauth-rce
Docker, Nginx, Linux प्रक्रिया निगरानी, Splunk SIEM और SPL डिटेक्शन नियमों का उपयोग करके CVE-2026-39987 की सुरक्षा अनुसंधान और SOC जाँच।
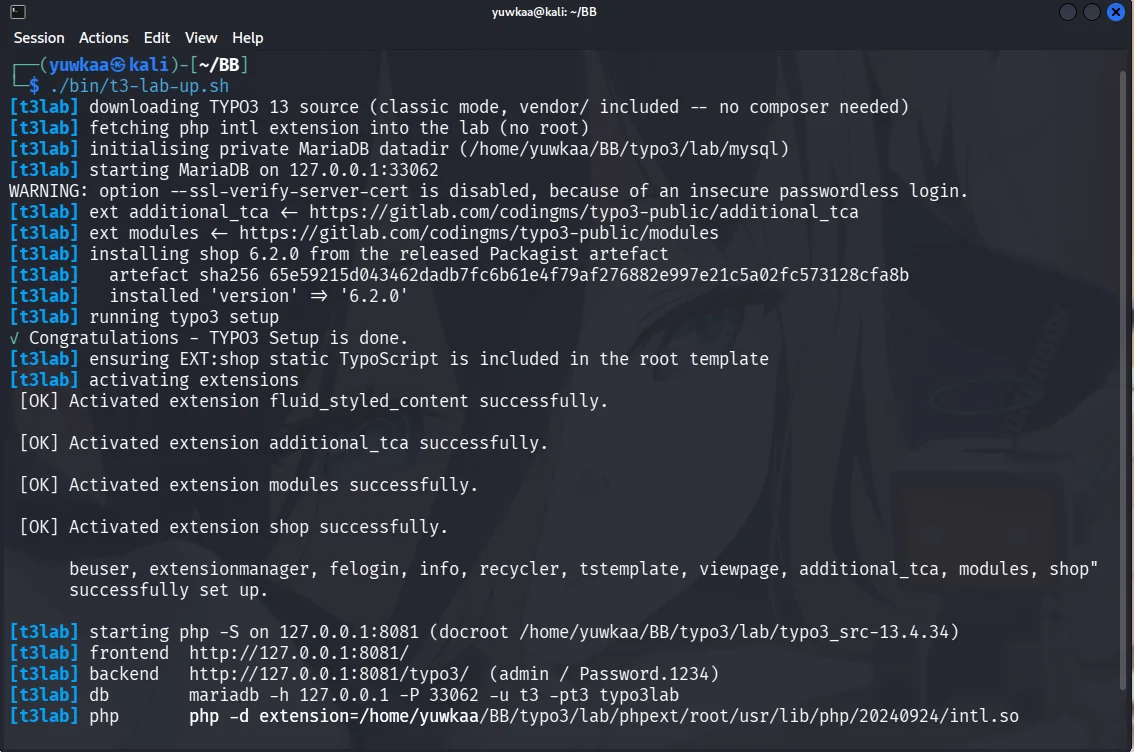 yuwkaaa/cve-2026-112071
TYPO3 EXT:shop में अनधिप्रमाणित ऑर्डर रद्दीकरण
 secprbench/secprbench
C, C++ और Rust के नौ प्रोजेक्ट्स में 265 वास्तविक भेद्यता-प्रवेश करने वाले कोड परिवर्तनों का बेंचमार्क, जिसमें युग्मित समीक्षा कार्य, Docker…
 h1z3-br0/cve-2026-98432
CVE-2026-98432 Linux TCP ireq_opt use-after-free के लिए प्रयोगशाला टूलकिट: heap-reuse oracle के साथ race trigger, leak parser, KASLR resolver, pcap…
 tharsh2003/inf2005-acw3-pythonssl
CVE-2026-19553 के लिए प्रूफ-ऑफ-कॉन्सेप्ट और रेमेडिएशन लैब, जो स्थानीय CA, सर्वर और पैच किए गए संस्करण की तुलना के साथ Python के SSLContext.wrap_bio()…
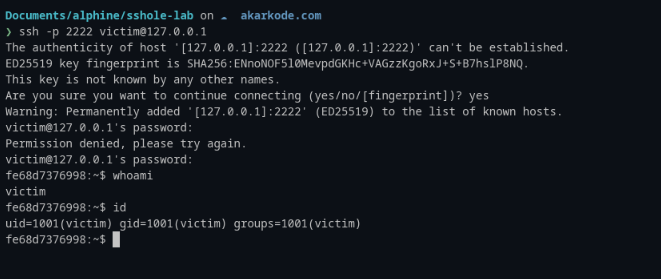 akarkode/alpine-openssh-sshole-auth-bypass
Alpine Linux OpenSSH प्रमाणीकरण बायपास (CVE-2026-123158 / sshole) के लिए भेद्यता अनुसंधान, PoC पुनरुत्पादन प्रयोगशाला और तकनीकी विश्लेषण
 zapstiko/cve-2026-116214
CVE-2026-116214 के लिए तकनीकी लेख और Docker लैब, जो एक अनबाउंड पासवर्ड-रिकवरी कोड के माध्यम से MacCMS v10 में अनधिकृत खाता अधिग्रहण है, जिसमें…
 capivara-research/cve-2026-122158
CVE-2026-122158 के लिए विश्लेषण और लूपबैक-प्रतिबंधित PoC, जो InvoiceShelf में एक क्रॉस-टेनेंट विशेषाधिकार वृद्धि है, जिससे एक मालिक दूसरे टेनेंट में…
 xairy/linux-kernel-exploitation
लिनक्स कर्नेल सुरक्षा और शोषण से संबंधित लिंक का एक संग्रह

 rdelasierra-uy/rag-seguridad
CyberRAG — साइबर सुरक्षा नोट्स और पुस्तकों पर 100% स्थानीय RAG (Ollama): हाइब्रिड रिट्रीवल, उद्धरणों के साथ उत्तर, चरण-वार पेंटेस्ट सहायक और…
 rothoma2/cve-2026-123158-sshole
SSHole OpenSSH पासवर्ड-प्रमाणीकरण बायपास (CVE-2026-123158) के लिए, अत्यधिक लंबे पासवर्ड का उपयोग करते हुए, केवल-लैब स्कैनर और पुनरुत्पादनीय Alpine…
 oz9un/sshole
musl पर openssh ने 2016 से उन खातों के लिए 257+ वर्णों का कोई भी पासवर्ड स्वीकार किया जिनका कोई पासवर्ड नहीं था। check.sh, poc, patch।
 frankwxu/digital-forensics-lab
छात्रों और संकाय के लिए मुफ्त व्यावहारिक डिजिटल फोरेंसिक लैब्स
 owasp/pwnzzai
व्यावहारिक AI सुरक्षा सीखने का मंच जिसमें जानबूझकर कमजोर LLM अनुप्रयोग शामिल हैं। इंटरैक्टिव पिज़्ज़ा शॉप परिदृश्यों के माध्यम से LLMs के लिए OWASP…
 certbn/cve-2021-44228-apache-log4j2-jndi-lookup
CVE-2021-44228 (Log4Shell) का शैक्षिक विश्लेषण: मूल कारण, JNDI इंजेक्शन हमला प्रवाह, पैच डिफ़्स, डिटेक्शन नियम, IoCs, और उपचार मार्गदर्शन।








