 capivara-research/cve-2026-122158
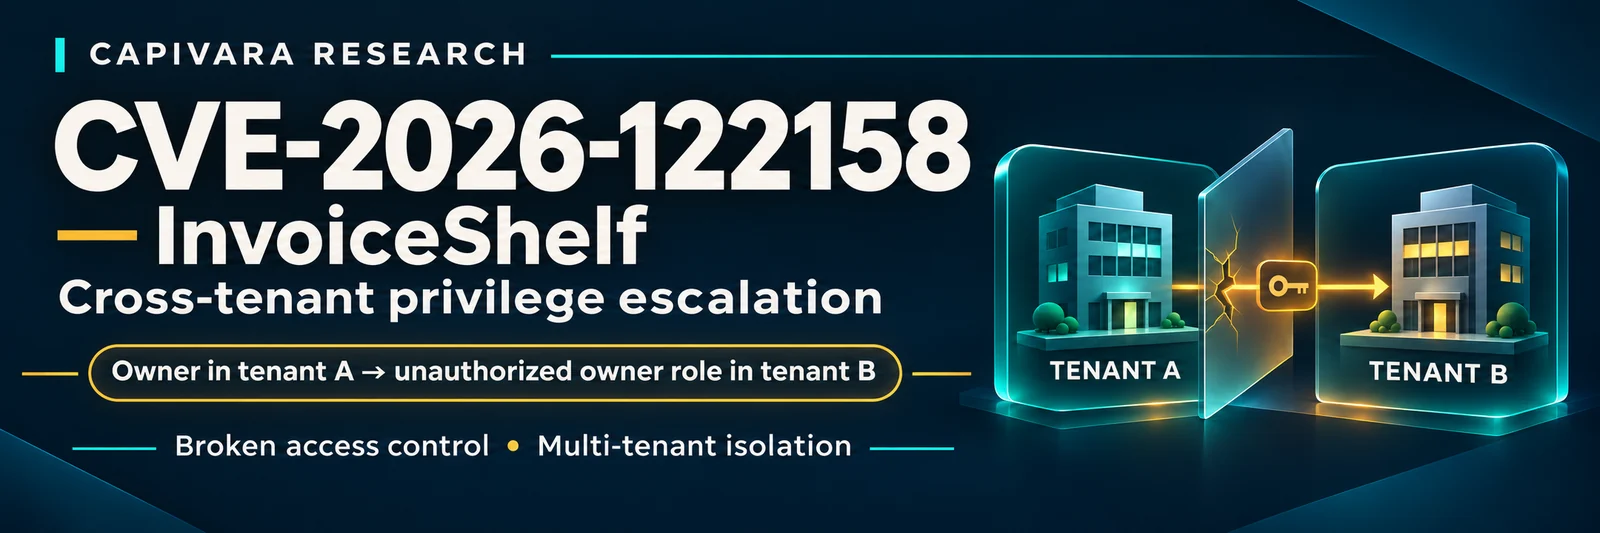
CVE-2026-122158 के लिए विश्लेषण और लूपबैक-प्रतिबंधित PoC, जो InvoiceShelf में एक क्रॉस-टेनेंट विशेषाधिकार वृद्धि है, जिससे एक मालिक दूसरे टेनेंट में मनमानी भूमिकाएँ असाइन कर सकता है।

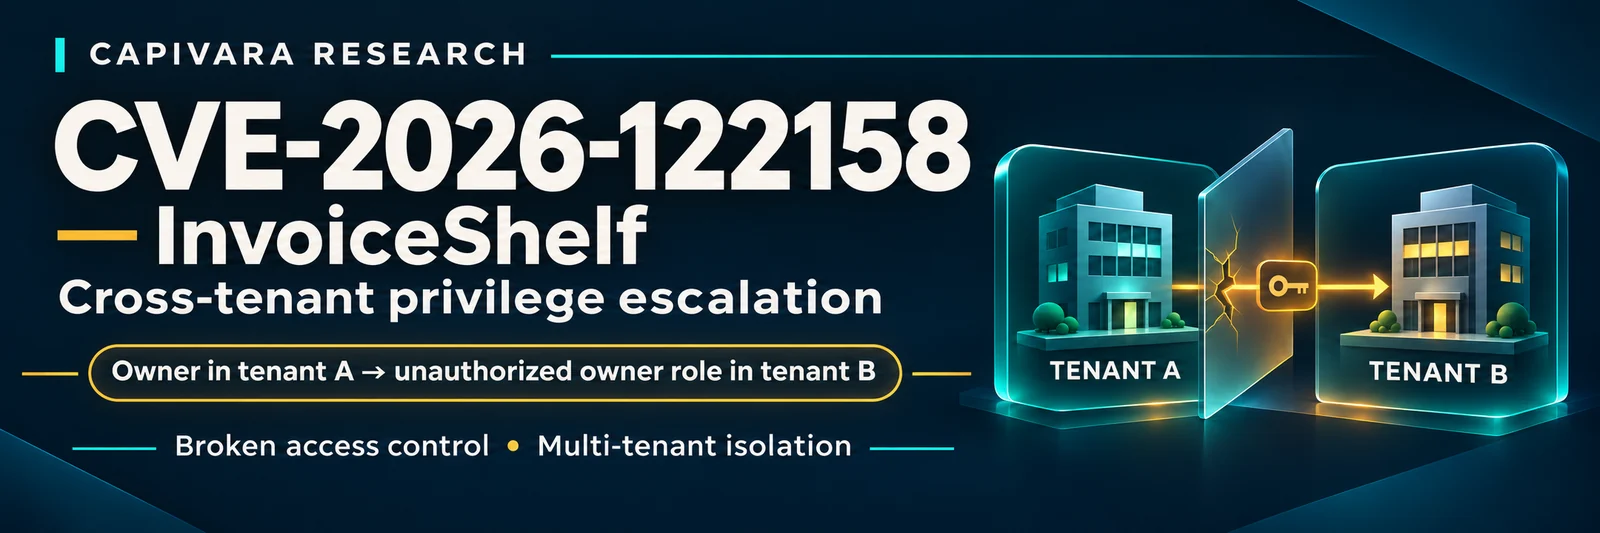
एक कंपनी स्वामी हमलावर-नियंत्रित खाते को मनमानी भूमिका, जिसमें
ownerभी शामिल है, के साथ किसी अन्य टेनेंट में रख सकता है।
ब्राज़ीलियाई पुर्तगाली · आधिकारिक सलाह · 2.x के लिए समाधान · 3.x के लिए समाधान
VulDB ने सबमिशन #1028117 स्वीकार किया, VDB-431158 बनाया, और CVE-2026-122158 आवंटित किया। मानक CVE रिकॉर्ड 5 नवंबर, 2026 को प्रकाशित किया गया था।
| आइटम | मान |
|---|---|
| उत्पाद | InvoiceShelf |
| प्रभावित | <= 2.4.3; 3.0.0-alpha.1 से 3.0.0-alpha.3 तक |
| ठीक किया गया | 2.4.4; 3.0.0-alpha.4 |
| GHSA गंभीरता | गंभीर |
| कमज़ोरी | CWE-284, CWE-863 (GHSA); CWE-284, CWE-266 (CVE) |
| VulDB CVSS v3.1 | 4.7 — CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:L/I:L/A:L/E:P/RL:O/RC:C |
| शोधकर्ता CVSS v3.1 | 9.1 — CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H |
| सलाह | GHSA-c9cx-7r7m-264v |
| CVE | CVE-2026-122158 |
| VulDB | VDB-431158 |
MemberRequest केवल क्लाइंट-नियंत्रित companies सरणी के आकार को मान्य करता है। यह स्थापित नहीं करता कि कॉलर संदर्भित कंपनी का स्वामी है या अनुरोधित भूमिका असाइन कर सकता है:
'companies' => ['required'],
'companies.*.id' => ['required'],
'companies.*.role' => ['required'],
MemberService::create() और update() फिर उस सूची को आधिकारिक मानते हैं। वे दिए गए IDs का उपयोग करके सदस्यताओं को सिंक्रोनाइज़ करते हैं और दी गई भूमिका निर्दिष्ट करने से पहले Bouncer के प्राधिकरण स्कोप को प्रत्येक दी गई कंपनी में बदल देते हैं:
$member->companies()->sync($memberships->pluck('id'));

foreach ($memberships as $membership) {
    BouncerFacade::scope()->to($membership['id']);
    BouncerFacade::sync($member)->roles([$membership['role']]);
}
कंट्रोलर सत्यापित करता है कि कॉलर सक्रिय कंपनी का स्वामी है। यह उस प्राधिकरण निर्णय को अनुरोध बॉडी में companies[].id से नहीं बांधता। इससे एक भ्रमित प्राधिकरण सीमा बनती है:
owner of Company A
        │ authorized to create a member in A
        ▼
POST /api/v1/members
companies[0].id = Company B
companies[0].role = owner
        │ values trusted by the service
        ▼
attacker-controlled account becomes an owner of Company B
रिपॉज़िटरी जानबूझकर केवल-प्रयोगशाला हेतु एक पुनरुत्पादक प्रदान करती है। यह गैर-लूपबैक लक्ष्यों को अस्वीकार करती है और जब तक --execute प्रदान न किया जाए, कुछ नहीं करती। इस प्रकटीकरण को तैयार करते समय हमने इसे निष्पादित नहीं किया।
पूर्वापेक्षाएँ:
2.4.3 या 3.0.0-alpha.3 परीक्षण इंस्टॉलेशन।अनुरोध को भेजे बिना पूर्वावलोकन करें:
python3 poc/poc.py \
  --base-url http://127.0.0.1:8080 \
  --token LAB_TOKEN \
  --active-company-id 1 \
  --victim-company-id 2 \
  --email [email protected]
जनरेट किए गए अनुरोध की समीक्षा के बाद, एक अधिकृत परीक्षक --execute जोड़ सकता है। किसी कमज़ोर रिलीज़ पर, अपेक्षित कमज़ोर परिणाम HTTP 200/201 और Company B से owner के रूप में जुड़ा एक नया सदस्य होता है। किसी ठीक किए गए रिलीज़ को क्रॉस-कंपनी सदस्यता को अस्वीकार करना चाहिए, सामान्यतः HTTP 403 या 422 के साथ, और अनधिकृत संबंध नहीं बनाना चाहिए।
poc/poc.py और poc/request.http देखें।
एक वैध टेनेंट का owner उसी इंस्टॉलेशन पर किसी अन्य टेनेंट पर प्रशासनिक नियंत्रण प्राप्त कर सकता है। परिणामी खाता इनवॉइस, ग्राहकों, भुगतानों और अन्य वित्तीय रिकॉर्ड तक पहुँच सकता है या उन्हें बदल सकता है, अतिरिक्त उपयोगकर्ताओं को आमंत्रित कर सकता है, और चयनित भूमिका को दी गई किसी भी क्षमता का उपयोग कर सकता है। गोपनीयता, अखंडता और उपलब्धता इच्छित टेनेंट सीमा को पार कर जाती हैं।
VulDB इस मुद्दे को अपरिवर्तित scope और गोपनीयता, अखंडता और उपलब्धता पर Low प्रभाव के साथ Medium (4.7) के रूप में आंकता है। सार्वजनिक GHSA इसे Critical दर्ज करता है, जबकि शोधकर्ता का vector प्रशासनिक क्रॉस-टेनेंट सीमा को परिवर्तित scope और High प्रभाव के रूप में मॉडल करता है। ये एक ही मूल कारण के लिए भिन्न जोखिम मॉडल हैं; उपभोक्ताओं को वह vector लागू करना चाहिए जो उनके परिनियोजन और भेद्यता-प्रबंधन नीति से मेल खाता हो।
2.4.4, 3.0.0-alpha.4, या किसी बाद की रिलीज़ में अपग्रेड करें। यह फ़िक्स सबमिट किए गए company IDs को कॉलर के स्वामित्व वाली कंपनियों तक सीमित करता है, भूमिकाओं को उनके कंपनी scope में सत्यापित करता है, कॉलर के अधिकार क्षेत्र से बाहर की सदस्यताओं को सुरक्षित रखता है, और तब संवेदनशील खाता परिवर्तनों को रोकता है जब कोई सदस्य ऐसी कंपनी का भी हिस्सा हो जिसका स्वामित्व कॉलर के पास न हो।
0076ab9c5b1840d53690e721a1a4e7a91a068795| तिथि | घटना |
|---|---|
| 2026-09-16 | InvoiceShelf commit 0076ab9c5b1840d53690e721a1a4e7a91a068795 का ऑडिट किया गया |
| 2026-09-23 | विक्रेता ने GHSA-c9cx-7r7m-264v प्रकाशित किया और capivara-research को रिपोर्टर के रूप में श्रेय दिया |
| 2026-11-04 | VulDB ने submission #1028117 स्वीकार किया, VDB-431158 बनाया, और CVE-2026-122158 आरक्षित किया |
| 2026-11-05 | canonical CVE रिकॉर्ड प्रकाशित किया गया |
शोध और प्रकटीकरण श्रेय:
सार्वजनिक GHSA वर्तमान में capivara-research को Reporter और gdarko को Coordinator के रूप में सूचीबद्ध करता है।
इस सामग्री का उपयोग केवल उन सिस्टम पर करें जिनके आप स्वामी हैं या जिनका परीक्षण करने के लिए आपके पास स्पष्ट अनुमति है। reproducer केवल loopback प्रयोगशाला लक्ष्यों तक सीमित है। सार्वजनिक या तृतीय-पक्ष InvoiceShelf इंस्टॉलेशन का परीक्षण न करें।