
 laremontada12/cve-2026-39987-marimo-preauth-rce
Docker, Nginx, Linux प्रक्रिया निगरानी, Splunk SIEM और SPL डिटेक्शन नियमों का उपयोग करके CVE-2026-39987 की सुरक्षा अनुसंधान और SOC जाँच।

CVE-2026-39987 का सुरक्षा अनुसंधान और प्रायोगिक सत्यापन, जो Marimo के टर्मिनल WebSocket एंडपॉइंट को प्रभावित करने वाली एक अनुपस्थित प्रमाणीकरण भेद्यता है।
यह परियोजना नियंत्रित Docker वातावरणों में भेद्यता के मूल कारण, स्थानीय पुनरुत्पादन परिणामों, आधिकारिक सुरक्षा पैच, और प्रतिगमन परीक्षण का दस्तावेज़ीकरण करती है।
| फ़ील्ड | विवरण |
|---|---|
| CVE | CVE-2026-39987 |
| उत्पाद | Marimo |
| भेद्यता प्रकार | अनुपस्थित प्रमाणीकरण / प्री-ऑथेंटिकेशन RCE |
| CWE | CWE-306 |
| गंभीरता | गंभीर |
| परीक्षित प्रभावित संस्करण | 0.20.4 |
| परीक्षित पैच किया गया संस्करण | 0.23.0 |
| प्रभावित एंडपॉइंट | /terminal/ws |
| सुरक्षा सलाहकार | GHSA-2679-6mx9-h9xc |
यह भेद्यता Marimo के टर्मिनल WebSocket एंडपॉइंट में अनुपस्थित प्रमाणीकरण सत्यापन के कारण उत्पन्न होती है।
प्रभावित कार्यान्वयन में, टर्मिनल उपलब्धता और एप्लिकेशन मोड की जाँच कनेक्ट होने वाले क्लाइंट की पहचान को उचित रूप से सत्यापित किए बिना की जाती है।
यह भेद्यता-युक्त कॉन्फ़िगरेशन के अंतर्गत सर्वर-साइड टर्मिनल कार्यक्षमता को अनप्रमाणित क्लाइंट्स के लिए उजागर कर सकता है।
परियोजना ने निम्नलिखित पर ध्यान केंद्रित किया:
| घटक | कॉन्फ़िगरेशन |
|---|---|
| होस्ट ऑपरेटिंग सिस्टम | Windows 11 |
| कंटेनर प्लेटफ़ॉर्म | Docker Desktop |
| भेद्य वातावरण | Marimo 0.20.4 |
| पैच किया गया वातावरण | Marimo 0.23.0 |
| कंटेनर Python | Python 3.12 |
| प्रतिगमन परीक्षण | Python 3.13, pytest |
| नेटवर्क दायरा | केवल Localhost |
दोनों Marimo संस्करणों को अलग-अलग Docker वातावरणों में तैनात किया गया था।
अनुसंधान स्थानीय रूप से नियंत्रित प्रणालियों पर किया गया था।
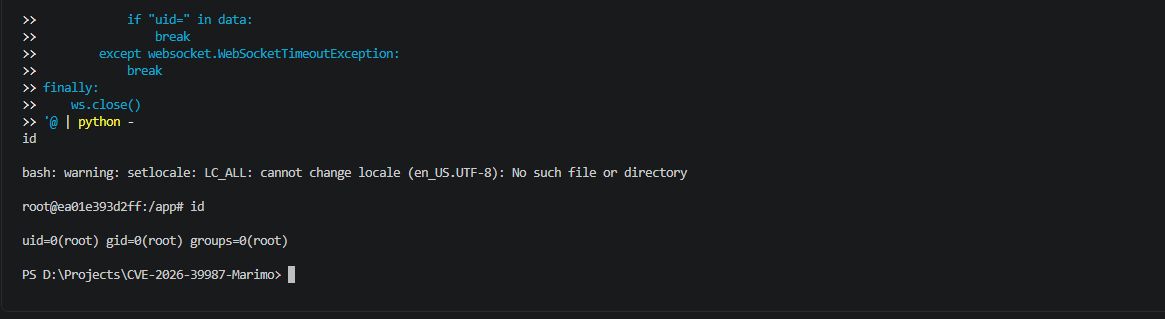
प्रमाणीकरण क्रेडेंशियल प्रदान किए बिना भेद्य टर्मिनल WebSocket एंडपॉइंट के विरुद्ध एक स्थानीय प्रयोग किया गया।
दर्ज किए गए प्रयोग ने भेद्य Docker कंटेनर के अंदर सर्वर-साइड कमांड आउटपुट उत्पन्न किया।
प्रेक्षित निष्पादन संदर्भ:
uid=0(root) gid=0(root) groups=0(root)
अतिरिक्त अवलोकनों ने कंटेनर का होस्टनेम और कार्यशील निर्देशिका की पहचान की।
ये निष्कर्ष पृथक प्रयोगशाला में रिपोर्ट की गई प्री-ऑथेंटिकेशन RCE भेद्यता के सफल पुनरुत्पादन के अनुरूप हैं।
देखे गए रूट विशेषाधिकार कंटेनर निष्पादन वातावरण तक सीमित थे। वे विशेषाधिकार वृद्धि या Windows होस्ट के समझौते को प्रदर्शित नहीं करते हैं।
प्रायोगिक साक्ष्य:
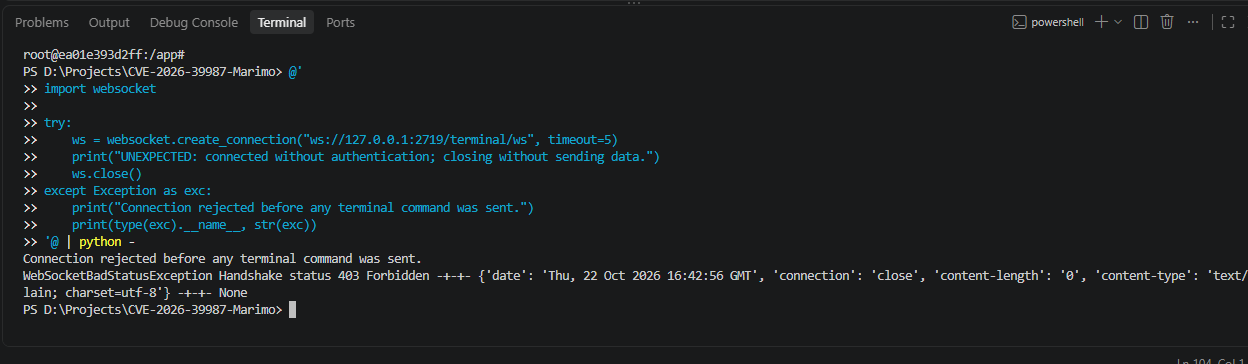
पैच किए गए टर्मिनल WebSocket एंडपॉइंट के विरुद्ध एक मैन्युअल अनऑथेंटिकेटेड कनेक्शन प्रयास किया गया।
देखा गया परिणाम:
WebSocketBadStatusException
Handshake status 403 Forbidden
सर्वर ने WebSocket handshake के दौरान कनेक्शन अस्वीकार कर दिया।
प्रायोगिक प्रमाण:
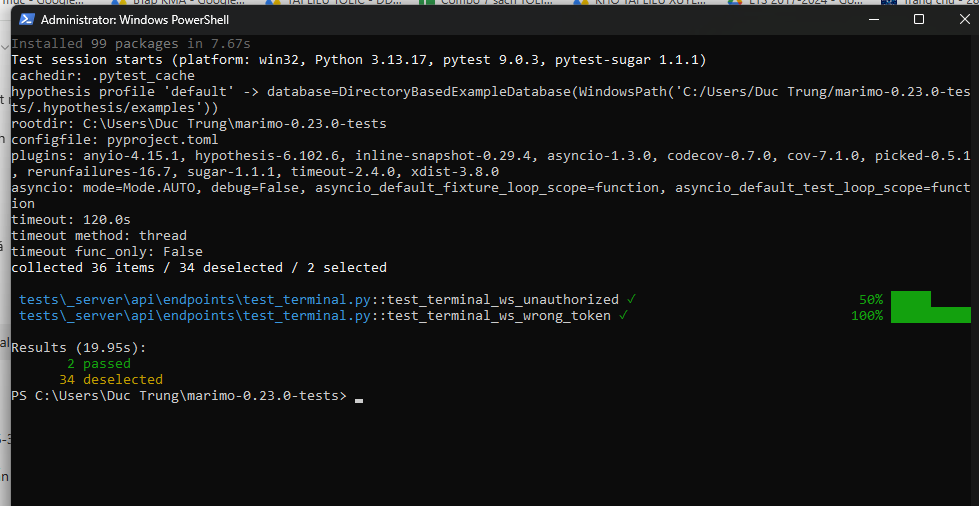
Marimo 0.23.0 स्रोत कोड के विरुद्ध दो आधिकारिक Marimo प्रमाणीकरण रिग्रेशन परीक्षण निष्पादित किए गए।
| सुरक्षा परीक्षण | परिणाम |
|---|---|
test_terminal_ws_unauthorized | PASSED |
test_terminal_ws_wrong_token | PASSED |
Pytest सारांश:
2 passed
34 deselected
ये परीक्षण परीक्षण वातावरण में अपेक्षित प्रमाणीकरण-अस्वीकृति व्यवहार को मान्य करते हैं।
स्वचालित परीक्षणों में Starlette के TestClient का उपयोग किया गया और इन्हें Docker-आधारित मैन्युअल सत्यापन से अलग रूप से चलाया गया।
प्रमाण:
प्रभावित Marimo 0.20.4 टर्मिनल WebSocket एंडपॉइंट में आधिकारिक सुरक्षा पैच द्वारा जोड़ा गया प्रमाणीकरण सत्यापन अनुपस्थित था।
यह पैच, प्रमाणीकरण सक्षम होने पर टर्मिनल WebSocket प्रोसेसिंग की अनुमति देने से पहले एक प्रमाणीकरण जाँच जोड़ता है।
शोध में निम्नलिखित का परीक्षण किया गया:
terminal.py में आधिकारिक पैच परिवर्तन।test_terminal.py में प्रमाणीकरण रिग्रेशन परीक्षण।आधिकारिक पैच: Marimo PR #9098
| दस्तावेज़ | विवरण |
|---|---|
| Marimo अवलोकन | एप्लिकेशन और भेद्यता पृष्ठभूमि |
| मूल कारण विश्लेषण | अनुपस्थित प्रमाणीकरण सत्यापन |
| WebSocket प्रवाह विश्लेषण | कनेक्शन प्रवाह आरेख |
| पैच डिफ विश्लेषण | आधिकारिक सुरक्षा पैच विश्लेषण |
| सुरक्षा सत्यापन | मैन्युअल प्रयोग और रिग्रेशन परीक्षण |
| सुरक्षा शोध रिपोर्ट | समेकित तकनीकी निष्कर्ष |
| शमन और सिफ़ारिशें | उपचार और रक्षात्मक उपाय |
अनुशंसित उपचार यह है कि प्रभावित Marimo इंस्टॉलेशन को संस्करण 0.23.0 या किसी नए अनुरक्षित रिलीज़ में अपग्रेड किया जाए।
अतिरिक्त रक्षात्मक सिफ़ारिशों में शामिल हैं:
विवरण के लिए mitigation.md देखें।
यह परियोजना शैक्षिक और अधिकृत सुरक्षा शोध के लिए की गई थी।
परीक्षण केवल पृथक localhost वातावरणों तक सीमित थे।
कमजोर-संस्करण के प्रायोगिक परिणाम स्थानीय रूप से दर्ज किए गए थे और किसी अलग शोधकर्ता द्वारा स्वतंत्र रूप से पुनरुत्पादित नहीं किए गए हैं।
शोध में कंटेनर प्रक्रिया के मौजूदा विशेषाधिकारों से परे होस्ट ऑपरेटिंग-सिस्टम समझौता या विशेषाधिकार वृद्धि प्रदर्शित नहीं की गई।
केवल दो चयनित आधिकारिक रिग्रेशन परीक्षण निष्पादित किए गए। पूरा Marimo परीक्षण सूट नहीं चलाया गया।
शोध का केंद्र: भेद्यता विश्लेषण, नियंत्रित प्रायोगिक सत्यापन, WebSocket प्रमाणीकरण, स्रोत-कोड समीक्षा, और सुरक्षा पैच सत्यापन।






