
 victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
# LetsDefend SOC342 लैब का चरण-दर-चरण विवरण: CVE-2025-53770 SharePoint ToolShell प्रमाणीकरण बायपास और RCE का विश्लेषण, जिसमें हमले की श्रृंखला, फोरेंसिक विश्लेषण और रोकथाम कार्रवाइयाँ शामिल हैं।

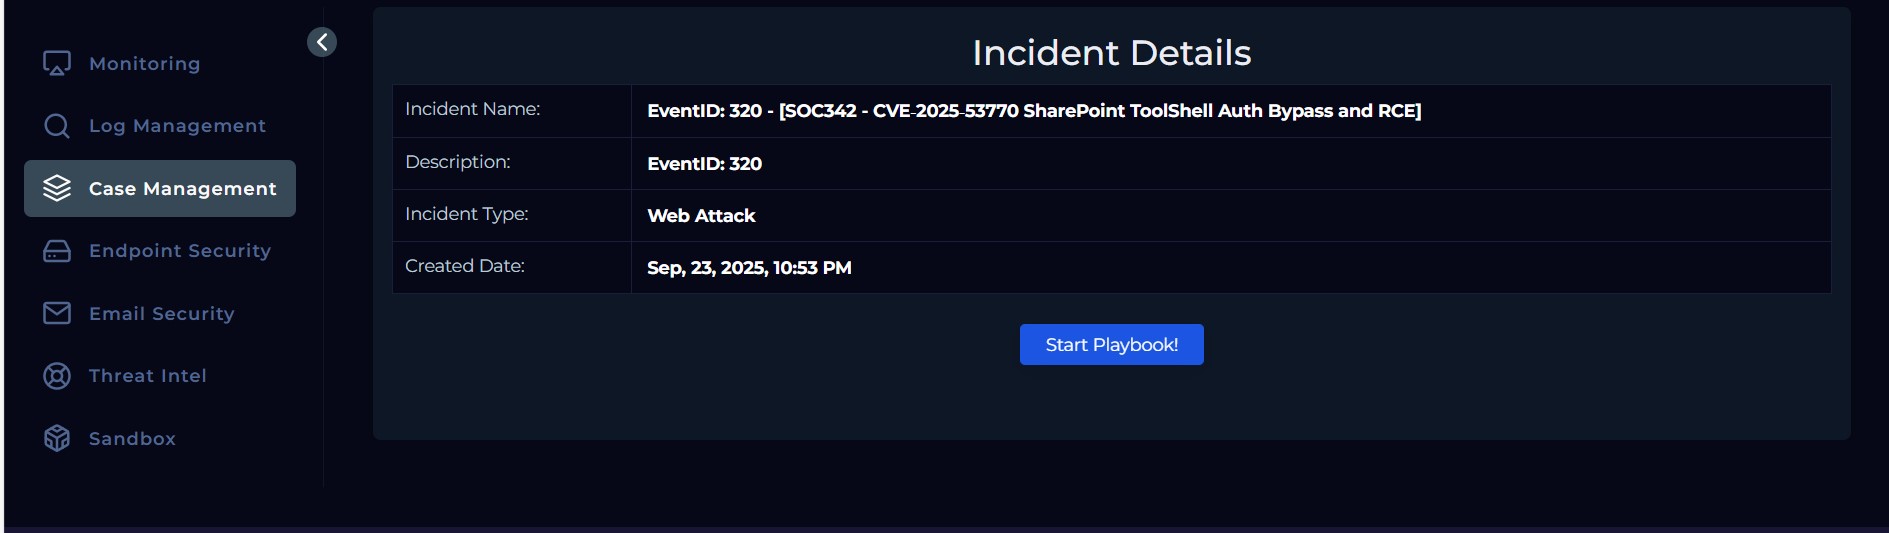
मैंने LetsDefend साइबर लैब में ToolShell (CVE-2025-53770) नामक SharePoint ज़ीरो-डे की जाँच की।
यह अभ्यास एक वास्तविक दुनिया के ज़ीरो-डे RCE हमले की नकल था जिसमें एक दुर्भावनापूर्ण POST अनुरोध ने प्रमाणीकरण को बायपास किया, MachineKeySection कुंजियाँ चुराने के लिए PowerShell निष्पादित किया, payload.exe संकलित किया, और एक दुर्भावनापूर्ण वेब शेल (spinstall0.aspx) गिराया।
यह README आक्रमण प्रक्रिया, फोरेंसिक चरणों, रोकथाम कार्रवाइयों और सीखे गए सबक का दस्तावेजीकरण करता है।
| फ़ील्ड | विवरण |
|---|---|
| प्लेटफ़ॉर्म | LetsDefend Cyber Range |
| लक्ष्य | SharePoint Server (SharePoint01) |
| CVE | CVE-2025-53770 |
| उद्देश्य | RCE का विश्लेषण, पहचान और रोकथाम का अभ्यास |
| उपयोग किए गए उपकरण | Windows PowerShell, VirusTotal, AbuseIPDB, Talosintelligence, LetsDefend Log Management, LetsDefend Endpoint Security, Base64 Decoder, LetsDefend Threat Intel |
एक महत्वपूर्ण अलर्ट ने SharePoint में ToolPane.aspx को लक्षित करने वाली संदिग्ध गतिविधि को बड़े पेलोड और नकली Referer के साथ फ़्लैग किया।
यह CVE-2025-53770 से संबंधित है, जो एक ज़ीरो-डे भेद्यता है जो क्राफ्टेड POST अनुरोधों के माध्यम से अनप्रमाणित RCE की अनुमति देती है।
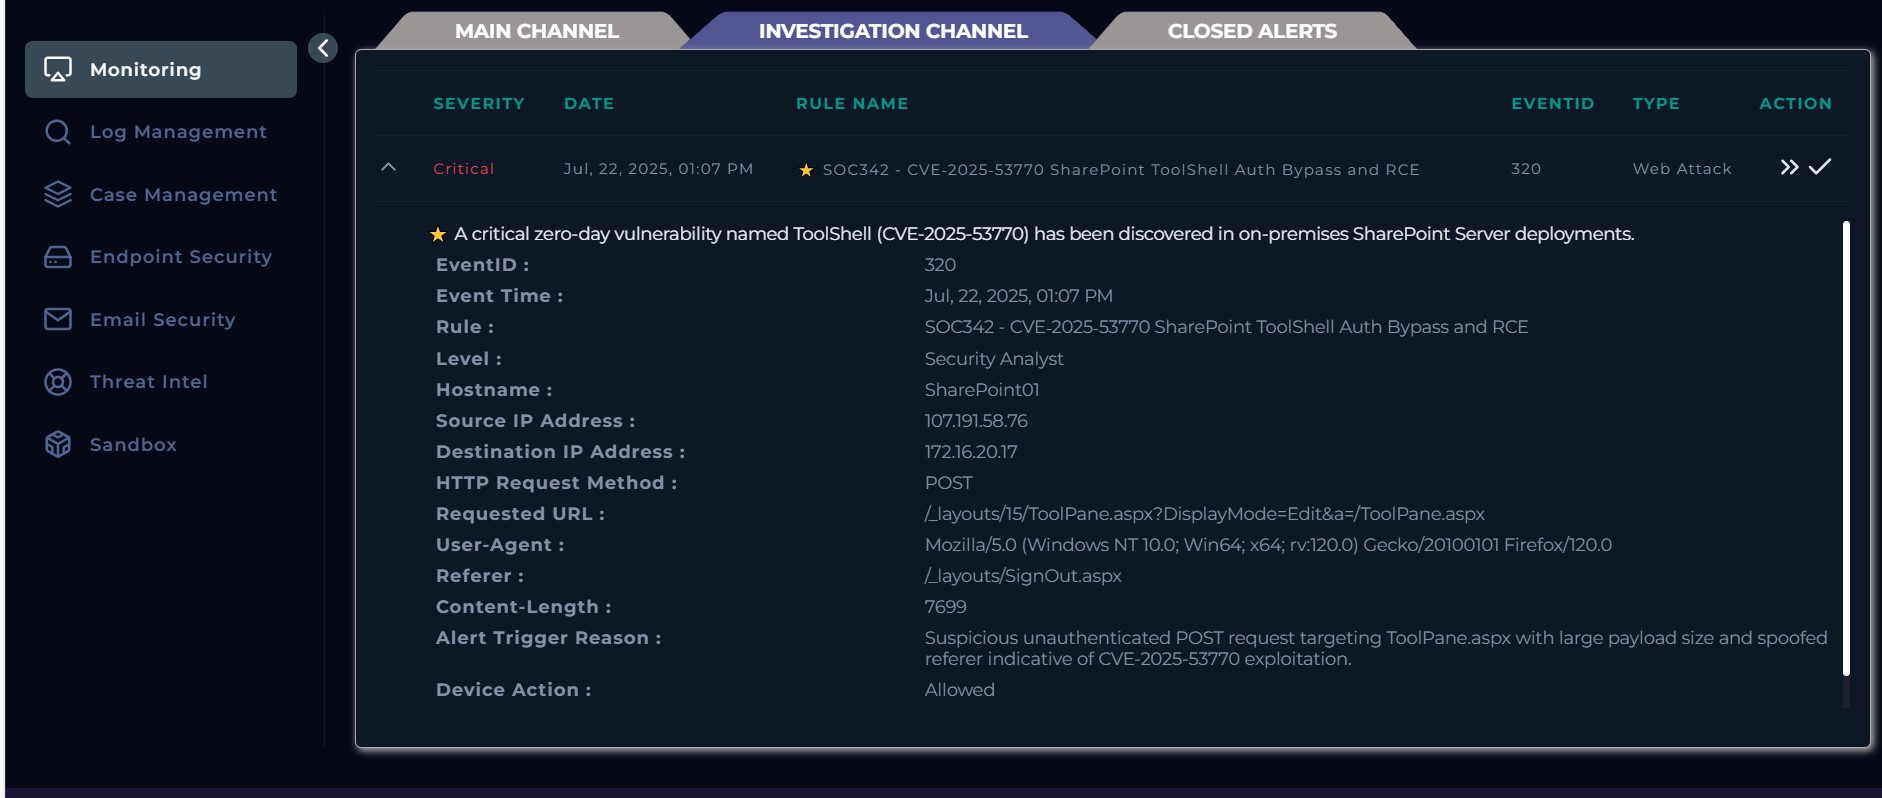
यह क्या है: इस अलर्ट को सौंपा गया गंभीरता स्तर — उच्चतम और सबसे तत्काल।
यह क्यों मायने रखता है: संकेत देता है कि यह घटना पूर्ण सिस्टम समझौता (RCE) का कारण बन सकती है। इसे शीर्ष-प्राथमिकता मानें: तुरंत अलग करें और जाँच करें।
यह क्या है: वह समय-टिकट जब अलर्ट ट्रिगर हुआ था।
यह क्यों मायने रखता है: इसका उपयोग लॉग खोजने, संबंधित घटनाओं को सहसंबंधित करने और टाइमलाइन बनाने के लिए करें (कुछ मिनट या घंटे ± खोजें)।
यह क्या है: वह पहचान नियम या सिग्नेचर जो सक्रिय हुआ, मिलान की गई स्थिति का वर्णन करता है (ToolShell शोषण प्रयास)।
यह क्यों मायने रखता है: पहचानता है कि कौन सा आक्रमण पैटर्न पाया गया — समान मामलों की खोज के लिए उपयोगी (जैसे, व्यवस्थापक पृष्ठों पर अनप्रमाणित POST या संभावित वेबशेल अपलोड)।
यह क्या है: इस विशिष्ट अलर्ट उदाहरण या नियम के लिए संख्यात्मक पहचानकर्ता (विक्रेता-परिभाषित)।
यह क्यों मायने रखता है: टिकट या रिपोर्ट में इस अलर्ट को ट्रैक करने, फ़िल्टर करने और संदर्भित करने में मदद करता है।
यह क्या है: उच्च-स्तरीय वर्गीकरण — यह अलर्ट वेब अवसंरचना को लक्षित करता है।
यह क्यों मायने रखता है: घटना को वेब/SharePoint/इंफ्रा टीम को रूट करता है और वेब-विशिष्ट प्लेबुक लागू करता है।
यह क्या है: विश्लेषक भूमिका या एस्केलेशन स्तर जिससे अलर्ट को संभालने की अपेक्षा की जाती है।
यह क्यों मायने रखता है: संकेत देता है कि यह Tier-1 अलर्ट नहीं है — तत्काल कार्रवाई के लिए एक सुरक्षा विश्लेषक (अनुभवी प्रतिक्रियाकर्ता) की आवश्यकता है।
यह क्या है: प्रभावित होस्ट का नाम (गतिविधि का लक्ष्य या स्रोत)।
यह क्यों मायने रखता है: यह प्राथमिक रोकथाम लक्ष्य है — पहले इस सिस्टम को अलग करें, साक्ष्य एकत्र करें और निगरानी करें।
यह क्या है: संदिग्ध अनुरोध भेजने वाला IP (हमलावर या प्रॉक्सी)।
यह क्यों मायने रखता है: इसे फ़ायरवॉल/WAF पर ब्लॉक करें, इससे अन्य हिट्स खोजें, और स्वामित्व/भौगोलिक जानकारी जाँचें। ध्यान दें: IP नकली या बॉटनेट का हिस्सा हो सकते हैं।
यह क्या है: आंतरिक लक्ष्य IP (SharePoint01)।
यह क्यों मायने रखता है: पुष्टि करता है कि किस आंतरिक सिस्टम को लक्षित किया गया था — होस्टनाम से मैप करें और आंतरिक पहुँच पथ/फ़ायरवॉल नियमों की समीक्षा करें।
यह क्या है: उपयोग किया गया HTTP वर्ब — क्लाइंट ने सर्वर को डेटा भेजा।
यह क्यों मायने रखता है: व्यवस्थापक एंडपॉइंट्स पर POST अनप्रमाणित या बड़े होने पर संदिग्ध होते हैं — वे एक्सप्लॉइट पेलोड या वेबशेल ले जा सकते हैं।
/_layouts/15/ToolPane.aspx?DisplayMode=Edit&a=/ToolPane.aspx
यह क्या है: सटीक लक्षित वेब पथ और पैरामीटर।
यह क्यों मायने रखता है: यह एक SharePoint व्यवस्थापक/लेआउट एंडपॉइंट है — हमलावरों द्वारा प्रमाणीकरण बायपास या कोड अपलोड के लिए आमतौर पर दुरुपयोग किया जाता है। उसी पथ पर अन्य अनुरोधों की खोज करें।
Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:120.0) Gecko/20100101 Firefox/120.0
यह क्या है: क्लाइंट द्वारा रिपोर्ट की गई ब्राउज़र स्ट्रिंग।
यह क्यों मायने रखता है: अक्सर हमलावरों द्वारा वैध दिखने के लिए नकली बनाई जाती है — लॉग फ़िल्टर करने में मदद कर सकती है, लेकिन पहचान के लिए इस पर भरोसा न करें।
/_layouts/SignOut.aspx
यह क्या है: HTTP हेडर जो दावा करता है कि अनुरोध SharePoint के साइन-आउट पृष्ठ से आया था।
यह क्यों मायने रखता है: नकली रेफरर संदिग्ध होते हैं — जाँचों को बायपास करने या सामान्य ट्रैफ़िक की नकल करने के लिए उपयोग किए जा सकते हैं। वैध नेविगेशन प्रवाह से तुलना करें।
7699यह क्या है: HTTP अनुरोध निकाय का आकार (बाइट्स में)।
यह क्यों मायने रखता है: किसी व्यवस्थापक एंडपॉइंट पर बड़ा POST निकाय एक क्रमबद्ध एक्सप्लॉइट या फ़ाइल अपलोड का सुझाव देता है। उसी URL पर समान आकार के अन्य POST देखें।
पाठ: बड़े पेलोड आकार और नकली रेफरर के साथ ToolPane.aspx को लक्षित करने वाला संदिग्ध अनप्रमाणित POST अनुरोध — CVE-2025-53770 शोषण का संकेत।
यह क्या है: मिलान किए गए व्यवहार का सारांश देने वाली नियम व्याख्या।
यह क्यों मायने रखता है: वर्णन करता है कि अलर्ट वास्तव में क्यों सक्रिय हुआ — सत्यापित करें कि अनुरोध अनप्रमाणित था या नहीं, कौन सा पेलोड भेजा गया था, और क्या यह ज्ञात एक्सप्लॉइट पैटर्न से मेल खाता है।
यह क्या है: सुरक्षा डिवाइस की प्रतिक्रिया (जैसे, WAF/फ़ायरवॉल) दर्शाता है।
यह क्यों मायने रखता है: चूँकि इसे अनुमति दी गई थी, आक्रमण होस्ट तक पहुँच गया — इसे संभावित समझौते के रूप में मानें।
तत्काल कार्रवाइयाँ:
107.191.58.76)SharePoint01) की जाँच करें🔎 सारांश:
यह अलर्ट ToolPane.aspx (SharePoint RCE CVE-2025-53770) का शोषण करने वाले एक अनप्रमाणित एक्सप्लॉइट प्रयास को दर्शाता है। POST अनुरोध में बड़ा पेलोड और नकली रेफरर था, जो ToolShell ज़ीरो-डे शोषण व्यवहार के अनुरूप है। चूँकि डिवाइस ने अनुरोध की अनुमति दी थी, जब तक अन्यथा सिद्ध न हो, संभावित समझौते को मानें। 🟥 गंभीरता: क्रिटिकल
IIS/WAF में ToolPane.aspx पर POST खोजें (लगभग 2025-07-22 13:07):
Select-String -Path "C:\inetpub\logs\LogFiles\**\*.log" -Pattern "/_layouts/15/ToolPane.aspx" | Out-File .\IIS_ToolPane_hits.txt
WAF/प्रॉक्सी या पैकेट कैप्चर से पूर्ण POST निकाय निकालें और फोरेंसिक शेयर में सहेजें।
वेबरूट में नई/संशोधित ASPX देखें (वेबशेल):
Get-ChildItem "C:\Program Files\Common Files\Microsoft Shared\Web Server Extensions\**\*.aspx" -Recurse | Sort LastWriteTime -Desc | Select FullName,LastWriteTime






