Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-11635 — वर्डप्रेस के लिए वर्डप्रेस फ़ाइल अपलोड प्लगइन 4.24.12 तक (और इसमें शामिल) के सभी संस्करणों में 'wfu_ABSPATH' कुकी पैरामीटर के माध्यम से रिमोट कोड निष्पादन के लिए असुरक्षित है। यह अप्रमाणित हमलावरों के लिए सर्वर पर कोड निष्पादित करना संभव बनाता है। | Kitploit
उपकरण/GitHubGitHub/vigilante-1337/cve-2024-11635
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षालैब और अभ्यास
GitHubvigilante-1337/cve-2024-11635

CVE-2024-11635

वर्डप्रेस के लिए वर्डप्रेस फ़ाइल अपलोड प्लगइन 4.24.12 तक (और इसमें शामिल) के सभी संस्करणों में 'wfu_ABSPATH' कुकी पैरामीटर के माध्यम से रिमोट कोड निष्पादन के लिए असुरक्षित है। यह अप्रमाणित हमलावरों के लिए सर्वर पर कोड निष्पादित करना संभव बनाता है।

रिपॉजिटरी देखें
5010 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

WordPress File Upload <= 4.24.12 - अनप्रमाणित रिमोट कोड निष्पादन

यह README केवल शैक्षिक और रक्षात्मक उपयोग के लिए एक प्रकट भेद्यता का दस्तावेजीकरण करता है। उत्पादन प्रणालियों या उन प्रणालियों पर परीक्षण नहीं चलाएँ जिनके आप स्वामी नहीं हैं या जिनके परीक्षण की आपको स्पष्ट अनुमति नहीं है।


खोजकर्ता: abrahack
स्थिति: सार्वजनिक प्रकटीकरण
रिपोर्ट दिनांक: 2025-01-07
CVE ID: CVE-2024-11635


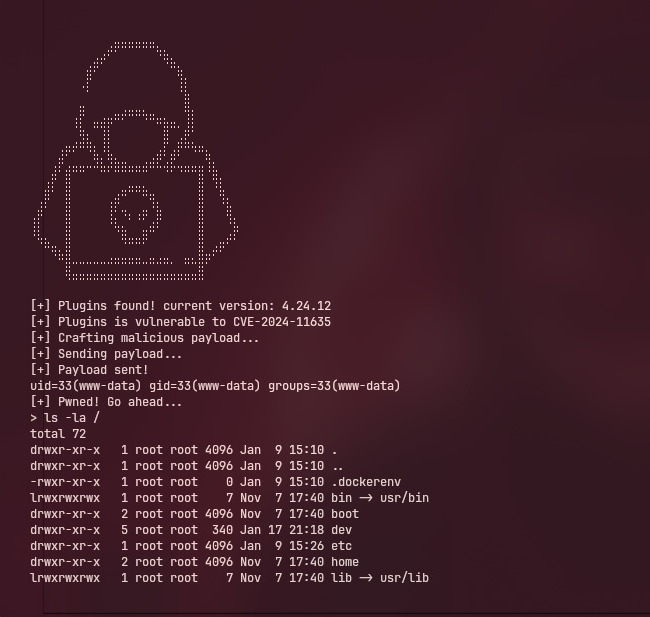
स्क्रीनशॉट

एक्सप्लॉइट
सूचकांक

सारांश

WordPress के लिए WordPress File Upload प्लगइन, संस्करण 4.24.12 तक (और सहित) सभी संस्करणों में 'wfu_ABSPATH' कुकी पैरामीटर के माध्यम से रिमोट कोड निष्पादन के प्रति संवेदनशील है। यह अप्रमाणित हमलावरों को सर्वर पर कोड निष्पादित करने में सक्षम बनाता है।


प्रभाव

  • रिमोट कोड निष्पादन (RCE) — कोई हमलावर ऐसी फ़ाइलें अपलोड कर सकता है जिसके परिणामस्वरूप सर्वर पर मनमाना कोड निष्पादित हो सकता है।
  • पूर्ण सर्वर समझौता — यदि WordPress प्रक्रिया उन्नत विशेषाधिकारों के साथ चलती है, तो सफल शोषण से सिस्टम-स्तरीय पहुंच प्राप्त हो सकती है।
  • डेटा एक्सपोज़र — संवेदनशील पर्यावरण चर, क्रेडेंशियल्स और आंतरिक फ़ाइलें उजागर हो सकती हैं।
  • स्थिरता — हमलावर दीर्घकालिक पहुंच के लिए बैकडोर या रिवर्स शेल स्थापित कर सकते हैं।

CVSS (अनुमानित): गंभीर — आधार स्कोर ≈ 9.8


प्रभावित संस्करण

  • प्रभावित: 4.24.12 तक के सभी संस्करण (जैसा कि रिपोर्ट किया गया है)।
  • प्रभावित नहीं: विक्रेता द्वारा इस मुद्दे को संबोधित करने वाले पैच के बाद के संस्करण (सटीक फिक्स्ड संस्करणों के लिए विक्रेता सलाहकार देखें)।

स्थापना

आपको पहले कमजोर लैब स्थापित करनी चाहिए, इसके लिए नीचे एक मार्गदर्शिका दी गई है।

~$ git clone https://github.com/vigilante-1337/CVE-2024-11635
~$ cd CVE-2024-11635
~$ chmod +x exploit
~$ ./exploit -h

सुरक्षित परीक्षण / स्थापना (केवल लैब)

यदि आप एक शोधकर्ता या रक्षक हैं और इसे नियंत्रित वातावरण में पुन: प्रस्तुत करने की आवश्यकता है:

  1. उत्पादन या संवेदनशील वातावरण से कोई कनेक्टिविटी न होने वाली एक पृथक वर्चुअल मशीन या कंटेनर नेटवर्क का उपयोग करें।
  2. क्लोन किए गए रिपॉजिटरी के अंदर, safe-lab निर्देशिका में जाएँ और परीक्षण सेटअप को तैनात करने के लिए दी गई docker-compose.yaml फ़ाइल चलाएँ।
$ cd safe-lab
$ sudo docker compose up -d

तैनाती के बाद: लॉगिन करें और कमजोर प्लगइन्स स्थापित करें

  1. अपना ब्राउज़र खोलें और http://localhost पर जाएँ (या उस होस्ट/पोर्ट पर जहाँ आपने लैब तैनात की है)।
  2. यदि संकेत दिया जाए तो WordPress सेटअप पूरा करें (एक व्यवस्थापक खाता बनाएँ)।
  3. एक बार व्यवस्थापक के रूप में लॉग इन करने के बाद, Plugins → Add New → Upload Plugin पर जाएँ।
  4. रिपॉजिटरी में स्थित कमजोर प्लगइन ZIP फ़ाइलें अपलोड करें: safe-lab/ और प्रत्येक प्लगइन को सक्रिय करें।

नोट: safe-lab फ़ोल्डर में जानबूझकर कमजोर प्लगइन्स हैं जो परीक्षण के लिए हैं। इन्हें केवल पृथक, ऑफ़लाइन लैब वातावरण में स्थापित करें। यह एक नियंत्रित लैब वातावरण में कमजोर WordPress इंस्टेंस और MariaDB सेवा दोनों शुरू करेगा।

रिपॉजिटरी (लैब फ़ाइलें और संपत्तियाँ): https://github.com/vigilante-1337/CVE-2024-11635/tree/main/safe-lab

चेतावनी: बिना स्पष्ट प्राधिकरण के नेटवर्क या सिस्टम पर एक्सप्लॉइट बाइनरी न चलाएँ या सक्रिय शोषण न करें। इस जानकारी का उपयोग सख्ती से रक्षात्मक अनुसंधान, पैच सत्यापन या पृथक लैब में शैक्षिक अध्ययन के लिए करें।


शमन और सिफारिशें

  • पैच: जैसे ही उपलब्ध हों, विक्रेता द्वारा प्रकाशित फिक्स्ड संस्करणों में अपग्रेड करें।
  • न्यूनतम विशेषाधिकार: सेवाओं को न्यूनतम आवश्यक विशेषाधिकारों के साथ चलाएँ और वेब-मुखी सेवाओं के लिए पृथक खातों/कंटेनरों का उपयोग करें।
  • पर्यावरण संरक्षण: संवेदनशील पर्यावरण चर को एप्लिकेशन-स्तरीय प्रक्रियाओं के लिए उजागर न करें; वॉल्ट या सीक्रेट्स प्रबंधन का उपयोग करें।
  • निगरानी: वेब निर्देशिकाओं पर फ़ाइल-अखंडता निगरानी लागू करें और नई या संशोधित निष्पादन योग्य फ़ाइलों पर अलर्ट करें।
  • WAF / फ़िल्टर: वेब एप्लिकेशन फ़ायरवॉल और अपलोड एंडपॉइंट्स के लिए सख्त अनुरोध/प्रतिक्रिया फ़िल्टरिंग का उपयोग करें।

संदर्भ

  • Wordfence: https://www.wordfence.com/threat-intel/vulnerabilities/id/b5165f60-6515-4a2c-a124-cc88155eaf01?source=cve
  • Abrahack: https://abrahack.com/posts/wp-file-upload-rce-part1/

प्रकटीकरण

यह दस्तावेज़ जिम्मेदार प्रकटीकरण दिशानिर्देशों के समन्वय में जारी किया गया था। यह केवल शैक्षिक और रक्षात्मक उद्देश्यों के लिए है।


WordPress File Upload <= 4.24.12 - Unuathenticated Remote Code Execution — संदर्भ के लिए:
https://www.wordfence.com/threat-intel/vulnerabilities/wordpress-plugins/wp-file-upload/wordpress-file-upload-42412-unuathenticated-remote-code-execution


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    415
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    343
  • 5

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →