
 #1

 neo23x0/loki
IOC और YARA-आधारित स्कैनर जो फ़ाइल नाम regex, YARA सिग्नेचर, हैश मैचिंग और एंडपॉइंट पर C2 बैक-कनेक्ट जाँच के माध्यम से संक्रमण के संकेतकों का पता…
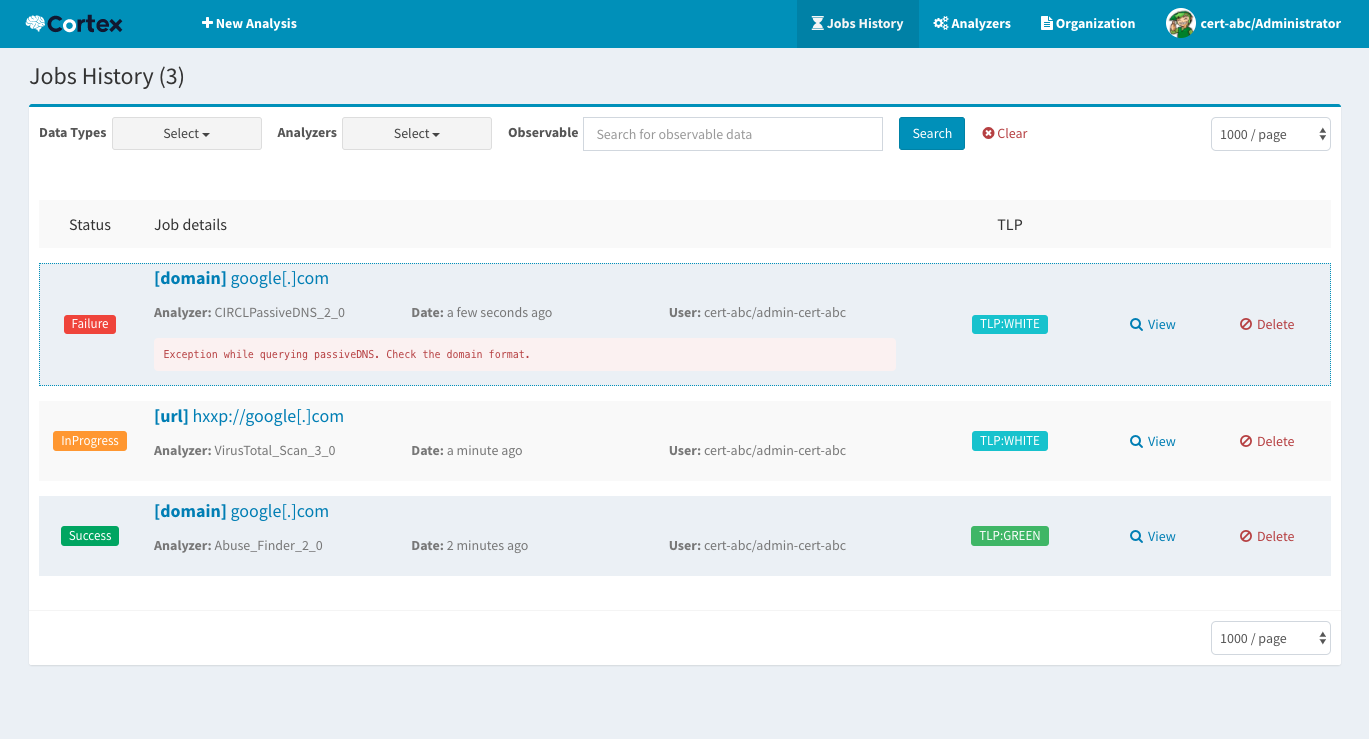 thehive-project/cortex
Cortex: एक शक्तिशाली ऑब्ज़र्वेबल विश्लेषण और सक्रिय प्रतिक्रिया इंजन
 mthcht/awesome-lists
SOC/CERT/CTI पहचान और घटना प्रतिक्रिया के लिए खतरा बुद्धिमत्ता फ़ीड, IoC सूचियाँ, YARA नियम और DFIR उपकरण संदर्भों का संकलित भंडार।
 circl/ail-framework
AIL फ्रेमवर्क - विश्लेषण सूचना लीक फ्रेमवर्क। परियोजना https://github.com/ail-project पर स्थानांतरित हो गई है।
 facebook/threatexchange
डिजिटल नुकसानों से लड़ने के लिए मिलकर काम करने हेतु Trust & Safety उपकरण।
 magicsword-io/loldrivers
कमजोर और दुर्भावनापूर्ण विंडोज़ ड्राइवरों का क्यूरेटेड डेटाबेस, जिसमें सक्रिय खतरे की खोज और घटना प्रतिक्रिया के लिए YARA, Sigma, ClamAV और Sysmon…
 cisagov/vulnrichment
एक repo जो vulnerability enrichment करने के लिए है।
 bert-janp/open-source-threat-intel-feeds
यह रिपॉजिटरी ओपन सोर्स, स्वतंत्र रूप से उपयोग योग्य थ्रेट इंटेल फीड्स शामिल करता है जिन्हें अतिरिक्त आवश्यकताओं के बिना उपयोग किया जा सकता है। इसमें…
 sophoslabs/iocs
प्रकाशित रिपोर्टों से Sophos-उत्पन्न indicators-of-compromise

 amnestytech/investigations
एमनेस्टी इंटरनेशनल की साइबर जांच से समझौता के संकेतक
 opencti-platform/connectors
OpenCTI कनेक्टर्स का संग्रह जो MISP और MITRE ATT&CK जैसे बाहरी स्रोतों से थ्रेट इंटेलिजेंस, IOC और CTI डेटा को प्लेटफ़ॉर्म में इनजेस्ट और…
 kevthehermit/ratdecoders
सामान्य रिमोट एक्सेस ट्रोजन के लिए पायथन डिकोडर
 paloaltonetworks/unit42-timely-threat-intel
Palo Alto Network की Unit 42 टीम के सोशल मीडिया पोस्ट का समर्थन करने वाले इंडिकेटरों वाली फ़ाइलों का एक संग्रह, जो समय पर खतरे की खुफिया जानकारी…
 rurik/noriben
Python-आधारित मैलवेयर विश्लेषण सैंडबॉक्स जो Sysinternals Procmon के साथ एकीकृत होता है ताकि YARA स्कैनिंग और IOC निर्माण के साथ स्वचालित रूप से…
 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)





