
 #1
IDS/IPS सिस्टम, नेटवर्क मॉनिटरिंग, विसंगति-आधारित पहचान और खतरे की चेतावनी उपकरण।
Kitploit अनुशंसित
 initconf/cve-2021-1675-printnightmare
spoolss शोषण प्रयासों के लिए नामित पाइप और RPC संचालन की निगरानी करके CVE-2021-1675 (PrintNightmare) का पता लगाने के लिए Zeek पैकेज।
 fevar54/detectar-backdoor-en-liblzma-de-xz-utils-cve-2024-3094-
YARA नियम XZ Utils 5.6.0/5.6.1 में liblzma बैकडोर का पता लगाने के लिए (CVE-2024-3094)।
 rohitmalik7/cve-2024-38063-detection-mitigation-system
एंड-टू-एंड साइबर सुरक्षा परियोजना जो IDS, होस्ट-आधारित निगरानी, और वर्चुअल लैब हमला सिमुलेशन का उपयोग करके CVE-2024-38063 का पता लगाने और शमन का…
 azdevops143/fragnesia-charan-cve-2026-46300
हार्डन्ड कंटेनर स्टेजिंग फ्रेमवर्क जिसमें seccomp syscall व्हाइटलिस्टिंग और eBPF टेलीमेट्री शामिल है, जो कंटेनर एस्केप और कर्नेल ULP भ्रष्टाचार के…
 g0tmi1k/kippo-g0tmi1k
मध्यम-अंतःक्रिया SSH हनीपॉट जो ब्रूट फोर्स हमलों और पूर्ण आक्रमणकारी शेल अंतःक्रियाओं को लॉग करता है, साथ ही फिंगरप्रिंटिंग कम करने के लिए अनुकूलन…
 hullabrian/eventhorizon
उपकरण जो ETW टेलीमेट्री का एक अनुकूलन योग्य सेट एकत्र करता है और उपयोगकर्ता-परिभाषित डिटेक्शन उत्पन्न करता है।
 pbssubhash/h0neytr4p
ब्लू टीम के लिए कॉन्फ़िगर करना आसान Honeypot
 0xxon/cve-2020-0601
CVE-2020-0601 का पता लगाने के लिए Zeek पैकेज
 nccgroup/uninstalledappcanary
एक कैनरी जो अनइंस्टॉल होने पर फायर करती है
 corelight/cve-2021-44228
Zeek पैकेज जो HTTP हेडर पेलोड, LDAP जावा क्लास डाउनलोड और दूसरे चरण के जावा क्लास डाउनलोड के माध्यम से Log4j CVE-2021-44228 शोषण प्रयासों का पता…
 initconf/cve-2017-5638_struts
Bro/Zeek स्क्रिप्ट जो Apache Struts CVE-2017-5638 की जासूसी, समझौता, और मैलवेयर डाउनलोड ट्रैकिंग का पता लगाने के लिए है, साथ ही स्वचालित IP निष्कर्षण…
 corelight/zeekjs-notice-telegram
ज़ीक नोटिस टेलीग्राम (ZeekJS संस्करण)
 gelim/cve-2020-3952
VMWare vmdir में अनुपलब्ध एक्सेस नियंत्रण शोषण जाँचकर्ता
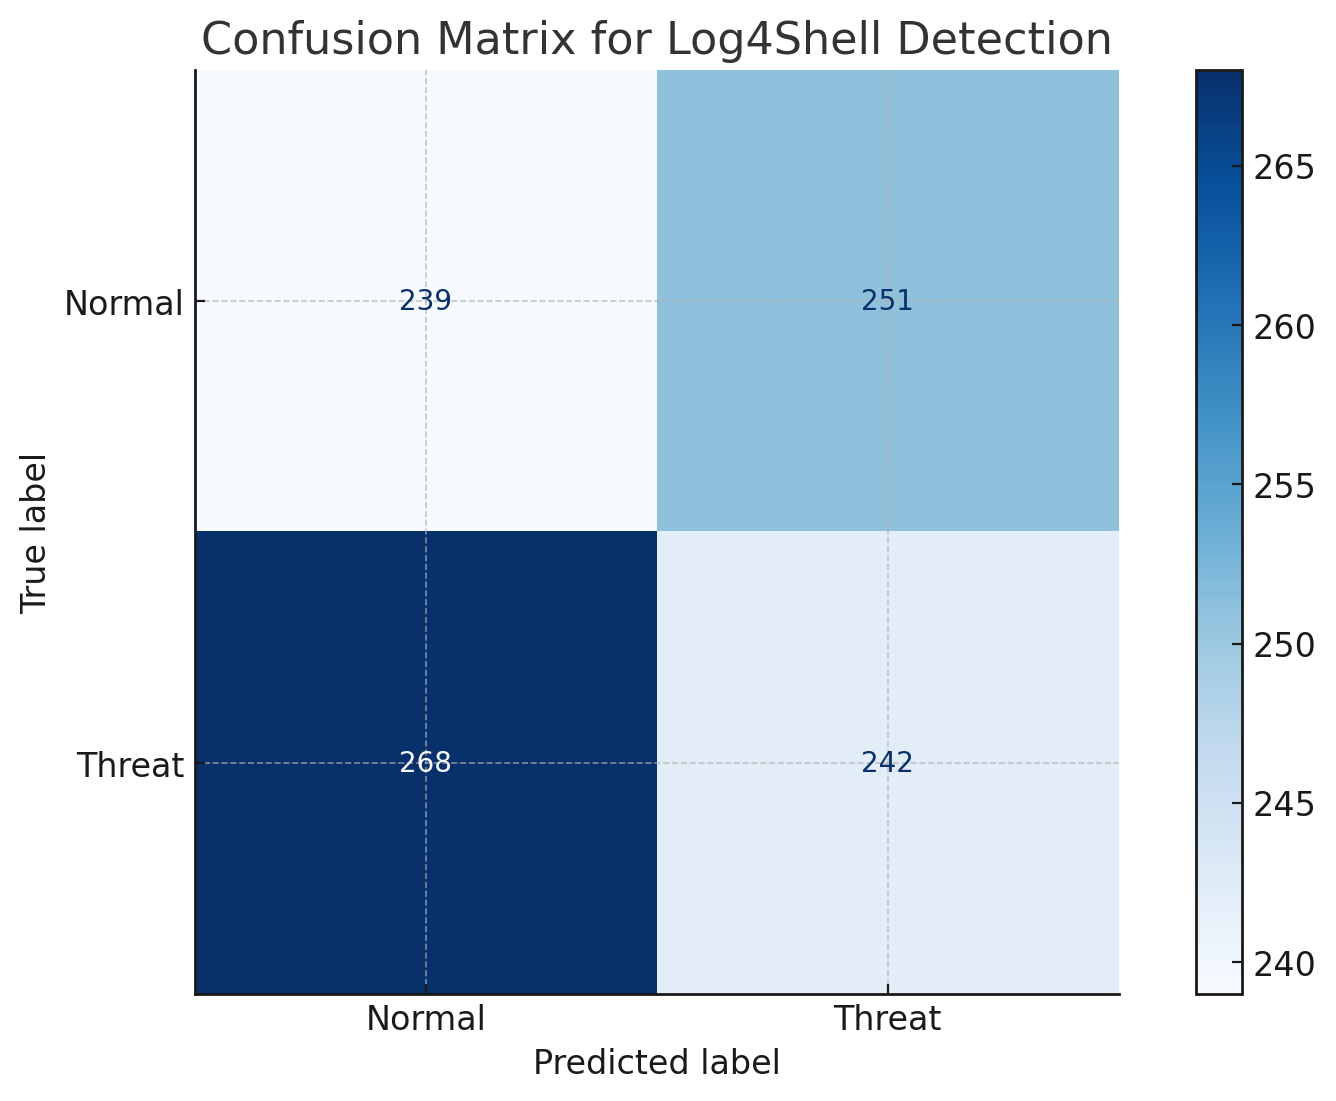 yadavmukesh/log4shell-vulnerability-cve-2021-44228-
यह रिपॉज़िटरी Log4Shell भेद्यता (CVE-2021-44228) का गहन विश्लेषण प्रदान करती है और लॉग डेटा में शोषण प्रयासों का पता लगाने के लिए मशीन लर्निंग-आधारित…
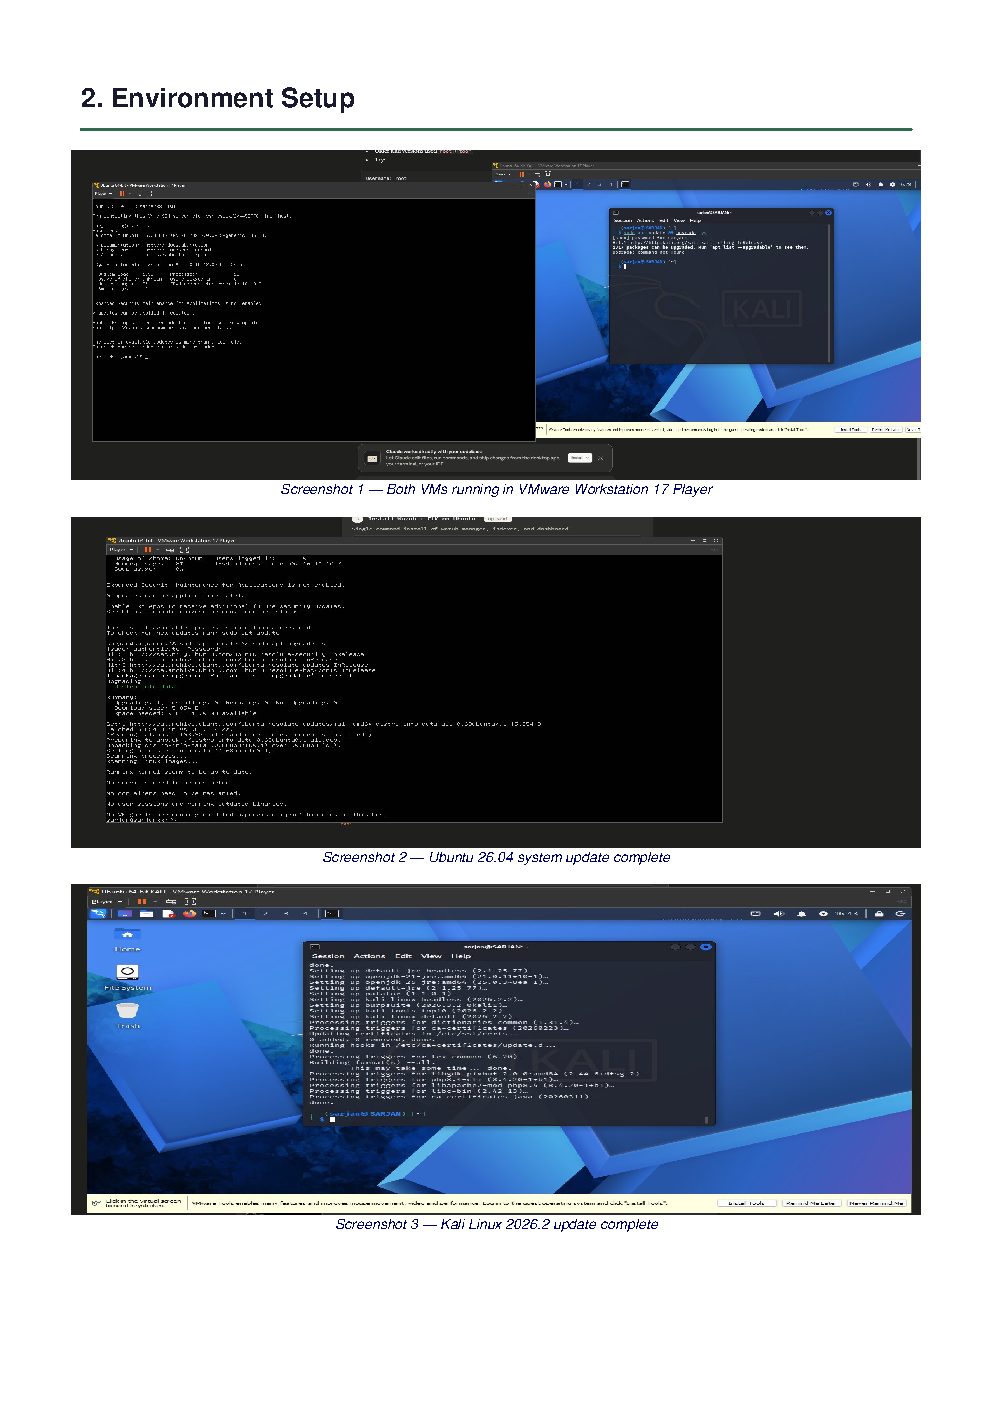 sarjanpatel22/siem-threat-detection-lab
ब्लू-टीम SIEM लैब: Wazuh 4.7.5 7 सिम्युलेटेड हमलों (SSH ब्रूट फोर्स, Slowloris DoS / CVE-2007-6750, वेब हमले) का पता लगा रहा है, जिसमें रीयल-टाइम…
 ttlab-research/awesome-wazuh
🛡️Wazuh XDR/SIEM के सभी प्रकार के रोचक विषयों पर अद्भुत सूचियाँ
 zam89/cve-2024-3400-pot
CVE-2024-3400 Palo Alto PAN-OS कमांड इंजेक्शन भेद्यता के लिए सरल हनीपॉट
 manishrawat21/detection-rules
इस रिपॉजिटरी में APT29 सिमुलेशन के दौरान देखे गए प्रतिद्वंद्वी व्यवहारों के लिए मान्य पहचान नियम शामिल हैं। प्रत्येक नियम का परीक्षण वास्तविक हमले के…








