#1
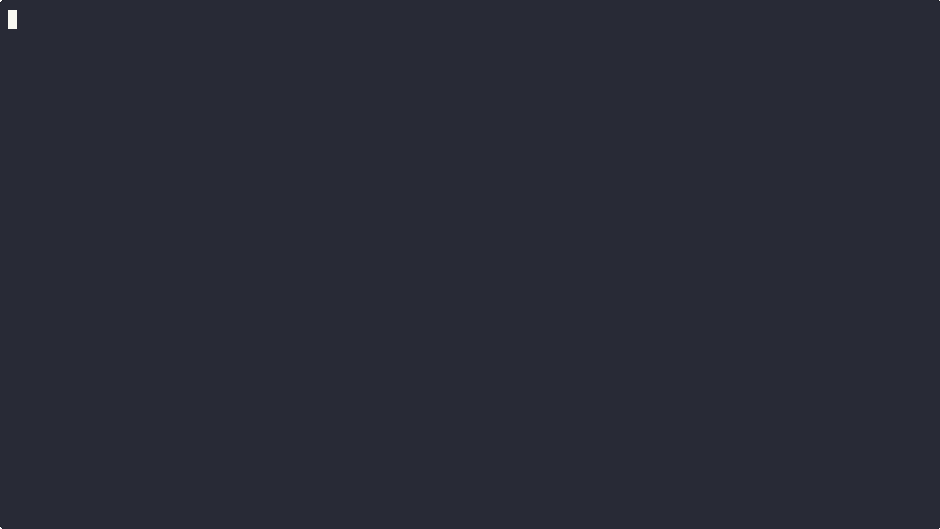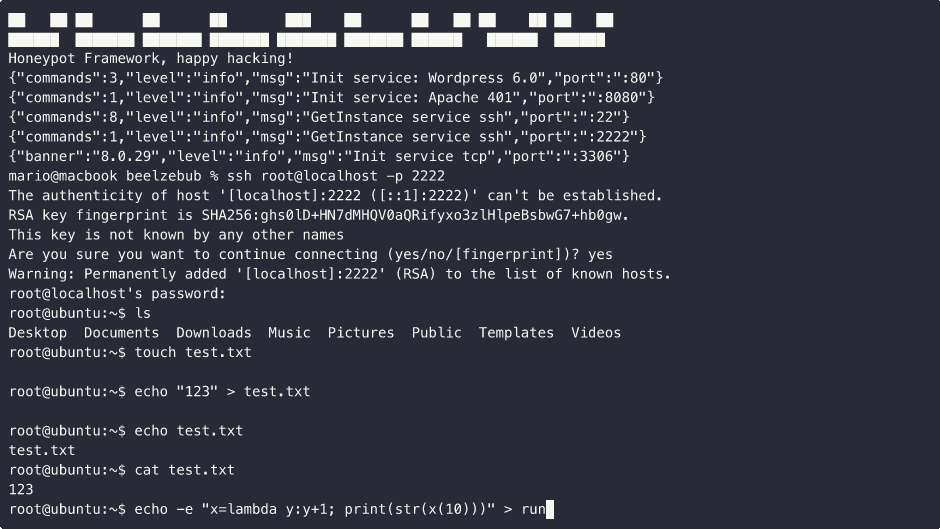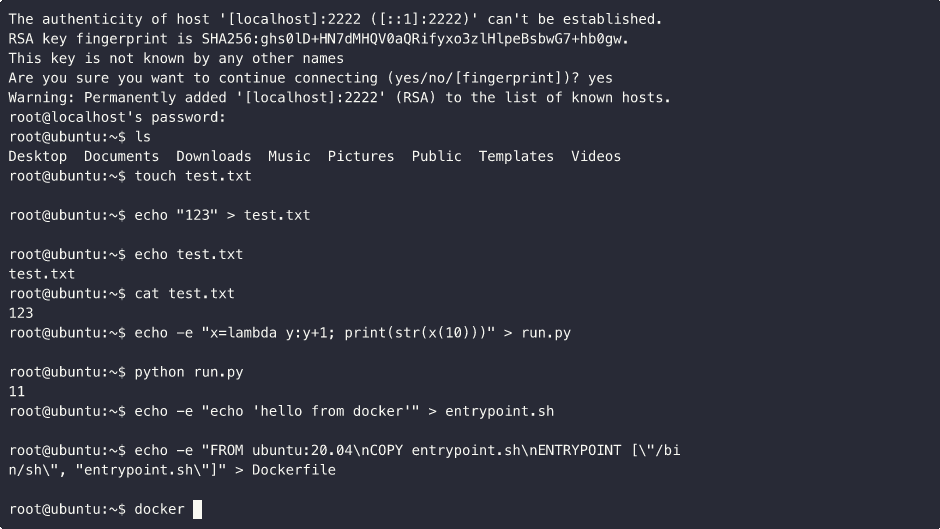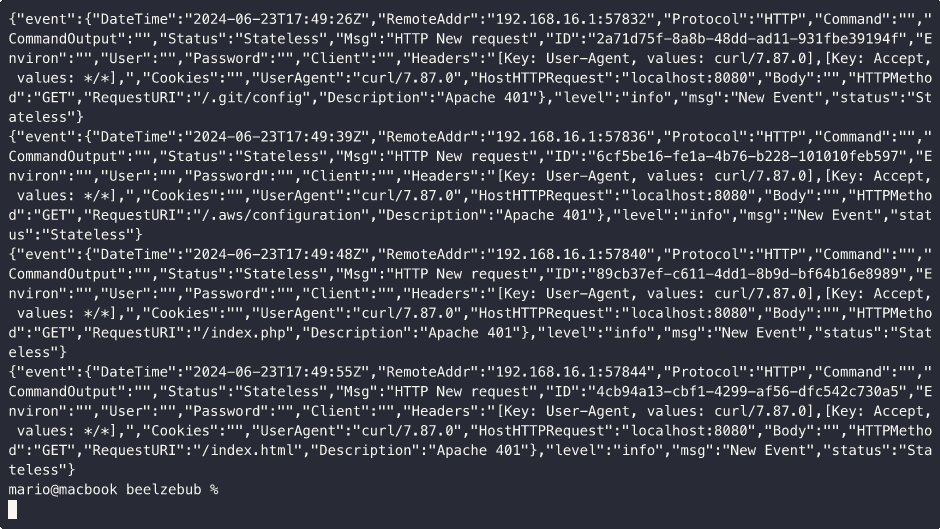
 beelzebub-labs/beelzebub
एक सुरक्षित लो-कोड डिसेप्शन रनटाइम फ्रेमवर्क, जो सिस्टम वर्चुअलाइज़ेशन के लिए AI का लाभ उठाता है।
 mthcht/awesome-lists
SOC/CERT/CTI पहचान और घटना प्रतिक्रिया के लिए खतरा बुद्धिमत्ता फ़ीड, IoC सूचियाँ, YARA नियम और DFIR उपकरण संदर्भों का संकलित भंडार।
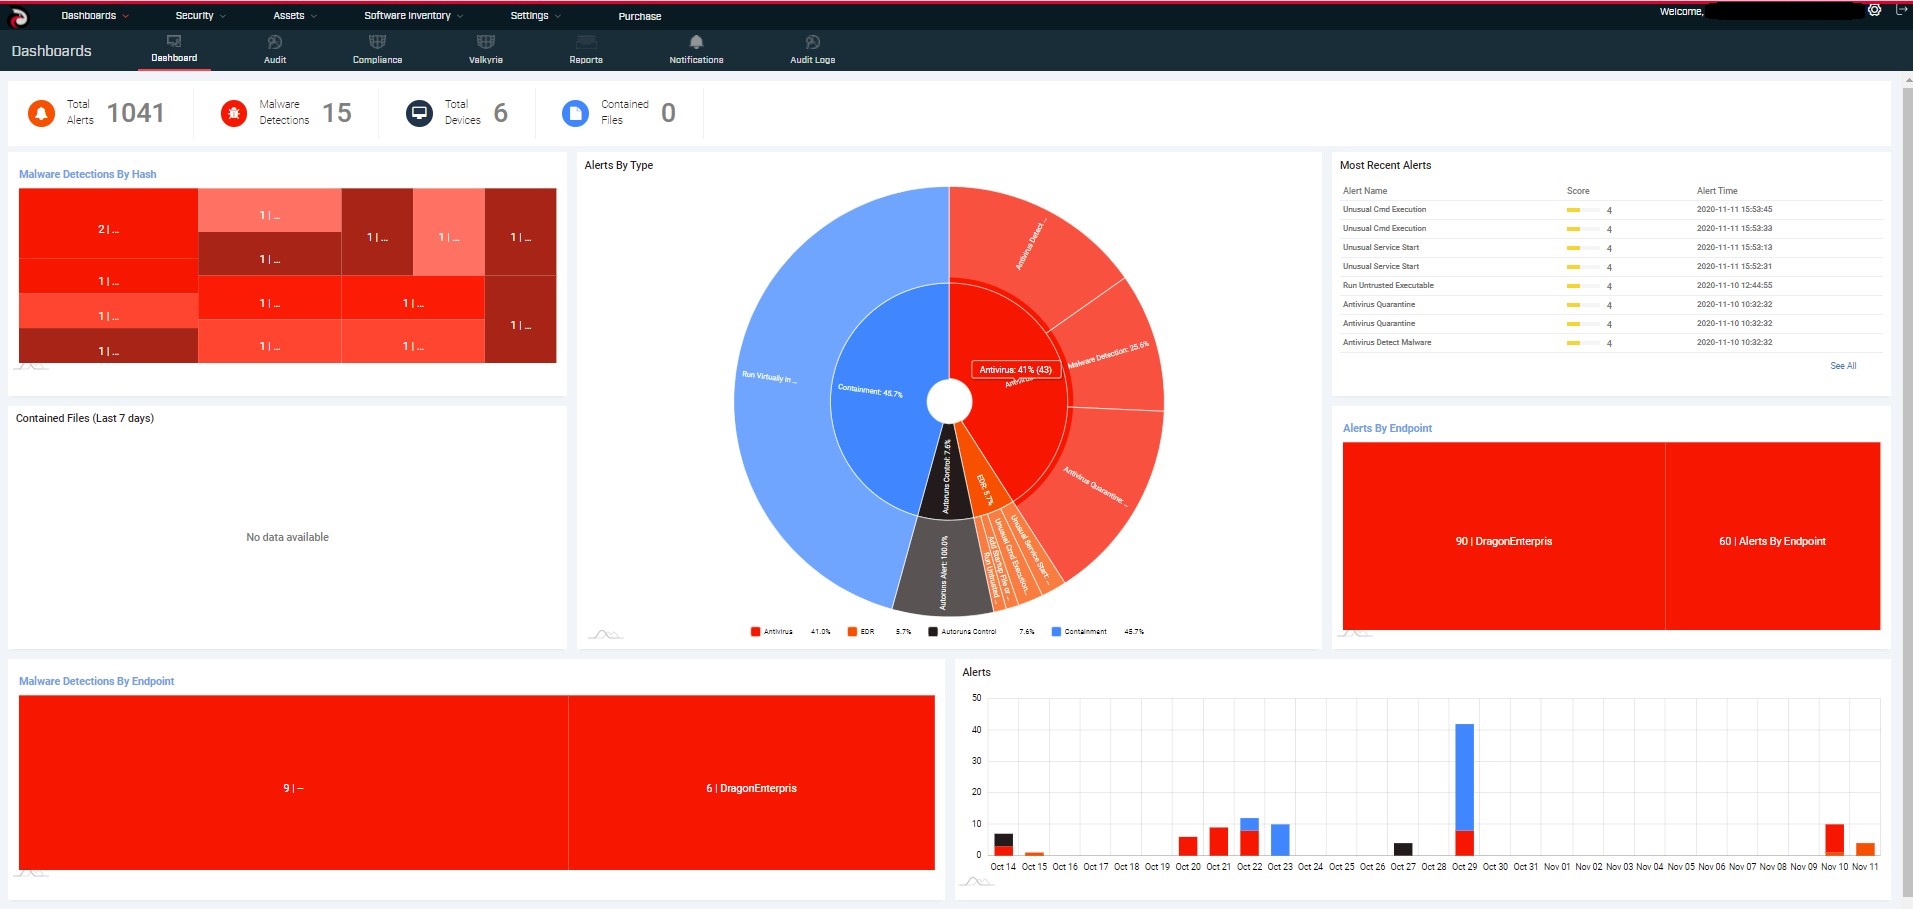 comodosecurity/openedr
Open EDR सार्वजनिक रिपॉजिटरी
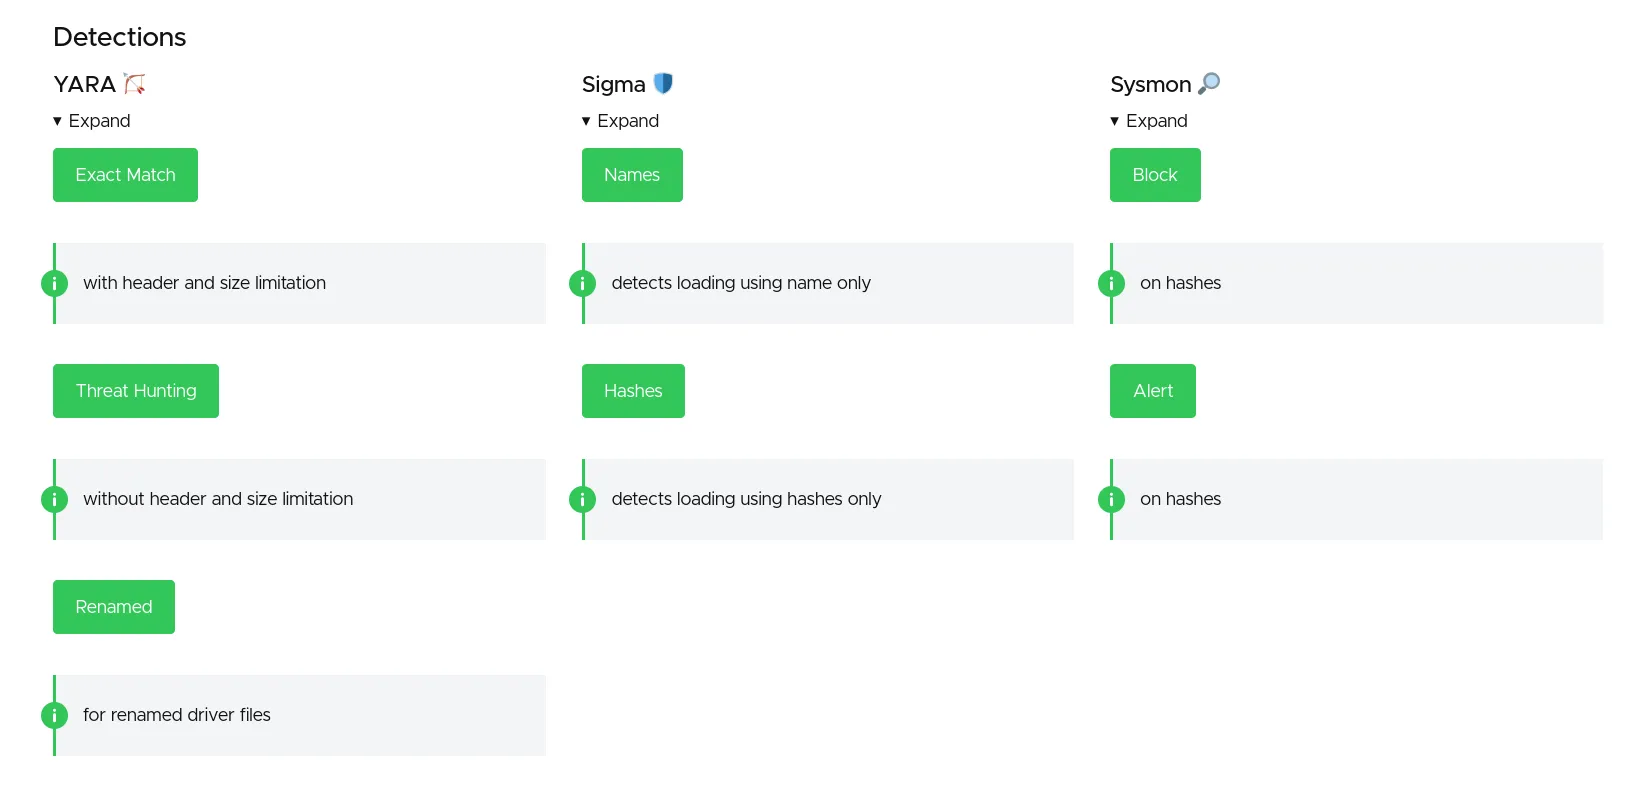 magicsword-io/loldrivers
Curated database of vulnerable and malicious Windows drivers with YARA, Sigma, ClamAV, and Sysmon detection rules for proactive threat hunting and…
 threathuntingproject/threathunting
आपके IT वातावरण में विरोधियों का शिकार करने के बारे में एक सूचनात्मक रिपॉजिटरी।
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 mattnotmax/cyberchef-recipes
साइबर-शेफ रेसिपी और क्यूरेटेड लिंक की एक सूची
 stackrox/stackrox
StackRox Kubernetes Security Platform कंटेनर वातावरण का जोखिम विश्लेषण करता है, दृश्यता और रनटाइम अलर्ट प्रदान करता है, और वातावरण को सख्त करके…
 iknowjason/awesome-cloudsec-labs
बेहतरीन मुफ्त क्लाउड नेटिव सुरक्षा सीखने की प्रयोगशालाएँ। इसमें CTF, स्व-होस्टेड कार्यशालाएँ, निर्देशित भेद्यता प्रयोगशालाएँ, और शोध प्रयोगशालाएँ…
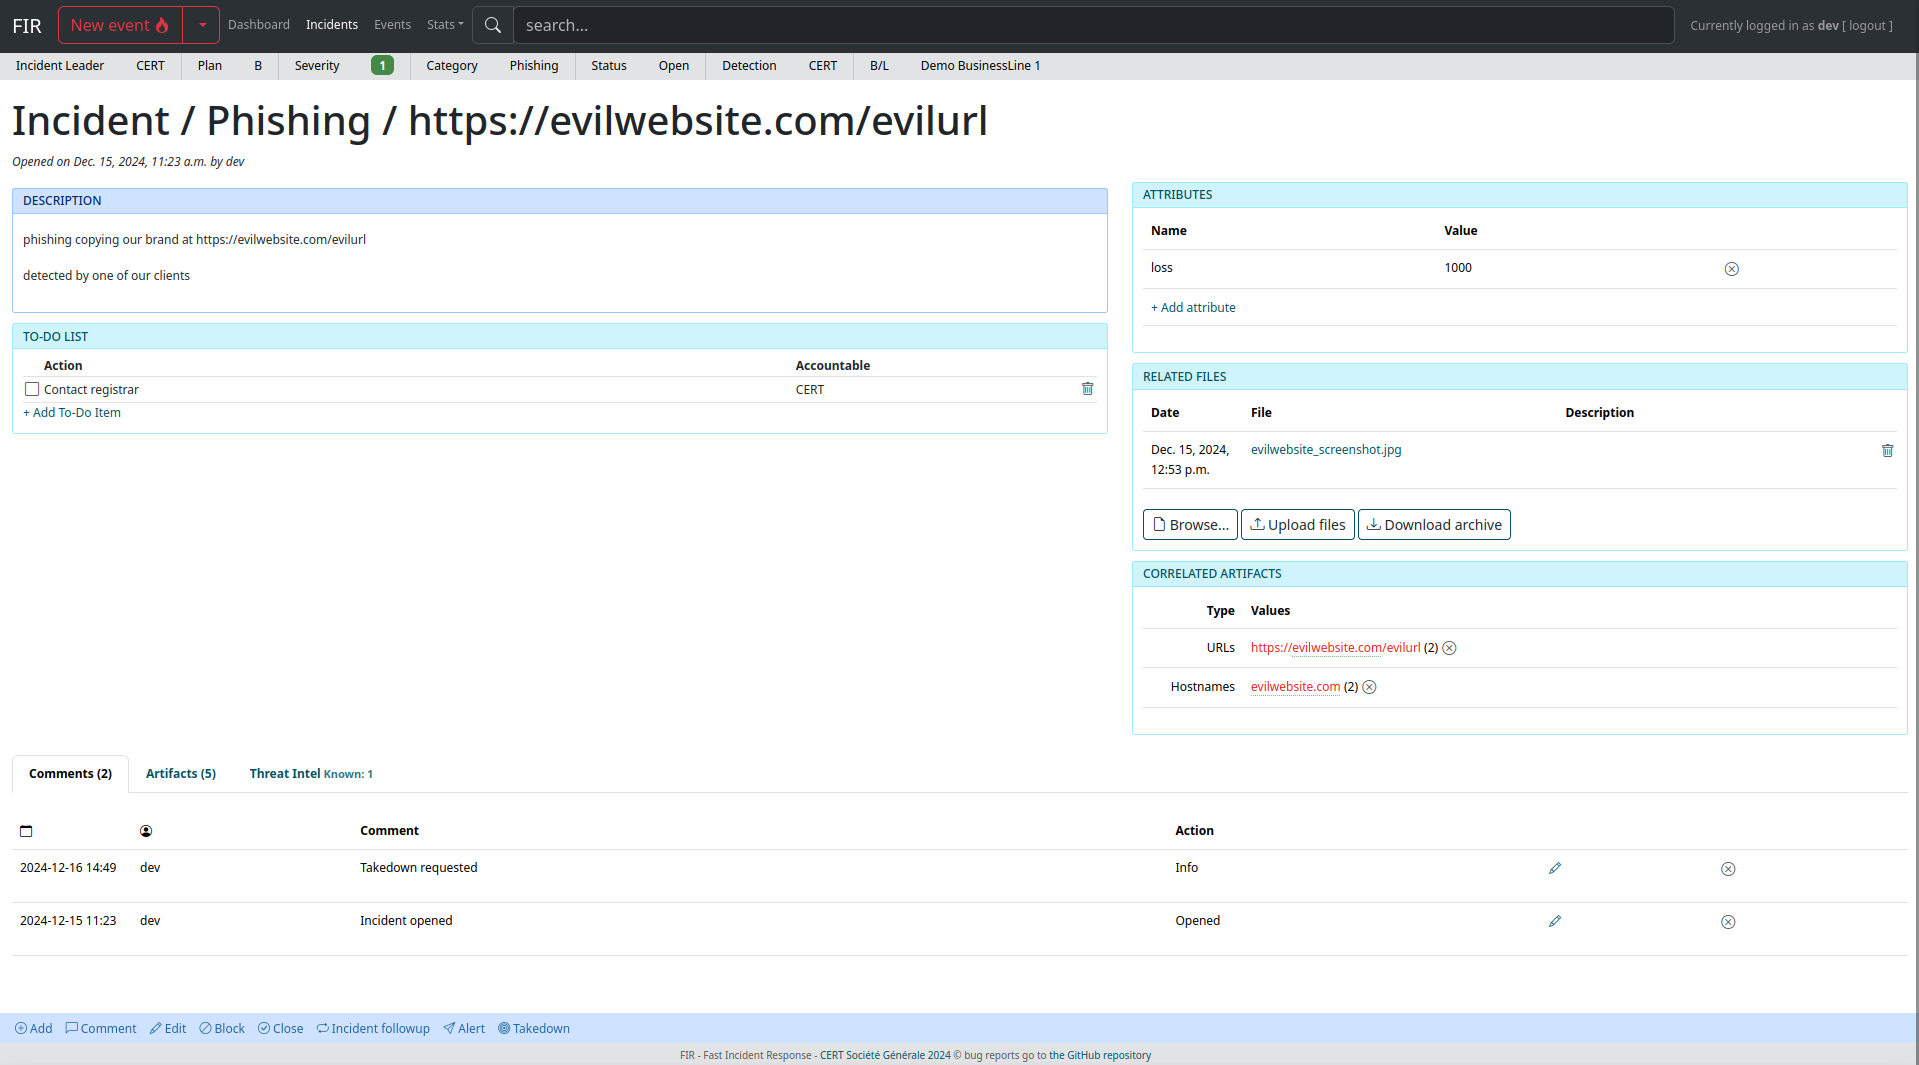
 thalesgroup-cert/watcher
AI-संचालित खतरा खुफिया प्लेटफॉर्म जो स्वचालित CVE/रैनसमवेयर निगरानी, डोमेन निगरानी, डेटा लीक का पता लगाने, और MISP/TheHive एकीकरण के साथ घटना…
 bushidouk/ransomware-tool-matrix
एक संसाधन जिसमें प्रत्येक रैंसमवेयर गिरोह द्वारा उपयोग किए जाने वाले सभी उपकरण शामिल हैं
 dfir-iris/iris-web
सहयोगात्मक घटना प्रतिक्रिया मंच
 bytedance/elkeid
Elkeid एक ओपन सोर्स समाधान है जो विभिन्न कार्यभारों जैसे होस्ट, कंटेनर, K8s और सर्वरलेस की सुरक्षा आवश्यकताओं को पूरा कर सकता है। यह ByteDance के…
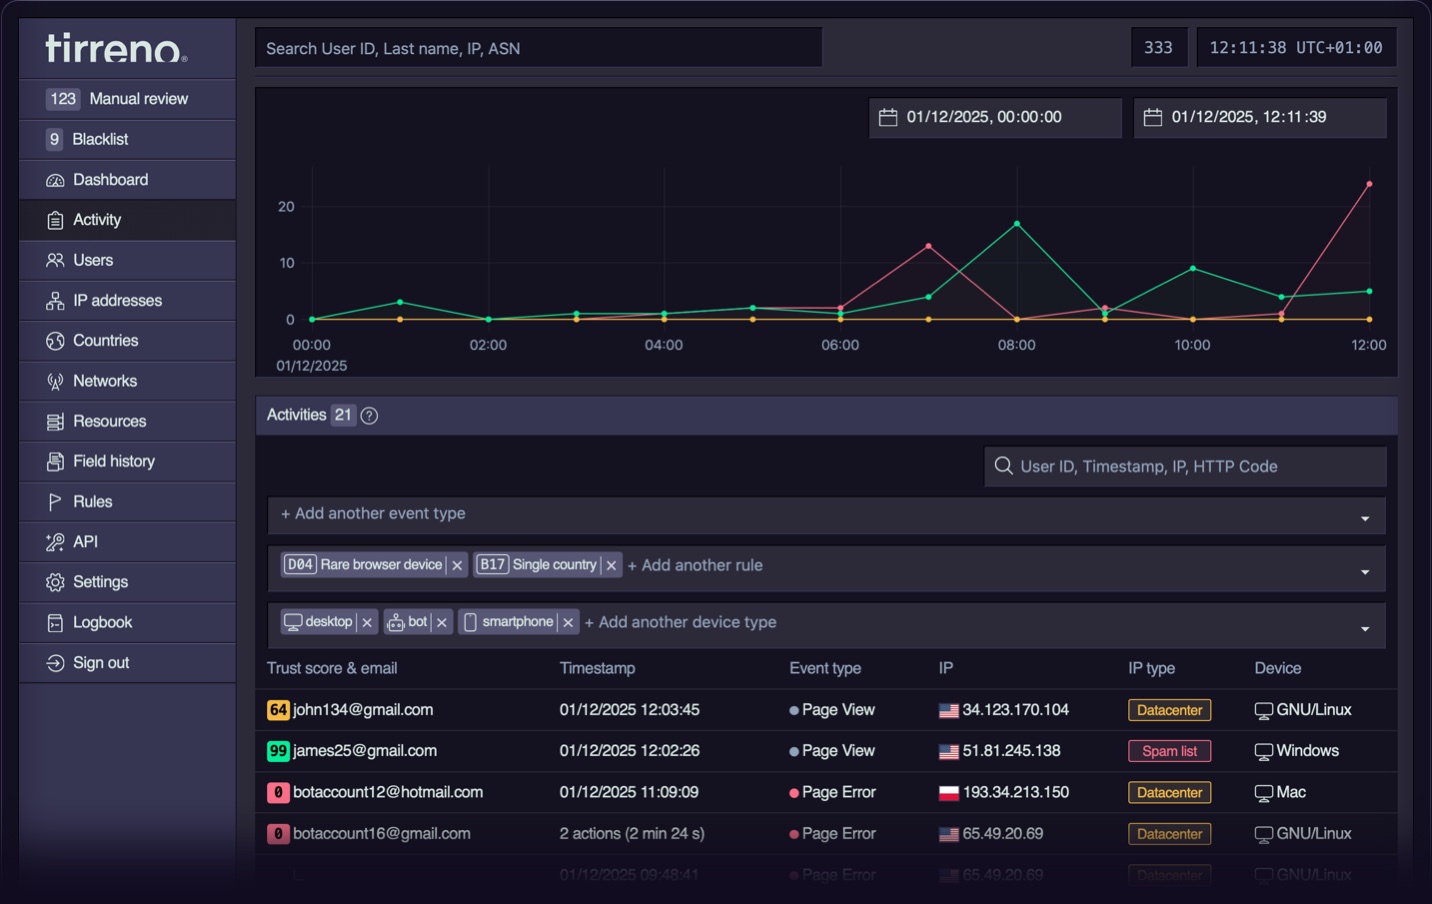 tirrenotechnologies/tirreno
Open-source security framework for real-time event tracking, threat detection, and risk scoring. Monitors user behavior, detects fraud, bot attacks,…

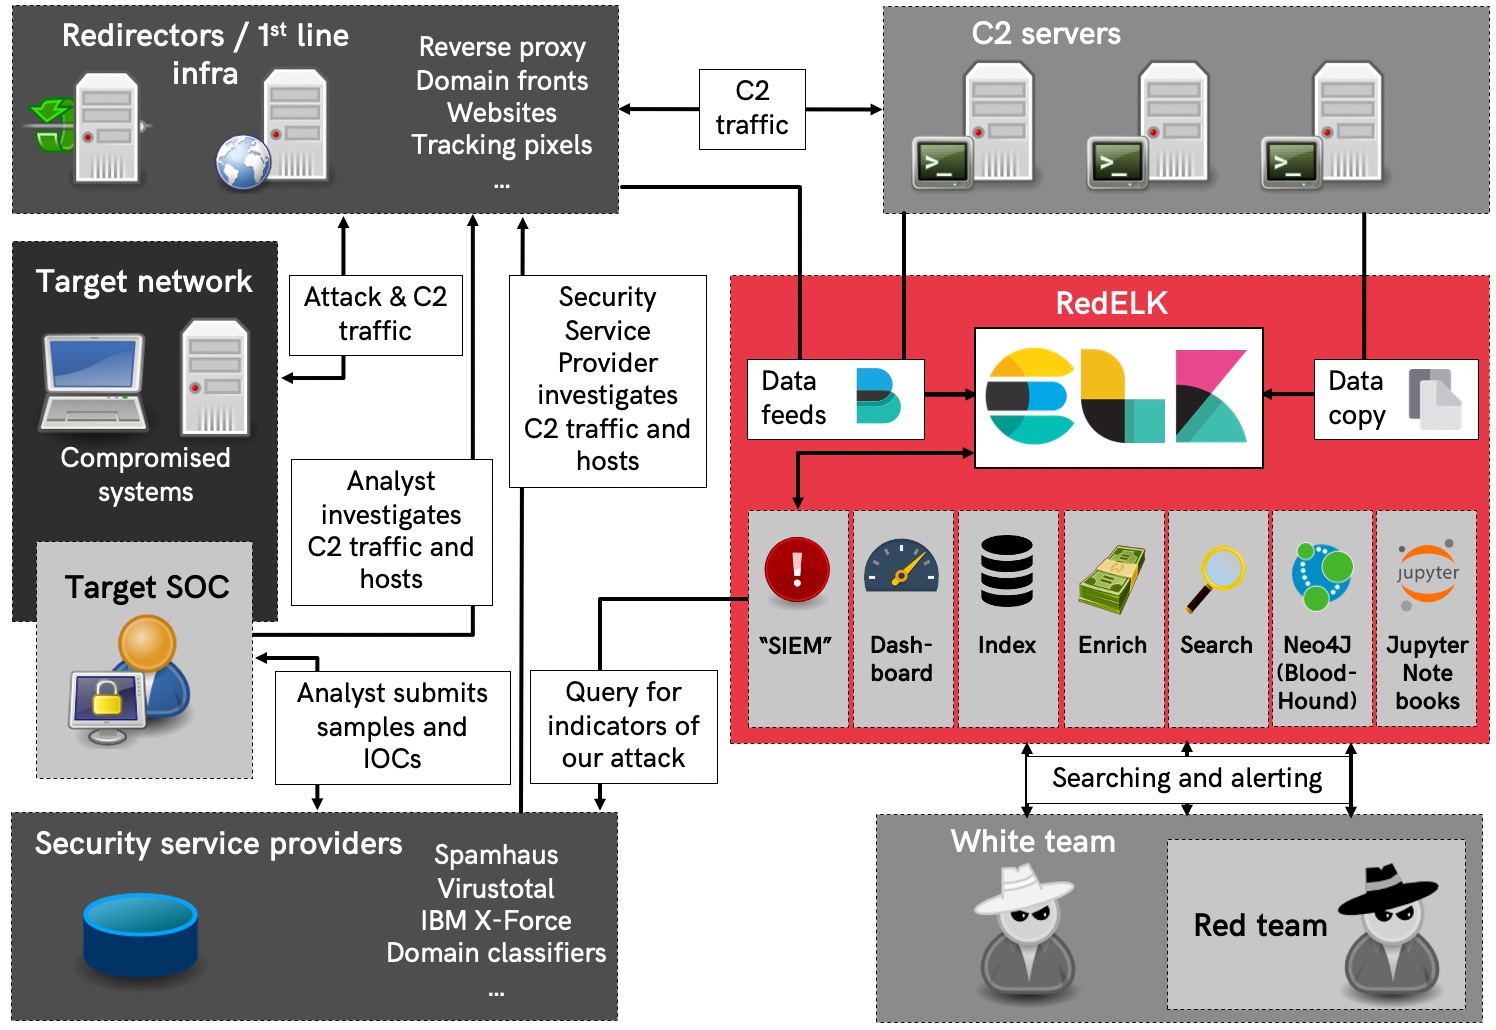 outflanknl/redelk
Red Team's SIEM - Red Teams के लिए उपकरण जो Blue Team की गतिविधियों पर नज़र रखने और अलर्ट करने के साथ-साथ दीर्घकालिक संचालन में बेहतर उपयोगिता प्रदान…