
 #1
IR प्लेबुक, ट्राइएज, केस मैनेजमेंट, साक्ष्य संग्रह और घटना प्रबंधन उपकरण।
Kitploit अनुशंसित

 log2timeline/plaso
डिजिटल फोरेंसिक इंजन जो लॉग, फ़ाइलों और सिस्टम आर्टिफैक्ट्स को पार्स करके सुपर टाइमलाइन बनाता है, जिससे जांच के लिए कालानुक्रमिक घटना सहसंबंध सक्षम…
 microsoft/procdump-for-linux
ProcDump Sysinternals टूल का एक लिनक्स संस्करण
 jpcertcc/logontracer
Windows ईवेंट लॉग को विज़ुअलाइज़ और विश्लेषण करके दुर्भावनापूर्ण Windows लॉगऑन की जांच करें
 sleuthkit/autopsy
Autopsy® एक डिजिटल फोरेंसिक प्लेटफ़ॉर्म और The Sleuth Kit® तथा अन्य डिजिटल फोरेंसिक टूल्स के लिए ग्राफिकल इंटरफ़ेस है। इसका उपयोग कानून प्रवर्तन,…
 rabbitstack/fibratus
रीयल-टाइम खतरे का पता लगाने और सुरक्षा के लिए सुरक्षा सेंसर
 yeti-platform/yeti
आपकी रोज़मर्रा की खतरा खुफिया जानकारी
 rabobank-cdc/dettect
रणनीतियों, तकनीकों और युद्ध खतरों का पता लगाएं
 jipegit/osxauditor
OS X Auditor एक मुफ्त Mac OS X कंप्यूटर फोरेंसिक उपकरण है।
 inverse-inc/packetfence
PacketFence एक पूर्ण रूप से समर्थित, विश्वसनीय, मुफ़्त और ओपन सोर्स नेटवर्क एक्सेस कंट्रोल (NAC) समाधान है। इसके प्रभावशाली फीचर सेट में पंजीकरण और…
 mikeroyal/digital-forensics-guide
डिजिटल फोरेंसिक गाइड। डिजिटल फोरेंसिक, कंप्यूटर फोरेंसिक, मोबाइल उपकरण फोरेंसिक, नेटवर्क फोरेंसिक और डेटाबेस फोरेंसिक के बारे में सब कुछ जानें।
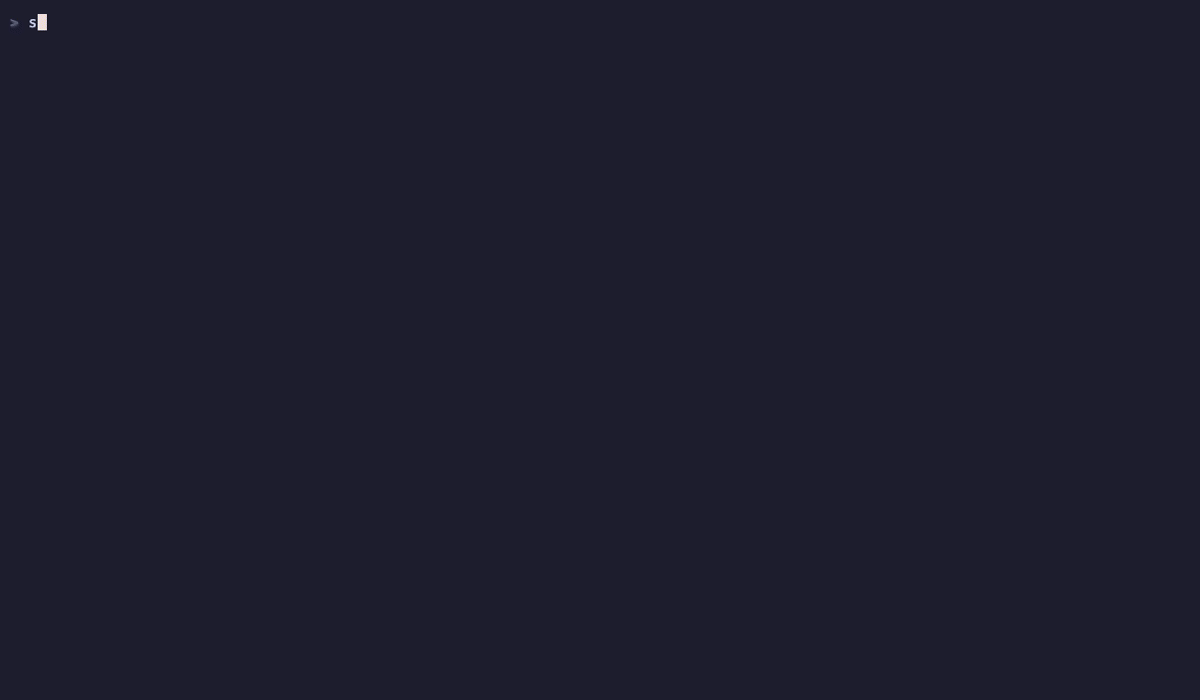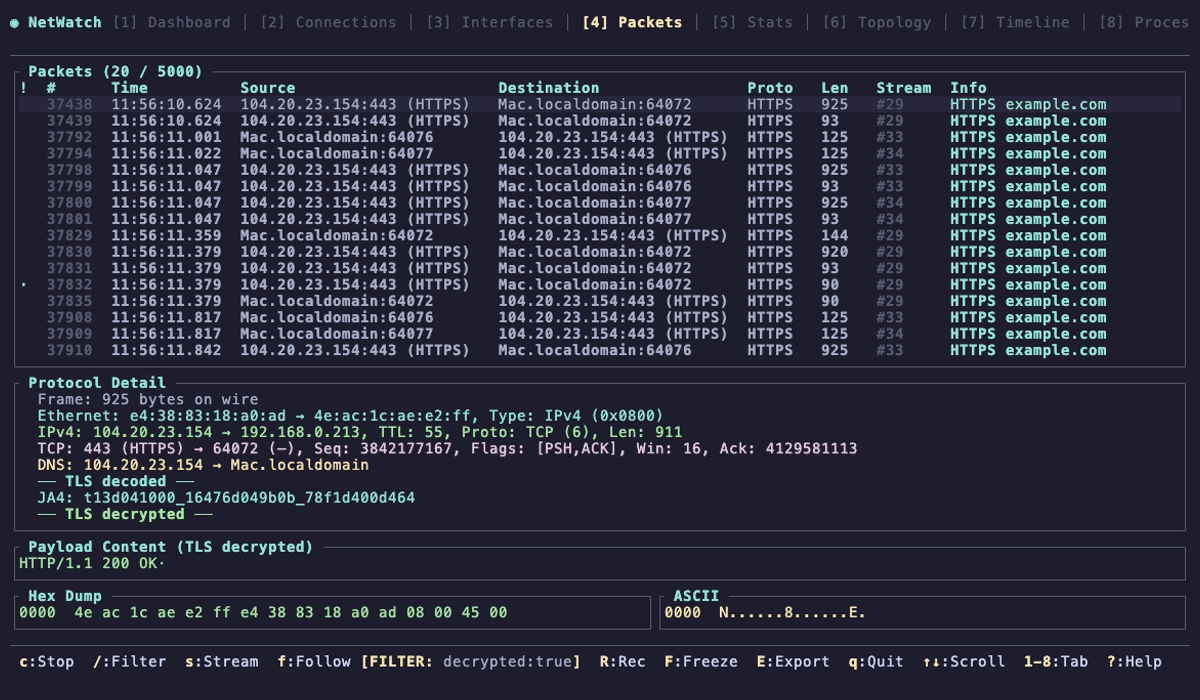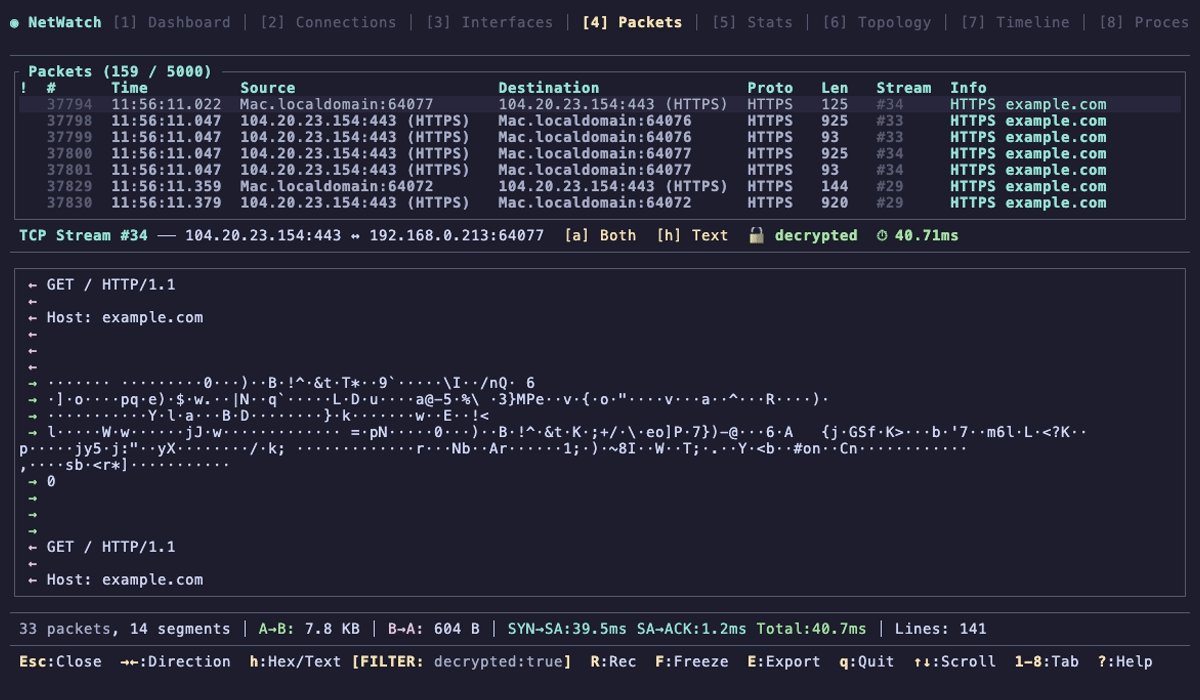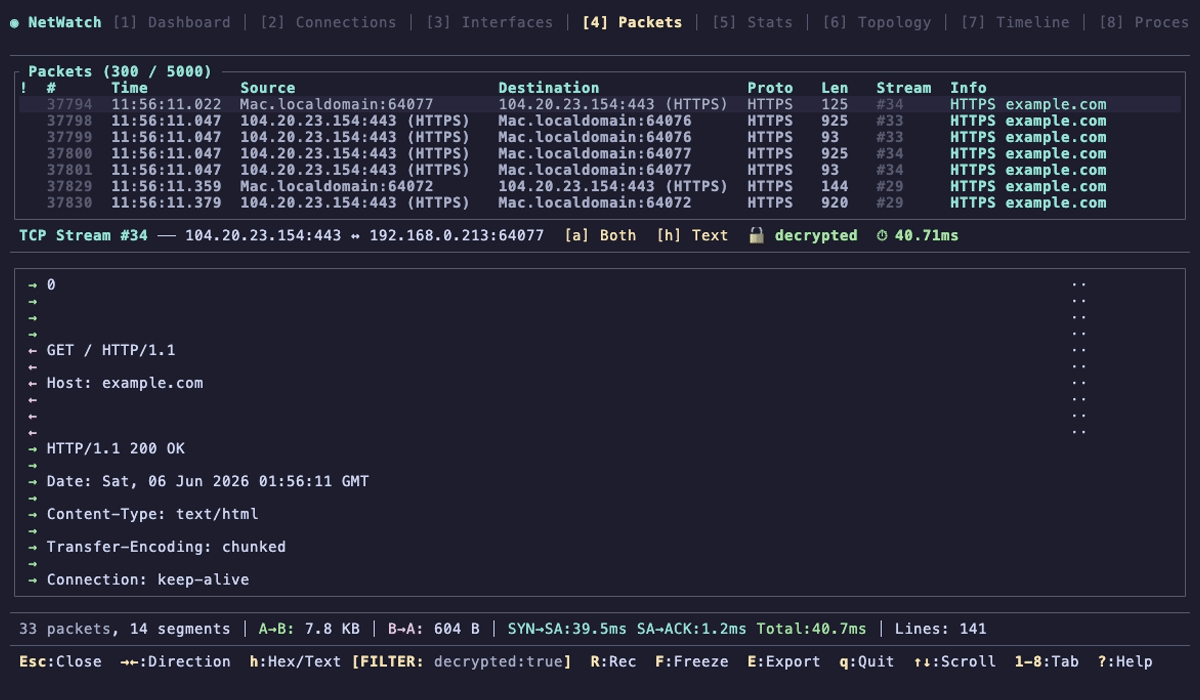 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 gamelinux/passivedns
A network sniffer that logs all DNS server replies for use in a passive DNS setup
 thinkst/opencanary
कम-संसाधन हनीपॉट जो सामान्य नेटवर्क सेवाओं का अनुकरण करके उल्लंघन-पश्चात हमलावर गतिविधि का पता लगाता है, जिसमें विस्तार योग्य प्रोटोकॉल मॉड्यूल और…
 microsoft/msticpy
माइक्रोसॉफ्ट खतरा खुफिया सुरक्षा उपकरण
 sans-blue-team/deepbluecli
PowerShell-आधारित थ्रेट हंटिंग टूल जो विंडोज इवेंट लॉग्स का विश्लेषण करता है ताकि दुर्भावनापूर्ण गतिविधि का पता लगाया जा सके, जिसमें क्रेडेंशियल…
 purp1ew0lf/blue-team-notes
तुमने नहीं सोचा था कि मैं जाकर ब्लू टीम को छोड़ दूँगा, है ना?
 neo23x0/loki
IOC और YARA-आधारित स्कैनर जो फ़ाइल नाम regex, YARA सिग्नेचर, हैश मैचिंग और एंडपॉइंट पर C2 बैक-कनेक्ट जाँच के माध्यम से संक्रमण के संकेतकों का पता…
 ericzimmerman/kapefiles
यह रिपॉजिटरी KAPE के साथ उपयोग के लिए समुदाय द्वारा निर्मित Targets और Modules हेतु एक स्थान के रूप में कार्य करती है।






