
 #1
नकली पहचान बनाने, संचार को नकली करने, और सामाजिक इंजीनियरिंग के लिए लक्ष्यों का प्रतिरूपण करने के उपकरण।
Kitploit अनुशंसित
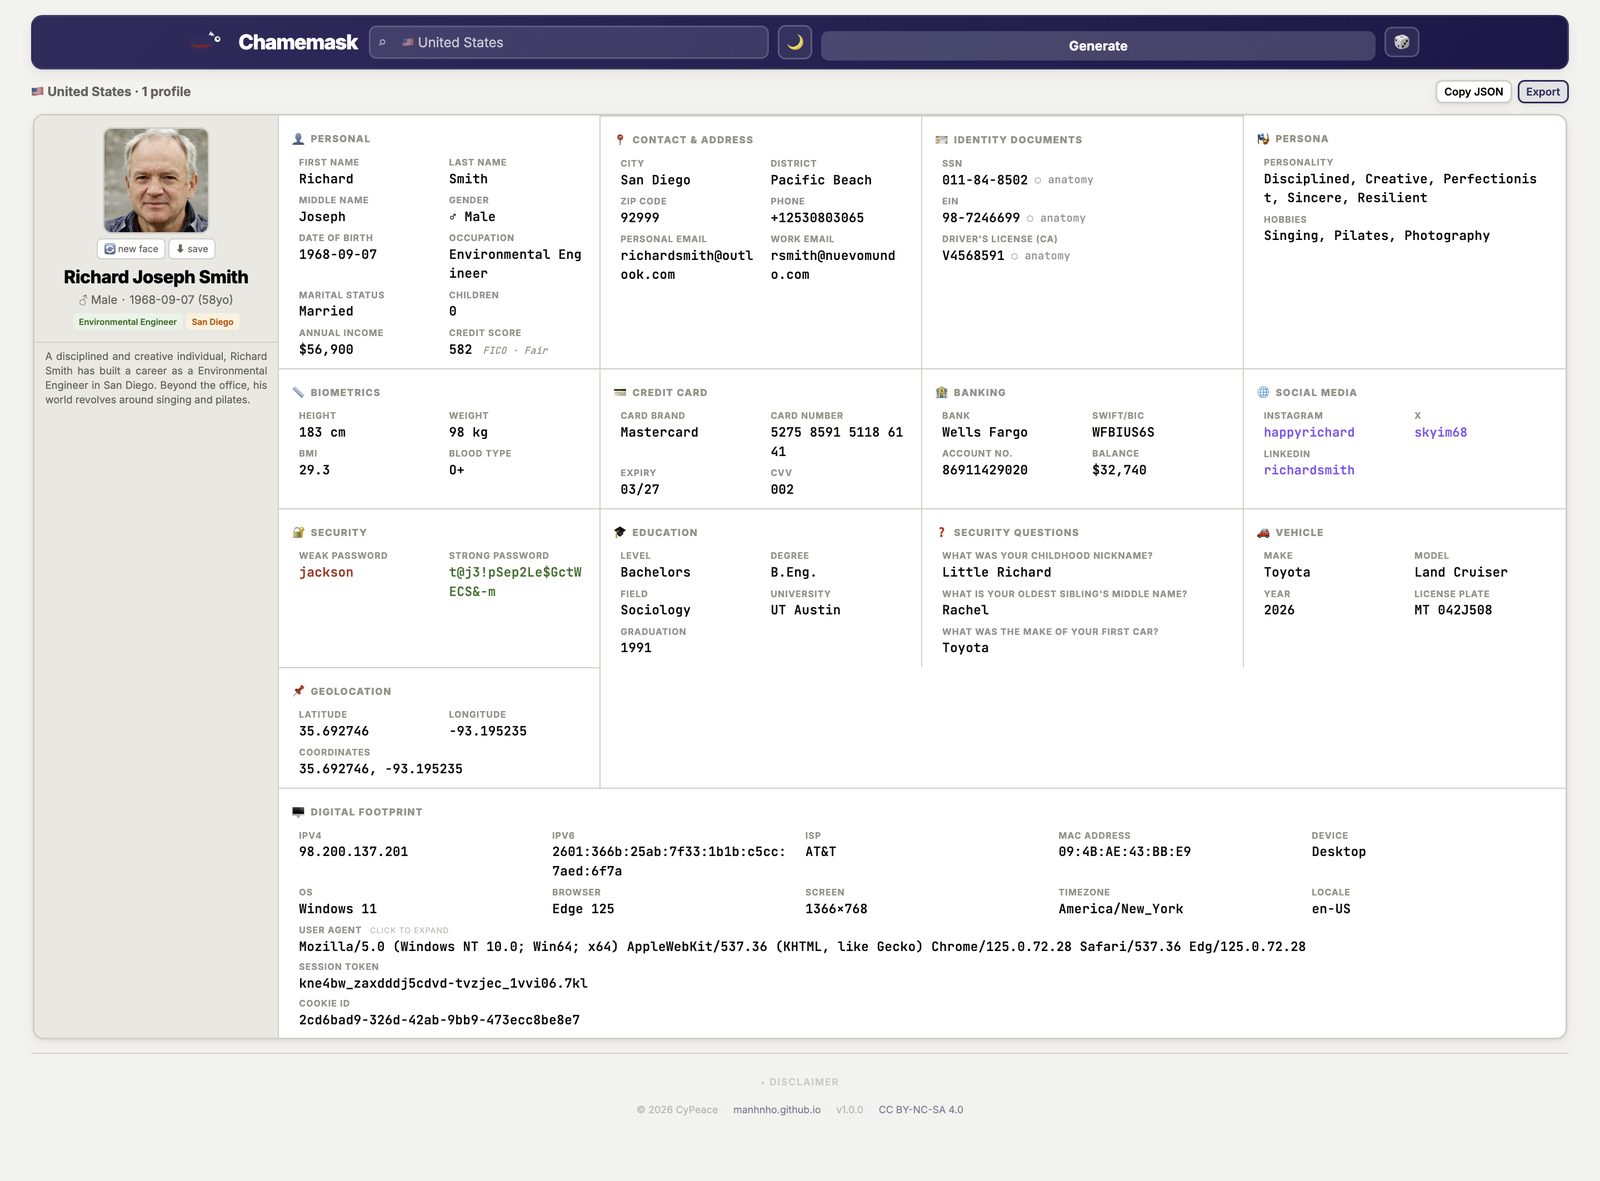
 manhnho/chamemask
फ़र्ज़ी पहचान जनरेटर। 102 देश, एक HTML फ़ाइल, कोई सेटअप नहीं।

 dtrecherel/dnsspoof
एक DNS स्पूफर टूल जो Python3 में लिखा गया है।
 quinnbast/malicious-mcp
एक प्रूफ-ऑफ-कॉन्सेप्ट रिपॉजिटरी जो दिखाता है कि कैसे एक अविश्वसनीय MCP सर्वर वस्तुतः सब कुछ चुरा सकता है...
 sam00/poc-cve-2026-54121-certighost
AD CS CVE-2026-54121 के लिए एक्सप्लॉइट टूलकिट: कम-विशेषाधिकार वाले डोमेन उपयोगकर्ता डोमेन कंट्रोलर का रूप धारण करते हैं, प्रमाणपत्र जाली बनाते हैं,…
 eliangonzi00/pockeycloakcve-2023-0264
CVE-2023-0264 (Keycloak OIDC सेशन हाईजैकिंग) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जिसमें session_id प्रतिस्थापन के लिए एक फ्रंटएंड और हमले का पता…
 kernelfl00d/incriminator
Incriminator एक ओपनसोर्स प्रोजेक्ट है, जो शैक्षिक उद्देश्यों के साथ आपको साइबर अपराध के दौरान अन्य डिवाइसों को दोषी ठहराने की अनुमति देता है।
 sanupl/cve-2021-46067
CVE-2021-46067 - Vehicle Service Management System 1.0 में एक हमलावर कुकीज़ चुरा सकता है, जिससे पूर्ण खाता अधिग्रहण (Full Account Takeover) हो सकता…
 x48ps/cve-2026-8181
यह भेद्यता अनधिकृत हमलावरों को एक मान्य व्यवस्थापक उपयोगकर्ता नाम जानने पर, REST API अनुरोधों के दौरान बेसिक प्रमाणीकरण हेडर में किसी भी गलत पासवर्ड…
 cappricio-securities/socialengineering
SEt फ्रेमवर्क
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
SOGo वेबमेल में असुरक्षित प्रत्यक्ष वस्तु संदर्भ (IDOR भेद्यता) एक उपयोगकर्ता को किसी अन्य उपयोगकर्ता की ओर से ईमेल भेजने की अनुमति देती है।
 m4rm0k/cve-2020-10135-bias
CVE 2020-10135 जिसे BIAS (ब्लूटूथ प्रतिरूपण आक्रमण) के नाम से भी जाना जाता है
 gmh5225/pcileech-asus-xg-c100c
ASUS XG C100C नेटवर्क कार्ड के रूप में प्रच्छन्न और नकली ट्रैफ़िक संचार कार्यक्षमता लागू करता है
 gar-re/cve-2022-27438
CVE-2022-27438 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Advanced Installer 19.3 में स्पूफ किए गए अपडेट सर्वर के माध्यम से रिमोट कोड एक्ज़ीक्यूशन…
 b0marek/cve-2023-4279
CVE-2023-4279 भेद्यता के लिए रिपॉजिटरी।
 b0marek/cve-2023-4281
CVE-2023-4281 भेद्यता के लिए रिपॉजिटरी।
 abdurahmon3236/cve-2022-4539
CVE-2022-4539 के लिए शोषण जो WordPress WAF IP-आधारित लॉगिन और लॉगिंग प्रतिबंधों को बायपास करने के लिए X-Forwarded-For हेडर को स्पूफ करता है। लक्षित…
 b0marek/cve-2023-4631
CVE-2023-4631 भेद्यता के लिए रिपॉजिटरी।








