
 #1
नकली पहचान बनाने, संचार को नकली करने, और सामाजिक इंजीनियरिंग के लिए लक्ष्यों का प्रतिरूपण करने के उपकरण।
Kitploit अनुशंसित
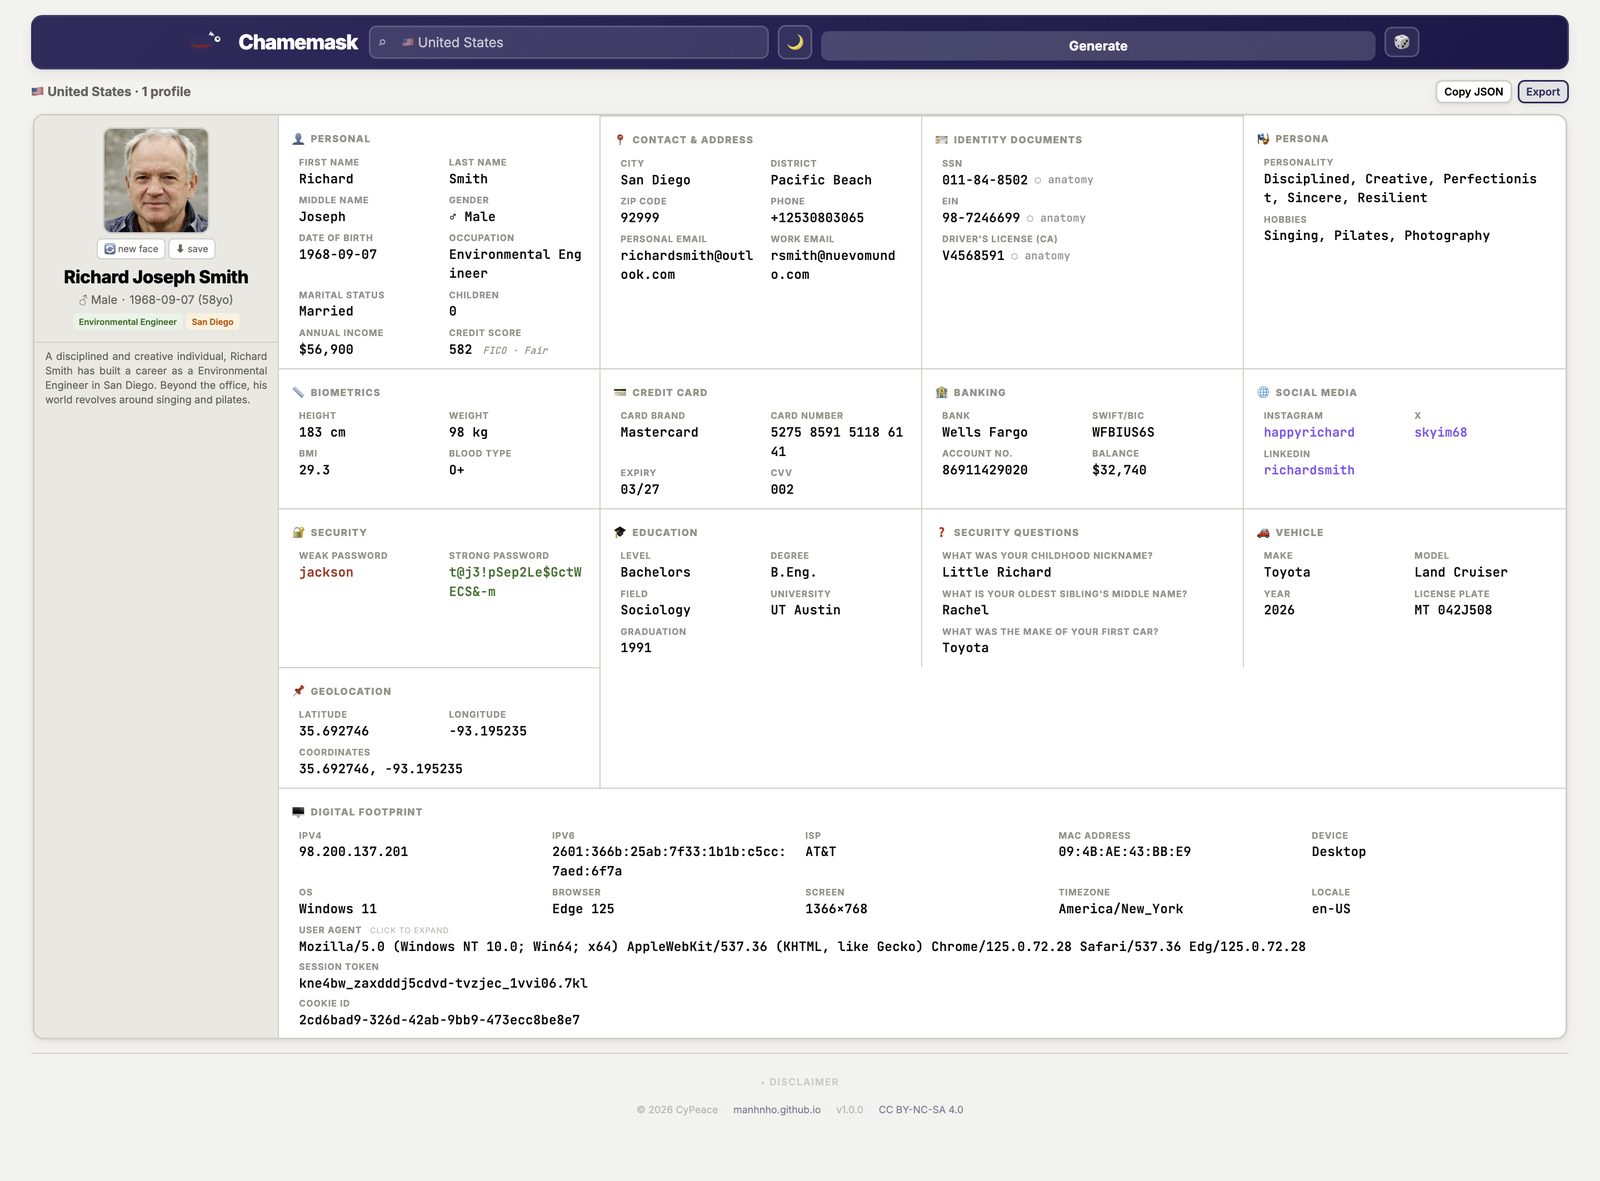
 manhnho/chamemask
फ़र्ज़ी पहचान जनरेटर। 102 देश, एक HTML फ़ाइल, कोई सेटअप नहीं।
 dagowda/notrdp
Havoc C2 प्लगइन जो एक छिपा हुआ Windows डेस्कटॉप बनाता है, उसे ब्राउज़र व्यूअर पर स्ट्रीम करता है, और गुप्त रिमोट नियंत्रण के लिए माउस/कीबोर्ड इनपुट…
 hackinglz/ip-obfuscation
DWORD, octal, hex, IPv6-mapped, और fake-domain @ ट्रिक्स का उपयोग करके obfuscated IP addresses और URLs उत्पन्न करता है, जो penetration testing,…
 0x574r/darkcloak
Linux प्रक्रिया पहचान छिपाने वाला उपकरण जो किसी अन्य प्रक्रिया का रूप धारण करने के लिए 11-चरणीय prctl पाइपलाइन के माध्यम से comm, argv, cmdline,…
 pwardle/not-a-mused
एक अप्रलेखित Muse dictation endpoint सेटिंग का शोषण करने वाला proof-of-concept, जो एक स्थानीय unprivileged प्रक्रिया को dictation ट्रैफ़िक को prompts…
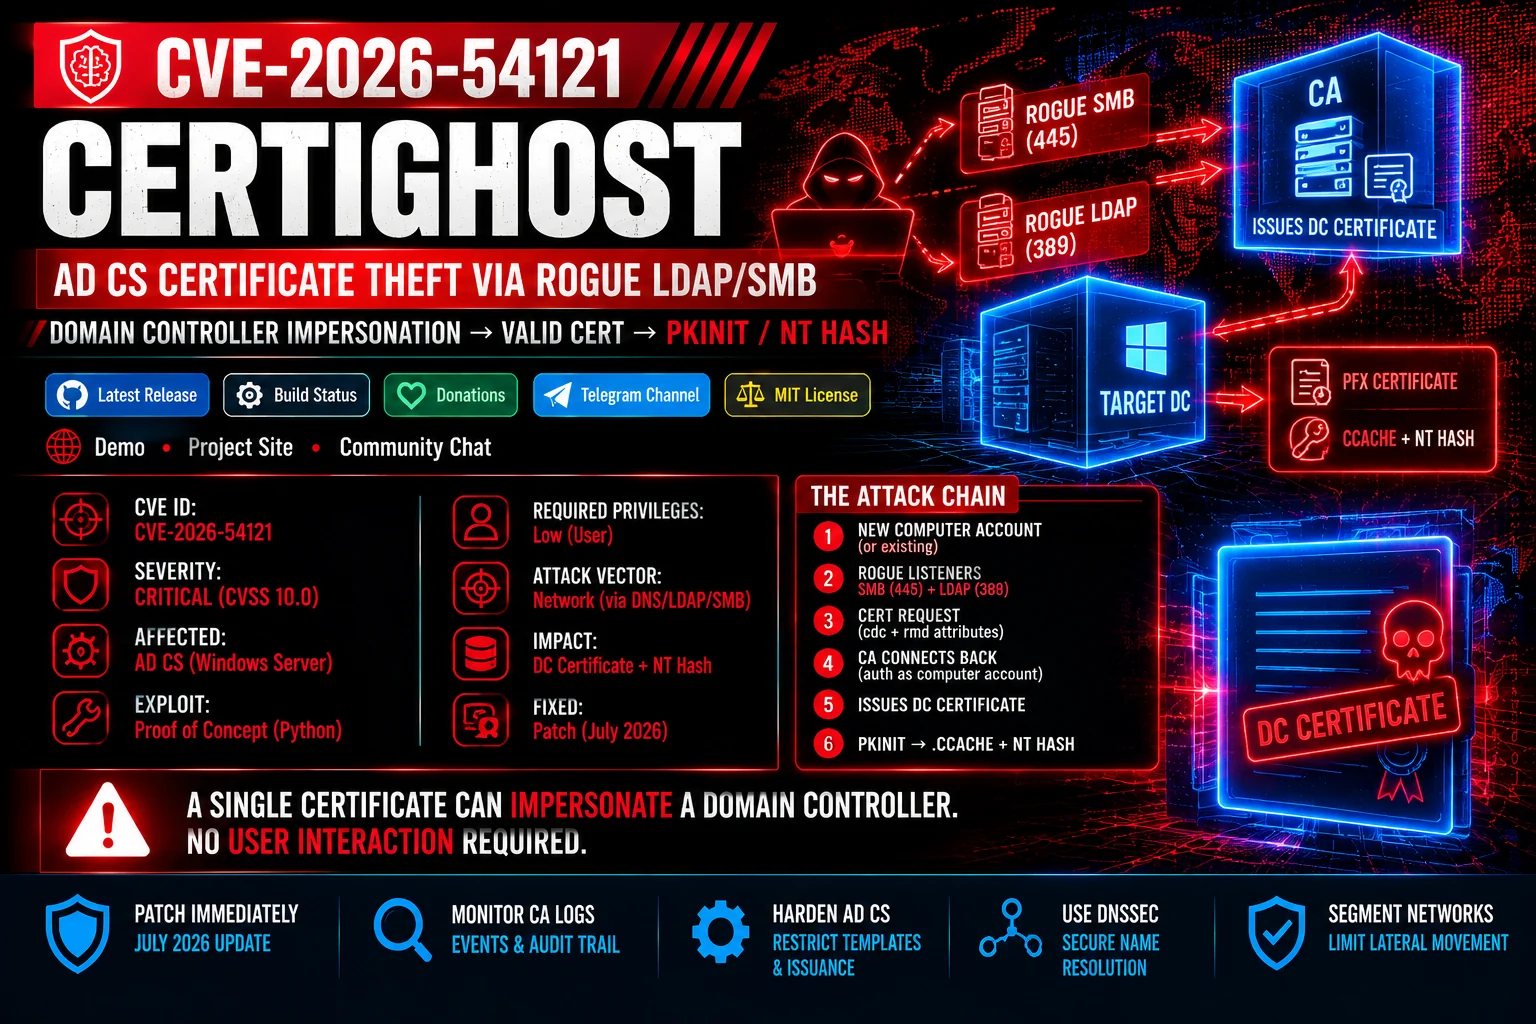 zerodayevil/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) के लिए प्रूफ-ऑफ-कॉन्सेप्ट मॉड्यूल, जो रोग LDAP/SMB लिसनर के माध्यम से AD CS नामांकन सत्यापन का शोषण करके Domain…
 thekingofduck/burpfakeip
बर्प सुइट एक्सटेंशन जो HTTP अनुरोधों में IP पते स्पूफ करने के लिए है, जिससे सर्वर-साइड IP प्रतिबंधों का परीक्षण और IP-आधारित एक्सेस नियंत्रणों को…
 venomous/cloudscraper
Cloudflare के एंटी-बॉट पेज को बायपास करने के लिए एक Python मॉड्यूल।
 nettitude/runpe
अप्रबंधित बाइनरीज़ के लिए C# रिफ्लेक्टिव लोडर।
 muraenateam/muraena
एक लगभग-पारदर्शी रिवर्स प्रॉक्सी के माध्यम से फ़िशिंग और पोस्ट-फ़िशिंग गतिविधियों को स्वचालित करता है, जो लक्षित वेब ऐप्स को गतिशील रूप से मिरर करता…
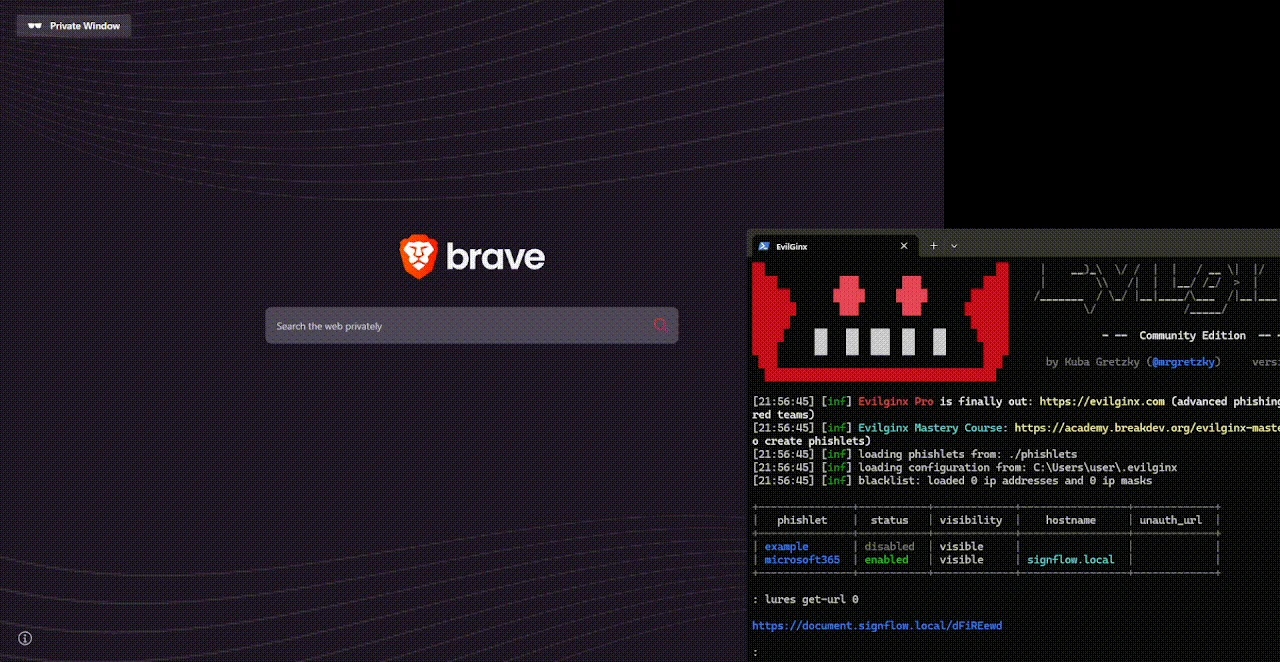 0x4meliorate/mimic
Frameless Browser-in-the-Browser (BitB) - कोई iframes नहीं, कोई frame-busting समस्या नहीं। यथार्थवादी फ़िशिंग सिमुलेशन के लिए एक एकल-स्क्रिप्ट Shadow…
 ytkoka/impersonate-proxy
एक स्थानीय MITM प्रॉक्सी जो आपको TLS फ़िंगरप्रिंट्स (JA3/JA4), HTTP/2 फ़िंगरप्रिंट्स, HTTP हेडर क्रम, और User-Agent नियंत्रित करने देता है — सब कुछ…
 sfewer-r7/cve-2026-55040
Microsoft SharePoint CVE-2026-55040 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो जाली JWT टोकन बनाता है, प्रमाणीकरण को बायपास करता है, मेटाडेटा का स्वतः…
 sam00/poc-cve-2026-54121-certighost
AD CS CVE-2026-54121 के लिए एक्सप्लॉइट टूलकिट: कम-विशेषाधिकार वाले डोमेन उपयोगकर्ता डोमेन कंट्रोलर का रूप धारण करते हैं, प्रमाणपत्र जाली बनाते हैं,…
 dec0ne/krbrelayup
# KrbRelayUp - विंडोज़ डोमेन वातावरण में एक सार्वभौमिक नो-फिक्स स्थानीय विशेषाधिकार वृद्धि, जहाँ LDAP साइनिंग लागू नहीं की गई है (डिफ़ॉल्ट सेटिंग्स)।
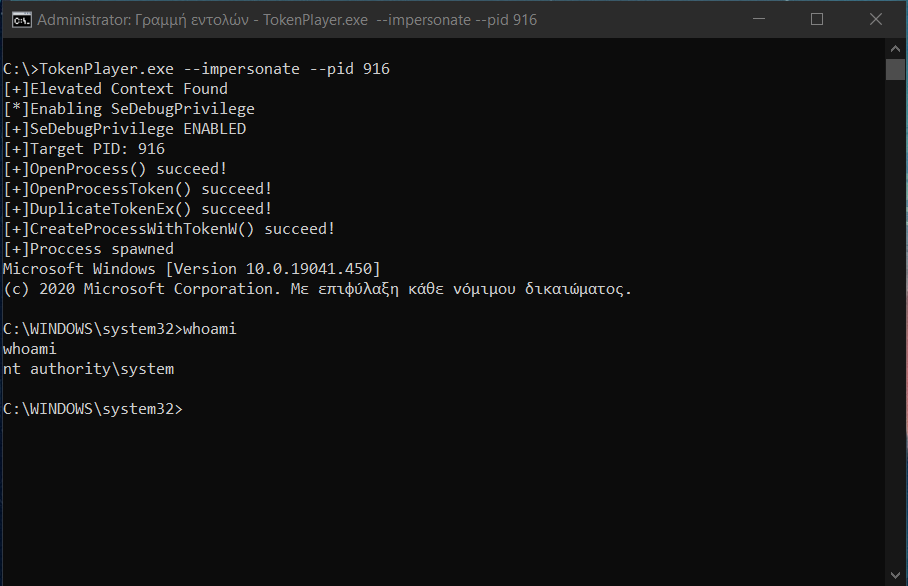 s1ckb0y1337/tokenplayer
विंडोज़ एक्सेस टोकन्स में हेरफेर करना और उनका दुरुपयोग करना।
 morrubin/negoexrelay
यह NegoEx/PKU2U Kerberos प्रमाणीकरण को मनमाने लक्ष्यों तक रिले करता है, जिससे क्रेडेंशियल-रहित प्रमाणीकरण, कमांड निष्पादन, SMB हैश डंपिंग, और पार्श्व…
 antoniococo/runascs
RunasCs - windows में निर्मित runas.exe का Csharp और ओपन संस्करण







