

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
M365Pwned — एप्लिकेशन-स्तरीय OAuth टोकन का उपयोग करके M365 वातावरण से डेटा की गणना (enumeration), खोज और बाहर निकालने (exfiltration) के लिए दो WinForms GUI उपकरण। | Kitploit
उपकरण/GitHubGitHub/otterhacker/m365pwned
फ़िशिंग उपकरणटोहीशोषणपहचान छुपाने के उपकरणडेटा निष्कासनजानकारी एकत्र करनापेनिट्रेशन टेस्टिंगरेड टीमिंग
GitHubotterhacker/m365pwned

M365Pwned

एप्लिकेशन-स्तरीय OAuth टोकन का उपयोग करके M365 वातावरण से डेटा की गणना (enumeration), खोज और बाहर निकालने (exfiltration) के लिए दो WinForms GUI उपकरण।

227291138 महीने पहलेKitploit द्वारा समीक्षित
साझा करें
रिपॉजिटरी देखें

M365Pwned

Microsoft Graph API के माध्यम से Microsoft 365 के दोहन के लिए रेड टीम टूलिंग।
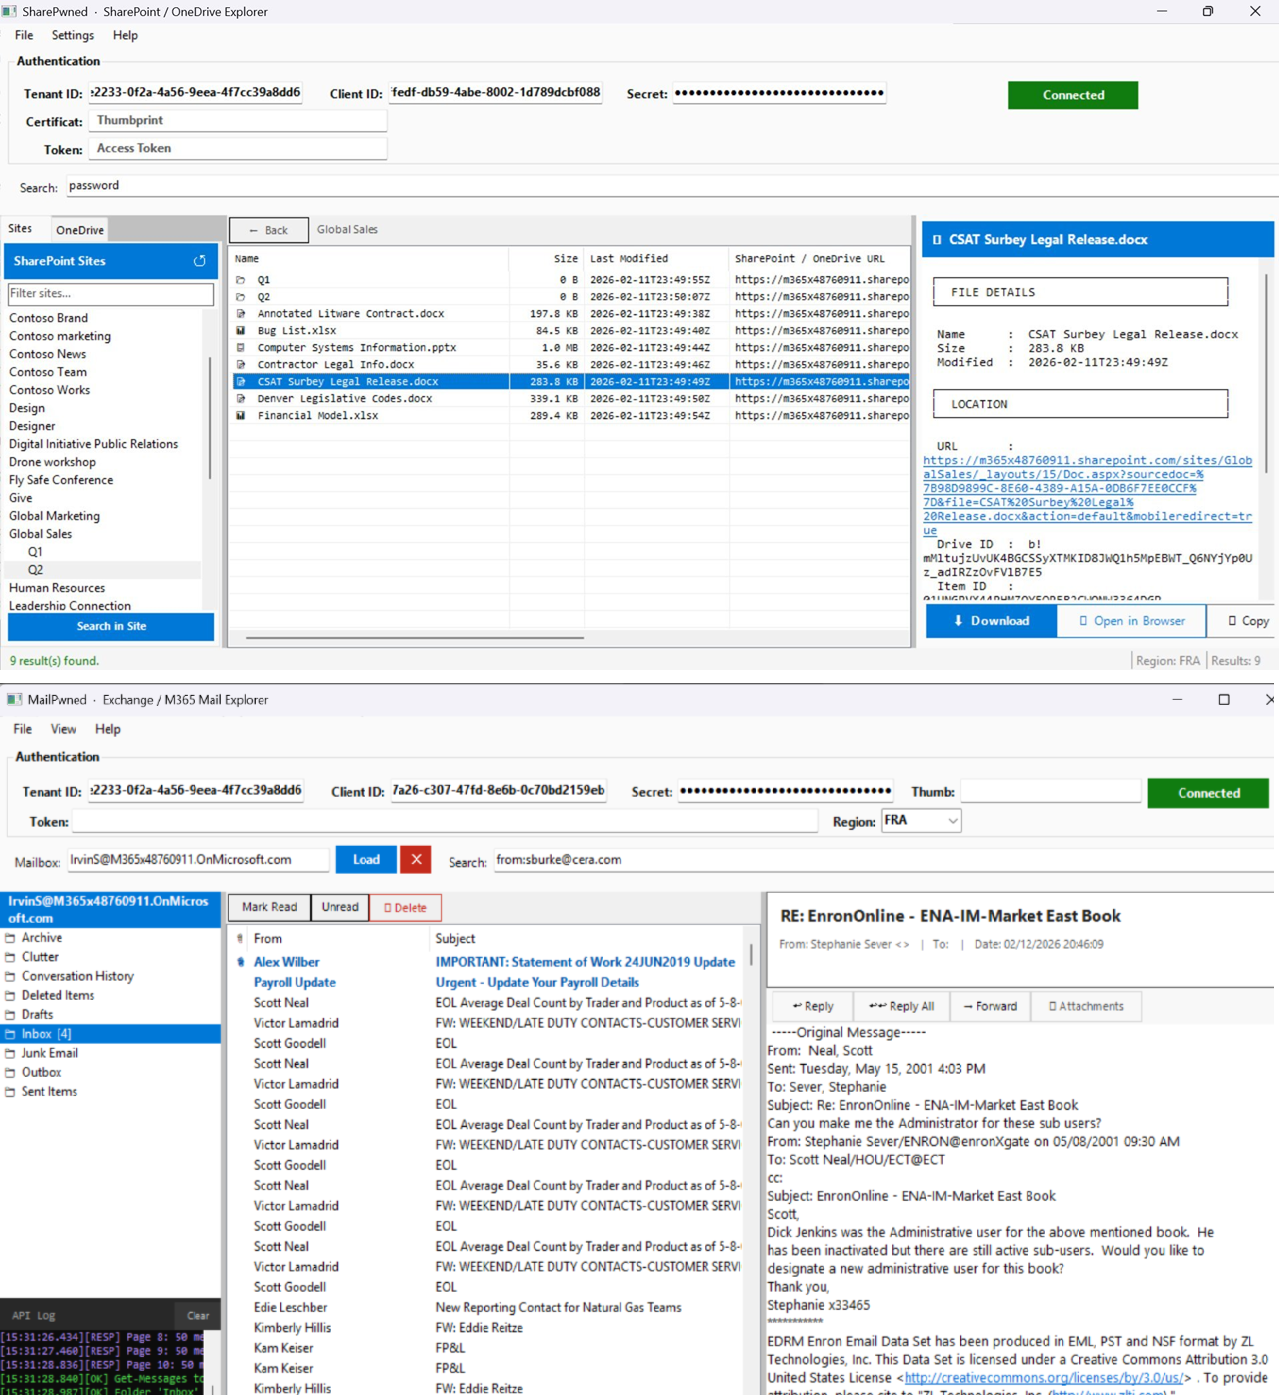
Screenshot

दो WinForms GUI उपकरण जो एप्लिकेशन-स्तरीय OAuth टोकन का उपयोग करके M365 वातावरण से डेटा की सूची बनाने, खोजने और बाहर निकालने (exfiltration) के लिए हैं — किसी उपयोगकर्ता इंटरैक्शन की आवश्यकता नहीं है।

टूललक्ष्ययह क्या करता है
MailPwned-GUI.ps1Exchange Online / Outlookमेलबॉक्स ब्राउज़ करें, मेल खोजें, अटैचमेंट डाउनलोड करें, प्रतिरूपण (impersonation) ईमेल भेजें
SharePwned-GUI.ps1SharePoint / OneDriveसाइटों और ड्राइवों को ब्राउज़ करें, फ़ाइलें खोजें, दस्तावेज़ों का पूर्वावलोकन करें और डाउनलोड करें

⚠️ अस्वीकरण

ये उपकरण विशेष रूप से अधिकृत रेड टीम अभियानों, पेनेट्रेशन परीक्षण और सुरक्षा अनुसंधान के लिए हैं।
जिन सिस्टमों के आप स्वामी नहीं हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट लिखित अनुमति नहीं है, उनके विरुद्ध इनका उपयोग करना अवैध है और यह कंप्यूटर धोखाधड़ी कानूनों (CFAA, Computer Misuse Act, आदि) का उल्लंघन कर सकता है।
लेखक किसी भी दुरुपयोग या हुई क्षति के लिए कोई दायित्व स्वीकार नहीं करते हैं।


आवश्यकताएँ

  • PowerShell 5.1 (Windows PowerShell — PS7 की आवश्यकता नहीं)
  • एक पंजीकृत Azure AD एप्लिकेशन जिसमें व्यवस्थापक-सहमत एप्लिकेशन अनुमतियाँ हों (नीचे प्रति-टूल अनुभाग देखें)

प्रमाणीकरण

दोनों उपकरणों द्वारा तीन प्रमाणीकरण विधियाँ समर्थित हैं:

क्लाइंट सीक्रेट

-TenantId <guid> -ClientId <guid> -ClientSecret <secret>

प्रमाणपत्र (थंबप्रिंट)

-TenantId <guid> -ClientId <guid> -CertificateThumbprint <thumb>

रॉ एक्सेस टोकन (पास-द-टोकन)

-AccessToken <jwt>

MailPwned-GUI.ps1

अवलोकन

M365/Exchange Online वातावरण से ईमेल की सूची बनाने, खोजने, पढ़ने और बाहर निकालने के लिए WinForms GUI।

अनुमतियाँ

अनुमतिकिसलिए आवश्यक
Mail.Readसभी मेलबॉक्सों में मेल पढ़ें
Mail.ReadWriteभेजें/उत्तर दें/अग्रेषित करें/हटाएँ (वैकल्पिक)
User.Read.Allसभी मेलबॉक्सों की सूची बनाएँ (वैश्विक खोज)

ध्यान दें: /v1.0/search/query message entityType के साथ एप्लिकेशन अनुमतियों का समर्थन नहीं करता है। एप टोकन के साथ उपयोगकर्ता गणना + प्रति-मेलबॉक्स खोज ही एकमात्र व्यवहार्य दृष्टिकोण है — यही वह है जो MailPwned लागू करता है।

उपयोग

powershell.exe -STA -File .\MailPwned-GUI.ps1

WinForms के लिए -STA (सिंगल-थ्रेडेड अपार्टमेंट) आवश्यक है।

विशेषताएँ

  • कनेक्ट करें — टेनेंट ID + क्लाइंट ID + सीक्रेट, प्रमाणपत्र थंबप्रिंट या रॉ टोकन का उपयोग करके
  • क्षेत्र चयनकर्ता — सॉवरेन/GCC क्लाउड के लिए (EUR, FRA, NAM, GBR, APC, AUS, CAN, IND, JPN)
  • मेलबॉक्स लोड करें — फ़ोल्डर ट्री ब्राउज़ करें, पूर्ण HTML रेंडरिंग के साथ ईमेल पढ़ें
  • वैश्विक खोज — किसी विशिष्ट मेलबॉक्स को लोड किए बिना सभी टेनेंट मेलबॉक्सों में खोजें
  • स्कोप्ड खोज — लोड किए गए मेलबॉक्स के भीतर खोजें
  • HTML ईमेल पूर्वावलोकन — इनलाइन इमेज समर्थन के साथ पूर्ण रेंडरिंग (कोई बाहरी अनुरोध नहीं)
  • अटैचमेंट डाउनलोड — एकल या थोक
  • लिखें / उत्तर दें / सभी को उत्तर दें / अग्रेषित करें — प्रतिरूपण ईमेल भेजें
  • पठित/अपठित चिह्नित करें, हटाएँ
  • CSV में निर्यात करें
  • API लॉग पैनल — डिबगिंग के लिए वास्तविक समय में रंग-कोडित अनुरोध/प्रतिक्रिया लॉग

रेड टीम उपयोग के मामले

  • क्रेडेंशियल खोज — password, credentials, VPN, secret आदि के लिए सभी मेलबॉक्सों में खोजें
  • पार्श्विक फ़िशिंग — चालू ईमेल थ्रेड पढ़ें और समझौता किए गए खाते का प्रतिरूपण करते हुए विश्वसनीय उत्तर भेजें
  • खुफिया जानकारी एकत्र करना — पता लगाएँ कि कौन किसे ईमेल कर रहा है, संवेदनशील प्रोजेक्ट, HR डेटा, निवेशक संचार खोजें
  • बहिर्निकासी — खोज क्वेरी से मेल खाते अटैचमेंट थोक में डाउनलोड करें
  • पर्सिस्टेंस खोज — MFA कोड, पासवर्ड रीसेट ईमेल, टोकन पुष्टिकरण खोजें

SharePwned-GUI.ps1

CLI संस्करण

Ethical-Kaizoku द्वारा विकसित एक CLI संस्करण यहाँ पाया जा सकता है।

अवलोकन

पूरे टेनेंट में SharePoint साइटों और OneDrive ड्राइवों से फ़ाइलों की सूची बनाने, ब्राउज़ करने, खोजने, पूर्वावलोकन करने और डाउनलोड करने के लिए WinForms GUI।

अनुमतियाँ

अनुमतिकिसलिए आवश्यक
Sites.Read.Allसभी SharePoint साइटों की सूची बनाएँ और ड्राइवों को ब्राउज़ करें
Files.Read.Allकिसी भी ड्राइव से फ़ाइलें पढ़ें और डाउनलोड करें
User.Read.Allसभी उपयोगकर्ताओं के लिए OneDrive ड्राइवों की सूची बनाएँ (वैकल्पिक)

फ़ॉलबैक: जब Sites.Read.All उपलब्ध नहीं होता है, तो SharePwned Files.Read.All के माध्यम से प्रति-उपयोगकर्ता ड्राइव गणना पर वापस चला जाता है।

उपयोग

powershell.exe -STA -File .\SharePwned-GUI.ps1

विशेषताएँ

  • कनेक्ट करें — टेनेंट ID + क्लाइंट ID + सीक्रेट, प्रमाणपत्र थंबप्रिंट या रॉ टोकन का उपयोग करके
  • क्षेत्र चयनकर्ता — सॉवरेन/GCC क्लाउड के लिए
  • सभी SharePoint साइटों की सूची बनाएँ — पूरे टेनेंट में
  • ड्राइव ट्री ब्राउज़ करें — साइट दस्तावेज़ लाइब्रेरी और OneDrive फ़ोल्डरों में नेविगेट करें
  • फुल-टेक्स्ट खोज — सभी ड्राइवों में कीवर्ड खोज (/v1.0/search/query driveItem entity के साथ)
  • फ़ॉलबैक खोज — Sites.Read.All अनुपस्थित होने पर प्रति-ड्राइव खोज
  • फ़ाइल पूर्वावलोकन — दस्तावेज़ों के लिए टेक्स्ट निष्कर्षण, इनलाइन पूर्वावलोकन पैनल
  • फ़ाइलें डाउनलोड करें — प्रगति के साथ एकल फ़ाइल डाउनलोड
  • फ़ाइल प्रकार आइकन — फ़ाइल ब्राउज़र में एक्सटेंशन-जागरूक आइकन प्रदर्शन
  • API लॉग पैनल — डिबगिंग के लिए वास्तविक समय में रंग-कोडित अनुरोध/प्रतिक्रिया लॉग

रेड टीम उपयोग के मामले

  • क्रेडेंशियल खोज — password, secret, private key, कॉन्फ़िग फ़ाइलें, .env आदि के लिए सभी SharePoint/OneDrive में खोजें
  • खुफिया जानकारी एकत्र करना — प्रोजेक्ट साइटों, HR ड्राइवों, वित्त दस्तावेज़ लाइब्रेरी की सूची बनाएँ
  • बहिर्निकासी — बड़ा ऑडिट ट्रेल छोड़े बिना रुचि की फ़ाइलें डाउनलोड करें
  • एक्सेस मैपिंग — ब्लास्ट रेडियस को समझने के लिए उन सभी साइटों की सूची बनाएँ जिन तक समझौता किया गया एप पहुँच सकता है

क्षेत्र हेडर

Prefer: exchange.region=<region> हेडर अनुरोधों को सही डेटासेंटर तक पहुँचाता है। गैर-डिफ़ॉल्ट क्षेत्रों में टेनेंट को लक्षित करते समय आवश्यक है।

कोडक्षेत्र
EURयूरोप
FRAफ़्रांस (सॉवरेन)
NAMउत्तरी अमेरिका
GBRयूनाइटेड किंगडम
APCएशिया प्रशांत
AUSऑस्ट्रेलिया
CANकनाडा
INDभारत
JPNजापान

OPSEC नोट्स

  • सभी अनुरोध सीधे https://graph.microsoft.com पर जाते हैं — कोई प्रॉक्सी या रिले नहीं
  • ऐप टोकन में roles दावा होता है; Graph लॉग पंजीकृत ऐप की पहचान के अंतर्गत एप्लिकेशन-स्तरीय पहुँच दिखाएंगे
  • (MailPwned में) किसी फ़ाइल से मेलबॉक्स लोड करने से GET /users का कॉल नहीं होता — जब UPN सूची पहले से OSINT या पिछली पहुँच से उपलब्ध हो तो कम फुटप्रिंट
  • डाउनलोड किए गए HTML ईमेल इनलाइन इमेज को data: URI के रूप में एम्बेड करते हैं — खोलने पर कोई आउटबाउंड अनुरोध नहीं
  • दोनों उपकरण स्क्रिप्ट त्रुटियों को दबाते हैं और टोकन प्राप्ति के बाद पूरी तरह से ऑफ़लाइन चलते हैं

लाइसेंस

केवल शैक्षिक और अधिकृत सुरक्षा परीक्षण उपयोग के लिए।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    287

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





