
 #1
नकली पहचान बनाने, संचार को नकली करने, और सामाजिक इंजीनियरिंग के लिए लक्ष्यों का प्रतिरूपण करने के उपकरण।
Kitploit अनुशंसित
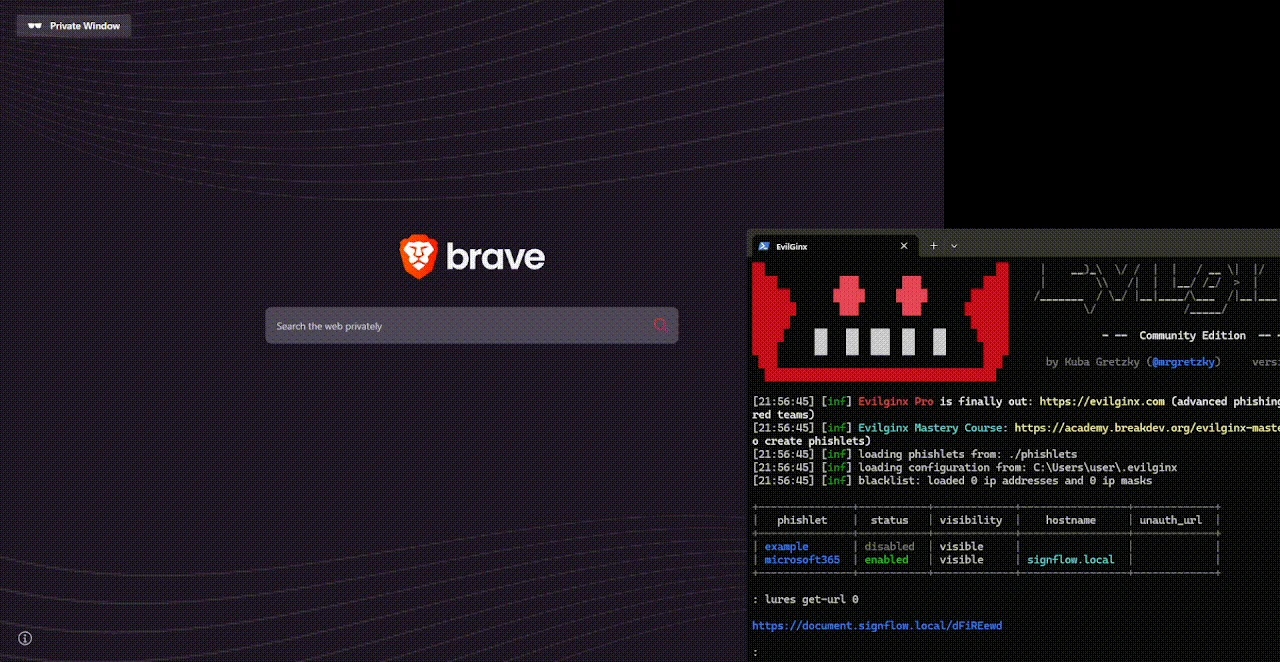
 0x4meliorate/mimic
Frameless Browser-in-the-Browser (BitB) - कोई iframes नहीं, कोई frame-busting समस्या नहीं। यथार्थवादी फ़िशिंग सिमुलेशन के लिए एक एकल-स्क्रिप्ट Shadow…
 breakfix/sharpscom
SCOM के साथ इंटरैक्ट करने के लिए एक C# उपयोगिता
 morrubin/negoexrelay
यह NegoEx/PKU2U Kerberos प्रमाणीकरण को मनमाने लक्ष्यों तक रिले करता है, जिससे क्रेडेंशियल-रहित प्रमाणीकरण, कमांड निष्पादन, SMB हैश डंपिंग, और पार्श्व…
 alperenugurlu/nac_bypass_agent
यह फ़ंक्शन उपरोक्त सभी फ़ंक्शनों को जोड़ता है और उपयोगकर्ता से आवश्यक जानकारी लेकर IP और MAC पता बदलने, रिस्पॉन्डर और tcpdump टूल्स को शुरू करने, और…
 cappricio-securities/camjacking
CamJacking एक उपकरण है जिसे मानव पैठ परीक्षण उपकरण में उपयोग के लिए डिज़ाइन किया गया है। इसका उद्देश्य लोगों की लापरवाही का परीक्षण करके संभावित…
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO इंजेक्शन URI स्पूफिंग
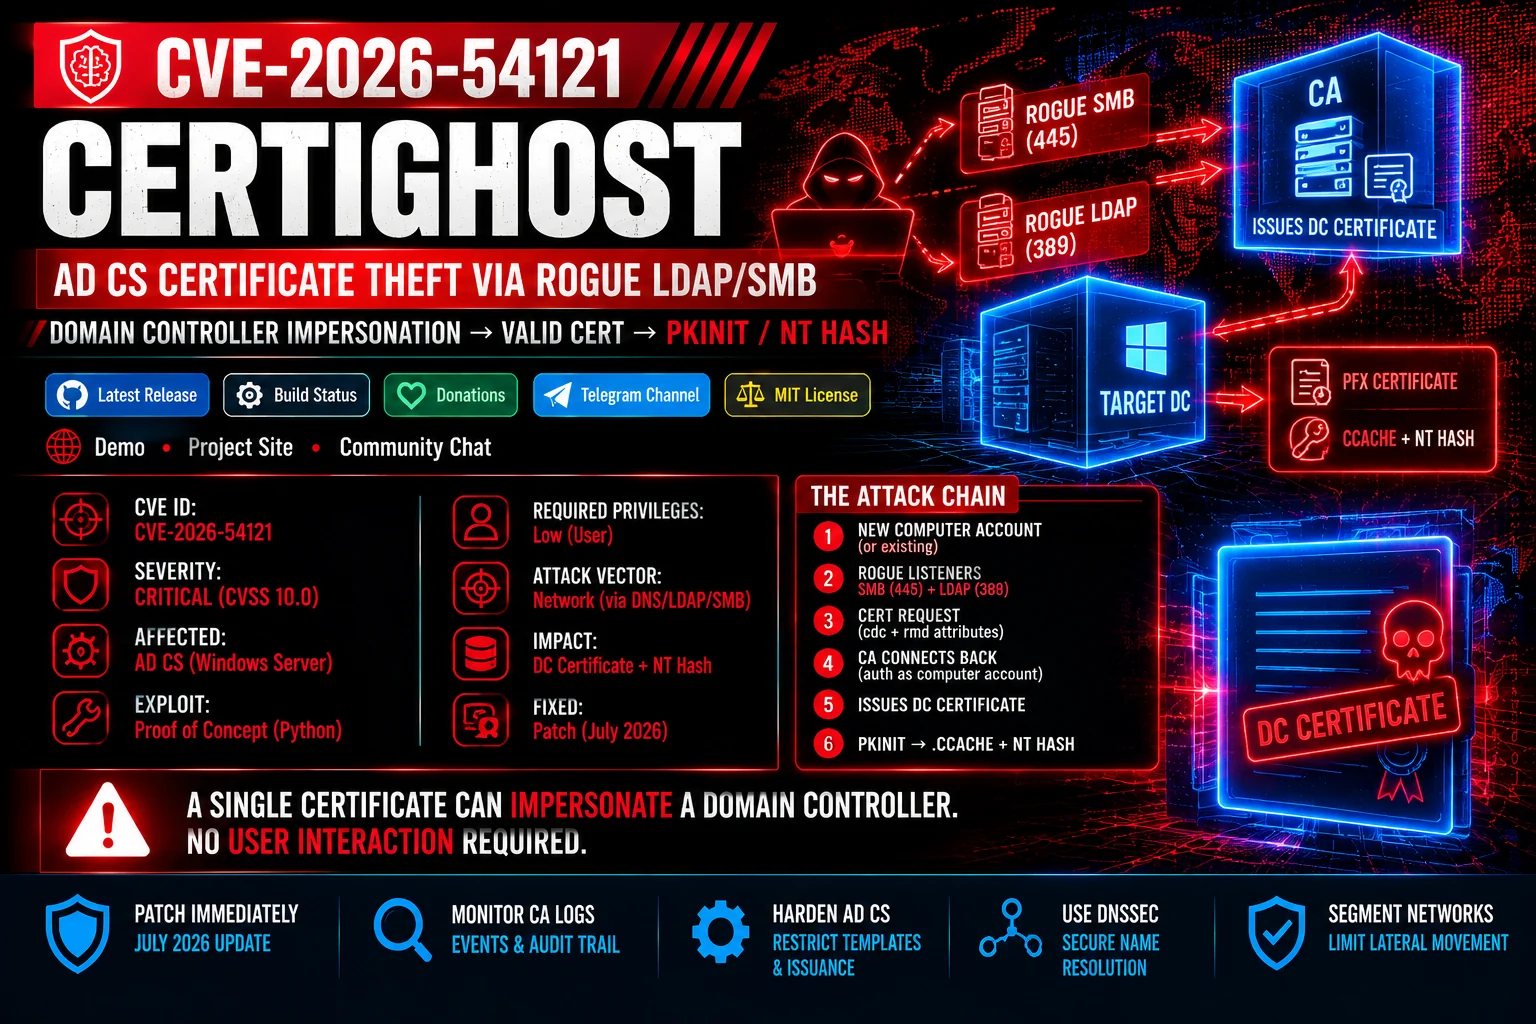 zerodayevil/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) के लिए प्रूफ-ऑफ-कॉन्सेप्ट मॉड्यूल, जो रोग LDAP/SMB लिसनर के माध्यम से AD CS नामांकन सत्यापन का शोषण करके Domain…
 leftp/backupcreds
Windows Credential Manager से क्रेडेंशियल्स डंप करने का एक C# इम्प्लीमेंटेशन।
 mondaycom/hatcha
CAPTCHA साबित करता है कि आप इंसान हैं। HATCHA साबित करता है कि आप नहीं हैं।
 bishopfox/ca-clone
HTTPS क्लाइंट हमलों में उपयोग के लिए CA प्रमाणपत्रों को क्लोन करने की स्क्रिप्ट्स।
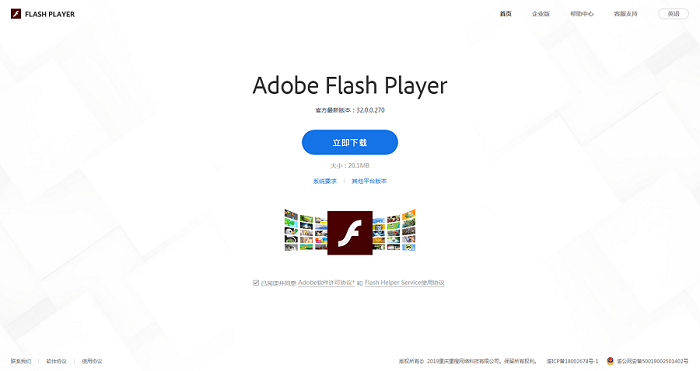 ianxtianxt/flash-player
फ्लैश फ़िशिंग सोर्स कोड चीनी + अंग्रेजी
 hackinglz/ip-obfuscation
DWORD, octal, hex, IPv6-mapped, और fake-domain @ ट्रिक्स का उपयोग करके obfuscated IP addresses और URLs उत्पन्न करता है, जो penetration testing,…
 nccgroup/whowasi
लॉग इन किए गए खातों का प्रतिरूपण करें और कमांड निष्पादित करें
 ytkoka/impersonate-proxy
एक स्थानीय MITM प्रॉक्सी जो आपको TLS फ़िंगरप्रिंट्स (JA3/JA4), HTTP/2 फ़िंगरप्रिंट्स, HTTP हेडर क्रम, और User-Agent नियंत्रित करने देता है — सब कुछ…
 magisterquis/lutlol
लिनक्स पर भूमि के नीचे रहना ~ Bsides Belfast/Vienna 2025
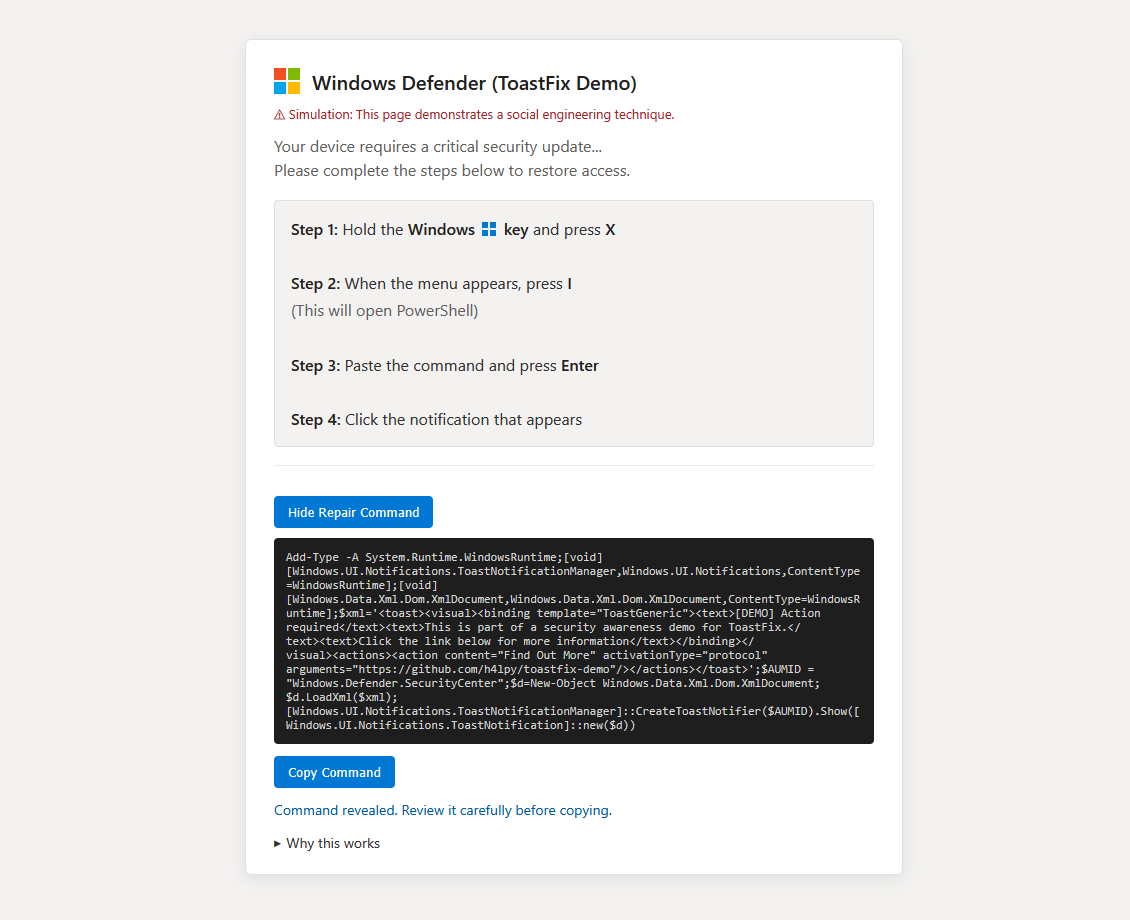 h4lpy/toastfix-demo
प्रूफ-ऑफ-कॉन्सेप्ट सुरक्षा डेमो जो दर्शाता है कि कैसे PowerShell विश्वसनीय दिखने वाली विंडोज टोस्ट सूचनाएं बना सकता है, जो ClickFix-शैली के लालच के…
 0x574r/darkcloak
Linux प्रक्रिया पहचान छिपाने वाला उपकरण जो किसी अन्य प्रक्रिया का रूप धारण करने के लिए 11-चरणीय prctl पाइपलाइन के माध्यम से comm, argv, cmdline,…








