
 #1
घुसपैठ का पता लगाने और रोकथाम प्रणालियों (IDS/IPS) और नेटवर्क सुरक्षा नियंत्रणों को बाईपास करने के उपकरण।
Kitploit अनुशंसित
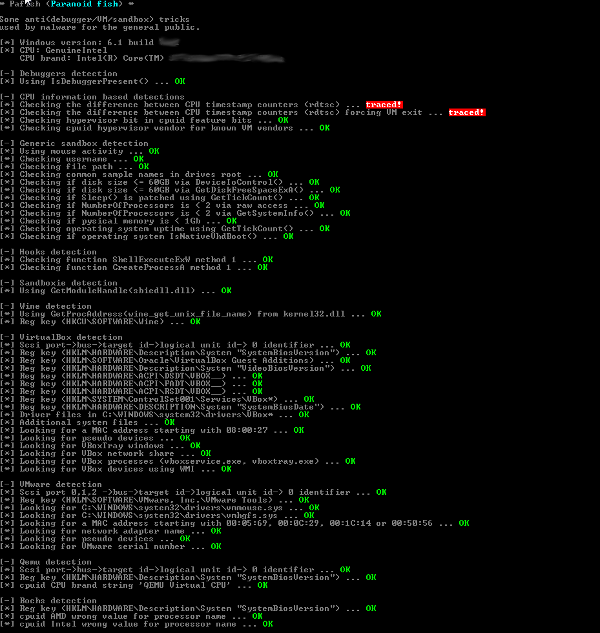
 nsmfoo/antivmdetection
VirtualBox के साथ उपयोग करने के लिए टेम्पलेट बनाने की स्क्रिप्ट जो वीएम डिटेक्शन को कठिन बनाती है
 s12cybersecurity/windefenderkiller
Windows Defender Killer | रजिस्ट्री-आधारित अक्षमीकरण + BYOVD प्रक्रिया समाप्ति (C++)
 aetsu/offensivepipeline
OfensivePipeline आपको C# टूल्स को डाउनलोड और बिल्ड करने की अनुमति देता है, रेड टीम अभ्यासों के लिए उनकी एवेज़न को बेहतर बनाने हेतु कुछ संशोधन लागू…
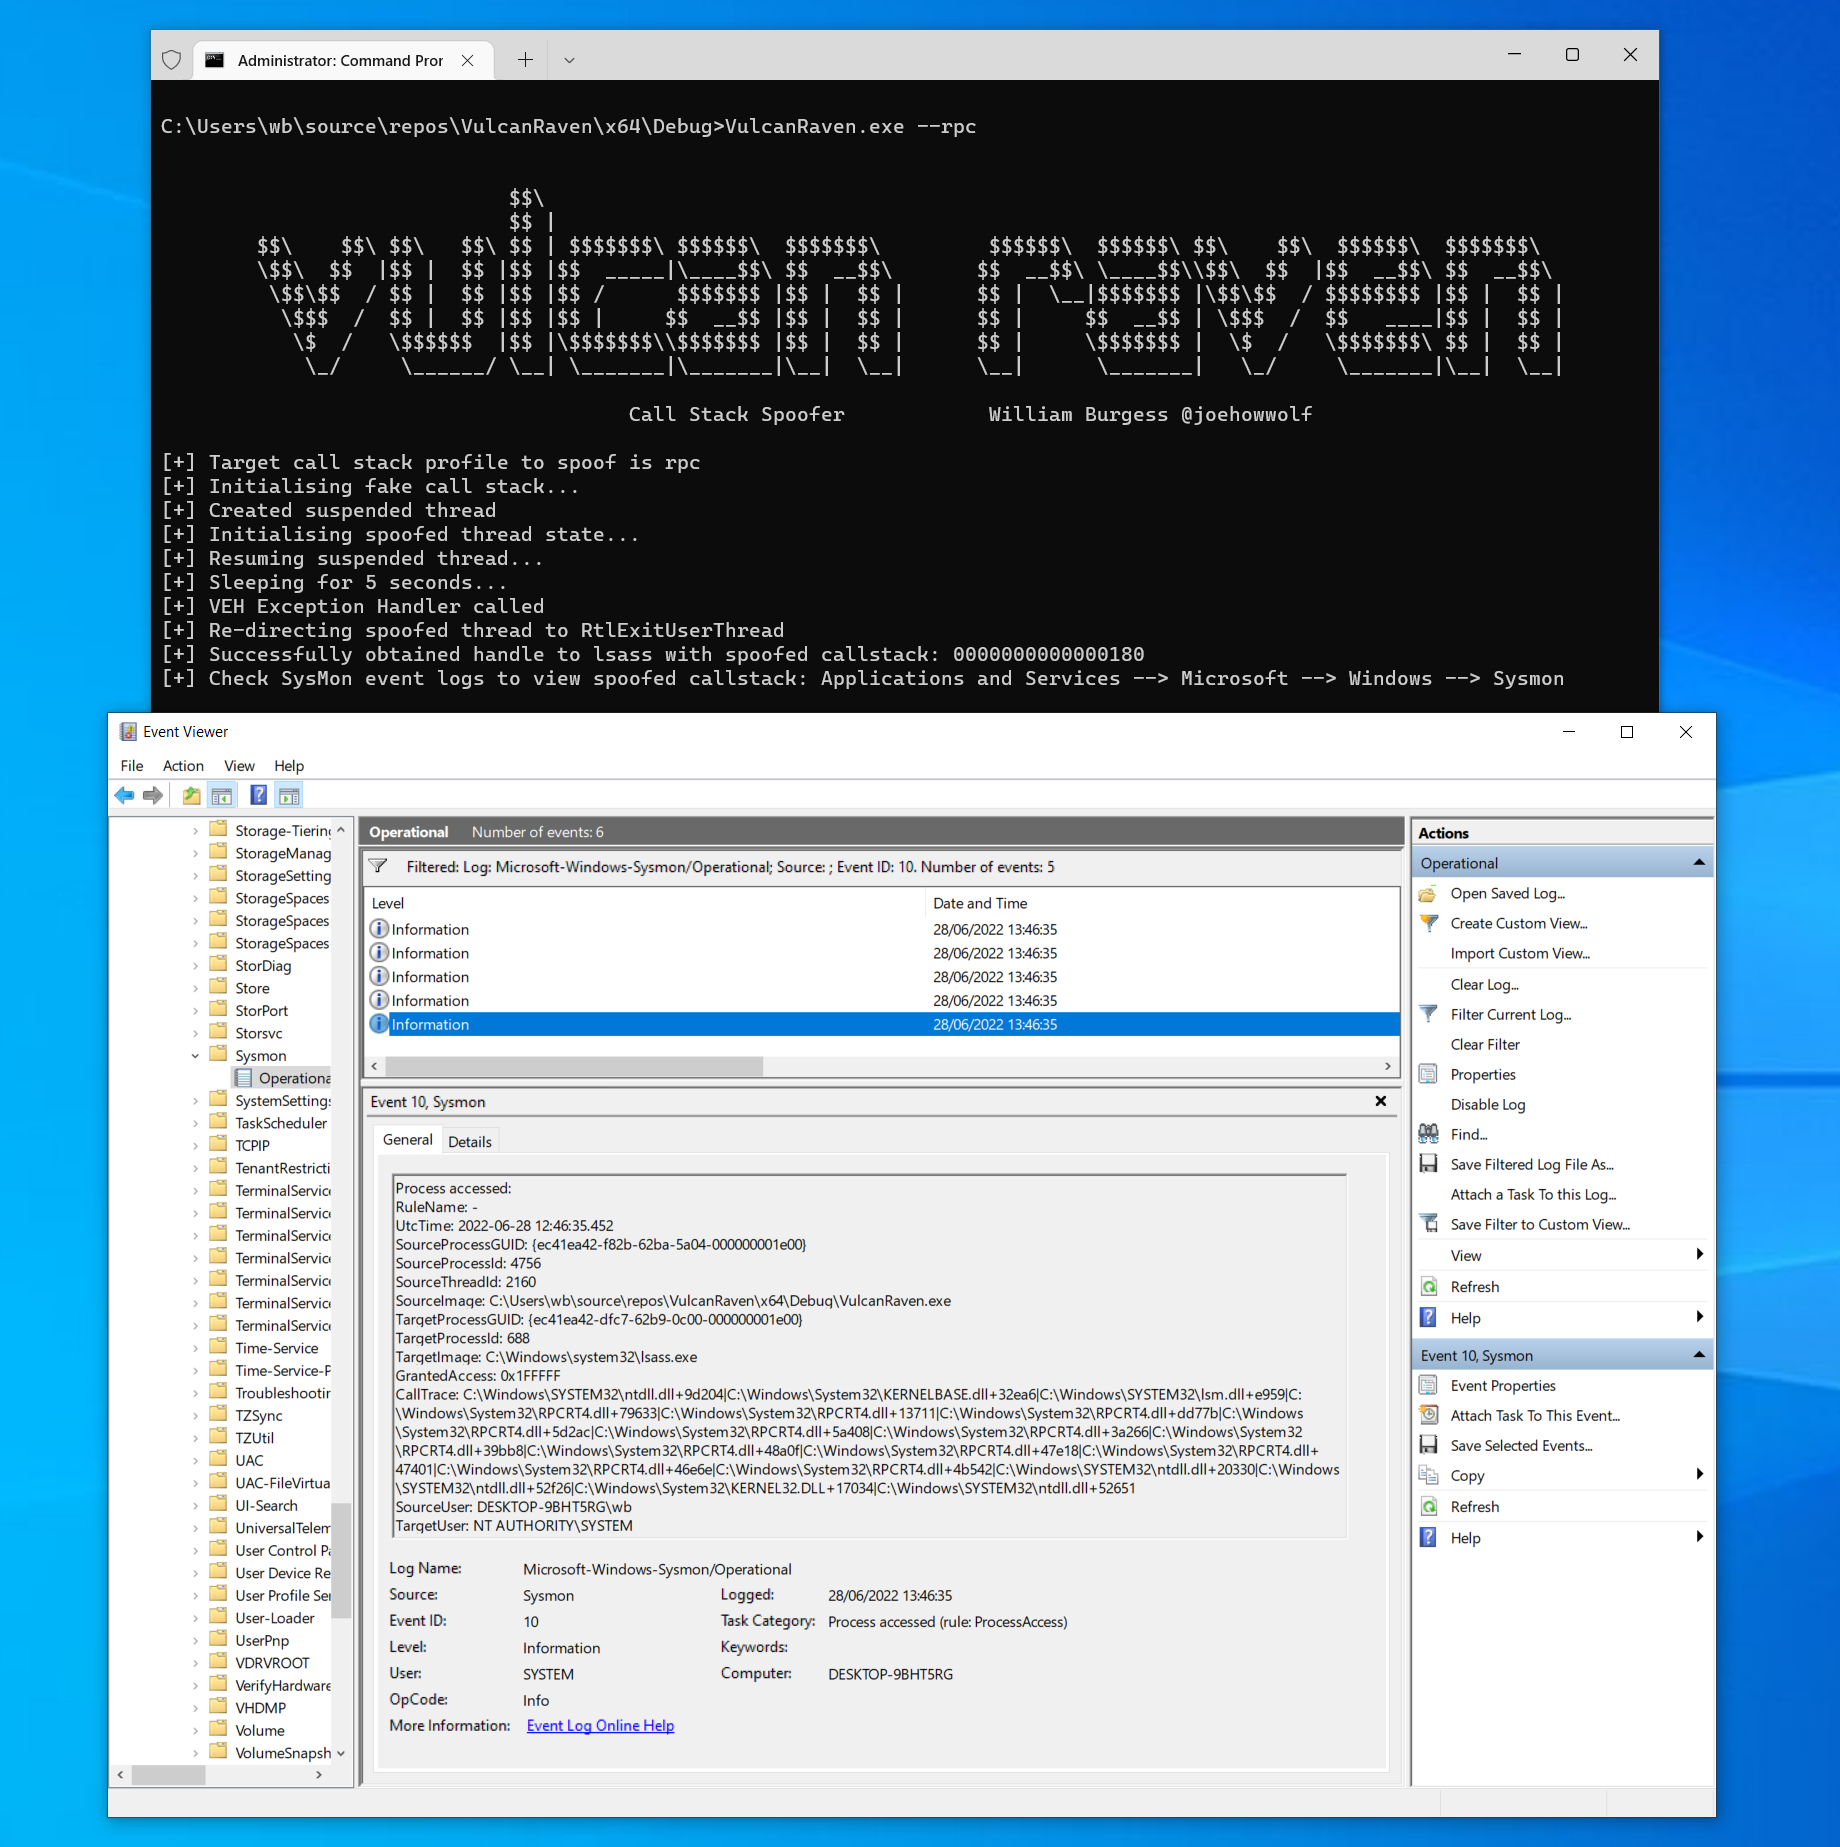 withsecurelabs/callstackspoofer
सिस कॉल करते समय मनमानी कॉल स्टैक्स को स्पूफ करने के लिए एक PoC इम्प्लीमेंटेशन (उदा. NtOpenProcess के माध्यम से हैंडल प्राप्त करना)
 malwaretech/edr-preloader
एक EDR बायपास जो AppVerifier लेयर को हाईजैक करके EDRs को हमारी प्रोसेस में DLLs को हुक करने या लोड करने से रोकता है
 s4vitar/eviltrust
एक Rogue AP के स्वचालित परिनियोजन के लिए आदर्श उपकरण जिसमें टेम्पलेट चयन + 2FA की क्षमता है। इसके लिए वायर्ड कनेक्शन की आवश्यकता नहीं है।

 idov31/cronos
मेमोरी स्कैनर से बचने के लिए वेटेबल टाइमर का लाभ उठाने वाली स्लीप अस्पष्टीकरण तकनीक के लिए PoC।
 flangvik/amsi.fail
C# Azure Function HTTP ट्रिगर के साथ जो अस्पष्टीकृत PowerShell स्निपेट उत्पन्न करता है जो वर्तमान प्रक्रिया के लिए AMSI को तोड़ता या अक्षम करता है।
 pushpenderindia/thorse
THorse Python 3 में लिखा गया Windows/Linux सिस्टम के लिए एक RAT (रिमोट एडमिनिस्ट्रेटर ट्रोजन) जनरेटर है।
 bluscreenofjeff/malleable-c2-randomizer
Cobalt Strike Malleable C2 प्रोफ़ाइलों को यादृच्छिक (रैंडमाइज़) करने और सिग्नेचर-आधारित डिटेक्शन नियंत्रणों द्वारा फ़्लैग किए जाने की संभावनाओं को कम…
 alirezaparsi/copg
Advanced per-app device / CPU / GPU spoofer for rooted Android — device profiles, per-app CPU models, prop & Android-ID spoofing, all driven by a…
 waelmas/frameless-bitb
ब्राउज़र इन द ब्राउज़र (BITB) के लिए एक नया दृष्टिकोण, बिना iframes के उपयोग के, जो Microsoft जैसे लॉगिन पेजों द्वारा लागू पारंपरिक framebusters को…
 rad9800/tamperingsyscalls
C++ लाइब्रेरी जो हार्डवेयर ब्रेकपॉइंट्स और एक्सेप्शन हैंडलर्स का उपयोग करके Windows syscall तर्कों को पुनः प्राप्त करती है और स्पूफ करती है, ताकि EDR…
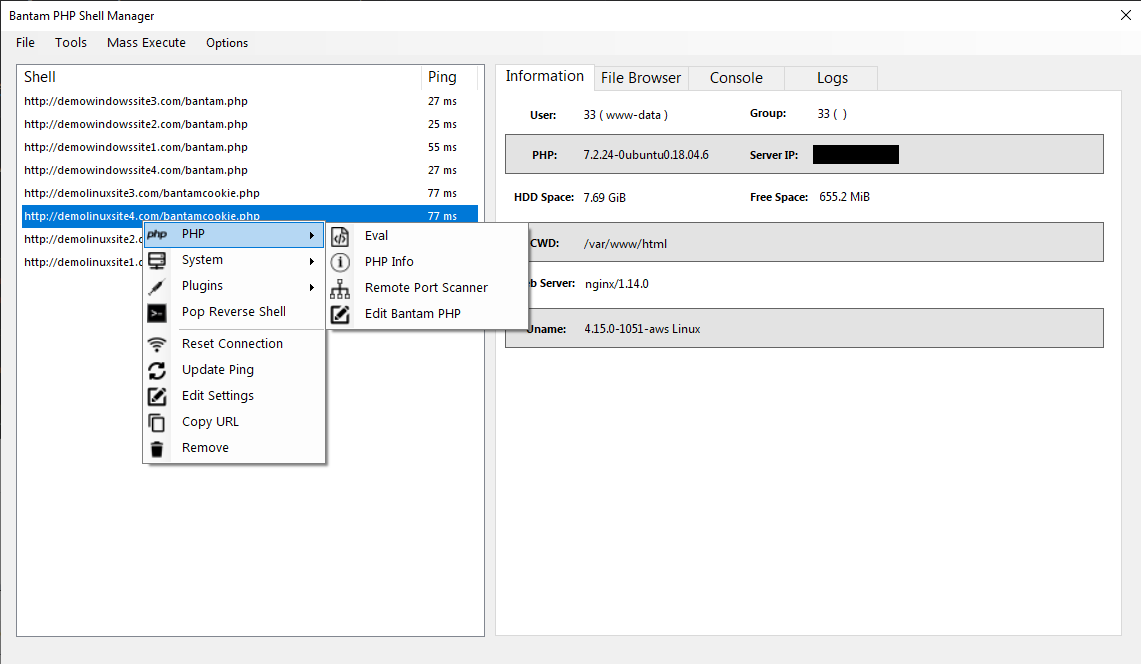 gellin/bantam
एक PHP बैकडोर प्रबंधन और जनरेशन टूल/C2 जो एंड-टू-एंड एन्क्रिप्टेड पेलोड स्ट्रीमिंग की सुविधा प्रदान करता है, जिसे WAF, IDS, SIEM सिस्टम को बायपास…
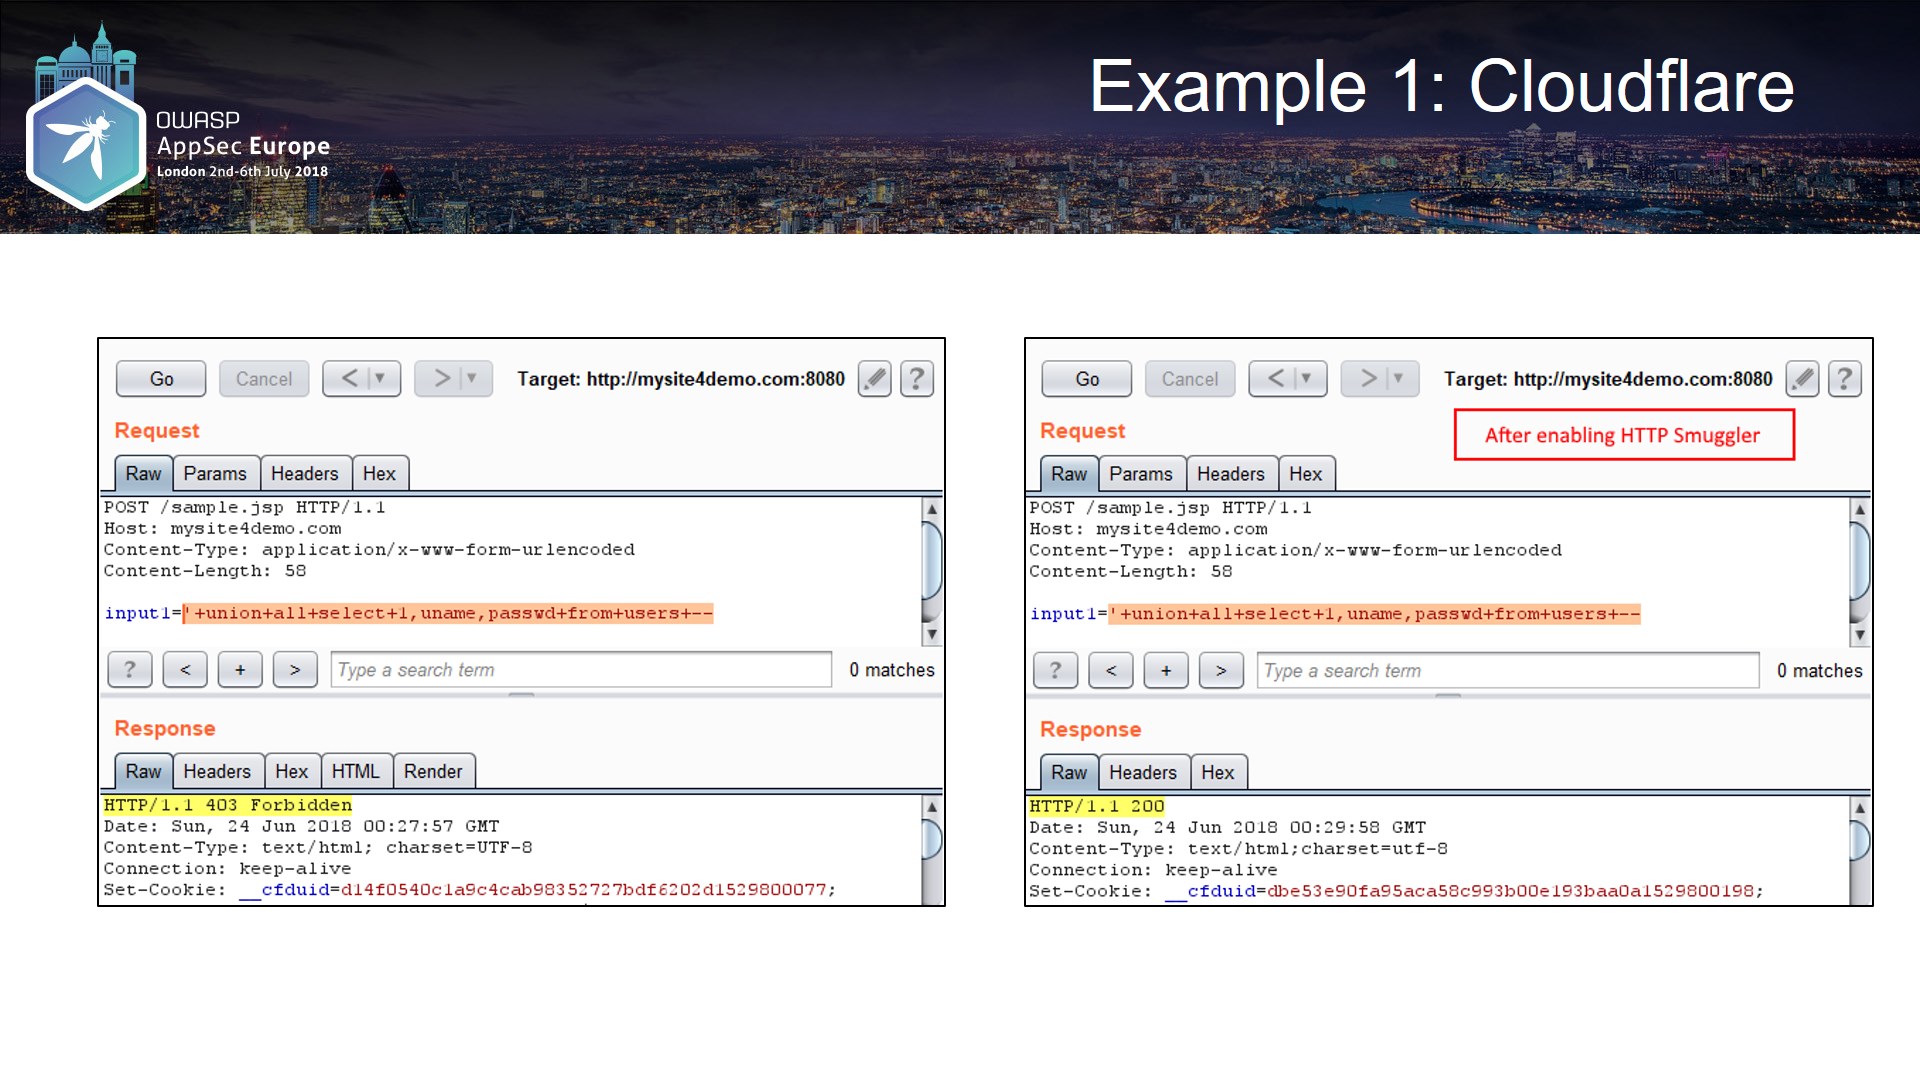 nccgroup/burpsuitehttpsmuggler
एक Burp Suite एक्सटेंशन जो पेंटेस्टर्स को WAFs को बायपास करने या विभिन्न तकनीकों का उपयोग करके उनकी प्रभावशीलता का परीक्षण करने में मदद करता है।
 emptymonkey/mimic
Linux में एक सामान्य उपयोगकर्ता के रूप में प्रक्रियाओं को छिपाएँ।
 sh4hin/gopurple
एक और shellcode runner जो endpoint security solutions की detection capabilities का मूल्यांकन करने के लिए विभिन्न तकनीकों से बना है।








