
 #1
 bats3c/ghost-in-the-logs
कर्नेल-स्तरीय उपकरण जो ड्राइवर-आधारित हुक इंजेक्शन के माध्यम से Sysmon और Windows Event Logging को अक्षम करता है, जिससे Windows सिस्टम पर गुप्त…
 xm0kht4r/ven0m-ransomware
पूरी तरह से अज्ञेय और चोरी-छिपे रैनसमवेयर, जो Rust में लिखा गया है और संक्रमित सिस्टम पर AV/EDR समाधानों को निष्क्रिय करने के लिए BYOVD तकनीक का लाभ…
 reverseclabs/wepwnise
WePWNise आर्किटेक्चर-स्वतंत्र VBA कोड उत्पन्न करता है जिसका उपयोग Office दस्तावेज़ों या टेम्पलेट्स में किया जा सकता है और यह एप्लिकेशन नियंत्रण तथा…
 pard0p/callstackspoofingpoc
विभिन्न EDR एवेज़न तकनीकों पर आधारित C++ स्व-इंजेक्टिंग ड्रॉपर।
 nccgroup/phantap
Phantom Tap (PhanTap) - रेड टीमों के लिए एक ‘अदृश्य’ नेटवर्क टैप
 cryptolok/ghostinthenet
अंतिम नेटवर्क स्टील्थर जो Linux को नेट में भूत बना देता है और MITM/DOS/स्कैन से बचाता है
 saadahla/shellcode-hide
इस रिपॉजिटरी में शामिल हैं : सरल shellcode Loader , Encoders (base64 - custom - UUID - IPv4 - MAC), Encryptors (AES), Fileless Loader (Winhttp,…
 realgam3/pymultitor
PyMultitor - पायथन मल्टी-थ्रेडेड टोर प्रॉक्सी
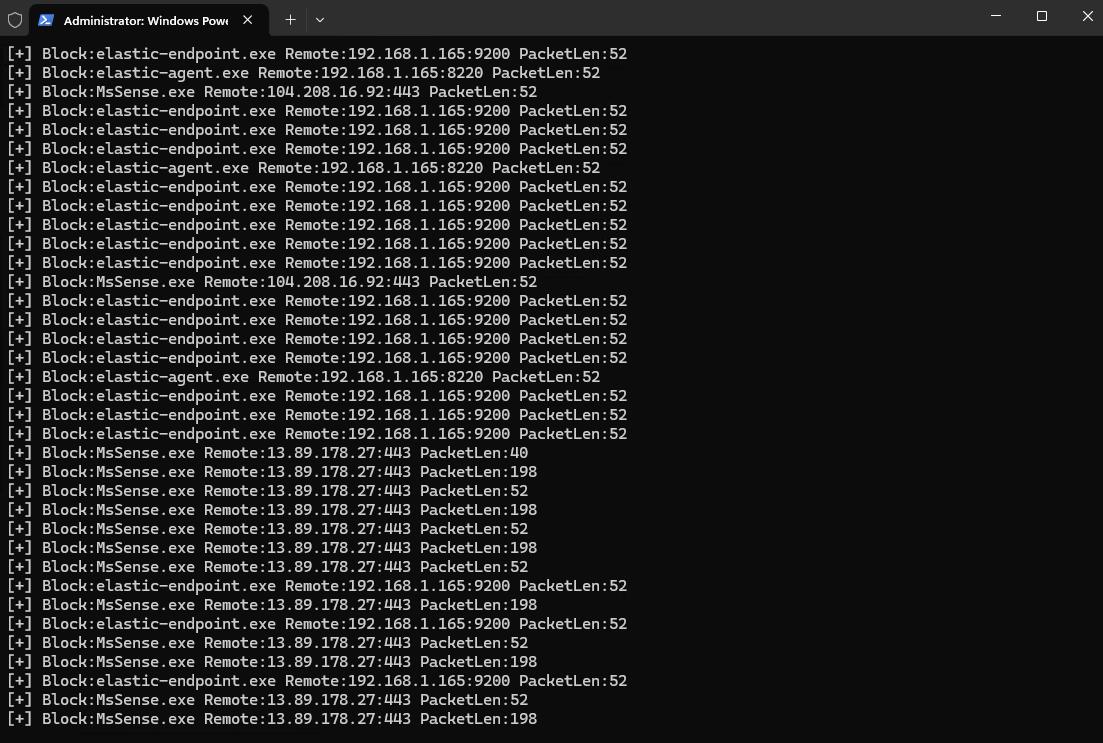 senzee1984/edrprison
EDR एजेंटों को टेलीमेट्री भेजने से रोकने के लिए एक वैध WFP कॉलआउट ड्राइवर का लाभ उठाएं।
 mthbernardes/gtrs
GTRS - गूगल अनुवादक रिवर्स शेल
 mharjac/bad_ducky
CJMCU BadUSB HW पर आधारित Rubber Ducky संगत क्लोन
 pushpenderindia/crypter
Python-आधारित क्रिप्टर जो स्रोत कोड को AES-256 और Base64 के साथ एन्क्रिप्ट करता है, रजिस्ट्री, प्रक्रिया और MAC जांच के माध्यम से VM का पता लगाने से…
 xkiian/awswaf
AWS WAF Solver, पूर्ण रिवर्स इंजीनियरिंग, 100% Python और Golang में लागू किया गया।
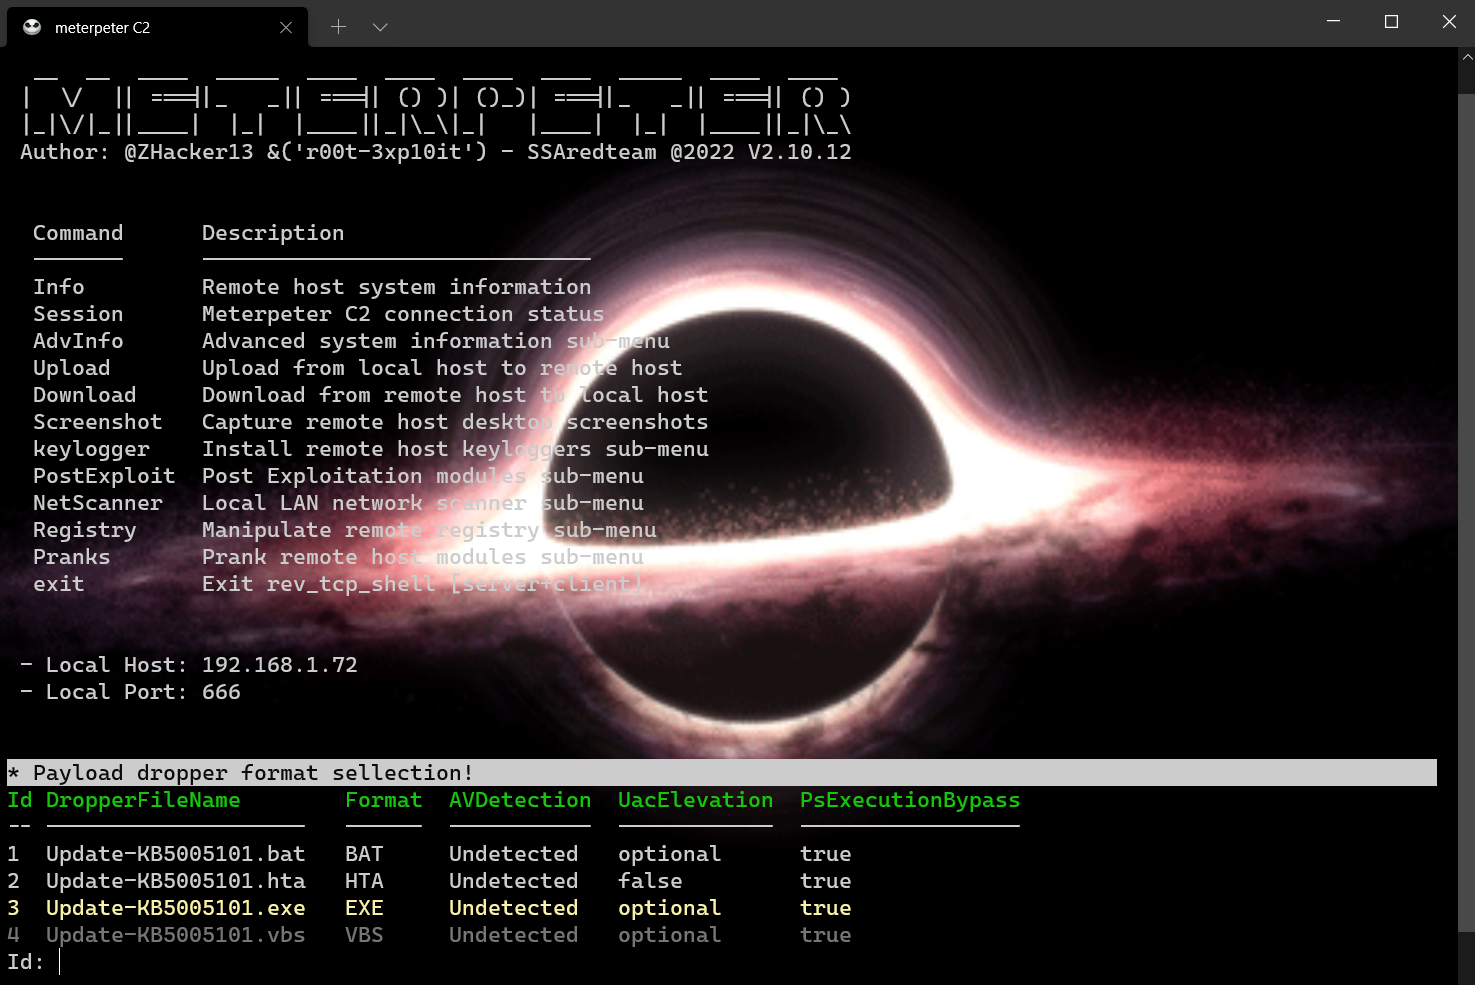 r00t-3xp10it/meterpeter
C2 PowerShell कमांड एंड कंट्रोल फ्रेमवर्क बिल्ट-इन कमांड के साथ
 3v4si0n/http-revshell
AMSI बाईपास और प्रॉक्सी अवेयर के साथ HTTP/S प्रोटोकॉल का उपयोग करके पॉवरशेल रिवर्स शेल
 kudaes/dinvoke_rs
गतिशील रूप से मनमाना अनमैनेज्ड कोड लागू करें









