

Bantam
एक उन्नत PHP बैकडोर प्रबंधन उपकरण, जिसमें हल्का सर्वर फुटप्रिंट, मल्टी-थ्रेडेड संचार, और एक उन्नत पेलोड जनरेशन और अस्पष्टीकरण उपकरण शामिल है। इसमें एंड-टू-एंड एन्क्रिप्शन है जिसमें अनुरोध-अद्वितीय एन्क्रिप्शन कुंजियाँ और पेलोड स्ट्रीमिंग शामिल है जो WAF, IDS, SIEM सिस्टम को बायपास करने के लिए डिज़ाइन की गई है। यह कई पेलोड रैंडमाइज़ेशन और अस्पष्टीकरण तकनीकों को शामिल करता है ताकि जब एन्क्रिप्शन संभव न हो तो पहचान को रोकने में मदद मिल सके। Bantam Linux PHP पोस्ट-एक्सप्लॉइटेशन प्रिविलेज एस्केलेशन के लिए एक आदर्श उपकरण है, जिससे एन्यूमरेशन स्क्रिप्ट अपलोड करना आसान हो जाता है। Bantam में एक प्लगइन सिस्टम भी है जो UI में स्क्रिप्ट और सुविधाएँ जोड़ना आसान बनाता है। यह C# में प्रोग्राम किया गया है और विंडोज और Linux (wine का उपयोग करके) पर चलता है।
विशेषताएँ
एंड-टू-एंड अनुरोध और प्रतिक्रिया एन्क्रिप्शन - एन्क्रिप्शन फ्लो
- openssl या mcrypt का उपयोग करके अनुरोध और प्रतिक्रिया डेटा पर AES-256 बिट एन्क्रिप्शन
- प्रतिक्रिया एन्क्रिप्शन कुंजियाँ प्रत्येक अनुरोध के लिए नई उत्पन्न होती हैं और अनुरोध पेलोड में एम्बेड होती हैं, जिससे प्रत्येक प्रतिक्रिया अद्वितीय होती है, WAF और IDS सिस्टम से पहचान को रोकती है
- अनुरोध एन्क्रिप्शन कुंजियाँ पूर्व-साझा कुंजी/IV का उपयोग करके एम्बेड की जा सकती हैं, या यादृच्छिक रूप से उत्पन्न IV के साथ पूर्व-साझा कुंजी का उपयोग कर सकती हैं जो एक ज्ञात अनुरोध चर के माध्यम से पारित होती है, जिससे प्रत्येक अनुरोध हस्ताक्षर अद्वितीय होता है
मुख्य फॉर्म - [img]
- शेल जानकारी प्राप्त करें - [img]
- शेल जोड़ें - [img]
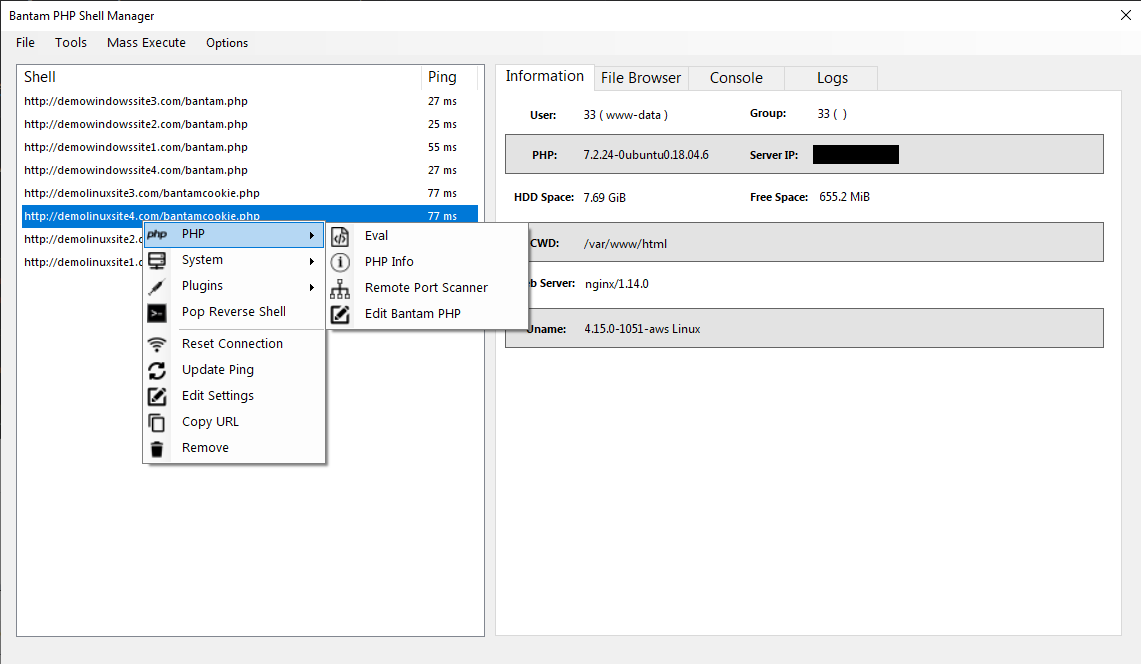
- Eval टूल - एक टेक्स्ट एडिटर खोलता है जो इनपुट टेक्स्ट को PHP पेलोड के रूप में eval करेगा
- रिमोट पोर्ट स्कैनर - रिमोट पोर्ट स्कैन करने के लिए Bantam सर्वर का उपयोग करता है
- PHPInfo व्यूअर - phpinfo पेज को एक HTML विंडो में खोलता है
- सेल्फ एडिटर - सर्वर पर संग्रहीत Bantam कोड को संपादित करें
- Linux - सहायक कमांड और फ़ाइलें। settings.xml से गतिशील रूप से शामिल (passwd, ps aux, ifconfig, आदि)
- Windows - सहायक कमांड और फ़ाइलें। settings.xml से गतिशील रूप से शामिल (net user, hosts, ipconfig, आदि)
- विंडोज स्क्रीनशॉट ग्रैबर - वर्तमान स्क्रीन का स्क्रीनशॉट लेता है
- प्लगइन्स - settings.xml में प्लगइन सेट करके UI में एक PHP पेलोड को गतिशील रूप से शामिल करें जिसे निष्पादित किया जा सके
- कनेक्शन रीसेट करें - UI से वर्तमान शेल और सत्र जानकारी हटाएँ, शेल को फिर से जोड़ें और कनेक्शन का परीक्षण करें
- पिंग अपडेट करें - चयनित शेल पर पिंग अपडेट करें
- सेटिंग्स संपादित करें - संशोधित करने के लिए UI में वर्तमान शेल सेटिंग्स खोलें
- URL कॉपी करें - शेल URL को क्लिपबोर्ड पर कॉपी करें
- हटाएँ - UI से शेल हटाएँ
- शेल को XML में सहेजें
- सहेजे गए शेल को XML से खोलें
रिवर्स शेल - [img]
- संकेतित IP/पोर्ट पर एक रिवर्स शेल स्पॉन करता है
- समर्थित विधियाँ - perl, netcat, pipe के साथ netcat, pipe के साथ telnet, php, bash, python, barrage (सभी)
- chankro के साथ disabled_functions और open_basedir को बायपास करें
बैकडोर जनरेटर - [img]
- आपकी सेटिंग्स के अनुरूप एक PHP बैकडोर पेलोड उत्पन्न करता है
यूज़र एजेंट स्विचर
- अनुरोधों में उपयोग किए जाने वाले यूज़र एजेंट को रैंडमाइज़ या कस्टमाइज़ करें
प्रॉक्सी सेटिंग्स
- Socks और HTTP प्रॉक्सी का समर्थन करता है
मास एक्ज़ीक्यूट
- सभी सर्वरों पर PHP पेलोड निष्पादित करता है
- पोर्ट स्कैनर - वितरित पोर्ट स्कैन जो चयनित सर्वरों के बीच काम को विभाजित करता है और एक रिमोट होस्ट को पोर्ट स्कैन करता है - [img]
- प्लगइन्स - मास एक्ज़ीक्यूशन के लिए GUI में settings.xml से गतिशील रूप से एक कस्टम पेलोड शामिल करें
फ़ाइल ब्राउज़र - [img]
- फ़ाइल निर्देशिकाओं को ट्रैवर्स करता है, और वर्तमान सत्र के दौरान निर्देशिका ट्री को सहेजता है
- फ़ाइल कॉपी करें
- फ़ाइल सामग्री पढ़ें
- फ़ाइल हटाएँ
- फ़ाइल का नाम बदलें
- फ़ाइल अपलोड करें
- विकल्प फॉर्म में चयनित वेक्टर का उपयोग करके सर्वर को शेल कमांड भेजें, वर्तमान सत्र के दौरान इतिहास सहेजता है
लॉग
- एप्लिकेशन या सर्वर द्वारा उत्पन्न विभिन्न लॉग और त्रुटियाँ दिखाता है, विकल्प फॉर्म में समायोज्य वर्बोसिटी
- लॉगिंग
- लॉग स्तर - निर्धारित करता है कि कौन से लॉग दिखाए जाएँगे, उच्च स्तर अधिक लॉग दिखाएगा
- ग्लोबल लॉग सक्षम करें
- अनुरोध सेटिंग्स
- अधिकतम निष्पादन समय - अनुरोधों को अधिकतम PHP निष्पादन समय तक चलने देता है
- त्रुटि लॉग अक्षम करें - अनुरोधों के लिए त्रुटि लॉगिंग अक्षम करता है
- शेल कोड वेक्टर - शेल कोड निष्पादन विधि (system/exec/shell_exec/passthru/popen/backticks)
- टाइमआउट (मिलीसेकंड) - डिफ़ॉल्ट अनुरोध टाइमआउट
- अधिकतम पोस्ट आकार (KiB) - डिफ़ॉल्ट अधिकतम पोस्ट आकार
- अधिकतम कुकी आकार (B) - 4096 बाइट्स पर लॉक
- अनुरोध अस्पष्टीकरण
- यादृच्छिक टिप्पणियाँ इंजेक्ट करें
- PHP पेलोड में यादृच्छिक टेक्स्ट के साथ टिप्पणियाँ इंजेक्ट करता है
- टिप्पणी आवृत्ति - टिप्पणियाँ इंजेक्ट करने के लिए स्थानों की संख्या निर्धारित करता है
- अधिकतम लंबाई - टिप्पणियों की अधिकतम लंबाई निर्धारित करता है
- PHP वेरिएबल नाम रैंडमाइज़ करें
- PHP पेलोड में वेरिएबल नाम रैंडमाइज़ करता है, हमेशा चालू
- अधिकतम लंबाई - यादृच्छिक PHP वेरिएबल नामों की अधिकतम लंबाई निर्धारित करता है
क्रेडिट्स
- Socks Sharp - HttpClient के लिए Socks प्रॉक्सी हैंडलर
- Chankro - Disabled functions / Open Base Dir बायपास

 gellin/bantam










