 s12cybersecurity/windefenderkiller
Windows Defender Killer | रजिस्ट्री-आधारित अक्षमीकरण + BYOVD प्रक्रिया समाप्ति (C++)

रजिस्ट्री कुंजियों के माध्यम से Windows Defender को स्थायी रूप से अक्षम करने के लिए C++ कोड
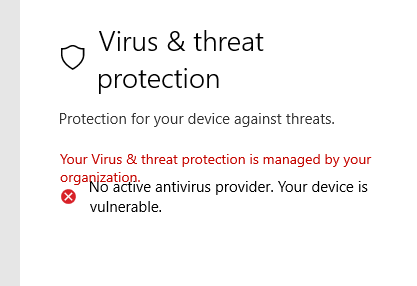
बस इसे कंपाइल करें और निष्पादित करें!
और जब मैं इसे रीस्टार्ट करता हूँ:
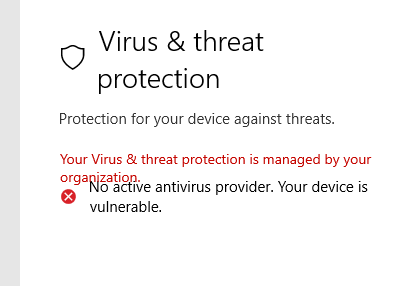
यह मॉड्यूल Windows Defender को अक्षम करने के लिए BYOVD (Bring Your Own Vulnerable Driver) तकनीक लागू करता है, इसकी प्रक्रियाओं को लगातार समाप्त करके।
कर्नेल-स्तरीय पहुँच प्राप्त करने के लिए एक कमजोर हस्ताक्षरित ड्राइवर लोड किया जाता है, जिससे प्रोग्राम लूप में MsMpEng.exe सेवाओं को बार-बार समाप्त कर सकता है।
यह रिपॉजिटरी Windows Defender को अधिक प्रभावी ढंग से अक्षम करने के लिए एक संयुक्त दृष्टिकोण दर्शाने हेतु दो अलग-अलग तकनीकों को एक साथ लाती है।
रजिस्ट्री-आधारित विधि स्थायी कॉन्फ़िगरेशन परिवर्तन लागू करती है, लेकिन यह अधिकांश एंटीवायरस समाधानों, जिनमें Defender स्वयं भी शामिल है, द्वारा भारी मात्रा में पहचानी और अवरुद्ध की जाती है। इस वजह से, इसे सीधे चलाना अक्सर अविश्वसनीय होता है।
इसे संबोधित करने के लिए, BYOVD तकनीक का उपयोग पहले से किया जा सकता है। एक कमजोर ड्राइवर लोड करके और कर्नेल-स्तरीय पहुँच प्राप्त करके, Defender-संबंधित प्रक्रियाएँ लगातार समाप्त की जाती हैं, जिससे आगे की कार्रवाइयों का पता लगाने या उन्हें अवरुद्ध करने की इसकी क्षमता कम हो जाती है।
Defender की इस कमजोर स्थिति में, रजिस्ट्री-आधारित कोड को फिर निष्पादित किया जा सकता है और Defender को स्थायी रूप से अक्षम किया जा सकता है।
कार्यप्रवाह
⚠️ अस्वीकरण केवल शैक्षिक और सुरक्षा अनुसंधान उद्देश्यों के लिए। नियंत्रित वातावरण में उपयोग करें।
