 #1
डिजिटल फोरेंसिक, साक्ष्य संग्रह, टाइमलाइन विश्लेषण और घटना जांच उपकरण।
Kitploit अनुशंसित
 lethal-forensics/macos-collector
macos-collector - DFIR के लिए macOS फोरेंसिक आर्टिफैक्ट्स का स्वचालित संग्रह
 cloudflare/filterforge
BPF फ़िल्टर हल करने और इनके आधार पर पैकेट बनाने के लिए उपकरण
 0xsp-srd/aether
विंडोज मेमोरी-फोरेंसिक और खतरे की खोज करने वाला उपकरण जो लाइव प्रोसेस मेमोरी को दुर्भावनापूर्ण पैटर्न, इंजेक्शन तकनीकों और रिफ्लेक्टिवली लोडेड .NET…
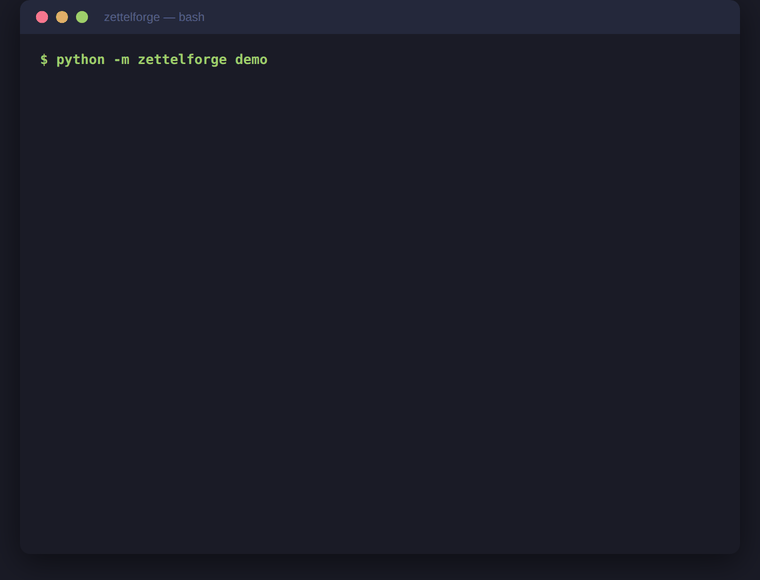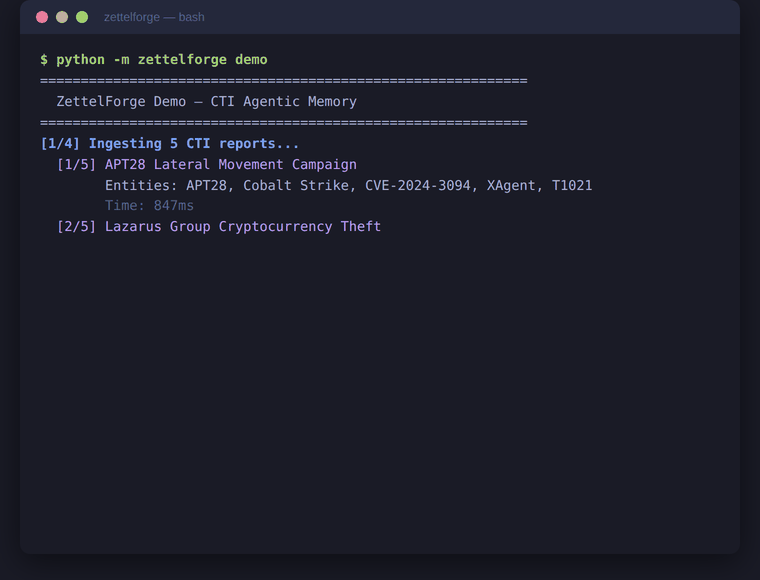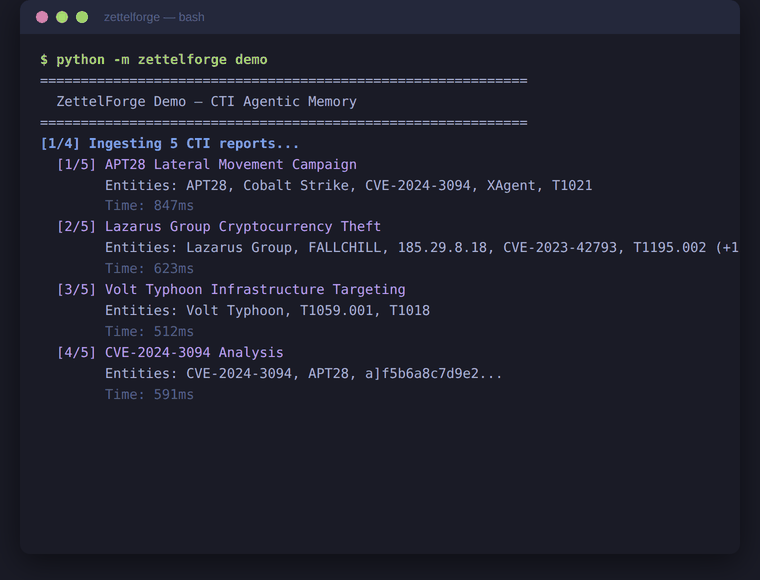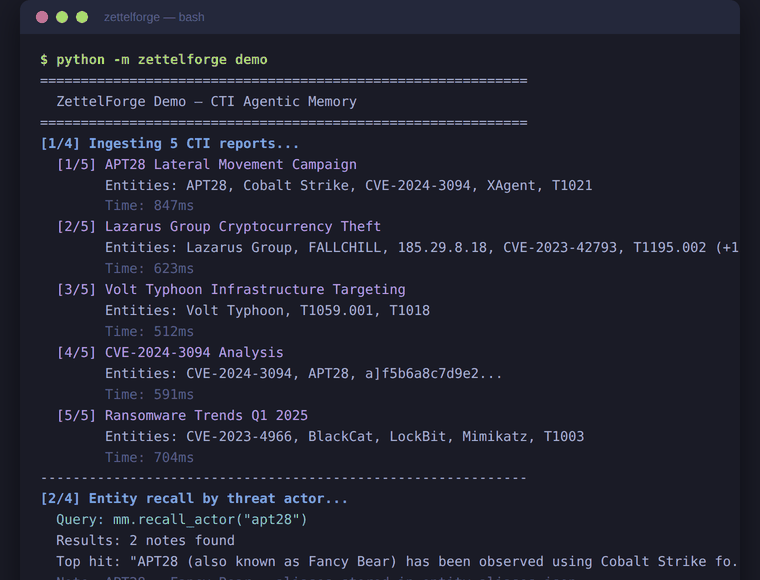 threatrecall/zettelforge
Agentic memory for CTI in Python — STIX ज्ञान ग्राफ, खतरा-अभिनेता उपनाम समाधान, ऑफलाइन-प्रथम RAG, Claude Code और LangChain एजेंटों के लिए MCP सर्वर
 wiz-sec-public/githunt
ब्लैक हैट यूरोप 2025 के डेमो: गिटहब पर द फोरेंसिक ट्रेल: सप्लाई चेन गतिविधि की खोज
 neo23x0/mongobleed-detector
MongoBleed शोषण के लिए डिटेक्शन स्क्रिप्ट
 bitranox/fingerprint
विंडोज में रजिस्ट्री और फ़ाइल परिवर्तनों की निगरानी
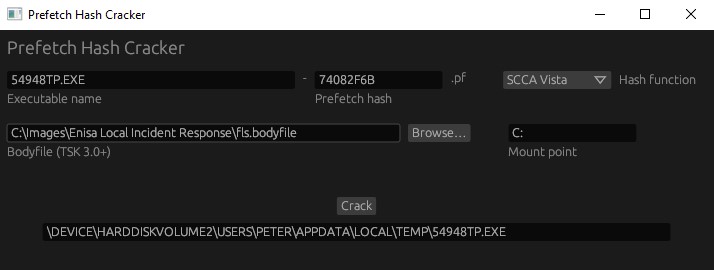 harelsegev/prefetch-hash-cracker
विंडोज प्रीफ़ेच हैश से पूर्ण निष्पादन योग्य पथों को पुनर्प्राप्त करने वाला ब्रूट-फोर्स टूल, जो bodyfiles का उपयोग करता है और फोरेंसिक विश्लेषण के लिए…
 visma-prodsec/columbo
ML-सहायता प्राप्त फोरेंसिक विश्लेषण उपकरण जो विंडोज पर मेमोरी, डिस्क और लाइव सिस्टम ट्राइएज को स्वचालित करता है, Volatility 3, autorunsc और sigcheck…
 adibirzu/openclaw-security-monitor
OpenClaw परिनियोजनों के लिए सक्रिय सुरक्षा निगरानी। ClawHavoc, AMOS stealer, CVE-2026-25253, मेमोरी पॉइज़निंग और सप्लाई चेन हमलों का पता लगाता है।
 qsecure-labs/deadmatter
क्रेडेंशियल निष्कर्षण उपकरण जो ऑफसेट से स्वतंत्र है
 citrix/ioc-scanner-cve-2019-19781
CVE-2019-19781 के लिए समझौता संकेतक स्कैनर
 sinfocol/vboxdie-cracker
VirtualBox डिस्क इमेज एन्क्रिप्शन पासवर्ड क्रैकर
 threatray/threat-research
थ्रेट्रे के थ्रेट रिसर्च से IoCs और YARA नियम
 carmaa/interrogate
Interrogate एक प्रूफ-ऑफ-कॉन्सेप्ट उपकरण है जो बाइनरी सामग्री में क्रिप्टोग्राफ़िक कुंजियों की पहचान के लिए है (लक्षित ऑपरेटिंग सिस्टम की परवाह किए…
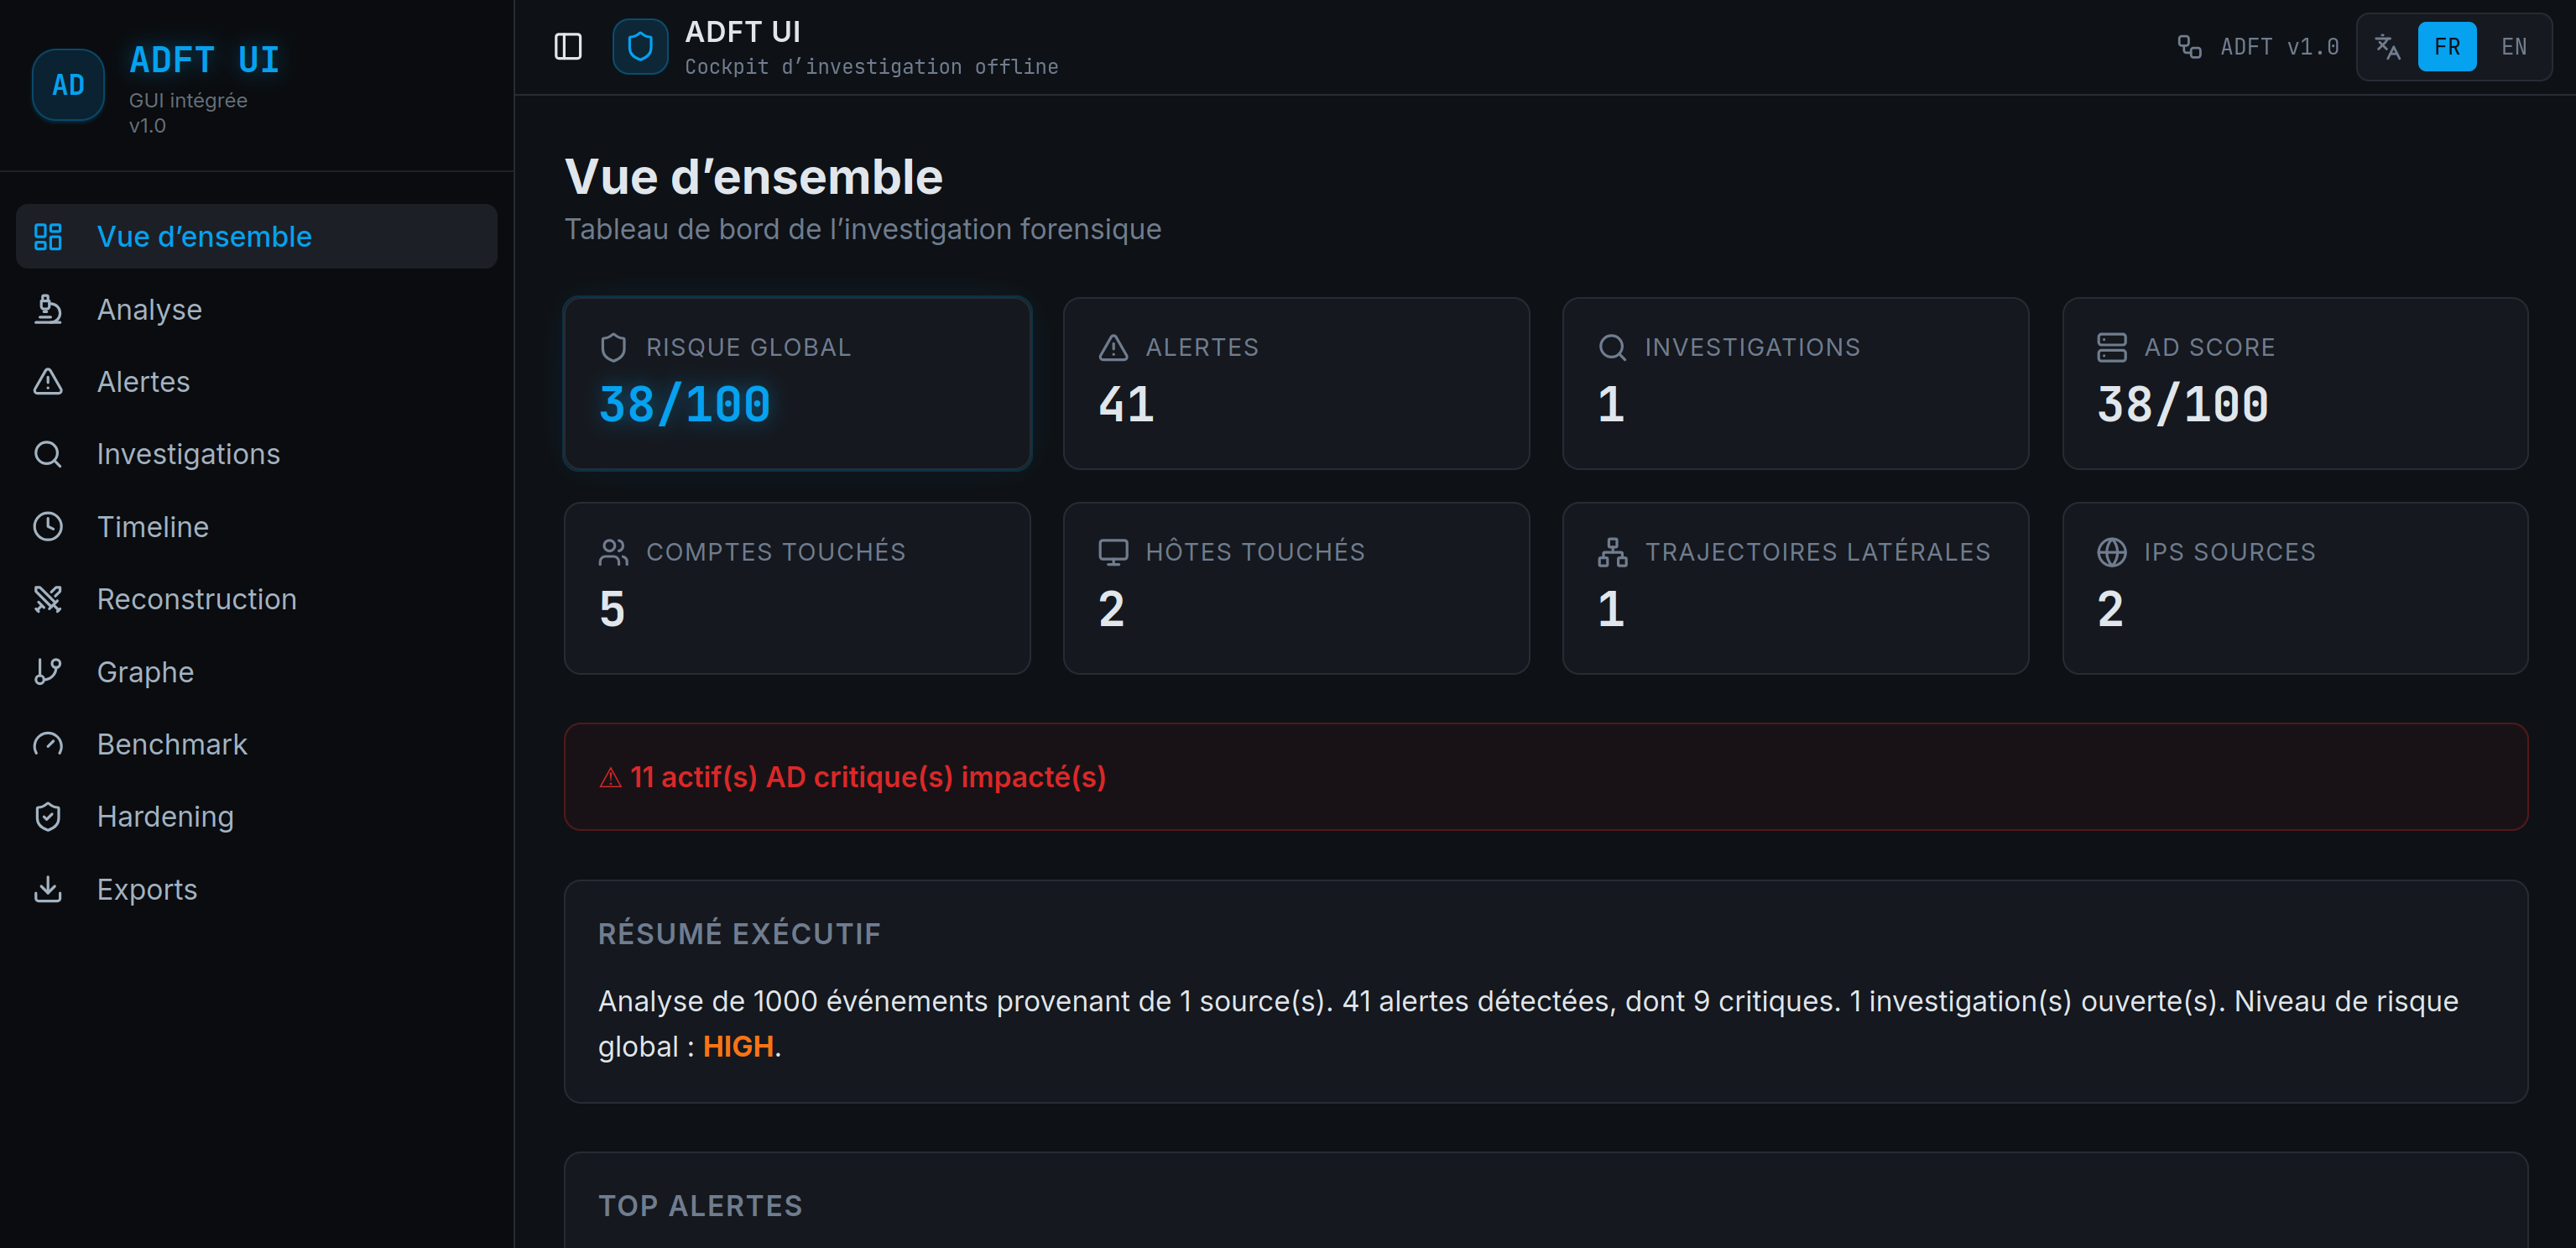 kjean13/adft
सक्रिय निर्देशिका फोरेंसिक टूलकिट : विंडोज इवेंट लॉग (EVTX) से AD हमलों का पता लगाएं और पुनर्निर्माण करें
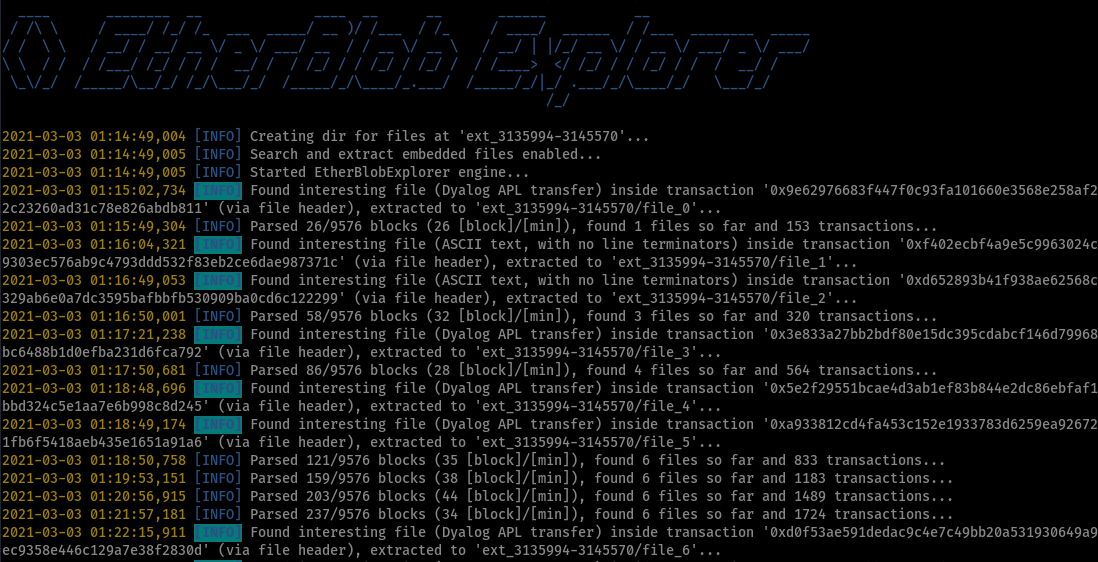 litneet64/etherblob-explorer
Ethereum Blockchain नेटवर्क पर ब्लॉब फ़ाइलों को खोजें और निकालें
 twocanoes/audit
OS X के लिए ऑडिट प्रेफरेंस पेन और लॉग रीडर