
Agentic memory for CTI in Python — STIX ज्ञान ग्राफ, खतरा-अभिनेता उपनाम समाधान, ऑफलाइन-प्रथम RAG, Claude Code और LangChain एजेंटों के लिए MCP सर्वर
साइबर खतरा खुफिया (cyber threat intelligence) के लिए बनाया गया एकमात्र एजेंटिक मेमोरी सिस्टम।
जब कोई वरिष्ठ विश्लेषक संस्थान छोड़ता है, तो दो-तीन साल का संदर्भ उनके साथ चला जाता है — ग्राहक वातावरण, पूर्व जाँचें, अभिनेता TTPs, गलत-सकारात्मक पैटर्न, हर मुश्किल से अर्जित "रुको, हमने यह पहले देखा है।" ZettelForge एक एजेंटिक मेमोरी सिस्टम है जो इस तरह बनाया गया है कि यह संदर्भ टीम के पास ही बना रहे।
यह विश्लेषक नोट्स और खतरा रिपोर्टों से CVEs, खतरा अभिनेताओं, IOCs, और ATT&CK तकनीकों को निकालता है, उपनामों को हल करता है (APT28 = Fancy Bear = STRONTIUM = Sofacy), एक STIX 2.1 ज्ञान ग्राफ़ बनाता है, और हर पिछली जाँच को आपके विश्लेषकों — और MCP के माध्यम से Claude Code — को सहज भाषा में वापस प्रदान करता है। पूरी तरह से इन-प्रोसेस चलता है। कोई API कुंजी नहीं। कोई क्लाउड नहीं। कोई डेटा होस्ट नहीं छोड़ता।


Star · pip install zettelforge · Docs · ThreatRecall (hosted) · Changelog
v2.6.2 (2026-04-27): कॉन्फ़िग वेब एडिटर अब सभी enum फ़ील्ड (LLM/embedding प्रदाता, लॉग स्तर, PII क्रिया, संश्लेषण प्रारूप) के लिए कार्यशील ड्रॉपडाउन और एक कार्यशील Apply बटन के साथ आता है। नया
[crewai]एक्स्ट्रा ZettelForge को CrewAI टूल्स के रूप में उजागर करता है --pip install zettelforge[crewai]। पूरा चेंजलॉग
यदि ZettelForge आपके द्वारा चलाए जाने वाले CTI वर्कफ़्लो में फ़िट बैठता है, तो एक स्टार सबसे तेज़ संकेत है कि इस श्रेणी में निवेश जारी रखना सार्थक है।
Python 3.11 या नया और एक नया वर्चुअल वातावरण उपयोग करें। यह सुरक्षा अपडेट अस्थायी रूप से Maigret उपयोगकर्ता नाम खोज को अक्षम करता है जब तक कि अपस्ट्रीम पैच किए गए निर्भरताओं का समर्थन न करे; अन्य OSINT संग्राहक उपलब्ध रहते हैं। देखें सुरक्षा और अपग्रेड नोट्स।
हर SOC विश्लेषकों को खोता है। जब वे चले जाते हैं, तो जाँच का संदर्भ, अभिनेता एट्रिब्यूशन, और वातावरण-विशिष्ट गलत-सकारात्मक पैटर्न उनके साथ चले जाते हैं। उनके प्रतिस्थापन वही टिकटें फिर से खोलते हैं, वही रिपोर्टें फिर से पढ़ते हैं, और वही मानसिक मॉडल शून्य से फिर से बनाते हैं।
सामान्य-प्रयोजन AI मेमोरी सिस्टम सुरक्षा टीमों के लिए इसे ठीक नहीं करते। वे APT28 को Fancy Bear से अलग नहीं बता सकते, नहीं जानते कि CVE-2024-3094 XZ Utils बैकडोर है, Sigma या YARA को पार्स नहीं कर सकते, और उनके पास MITRE ATT&CK तकनीक ID की कोई अवधारणा नहीं है। जब कोई CTI विश्लेषक उन्हें एक साल की इंटेल रिपोर्टें देता है, तो उन्हें चैट इतिहास पर धुंधली सिमेंटिक खोज वापस मिलती है।
ZettelForge उन विश्लेषकों के लिए बनाया गया था जो खतरा ग्राफ़ में सोचते हैं। यह CVEs, खतरा अभिनेताओं, IOCs, और ATT&CK तकनीकों को स्वचालित रूप से निकालता है, नामकरण परंपराओं में उपनामों को हल करता है, कारण संबंधों के साथ एक ज्ञान ग्राफ़ बनाता है, और इरादा-जागरूक मिश्रित खोज का उपयोग करके यादें पुनः प्राप्त करता है -- सब कुछ इन-प्रोसेस, बिना किसी बाहरी API निर्भरता के।
मेमोरी ऑगमेंटेशन CTI कार्यों पर छोटे और बड़े मॉडलों के बीच के अंतर का 33% भर देता है (CTI-REALM, Microsoft 2026, बड़े-मॉडल बेसलाइन के रूप में GPT-4 का उपयोग करते हुए)। कार्यप्रणाली और तुलनाओं के लिए पूरी बेंचमार्क रिपोर्ट देखें।
| क्षमता | ZettelForge | Mem0 | Graphiti | Cognee |
|---|---|---|---|---|
| CTI एंटिटी निष्कर्षण (CVE, अभिनेता, IOC) | हाँ | नहीं | नहीं | नहीं |
| STIX 2.1 ऑन्टोलॉजी | हाँ | नहीं | नहीं | नहीं |
| थ्रेट एक्टर उपनाम समाधान | हाँ (APT28 = Fancy Bear) | नहीं | नहीं | नहीं |
| कारणात्मक ट्रिपल के साथ नॉलेज ग्राफ | हाँ | नहीं | हाँ | हाँ |
| इंटेंट-वर्गीकृत रिट्रीवल (5 प्रकार) | हाँ | नहीं | नहीं | नहीं |
| इन-प्रोसेस / किसी बाहरी API की आवश्यकता नहीं | हाँ | नहीं | नहीं | नहीं |
| OCSF स्कीमा में ऑडिट लॉग | हाँ | नहीं | नहीं | नहीं |
| MCP सर्वर (Claude Code) | हाँ | नहीं | नहीं | नहीं |

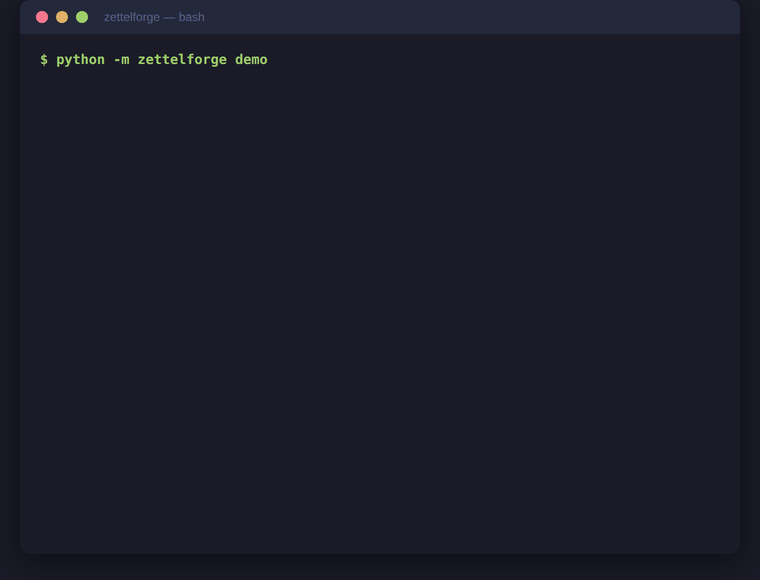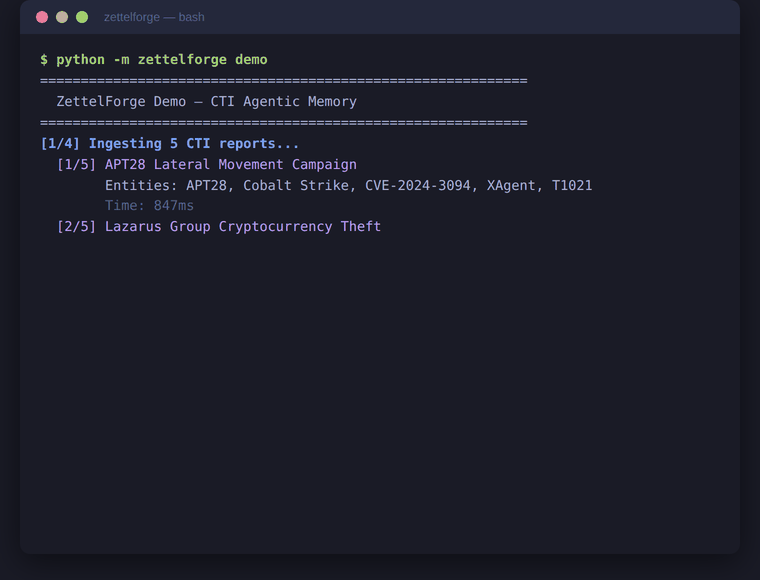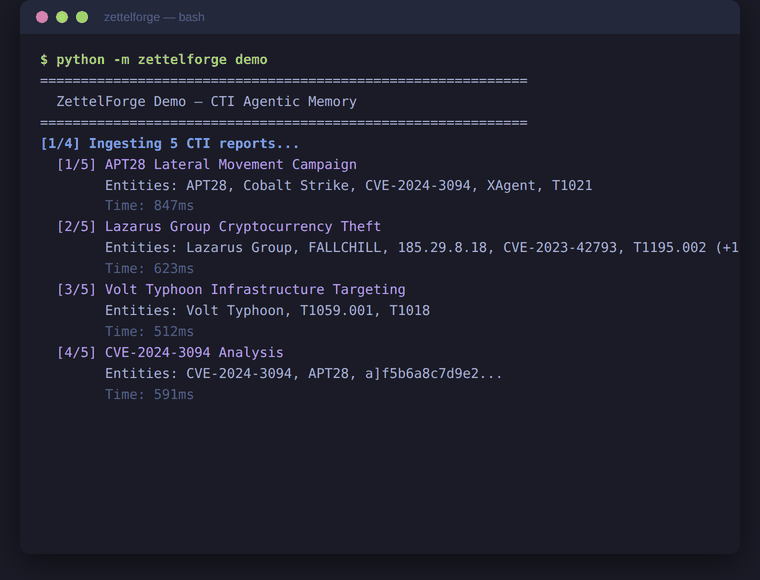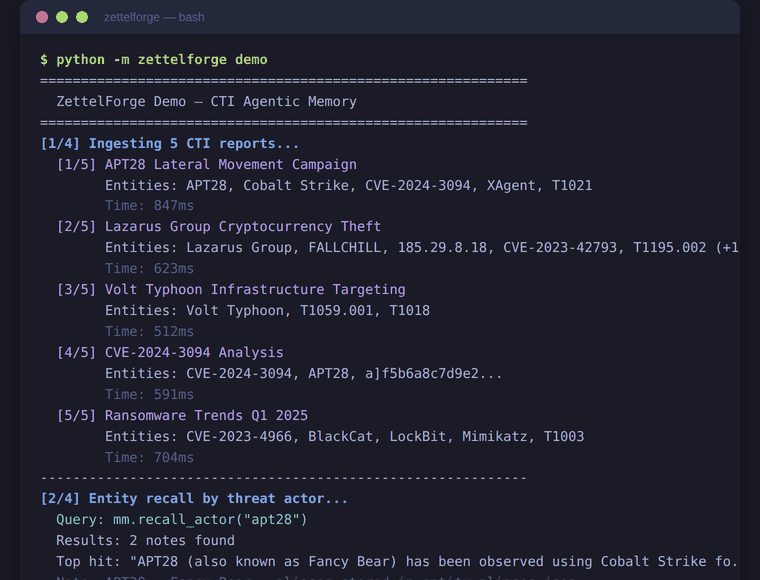
एंटिटी निष्कर्षण -- स्वचालित रूप से CVE, थ्रेट एक्टर, IOC (IP, डोमेन, हैश, URL, ईमेल), MITRE ATT&CK तकनीकें, कैंपेन, इंट्रूज़न सेट, टूल, व्यक्ति, स्थान और संगठनों की पहचान करता है। पूरे में STIX 2.1 प्रकारों के साथ Regex + LLM NER।
नॉलेज ग्राफ -- एंटिटी नोड बन जाती हैं, सह-घटना किनारे बन जाती है। LLM कारणात्मक ट्रिपल का अनुमान लगाता है ("APT28 uses Cobalt Strike")। टेम्पोरल किनारे और सुपरसेडिंग यह ट्रैक करते हैं कि इंटेलिजेंस कैसे विकसित होती है।
उपनाम समाधान -- APT28, Fancy Bear, Sofacy, STRONTIUM सभी एक ही अभिनेता नोड पर हल हो जाते हैं। स्टोर और रिकॉल पर स्वचालित रूप से काम करता है।
मिश्रित रिट्रीवल -- वेक्टर समानता (768-आयामी fastembed, ONNX) + ग्राफ ट्रैवर्सल (नॉलेज ग्राफ किनारों पर BFS), इंटेंट वर्गीकरण द्वारा भारित। पाँच इंटेंट प्रकार: तथ्यात्मक, टेम्पोरल, संबंधात्मक, खोजपूर्ण, कारणात्मक।
मेमोरी विकास -- evolve=True के साथ, नई इंटेलिजेंस की तुलना मौजूदा मेमोरी से की जाती है। LLM ADD, UPDATE, DELETE, या NOOP का निर्णय लेता है। पुरानी इंटेलिजेंस को सुपरसेड किया जाता है। विरोधाभासों का समाधान होता है। डुप्लिकेट छोड़ दिए जाते हैं।
RAG संश्लेषण -- direct_answer प्रारूप के साथ सभी संग्रहीत मेमोरी में उत्तरों का संश्लेषण करें।
आर्किटेक्चर द्वारा इन-प्रोसेस -- एम्बेडिंग के लिए fastembed (ONNX), वैकल्पिक स्थानीय LLM अनुमान के लिए llama-cpp-python, स्टोरेज के लिए SQLite + LanceDB, और डिफ़ॉल्ट रूप से localhost पर Ollama। किसी बाहरी API कुंजी की आवश्यकता नहीं है। एम्बेडिंग/LLM मॉडल डाउनलोड होने पर पहले रन में आउटबाउंड नेटवर्क एक्सेस हो सकता है; मॉडल प्रीलोड होने के बाद, यह पूरी तरह से ऑफ़लाइन चल सकता है (एयर-गैप्ड होस्ट सहित)।
OCSF स्कीमा में ऑडिट लॉगिंग -- प्रत्येक ऑपरेशन Open Cybersecurity Schema Framework प्रारूप में एक संरचित इवेंट उत्सर्जित करता है। लॉग स्ट्रीम के साथ आप क्या करते हैं (SIEM, WORM स्टोर, कुछ भी नहीं) यह आप पर निर्भर है।








