Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/gr33nm0nk2802/mailmeta
OSINT (खुला स्रोत खुफिया)फ़िशिंग उपकरणफोरेंसिकडिजिटल फोरेंसिकईमेल सुरक्षा
GitHubgr33nm0nk2802/mailmeta

mailMeta

स्पूफ़्ड ईमेल की जांच में ईमेल हेडर के आधार पर मदद करने वाला एक फोरेंसिक टूल।

रिपॉजिटरी देखें
17527415 साल पहलेKitploit द्वारा समीक्षित
साझा करें

                  logo
                   Stars Category License: MIT Pull Requests Py Version Demo Youtube
        एक फोरेंसिक टूल जो ईमेल हेडर के विश्लेषण को आसान बनाता है, ताकि हमलावर का तुरंत पता लगाने में सहायता मिले।

विषयसूची

  • mailMeta के बारे में
  • स्थापना
  • उपयोग
    • लिनक्स
    • विंडोज
  • डेमो
  • योगदान
  • प्रेरणा
  • सामान्य प्रश्न
  • लाइसेंस

mailMeta के बारे में

  • mailMeta क्या है?

mailMeta एक पायथन-आधारित फोरेंसिक टूल है, जो ईमेल फ़ाइल से ईमेल हेडर को पढ़ता है और यह पहचानने के लिए महत्वपूर्ण जानकारी निकालता है कि ईमेल वैध है या नहीं।

  • mailMeta का उपयोग करने के क्या लाभ हैं?

क्या आपने कभी ईमेल हैकिंग या परिष्कृत ईमेल अपराधों के बारे में सुना है, जहाँ पीड़ित को एक नकली ईमेल भेजा जाता है और पीड़ित इस ईमेल को ईमेल पते के आधार पर विश्वास करता है जो वास्तव में नकली होता है। इन ईमेल में दुर्भावनापूर्ण लिंक होते हैं जिनका उपयोग कुछ जानकारी निकालने या आपके डिवाइस पर मैलवेयर या बैकडोर स्थापित करने के लिए किया जा सकता है। इसलिए, आपको इससे बचाने के लिए mailMeta आपकी सहायता के लिए आता है।

यहाँ मैंने निर्देश जोड़े हैं कि फ़ाइल से ईमेल कैसे डाउनलोड करें और फिर इसे mailMeta निष्पादन योग्य में कैसे पास करें। यह तब हेडर को पार्स करता है और आपको सूचित करता है कि मेल वास्तविक है या नहीं। जब भी आप किसी ईमेल के बारे में संदिग्ध हों, तो इसे यहाँ एक बार जाँचना सुनिश्चित करें। यह अधिकांश परिदृश्यों में आपको बचा सकता है। यदि किसी के पास कोई विचार/अद्यतन हैं तो बेझिझक एक issue खोलें या pull request बनाएँ।

  • mailMeta द्वारा कौन सी जानकारी प्रकट की जाती है? mailMeta निम्नलिखित हेडर को पार्स करता है:

    • Message-ID
    • SPF-Record
    • DKIM-Record
    • DMARC-Record
    • उपरोक्त हेडर के आधार पर नकली ईमेल का पता लगाना
    • प्रेषक का IP पता
    • ईमेल भेजने के लिए उपयोग की जाने वाली सेवा प्रदाता
    • Content-Type
    • दिनांक और समय
    • विषय
  • ऐसे मापदंडों की जाँच करना क्यों महत्वपूर्ण है?

    • ONGC Email Phising ऐसे और भी कई मामले हैं जो आप ऑनलाइन ईमेल अपराधों से संबंधित पा सकते हैं।

स्थापना

आपके पास mailMeta का उपयोग करने के दो तरीके हैं। या तो आप GitHub रिपॉजिटरी डाउनलोड कर सकते हैं और कमांड लाइन से meta.py फ़ाइल चला सकते हैं। सुनिश्चित करें कि इस मामले में आपके पास सभी आवश्यकताएँ स्थापित हैं, जैसे python3। आप स्टैंडअलोन बाइनरी भी चला सकते हैं। यह उन लोगों के लिए है जिनके पास बहुत कम तकनीकी ज्ञान है।


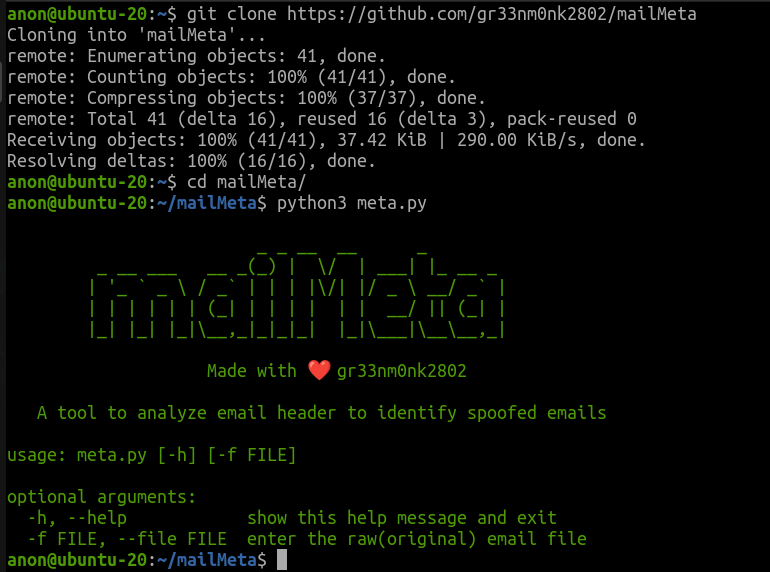
1. रिपॉजिटरी क्लोन करें
  git clone https://github.com/gr33nm0nk2802/mailMeta
  1. meta.py फ़ाइल से चलाना
  cd mailMeta
  python3 meta.py

git-clone

इसके अतिरिक्त आप सीधे रिलीज़ से निष्पादन योग्य डाउनलोड कर सकते हैं और उनका उपयोग कर सकते हैं।

उपयोग


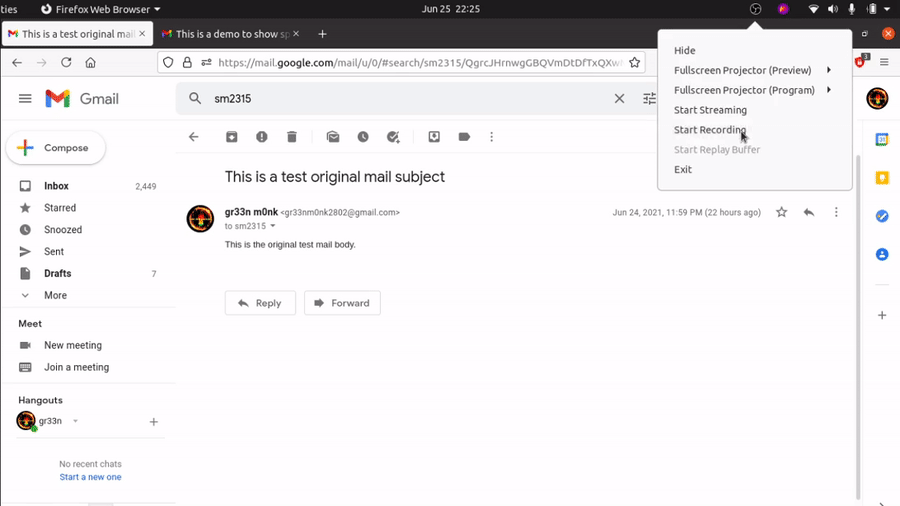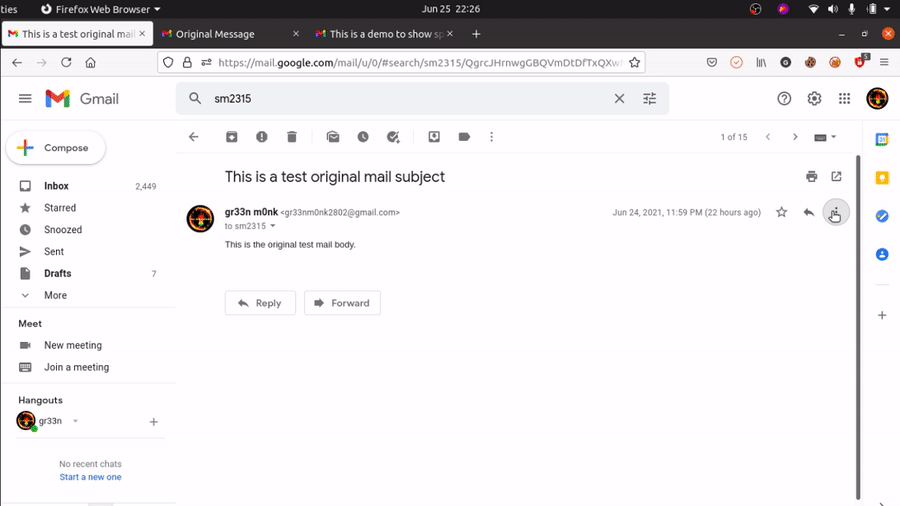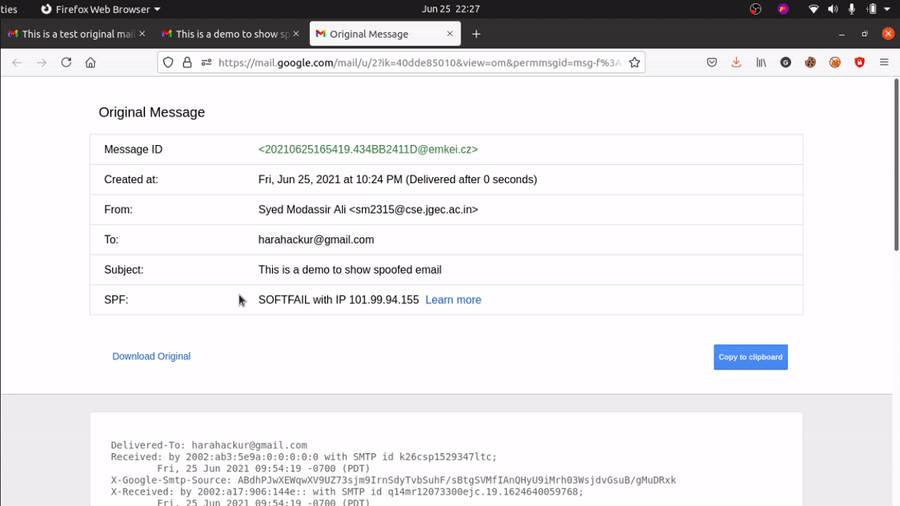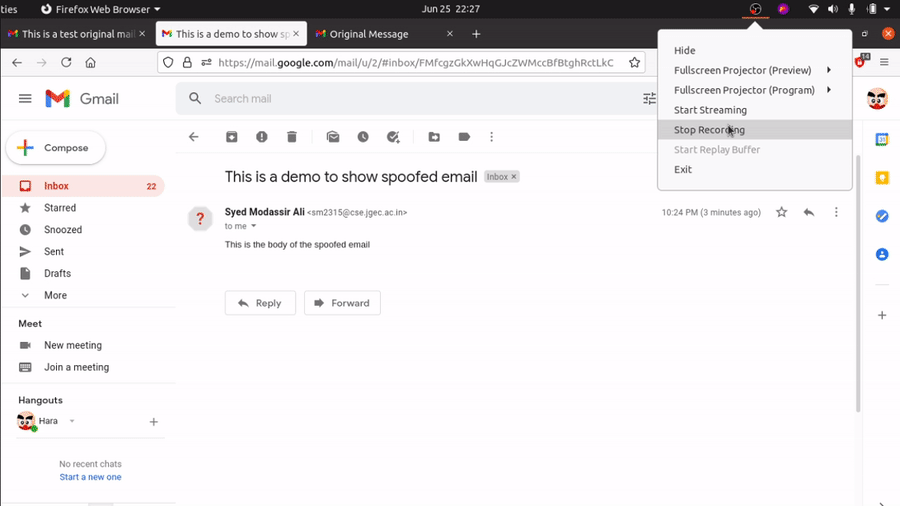
चाहे आप विंडोज पर हों या लिनक्स पर, पहले मूल दिखाएँ / कच्चा देखें / मूल डाउनलोड करें विकल्प का उपयोग करके ईमेल का मूल मेटाडेटा डाउनलोड करें।

फिर हम eml फ़ाइल को निष्पादन योग्य में पास करते हैं।

यह मेल डाउनलोड करने का एक डेमो है। आपको कुछ ऐसा ही देखना चाहिए।
mail-download

लिनक्स

  1. क्लोन किए गए रिपॉजिटरी से meta.py का उपयोग करें। (Python आवश्यक है)
python3 meta.py -f message.eml

metapy-linux

या

  1. लिनक्स के लिए meta निष्पादन योग्य डाउनलोड करें और इसे निष्पादन योग्य अनुमति दें। फिर पूर्व-संकलित बाइनरी को eml फ़ाइल प्रदान करें। (कोई निर्भरता नहीं)
wget https://github.com/gr33nm0nk2802/mailMeta/releases/download/1.0.0/meta
chmod +x meta
meta -f message.eml

meta-linux

विंडोज

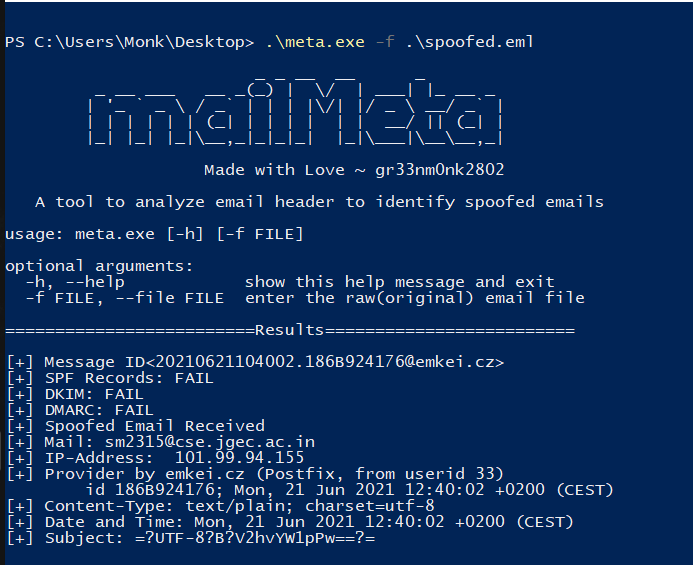
  1. रिलीज़ पृष्ठ से डाउनलोड किए गए पूर्व-संकलित बाइनरी को निष्पादित करना। (कोई निर्भरता की आवश्यकता नहीं)
meta.exe -f .\message.eml

win-meta-exe


या

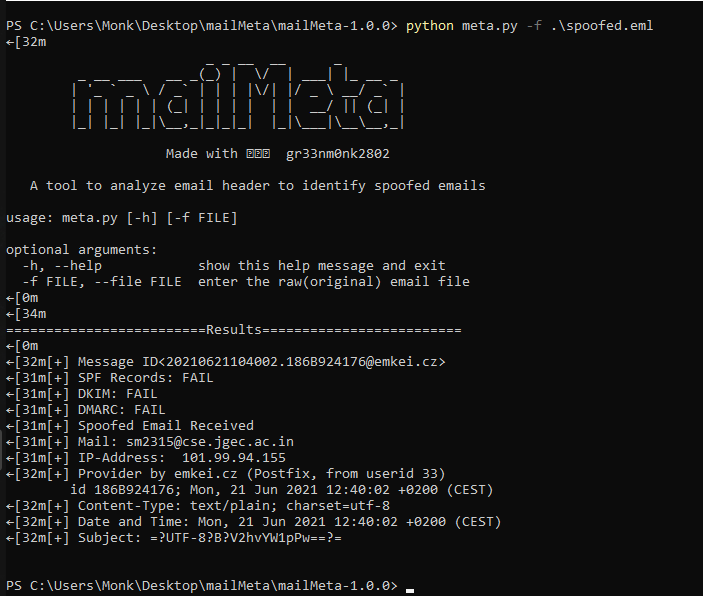
  1. क्लोन किए गए रिपॉजिटरी से चलाना (Python आवश्यक है)
python3 meta.py -f message.eml

win-meta-py

डेमो

यह एक नमूना प्रदर्शन है जो सभी प्रक्रियाओं की व्याख्या करता है। पहले इसमें लिनक्स पर चलाने के चरण हैं, फिर विंडोज पर चलाने के लिए आवश्यक चरण हैं, यदि आप अटक जाएं तो।

demo-gif

योगदान

इस परियोजना में योगदान और पुल अनुरोधों को अत्यधिक प्रोत्साहित किया जाता है।

प्रेरणा

यह परियोजना GPCSSIP 2021 के भाग के रूप में Rakshit Tandon सर के मार्गदर्शन में बनाई गई है, ताकि नकली ईमेल का पता लगाने और उनकी ट्रैकिंग में सहायता मिले।

सामान्य प्रश्न

इस उपकरण की सटीकता क्या है? यह उपकरण केवल डाउनलोड किए गए मेल के कच्चे डेटा को पढ़ता है।

लाइसेंस

यह परियोजना MIT लाइसेंस के अंतर्गत लाइसेंस प्राप्त है।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    317
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    305
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    275

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →