
 #1
सिस्टम या डेटा तक अनधिकृत पहुंच प्राप्त करने के लिए कमजोरियों का फायदा उठाने के उपकरण।
Kitploit अनुशंसित

 jobroche/libssh-scanner
CVE-2018-10933 के लिए संवेदनशील होस्ट की पहचान करने की स्क्रिप्ट
 wkl-sec/dcomhijack
DCOM और DLL हैजैकिंग का उपयोग करके लेटरल मूवमेंट
 potmdehex/multicast_bytecopy
कर्नेल r/w एक्सप्लॉइट iOS 15.0 - 15.1.1 के लिए
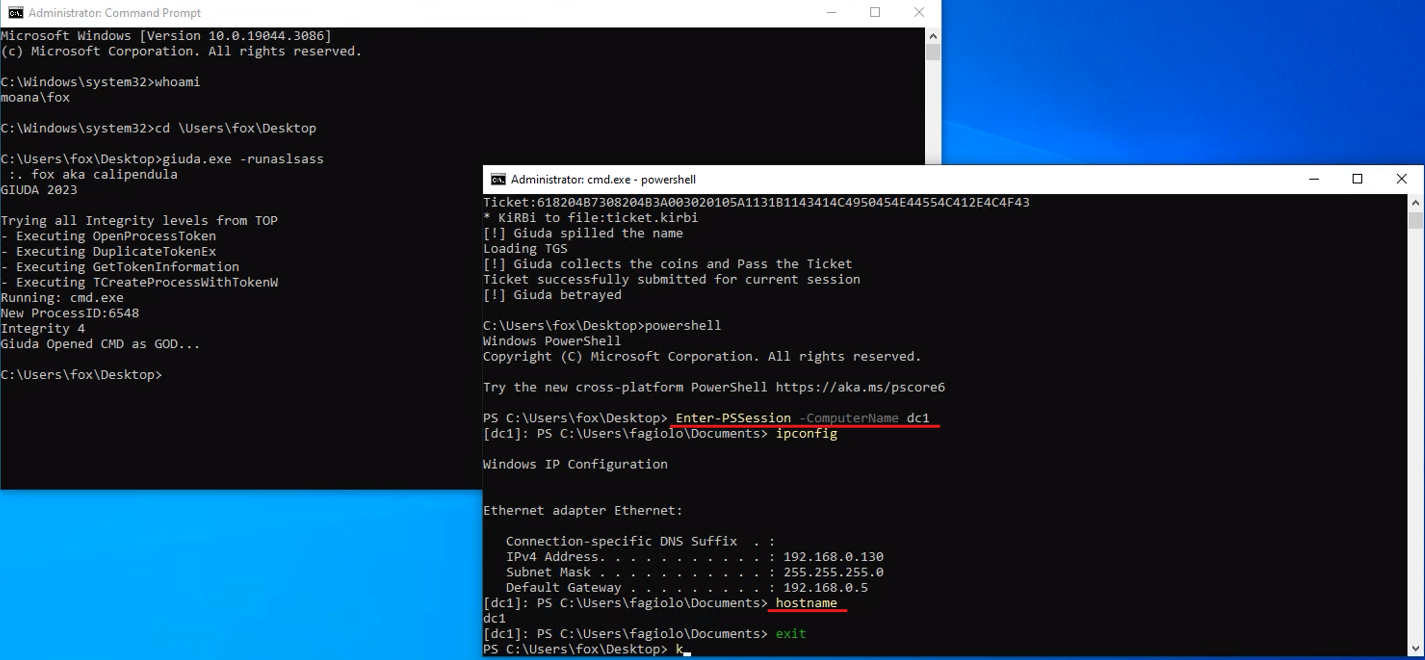 foxlox/giuda
पासवर्ड के बिना किसी अन्य उपयोगकर्ता की ओर से TGS अनुरोध करें
 v1v1/decryptteamviewer
विंडोज रजिस्ट्री से TeamViewer क्रेडेंशियल्स को सूचीबद्ध और डिक्रिप्ट करें
 sektioneins/suidguard
SUIDGuard - एक TrustedBSD कर्नेल एक्सटेंशन जो SUID/SGID प्रक्रियाओं को थोड़ा अधिक सुरक्षित रखने के लिए मिटिगेशन जोड़ता है
 maherazzouzi/cve-2022-37706-lpe-exploit
रूट तक विशेषाधिकार बढ़ाने के लिए एक विश्वसनीय एक्सप्लॉइट + राइट-अप। (Ubuntu 22.04 पर परीक्षित)
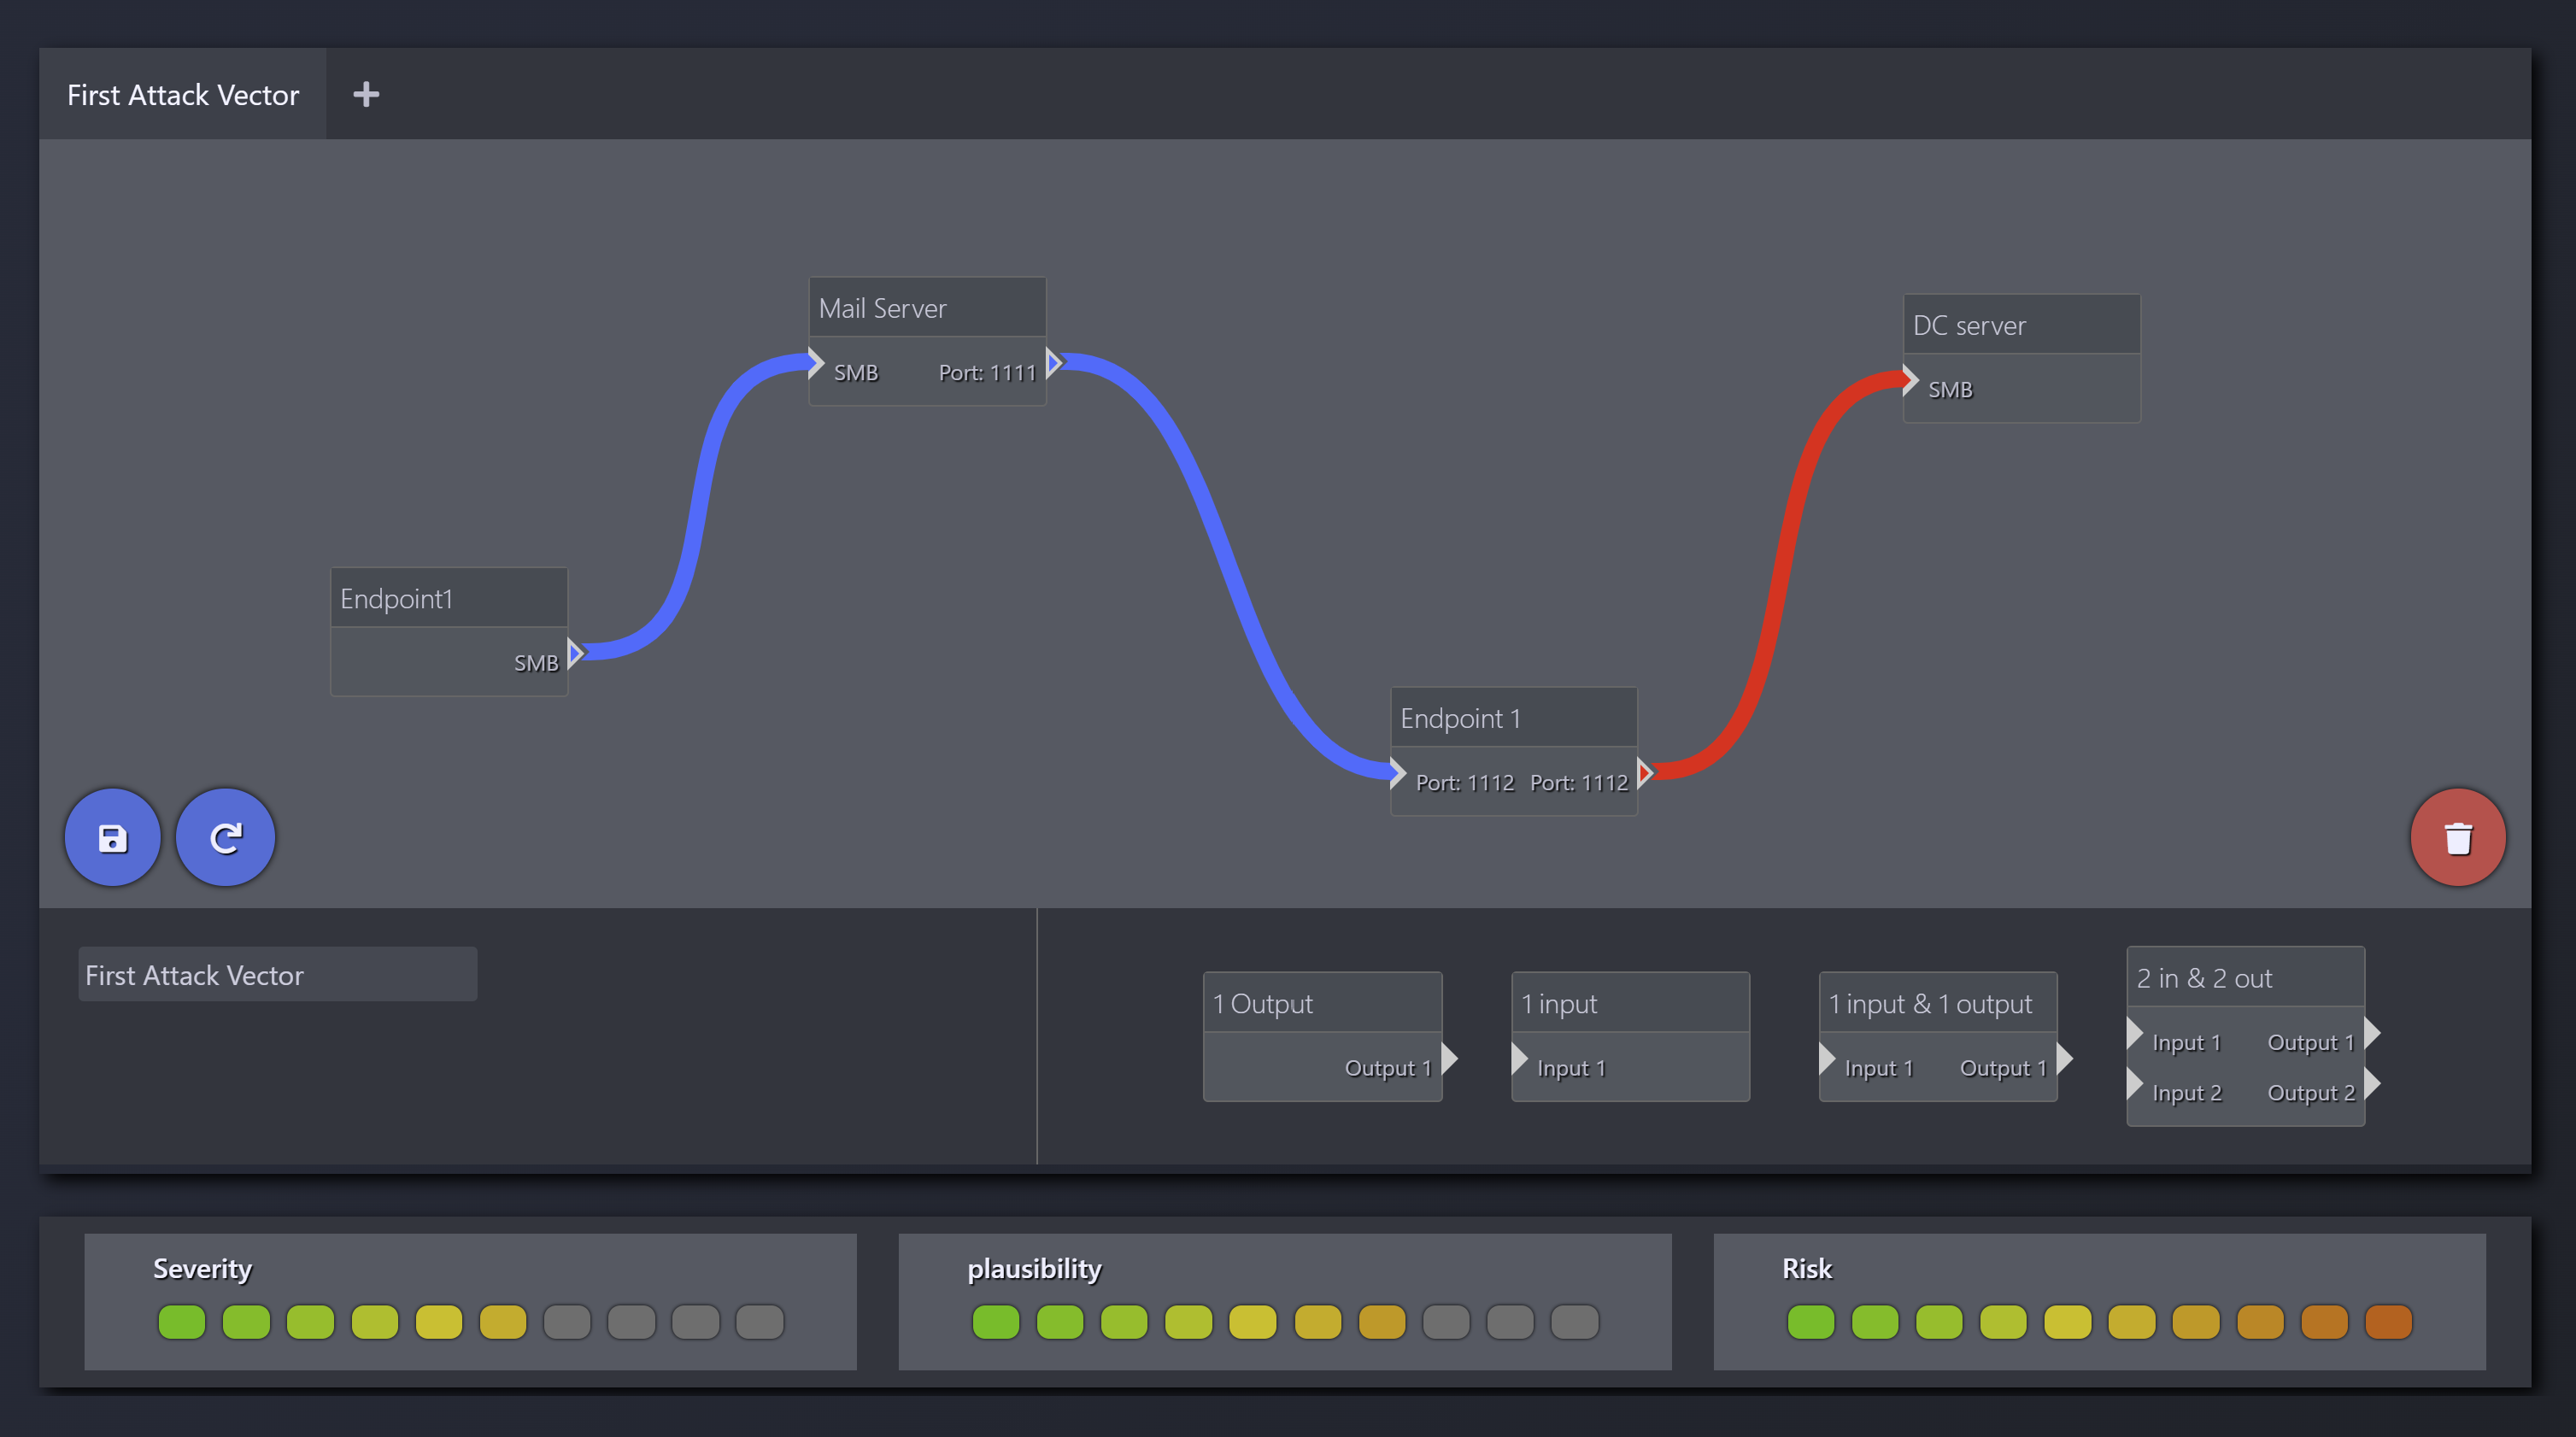 redeye-framework/redeye
सहयोगी पेंटेस्ट डेटा प्रबंधन प्लेटफ़ॉर्म जो सर्वर, उपयोगकर्ता, कमजोरियां, हमले के वेक्टर और फ़ाइलों को व्यवस्थित करने के लिए API पहुंच और ग्राफ़…
 chipik/sap_recon
CVE-2020-6287, CVE-2020-6286 के लिए PoC (SAP RECON भेद्यता)
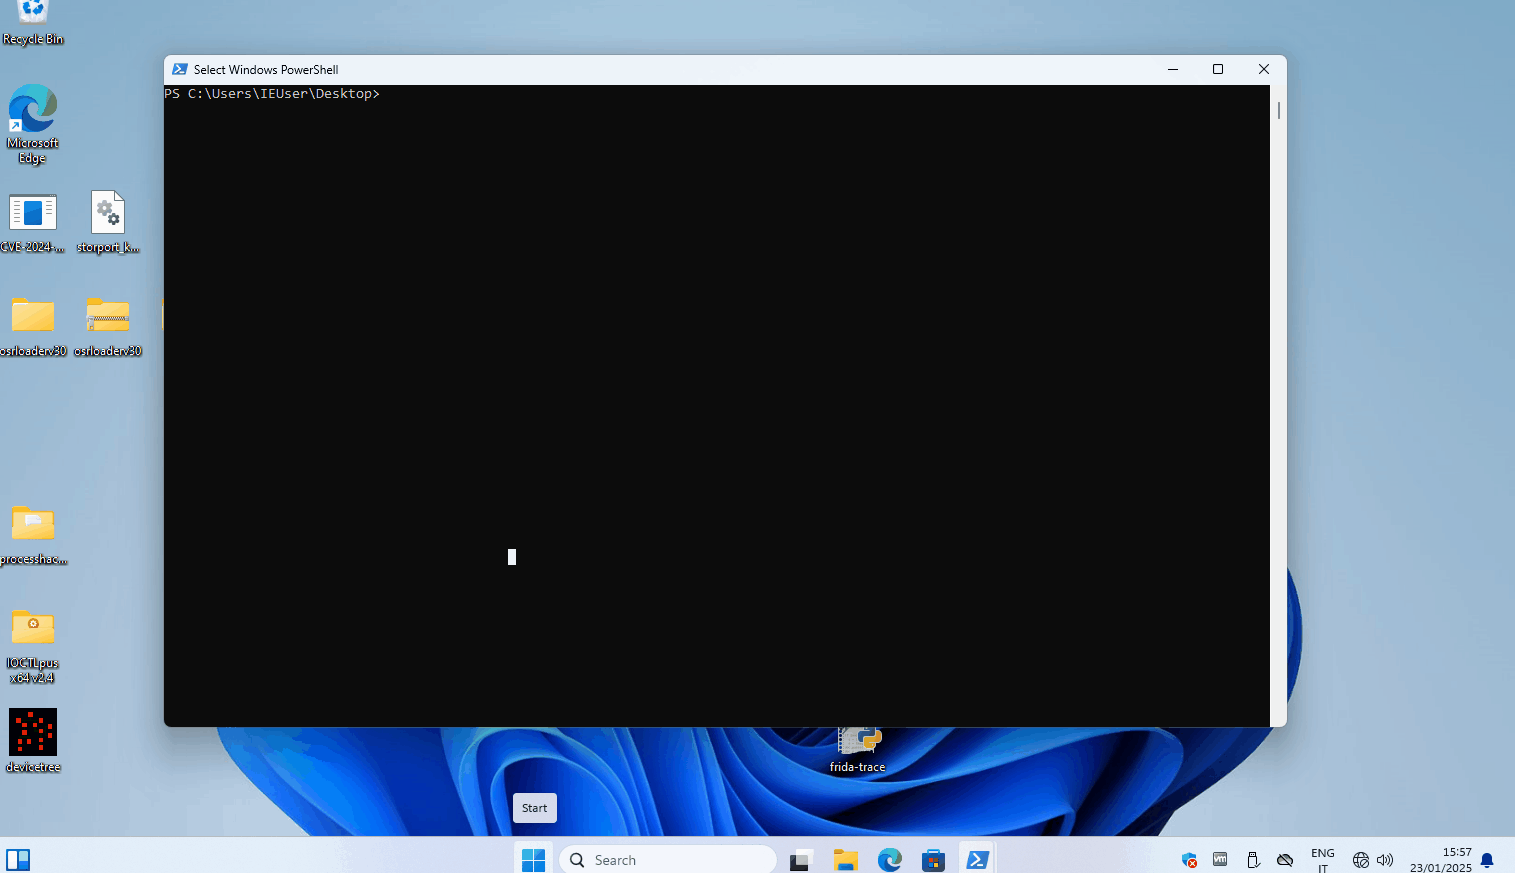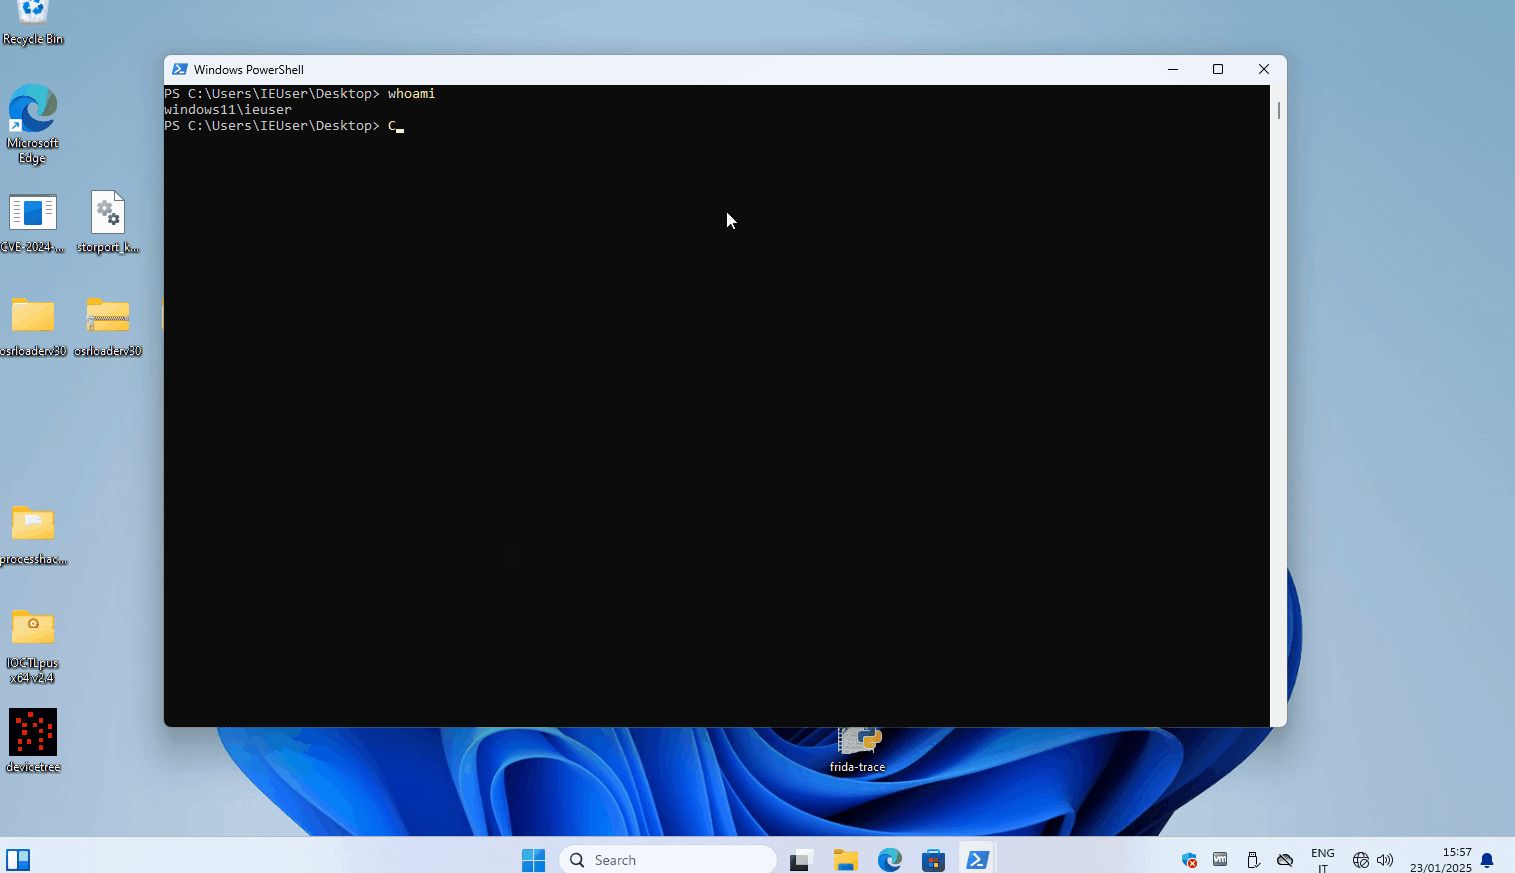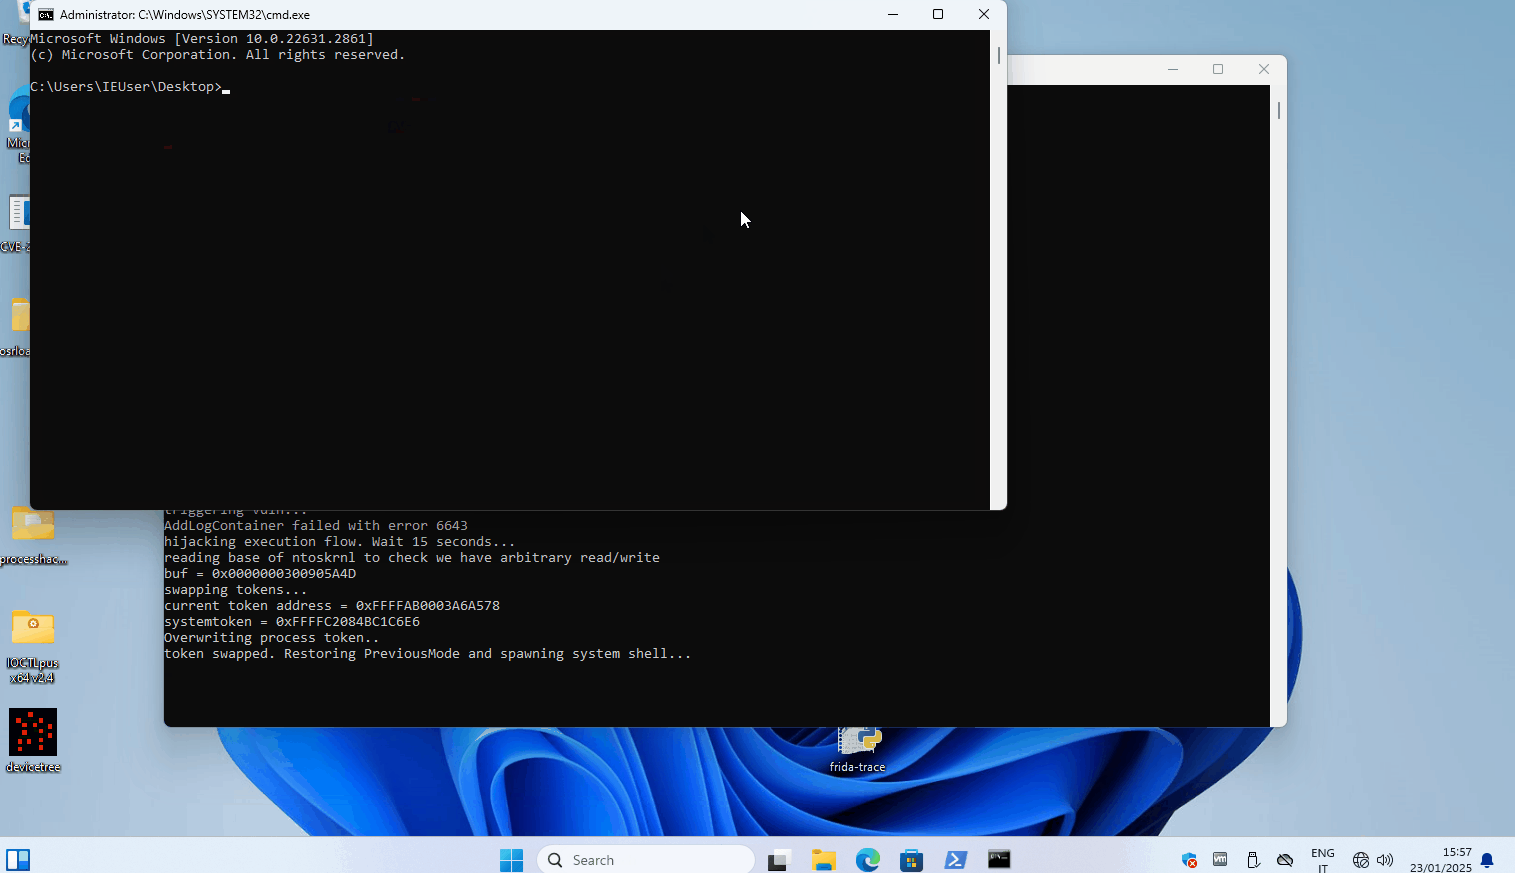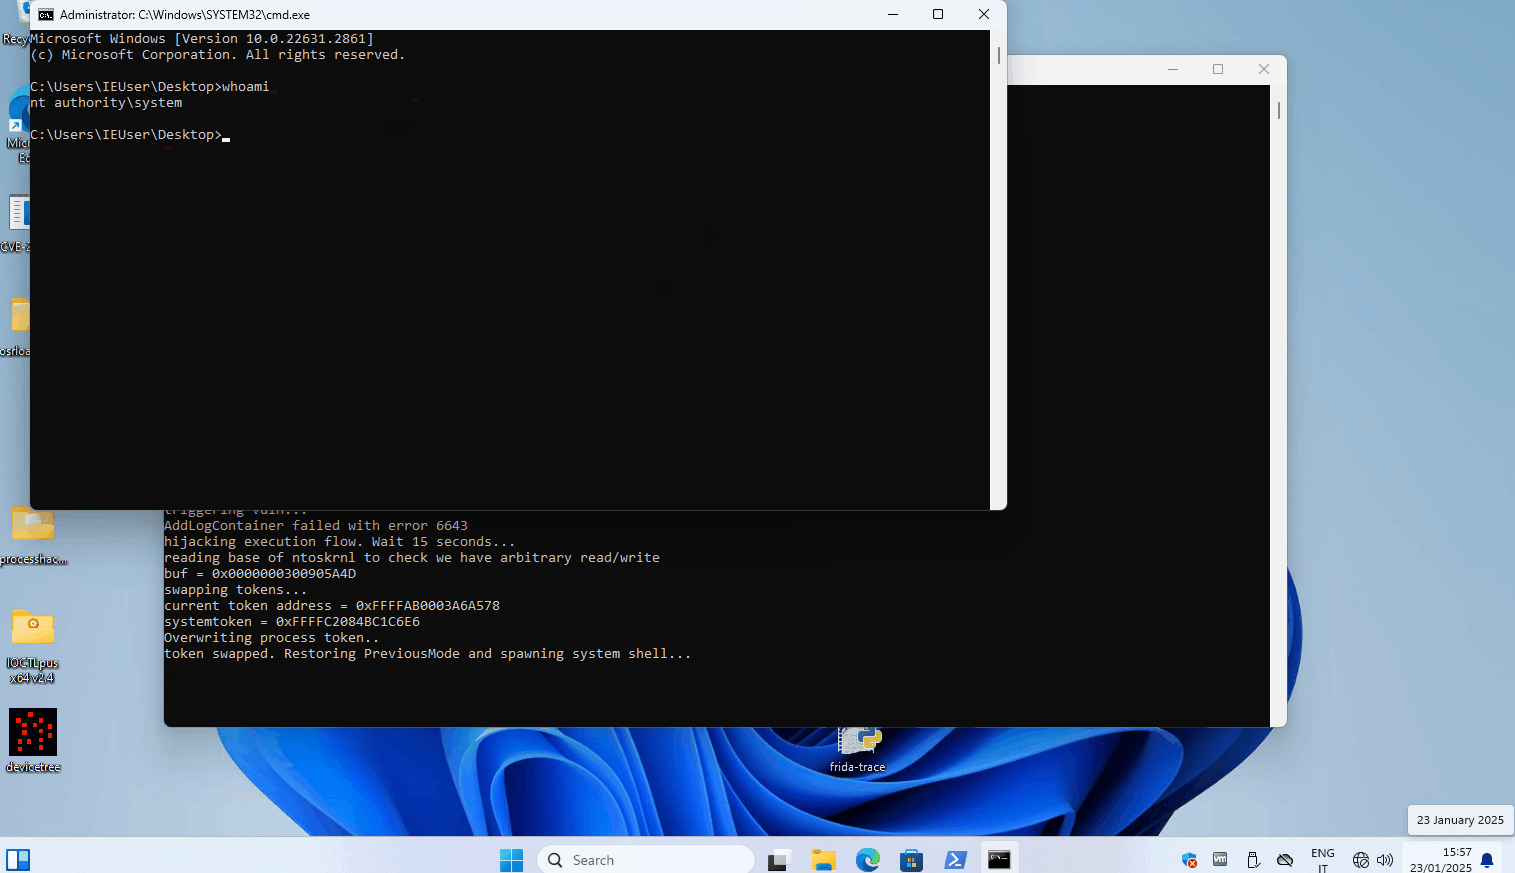 mrale98/cve-2024-49138-poc
CVE-2024-49138 के लिए POC exploit
 yakuza8/peniot
PENIOT: IoT के लिए भेदन परीक्षण उपकरण
 kraken-ng/kraken
वेब पोस्ट-एक्सप्लॉइटेशन के लिए PHP, JSP, और ASPX एजेंटों के साथ मॉड्यूलर मल्टी-लैंग्वेज वेबशेल। इसमें डिफेंस एवेज़न, C2 मोड, और रेड टीम ऑपरेशन्स के…

 wh04m1001/cve-2025-48799
CVE-2025-48799 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, प्रतीकात्मक लिंक हैंडलिंग के साथ मनमाना फ़ोल्डर विलोपन के माध्यम से Windows अद्यतन सेवा…
 stmcyber/boobsnail
लाल टीम संचालन और नीली टीम विश्लेषण के लिए अस्पष्ट एक्सेल 4.0 XLM मैक्रोज़ उत्पन्न करें, जिसमें कई संक्रमण तकनीकों, सूत्र अनुवाद और पुस्तकालय-आधारित…
 y4er/cve-2020-2883
Weblogic coherence.jar RCE
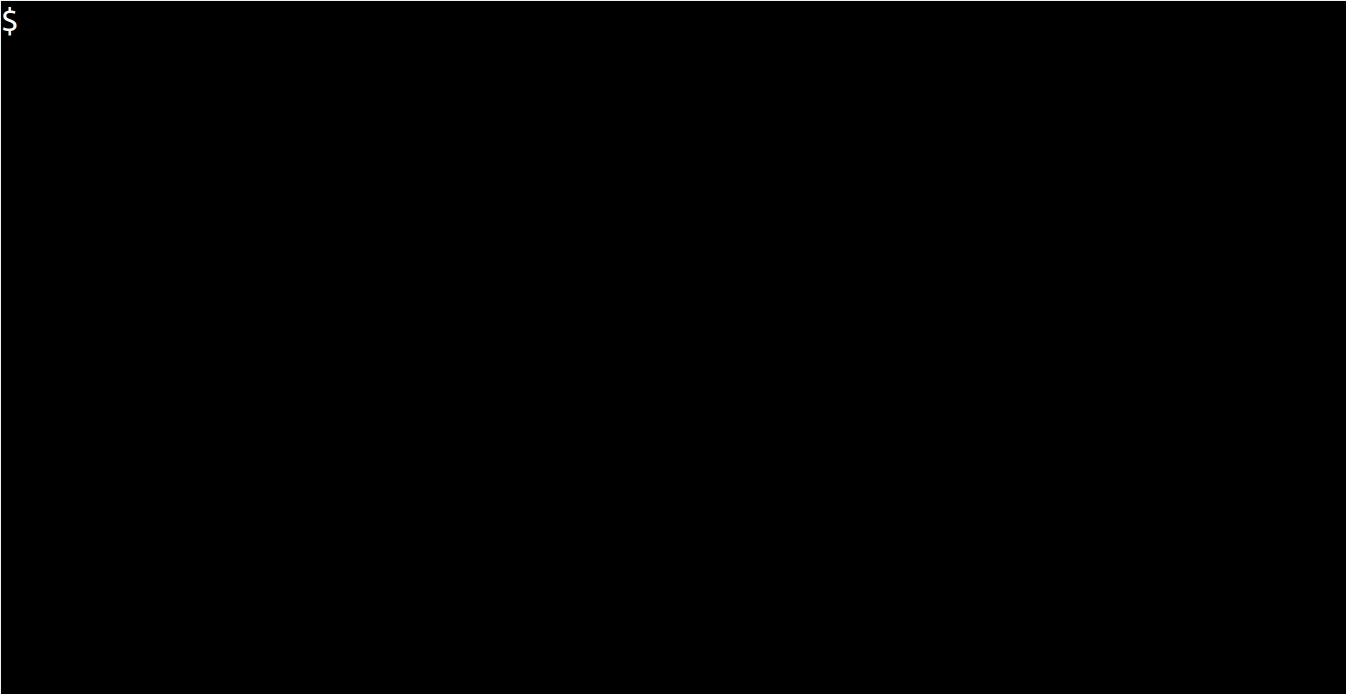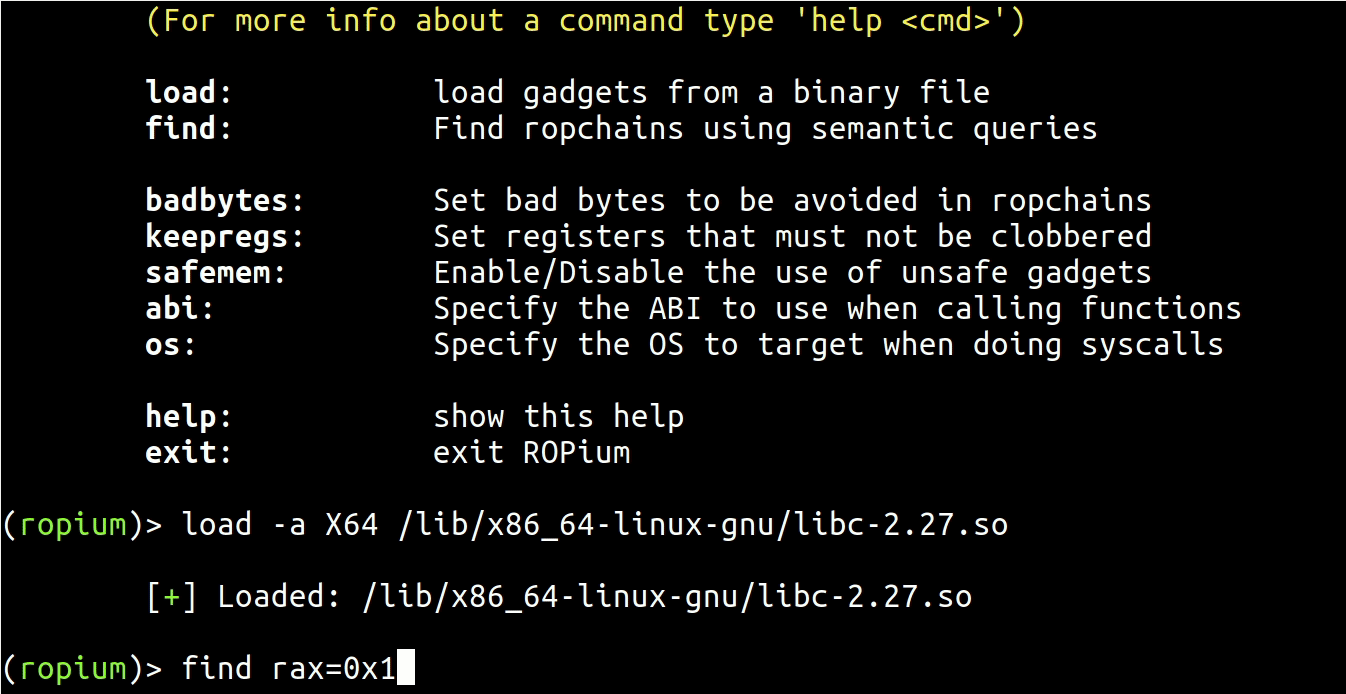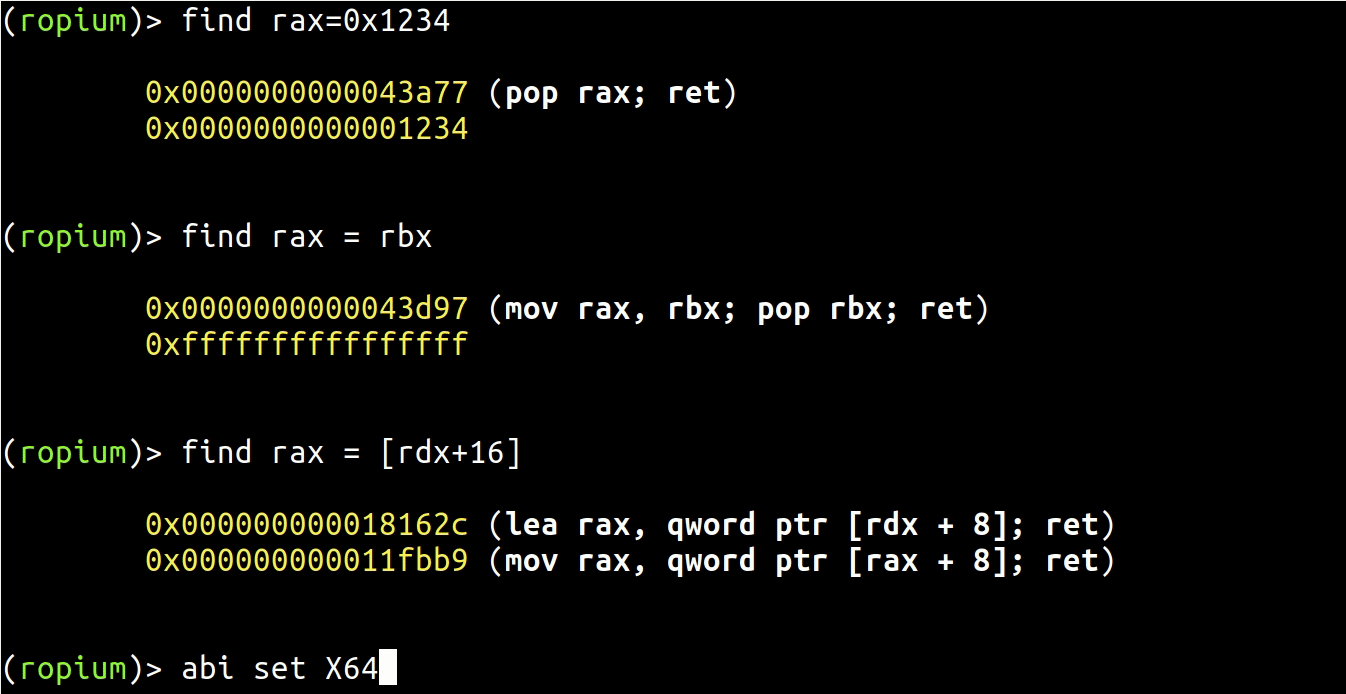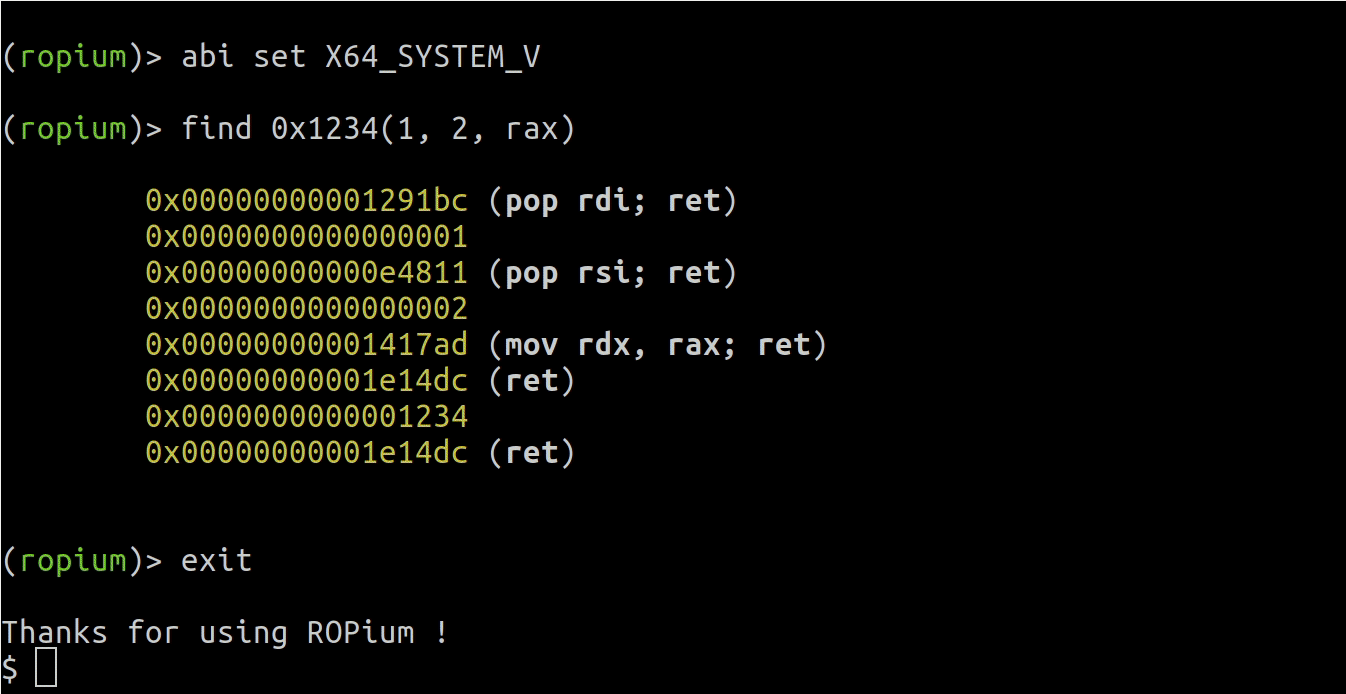 boyan-milanov/ropium
स्वचालित ROP चेन बिल्डर जो बाइनरी से सिमैंटिक क्वेरी का उपयोग करके गैजेट्स को निकालता और विश्लेषण करता है, X86/X64 आर्किटेक्चर को Python API और CLI…
 horizon3ai/cve-2022-39952
Fortinet FortiNAC को लक्षित करने वाला CVE-2022-39952 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट। मनमानी फ़ाइल लेखन के लिए keyUpload.jsp एंडपॉइंट का…








