
 #1
सिस्टम या डेटा तक अनधिकृत पहुंच प्राप्त करने के लिए कमजोरियों का फायदा उठाने के उपकरण।
Kitploit अनुशंसित

 lyrebirds/sagemcom-fast-3890-exploit
Sagemcom F@ST 3890 केबल मॉडेम के लिए एक्सप्लॉइट जो Cable Haunt भेद्यता को लागू करके WebSocket-आधारित बफर ओवरफ्लो और ROP श्रृंखला के माध्यम से दूरस्थ…
 r00t-3xp10it/msf-auxiliarys
मेटास्प्लोइट ऑक्ज़िलरी पोस्ट-मॉड्यूल्स का मेरा संग्रह
 jfmaes/sharpziprunner
एन्क्रिप्टेड ज़िप से पोजीशन इंडिपेंडेंट शेलकोड निष्पादित करता है
 blacksnufkin/ghostdriver
BYOVD का उपयोग करने वाला एक और AV किलर टूल
 synacktiv/php_filter_chains_oracle_exploit
PHP फ़िल्टर चेन एरर-आधारित ओरेकल के प्रति संवेदनशील पैरामीटरों का शोषण करने के लिए एक CLI।
 kleiton0x00/redditc2
Reddit API का दुरुपयोग करके C2 ट्रैफ़िक होस्ट करना।
 paranoidninja/brute-ratel-c4-community-kit
इस रिपॉजिटरी में Brute Ratel C4 (https://bruteratel.com/) के लिए स्क्रिप्ट, कॉन्फ़िगरेशन और डिप्रेकेटेड पेलोड लोडर शामिल हैं।
 n4kedturtle/persistbof
रेड टीमर्स के लिए सामान्य पर्सिस्टेंस कार्यों को स्वचालित करने वाला एक BOF
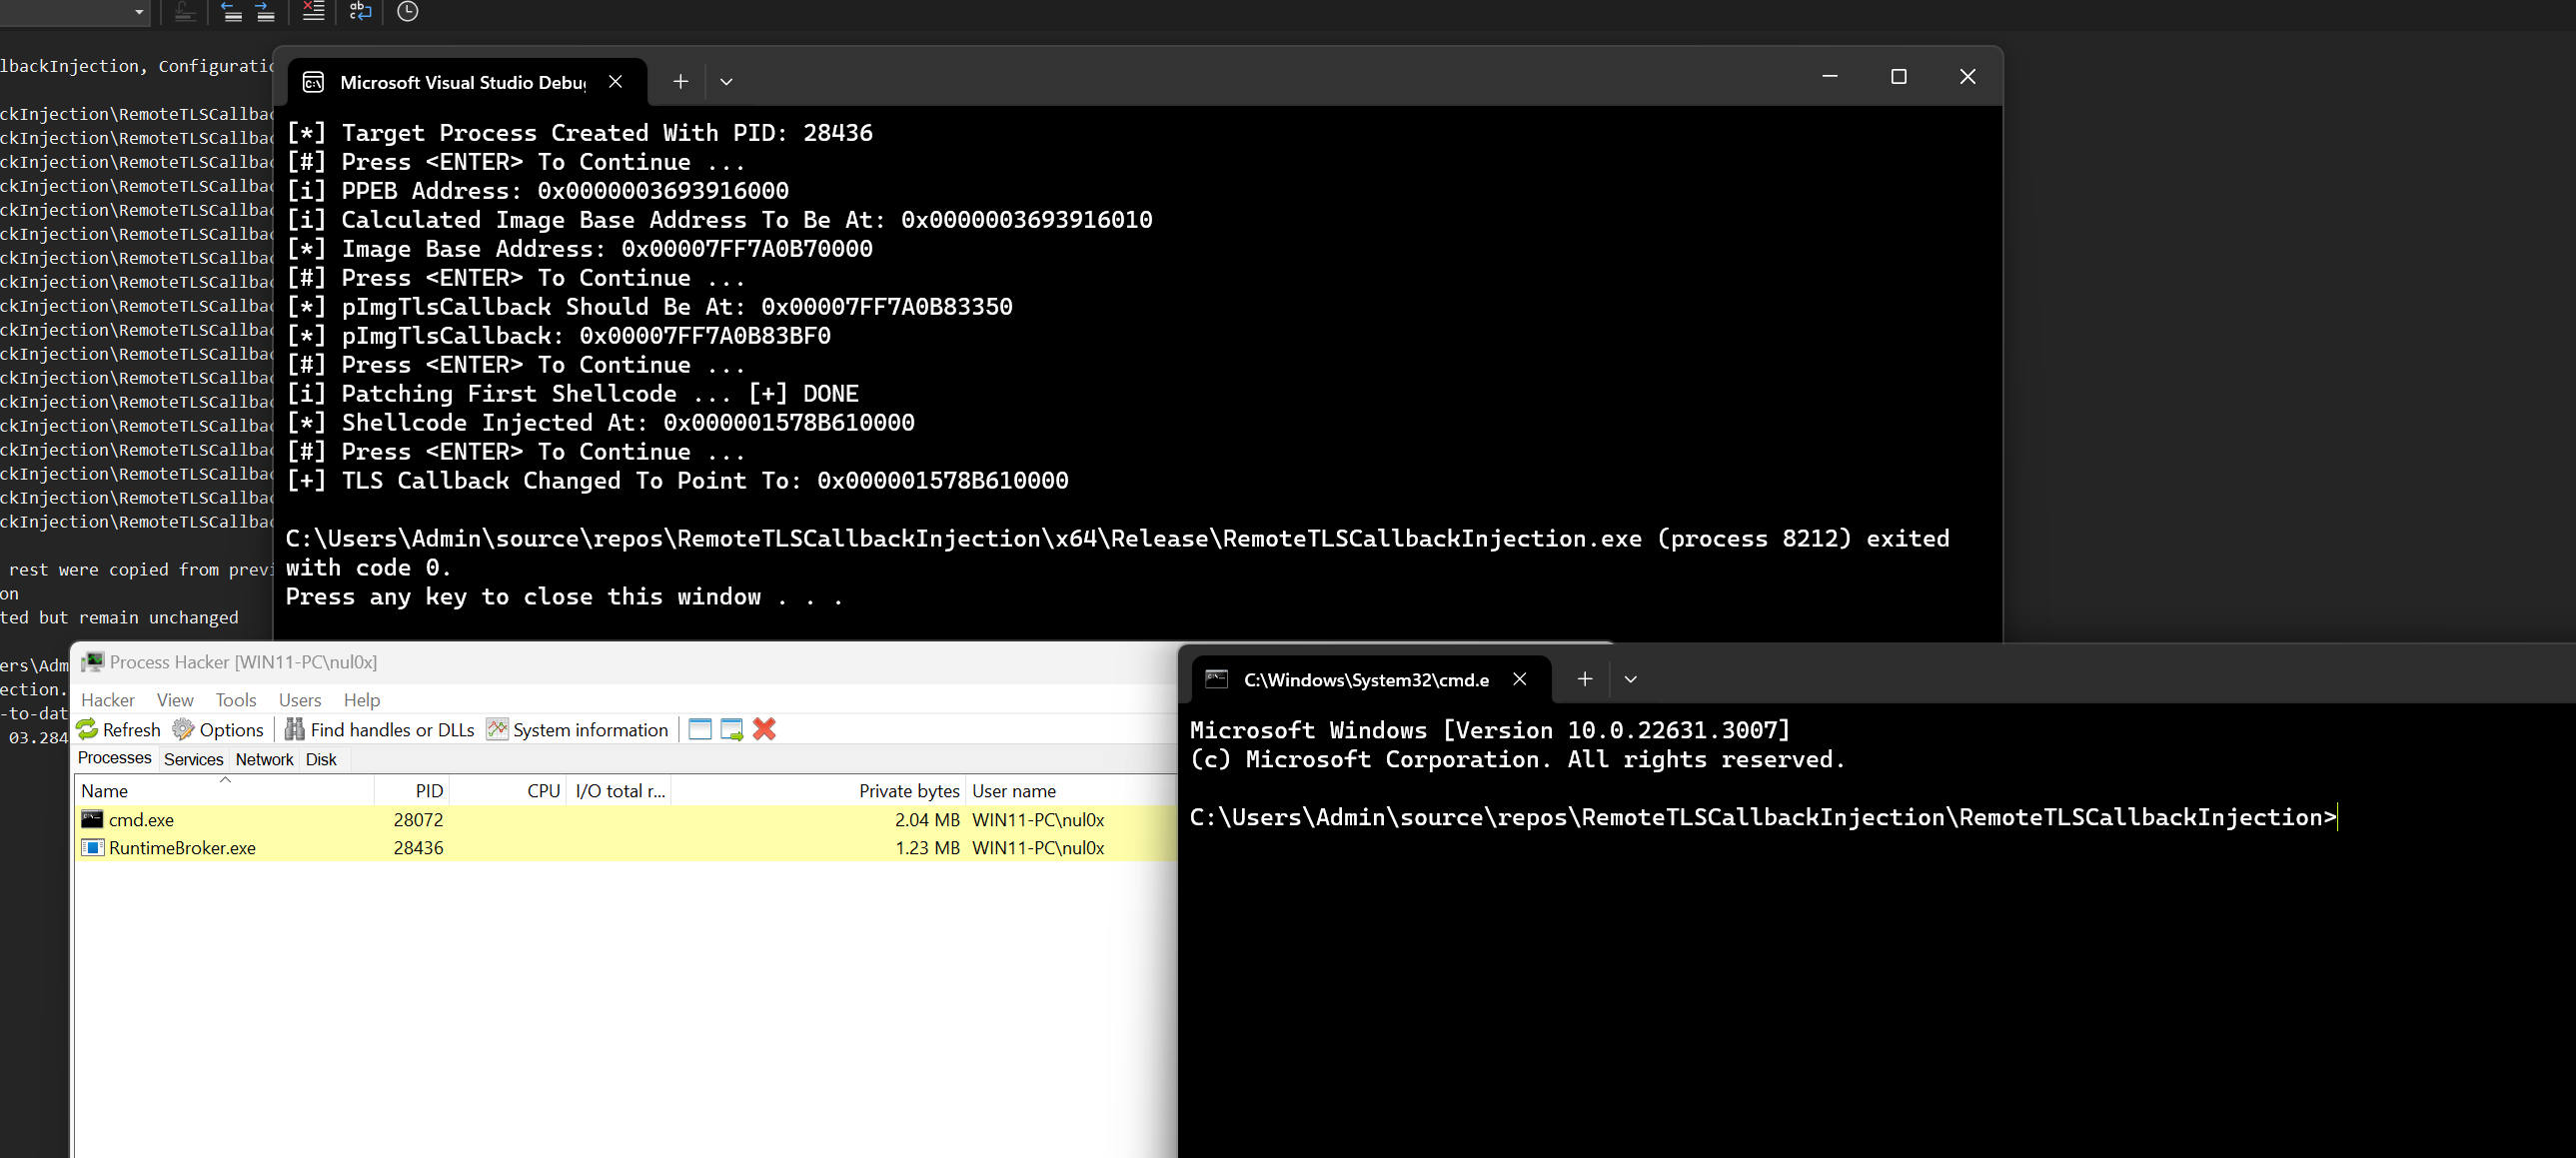 maldev-academy/remotetlscallbackinjection
TLS कॉलबैक का उपयोग करके एक रिमोट प्रक्रिया में बिना कोई thread स्पॉन किए पेलोड को निष्पादित करना।
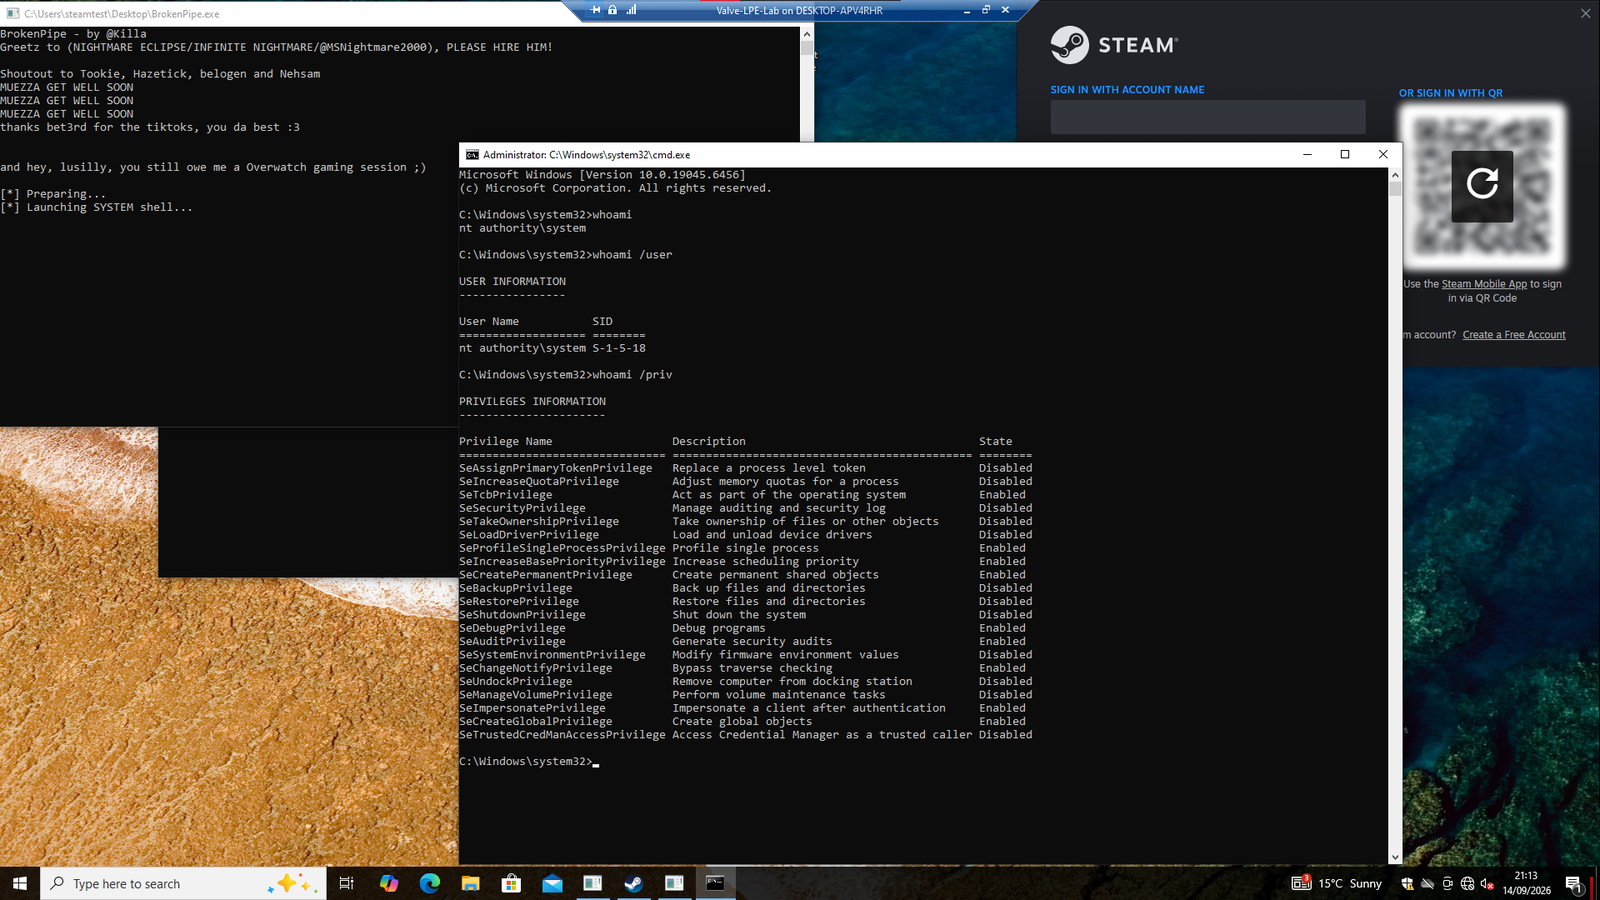 killaboi/brokenpipe
स्टीम क्लाइंट सर्विस लोकल प्रिविलेज एस्केलेशन वल्नरेबिलिटी
 thatcherclough/betterbackdoor
अनेक सुविधाओं वाला एक बैकडोर।
 sailay1996/cdpsvclpe
Windows CdpSvc सेवा के माध्यम से स्थानीय विशेषाधिकार वृद्धि (लिखने योग्य SYSTEM पथ DLL हाइजैकिंग)
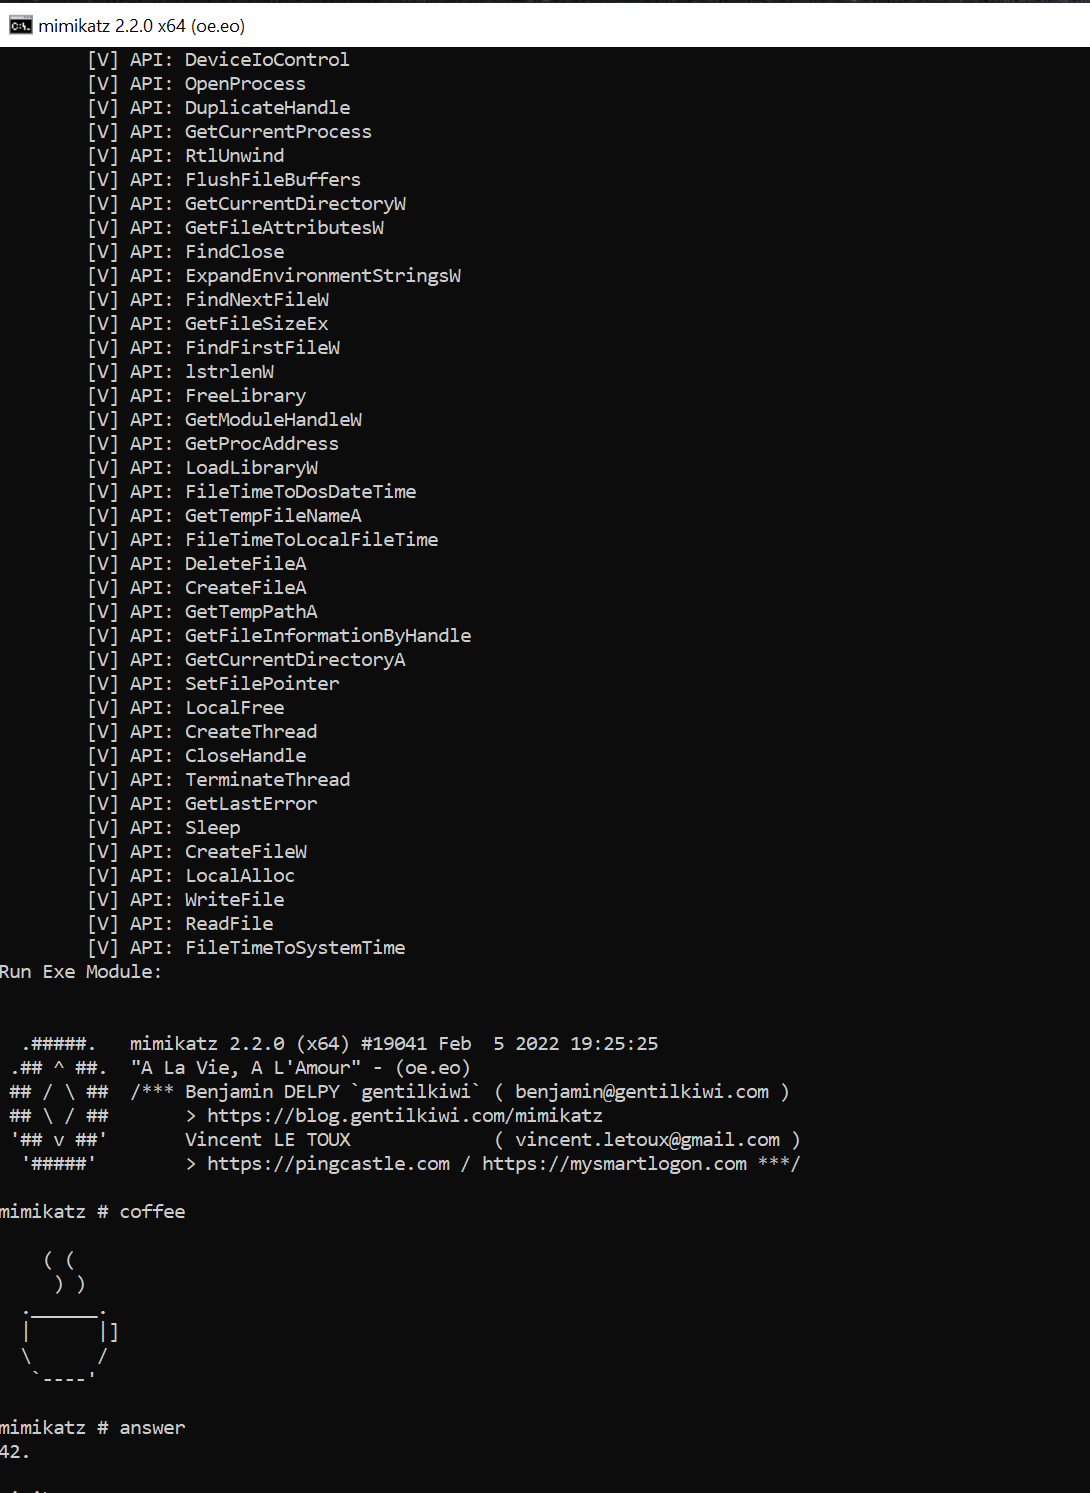 s3cur3th1ssh1t/nim-runpe
मेमोरी से रिफ्लेक्टिव PE-लोडिंग का एक Nim कार्यान्वयन
 cellebrite-labs/ida_kernelcache
iOS kernelcaches का विश्लेषण करने के लिए एक IDA टूलकिट।
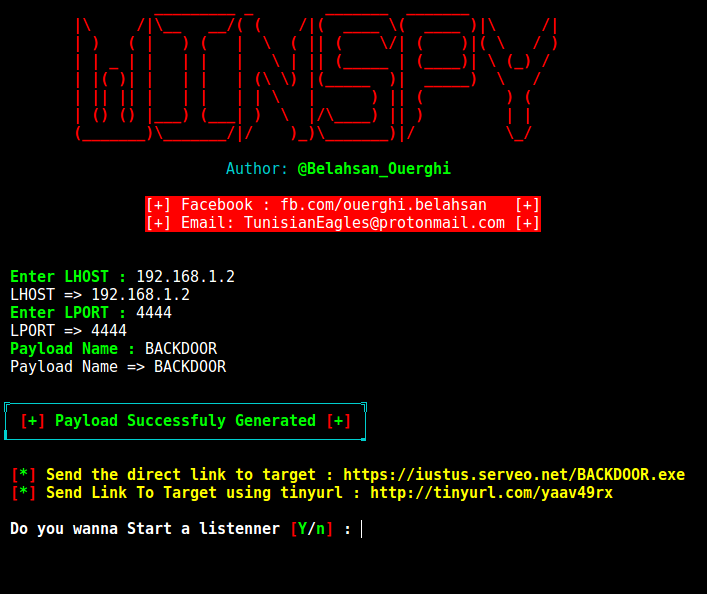 cyb0r9/winspy
विंडोज रिवर्स शेल बैकडोर जनरेट करता है जिसमें स्वचालित आईपी पॉइज़निंग होती है, पेलोड निर्माण के लिए Metasploit और पैठ परीक्षण परिदृश्यों में वितरण के…
 s1kr10s/apache-struts-v4
5 Apache Struts RCE कमजोरियों (CVE-2013-2251, CVE-2017-5638, CVE-2017-9805, CVE-2018-11776, CVE-2019-0230) को लक्षित करने वाला शोषण स्क्रिप्ट, PHP…
 dhmosfunk/cve-2023-25690-poc
CVE 2023 25690 प्रूफ ऑफ कॉन्सेप्ट - Apache HTTP Server संस्करण 2.4.0 - 2.4.55 पर mod_proxy की कमजोर कॉन्फ़िगरेशन HTTP Request Smuggling भेद्यता की ओर…
 shinthink/blitzstrike
MCP सर्वर जो तीन-स्तरीय पेनेट्रेशन-टेस्टिंग कार्यप्रणाली को पैकेज करता है: अटैक-सरफेस रेकनिसेंस, सोर्स-टू-सिंक स्टैटिक विश्लेषण, और एस्केलेशन चेन के…








